


 Khóa học CompTIA Security+ OnlineBài 29. Malware (2): fileless, logic bomb, keylogger, botnet, adware và dấu hiệu nhận biết
Bài 29. Malware (2): fileless, logic bomb, keylogger, botnet, adware và dấu hiệu nhận biết
Khóa học CompTIA Security+ SY0-801 · Phần 2: Mối đe dọa, lỗ hổng và tấn công · Bài 29 · 🎯 Objective 2.5 · ⏱️ Đọc khoảng 14 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Mô tả malware không tệp (fileless), logic bomb, keylogger, botnet, adware và PUP.
- Phân biệt các nhóm bằng kích hoạt và mục đích.
- Nhận biết dấu hiệu một hệ thống đã nhiễm malware.
- Chọn biện pháp phát hiện và phòng chống phù hợp.
📎 Vị trí trong đề thi: tiếp nối Bài 28. Đề thi thường mô tả triệu chứng và hỏi loại malware, hoặc hỏi dấu hiệu (indicator) của một cuộc xâm nhập. Bài 33 sẽ đi sâu vào IoC.
💡 Liên hệ thực tế: máy chậm, không có tệp lạ nào
Thứ Tư, 10:15. Chị Lan báo máy tính của một kế toán chậm bất thường và quạt chạy suốt, nhưng antivirus quét xong báo "sạch". Đây là tình huống minh họa, không phải vụ việc có thật.
| Quan sát | Nam suy luận |
|---|---|
| Antivirus sạch nhưng máy vẫn chậm, CPU cao | Có thể là fileless: chạy trong bộ nhớ, không để lại tệp |
| Có tiến trình PowerShell chạy lệnh dài, do một tệp Office kích hoạt | Mẫu quen thuộc: macro gọi công cụ hợp pháp có sẵn |
| Máy gửi nhiều kết nối ra ngoài đều đặn tới một địa chỉ lạ | Có thể đã là bot trong một botnet, nhận lệnh từ máy chủ điều khiển |
| Một ứng dụng lạ ghi lại mọi phím gõ | Keylogger đánh cắp mật khẩu |
| Trình duyệt hiện quảng cáo bật lên liên tục sau khi cài một tiện ích miễn phí | Adware hoặc PUP |
Nam cô lập máy, thu thập bằng chứng, và dùng EDR để xem chuỗi tiến trình. Anh khuyên chị Lan: antivirus "sạch" không có nghĩa là an toàn, vì có loại malware không để lại tệp.
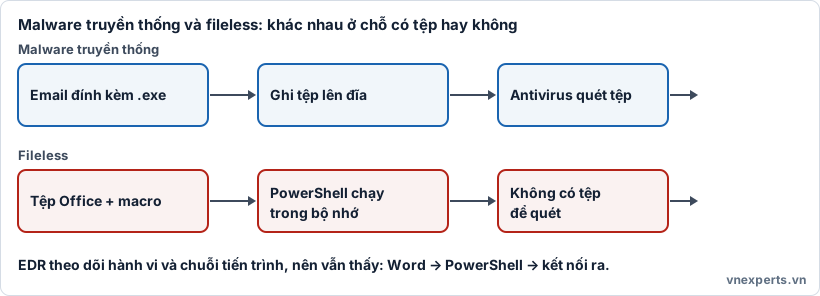
🧠 Hình 29a. Malware truyền thống để lại tệp trên đĩa. Fileless chạy trong bộ nhớ qua công cụ hợp pháp.
📘 Kiến thức cốt lõi
🧠 Malware không tệp (fileless)
Fileless malware không ghi tệp thực thi lên đĩa. Nó chạy trong bộ nhớ và lợi dụng công cụ hợp pháp có sẵn của hệ điều hành (như PowerShell, WMI), nên còn gọi là kiểu living off the land. Vì không có tệp để quét nên antivirus dựa vào chữ ký khó phát hiện.
Phòng chống: EDR theo dõi hành vi và chuỗi tiến trình, hạn chế và ghi nhật ký công cụ quản trị, tắt macro không cần, danh sách ứng dụng cho phép, vá lỗi.
💣 Logic bomb
Logic bomb là mã nằm im cho đến khi một điều kiện xảy ra (một ngày, một sự kiện, một tài khoản bị xóa) rồi mới phá hoại. Thường gắn với mối đe dọa nội bộ (Bài 16): ví dụ nhân viên cài mã để xóa dữ liệu nếu họ bị sa thải.
Phòng chống: rà soát mã, phân tách nhiệm vụ, kiểm soát thay đổi, giám sát tính toàn vẹn, thu hồi quyền kịp thời.
⌨️ Keylogger
Keylogger ghi lại phím gõ để đánh cắp mật khẩu, số thẻ, tin nhắn. Có thể là phần mềm hoặc thiết bị phần cứng cắm giữa bàn phím và máy (Bài 19).
Phòng chống: MFA (mật khẩu bị lộ vẫn chưa đủ), EDR, kiểm tra phần cứng cắm thêm, trình quản lý mật khẩu tự điền, bàn phím ảo cho thông tin nhạy cảm.
🤖 Botnet
Botnet là mạng các máy bị nhiễm (bot, còn gọi là zombie) do kẻ tấn công điều khiển từ xa qua máy chủ chỉ huy và điều khiển (C2, command and control). Dùng để DDoS, gửi thư rác, đào tiền ảo, phát tán thêm mã độc.
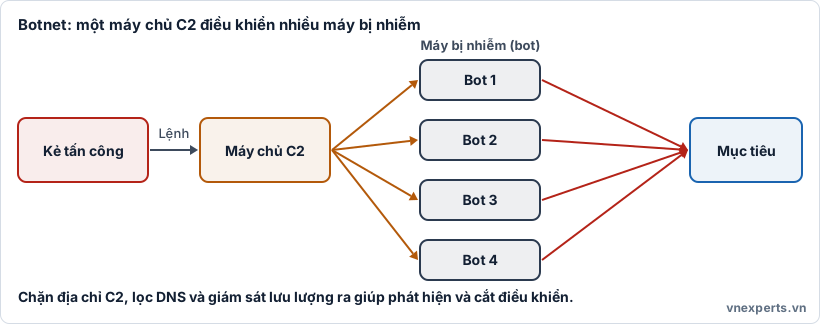
🤖 Hình 29b. Các bot nhận lệnh từ máy chủ C2 và cùng tấn công một mục tiêu.
Dấu hiệu: kết nối ra định kỳ tới địa chỉ lạ, lưu lượng ra bất thường. Phòng chống: chặn địa chỉ C2 đã biết, lọc DNS, giám sát lưu lượng ra, vá lỗi, EDR.
📢 Adware và PUP
Adware hiện quảng cáo không mong muốn, đôi khi theo dõi thói quen. PUP (potentially unwanted program, chương trình có thể không mong muốn) là phần mềm đi kèm khi cài thứ khác, hay thay đổi trang chủ, thanh công cụ. Mức nguy hiểm thấp hơn ransomware nhưng làm chậm máy và có thể là lối vào cho mã độc.
Phòng chống: tải từ nguồn chính thức, đọc kỹ các tùy chọn khi cài, hạn chế tiện ích trình duyệt (Bài 19).
🔍 Dấu hiệu nhận biết nhiễm malware
| Dấu hiệu | Gợi ý |
|---|---|
| Máy chậm, CPU hoặc đĩa cao bất thường | Mã độc chạy nền, đào tiền, bot |
| Kết nối ra tới địa chỉ lạ, định kỳ | Bot, RAT, rút dữ liệu |
| Tệp bị đổi, mã hóa hoặc biến mất | Ransomware |
| Cửa sổ quảng cáo bật lên, trang chủ bị đổi | Adware, PUP |
| Tài khoản lạ, quyền bị nâng, thay đổi cấu hình | Kẻ tấn công đã vào |
| Phần mềm bảo mật bị tắt | Malware tự vệ |
| Tiến trình lạ hoặc công cụ quản trị chạy bất thường | Fileless, rootkit |
| Nhật ký bị xóa hoặc sửa | Che dấu vết (Bài 33) |
🎯 Mẹo làm bài: nhìn cách kích hoạt và mục đích. "Chạy trong bộ nhớ, không có tệp" là fileless. "Chờ điều kiện rồi phá hoại, hay do người trong cuộc" là logic bomb. "Ghi phím gõ" là keylogger. "Nhiều máy bị điều khiển bởi C2" là botnet. "Quảng cáo bật lên" là adware. Với câu hỏi phát hiện, nghĩ tới hành vi bất thường hơn là chữ ký.
🧠 Áp vào câu chuyện của Nam
| Câu hỏi của chị Lan | Khái niệm trả lời |
|---|---|
| "Antivirus sạch mà sao vẫn chậm?" | Có thể fileless: chạy trong bộ nhớ, không có tệp |
| "Máy gửi dữ liệu ra ngoài đều đặn là sao?" | Bot trong botnet, nhận lệnh từ C2 |
| "Sao mật khẩu vẫn bị lộ?" | Keylogger ghi phím gõ, cần MFA |
| "Quảng cáo bật lên có nguy hiểm không?" | Adware hoặc PUP, có thể mở đường cho mã độc |
| "Nhân viên cũ để lại mã hẹn giờ?" | Logic bomb, cần rà soát mã và phân tách nhiệm vụ |
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| Fileless malware | Chạy trong bộ nhớ, không ghi tệp thực thi lên đĩa. |
| Living off the land | Lợi dụng công cụ hợp pháp có sẵn trong hệ thống. |
| Logic bomb | Mã nằm im, kích hoạt khi điều kiện xảy ra. |
| Keylogger | Ghi lại phím gõ. |
| Botnet | Mạng máy bị nhiễm do kẻ tấn công điều khiển. |
| Bot / Zombie | Máy bị nhiễm trong botnet. |
| C2 (C&C) | Máy chủ chỉ huy và điều khiển. |
| Adware | Phần mềm hiện quảng cáo không mong muốn. |
| PUP | Chương trình có thể không mong muốn. |
| Indicator | Dấu hiệu cho thấy có thể đã bị xâm nhập. |
📌 Tóm tắt nhanh
- Fileless chạy trong bộ nhớ và lợi dụng công cụ có sẵn, nên cần EDR theo dõi hành vi.
- Logic bomb nằm im chờ điều kiện, thường liên quan tới người trong cuộc.
- Keylogger ghi phím gõ: MFA giúp giảm hậu quả.
- Botnet được điều khiển qua C2 để DDoS, gửi thư rác, đào tiền.
- Adware, PUP phiền toái và có thể mở lối cho mã độc.
- Dấu hiệu chung: chậm, kết nối ra lạ, tệp bị đổi, bảo mật bị tắt, nhật ký bị xóa.
💬 Hỏi & Đáp nhanh
❓ Fileless có thật sự "không có gì" trên máy không? Không để lại tệp thực thi, nhưng vẫn có dấu vết: tiến trình, nhật ký, đôi khi mục khởi động. EDR và nhật ký là nơi tìm.
❓ Antivirus sạch có nghĩa an toàn không? Không. Antivirus dựa vào chữ ký có thể bỏ sót. Cần thêm EDR, giám sát hành vi và nhật ký.
❓ Logic bomb và malware thường khác nhau ở đâu? Điểm khác là kích hoạt theo điều kiện và thường do người có quyền cài sẵn. Mã có thể không phải "virus" quen thuộc.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Malware chạy hoàn toàn trong bộ nhớ, dùng PowerShell có sẵn và không ghi tệp lên đĩa. Đó là gì?
- A. Fileless malware
- B. Adware
- C. Worm
- D. Ransomware
Câu 2. Một quản trị viên cài mã sẽ xóa dữ liệu nếu tài khoản của họ bị vô hiệu hóa. Đó là gì?
- A. Keylogger
- B. Logic bomb
- C. Botnet
- D. Spyware
Câu 3. Hàng trăm máy bị nhiễm cùng nhận lệnh từ một máy chủ để thực hiện DDoS. Cấu trúc này gọi là gì?
- A. Honeypot
- B. Botnet với máy chủ C2
- C. VLAN
- D. Proxy
Câu 4. Biện pháp nào giúp giảm hậu quả khi keylogger đã lấy được mật khẩu?
- A. Dùng mật khẩu ngắn hơn
- B. Bật MFA
- C. Tắt khóa màn hình
- D. Dùng chung một mật khẩu cho mọi nơi
Câu 5. Antivirus quét báo sạch nhưng máy chậm và có kết nối ra định kỳ tới địa chỉ lạ. Bước nào hợp lý nhất?
- A. Bỏ qua vì antivirus đã báo sạch
- B. Cô lập máy và điều tra bằng EDR, nhật ký, lưu lượng mạng
- C. Xóa toàn bộ nhật ký cho gọn
- D. Tắt tường lửa để kiểm tra
👉 Đáp án
Câu 1: A — Chạy trong bộ nhớ, dùng công cụ hợp pháp, không có tệp trên đĩa là fileless.
Câu 2: B — Mã kích hoạt khi điều kiện xảy ra (tài khoản bị vô hiệu hóa) là logic bomb.
Câu 3: B — Nhiều máy bị nhiễm do một máy chủ C2 điều khiển là botnet.
Câu 4: B — MFA khiến mật khẩu bị lộ vẫn chưa đủ để đăng nhập.
Câu 5: B — Cô lập và điều tra bằng EDR, nhật ký, lưu lượng. Antivirus "sạch" không loại trừ được fileless hay bot.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts
🧭 Điều hướng
| ⬅️ Bài trước | 🏠 Mục lục khóa học | Bài kế tiếp ➡️ |
|---|---|---|
| Bài 28: Malware (1): ransomware, trojan, worm, spyware, RAT, rootkit | Mục lục khóa học CompTIA Security+ | Bài 30: Tấn công mạng và wireless: DDoS, on-path, DNS, replay, evil twin |


