


 Khóa học CompTIA Security+ OnlineBài 28. Malware (1): ransomware, trojan, worm, spyware, RAT, rootkit
Bài 28. Malware (1): ransomware, trojan, worm, spyware, RAT, rootkit
Khóa học CompTIA Security+ SY0-801 · Phần 2: Mối đe dọa, lỗ hổng và tấn công · Bài 28 · 🎯 Objective 2.5 · ⏱️ Đọc khoảng 14 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Định nghĩa malware và phân biệt các nhóm chính theo cách lây và mục đích.
- Mô tả ransomware, trojan, worm, spyware, RAT, rootkit.
- Hiểu một vụ ransomware diễn ra qua những giai đoạn nào và chặn ở đâu.
- Chọn biện pháp phòng chống phù hợp: sao lưu ngoại tuyến, vá lỗi, phân đoạn, EDR.
📎 Vị trí trong đề thi: Objective 2.5 yêu cầu nhận biết loại tấn công và dấu hiệu từ mô tả. Đề hay cho vài triệu chứng rồi hỏi tên malware. Bài 29 tiếp tục với nhóm còn lại.
💡 Liên hệ thực tế: sáng thứ Hai, mọi tệp đều đổi đuôi
Thứ Hai, 07:50. Chị Lan gọi cho Nam: máy tính phòng kế toán không mở được tệp, màn hình hiện một thông báo đòi tiền. Đây là tình huống minh họa, không phải vụ việc có thật.
| Quan sát | Nam suy luận |
|---|---|
| Tệp đổi đuôi lạ và không mở được, có thông báo đòi tiền để lấy lại | Ransomware: mã hóa dữ liệu rồi tống tiền |
| Một nhân viên kể hôm thứ Sáu đã mở "bản mềm lương" tải từ email | Mã độc vào qua trojan: tệp trông vô hại (Bài 22) |
| Nhiều máy trong phòng bị cùng lúc, không ai bấm gì thêm | Có thể là worm tự lây qua mạng, hoặc kẻ tấn công di chuyển ngang bằng tài khoản đã lấy được. Cần xem nhật ký để phân biệt |
| Hai tuần trước, tài khoản kế toán từng đăng nhập từ nơi lạ | Có thể đã có kẻ tấn công thầm lặng từ trước, nhờ cửa hậu hoặc RAT |
Nam cô lập các máy bị nhiễm khỏi mạng, không trả tiền, và khôi phục từ bản sao lưu ngoại tuyến của tối thứ Bảy. Công ty mất nửa ngày thay vì nhiều tuần.
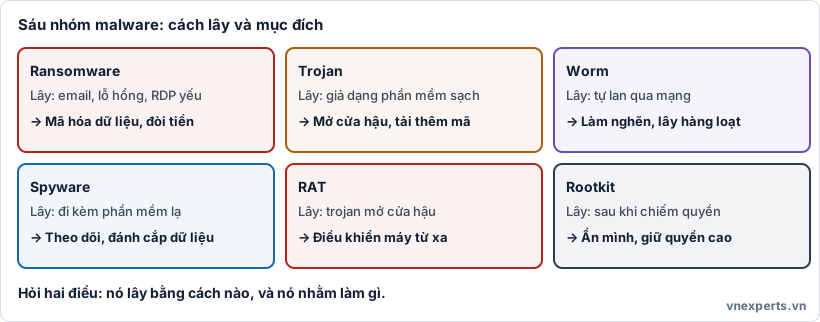
🦠 Hình 28a. Mỗi loại malware khác nhau ở cách lây và mục đích, nên dấu hiệu cũng khác.
📘 Kiến thức cốt lõi
🦠 Malware là gì
Malware (malicious software, phần mềm độc hại) là phần mềm được thiết kế để gây hại, đánh cắp hoặc chiếm quyền trên hệ thống. Cách phân loại hữu ích: hỏi nó lây bằng cách nào và nó làm gì.
🔒 Ransomware
Mã hóa dữ liệu của nạn nhân rồi đòi tiền chuộc để đưa khóa giải mã. Nhiều nhóm còn đánh cắp dữ liệu trước và dọa công bố nếu không trả (tống tiền kép).
- Thường vào qua email lừa đảo, lỗ hổng chưa vá hoặc tài khoản từ xa yếu.
- Hậu quả: gián đoạn hoạt động, mất dữ liệu, rò rỉ.
Phòng chống: sao lưu ngoại tuyến hoặc bất biến (đã kiểm tra khôi phục), vá lỗi, phân đoạn mạng, quyền tối thiểu, MFA, EDR, đào tạo nhận biết phishing. Không khuyến khích trả tiền: không đảm bảo lấy lại dữ liệu và tiếp tay cho tội phạm.
🐴 Trojan
Trojan (ngựa thành Troy) giả dạng phần mềm hợp pháp để người dùng tự cài. Nó không tự nhân bản. Sau khi chạy có thể mở cửa hậu, tải thêm mã độc hoặc đánh cắp dữ liệu.
Phòng chống: chỉ tải từ nguồn chính thức, kiểm tra chữ ký và hash (Bài 20), hạn chế quyền cài đặt, quét bằng antivirus/EDR.
🪱 Worm (sâu)
Worm tự nhân bản và lây lan qua mạng mà không cần người dùng bấm, thường khai thác lỗ hổng chưa vá. Nó có thể làm nghẽn mạng và hệ thống rất nhanh.
Phòng chống: vá lỗi kịp thời, phân đoạn mạng để giới hạn lan rộng, tắt dịch vụ thừa, IPS.
Điểm phân biệt hay thi: virus cần gắn vào tệp và thường cần người dùng chạy. Worm tự lây. Trojan giả dạng và không tự nhân bản.
👁️ Spyware
Spyware theo dõi âm thầm và gửi thông tin ra ngoài: thói quen duyệt web, nội dung nhập, ảnh chụp màn hình. Mục tiêu là đánh cắp dữ liệu hoặc quảng cáo nhắm mục tiêu.
Phòng chống: chỉ cài phần mềm tin cậy, kiểm soát quyền ứng dụng, quét định kỳ, giám sát lưu lượng ra bất thường.
🕹️ RAT (Remote Access Trojan)
RAT là trojan cho phép kẻ tấn công điều khiển máy từ xa: xem màn hình, lấy tệp, bật camera, cài thêm mã. Máy nhiễm trở thành "cửa hậu" duy trì lâu dài.
Dấu hiệu: kết nối ra ngoài định kỳ tới địa chỉ lạ (Bài 29, 33). Phòng chống: EDR, giám sát lưu lượng ra, danh sách ứng dụng cho phép (allow list), phân đoạn.
🫥 Rootkit
Rootkit ẩn mình sâu trong hệ điều hành (hoặc firmware) để che dấu tiến trình, tệp, kết nối của kẻ tấn công và duy trì quyền cao nhất. Vì ẩn rất kỹ nên công cụ thông thường khó thấy.
Phòng chống: Secure Boot và TPM (Bài 12, 26), quét từ môi trường tin cậy bên ngoài, giám sát tính toàn vẹn. Khi nhiễm nặng, thường cài lại từ ảnh sạch thay vì cố gỡ.
⛓️ Một vụ ransomware đi qua những giai đoạn nào
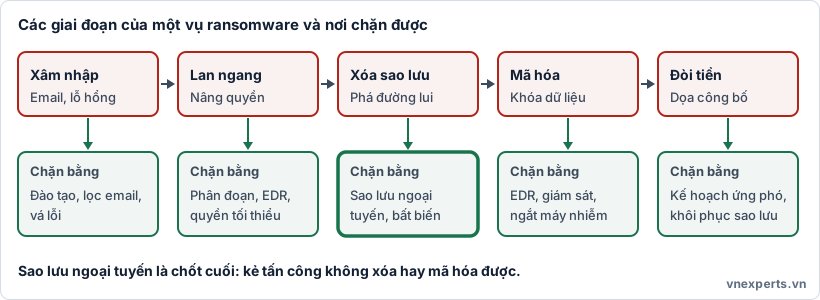
⛓️ Hình 28b. Chặn càng sớm thiệt hại càng nhỏ, nhưng sao lưu ngoại tuyến là chốt cuối cùng.
Các giai đoạn thường gặp: xâm nhập (email, lỗ hổng) → di chuyển ngang và nâng quyền → xóa hoặc mã hóa bản sao lưu → mã hóa dữ liệu → đòi tiền. Mỗi giai đoạn có biện pháp chặn riêng: đào tạo và lọc email, vá lỗi, phân đoạn mạng và EDR, sao lưu ngoại tuyến, kế hoạch ứng phó sự cố.
🎯 Mẹo làm bài: nhìn hành vi. "Mã hóa tệp rồi đòi tiền" là ransomware. "Giả dạng phần mềm hợp pháp" là trojan. "Tự lây qua mạng không cần người bấm" là worm. "Theo dõi âm thầm gửi dữ liệu đi" là spyware. "Điều khiển từ xa" là RAT. "Ẩn tiến trình ở tầng sâu của hệ điều hành" là rootkit.
🧠 Áp vào câu chuyện của Nam
| Câu hỏi của chị Lan | Khái niệm trả lời |
|---|---|
| "Tệp bị khóa và đòi tiền là gì?" | Ransomware |
| "Vì sao mở tệp lương lại dính?" | Trojan: giả dạng tệp bình thường |
| "Sao nhiều máy bị cùng lúc?" | Lây ngang: worm hoặc di chuyển ngang |
| "Có trả tiền không?" | Không nên: dùng sao lưu ngoại tuyến để khôi phục |
| "Sao lưu ở cùng mạng có đủ không?" | Chưa: ransomware có thể mã hóa luôn, cần ngoại tuyến hoặc bất biến |
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| Malware | Phần mềm độc hại nói chung. |
| Ransomware | Mã hóa dữ liệu rồi đòi tiền chuộc. |
| Tống tiền kép | Vừa mã hóa vừa đánh cắp dữ liệu để dọa công bố. |
| Trojan | Giả dạng phần mềm hợp pháp, không tự nhân bản. |
| Worm | Tự nhân bản và lây qua mạng, không cần người bấm. |
| Virus | Gắn vào tệp, thường cần người dùng chạy. |
| Spyware | Theo dõi âm thầm và gửi dữ liệu ra ngoài. |
| RAT | Trojan điều khiển máy từ xa. |
| Rootkit | Ẩn mình ở tầng sâu để che dấu và giữ quyền cao. |
| Sao lưu bất biến | Bản sao lưu không thể sửa hoặc xóa trong thời hạn quy định. |
| EDR | Phát hiện và phản ứng trên thiết bị đầu cuối. |
📌 Tóm tắt nhanh
- Phân loại malware theo cách lây và mục đích.
- Ransomware: mã hóa rồi đòi tiền. Chốt cuối là sao lưu ngoại tuyến hoặc bất biến đã kiểm tra khôi phục.
- Trojan giả dạng, worm tự lây, spyware theo dõi, RAT điều khiển từ xa, rootkit ẩn sâu.
- Vá lỗi, phân đoạn mạng, quyền tối thiểu, EDR và đào tạo là các lớp chung.
💬 Hỏi & Đáp nhanh
❓ Virus và worm khác nhau chỗ nào? Virus cần gắn vào tệp và thường cần người dùng chạy. Worm tự nhân bản và lây qua mạng không cần người bấm.
❓ Có nên trả tiền chuộc không? Thường không khuyến khích: không bảo đảm lấy lại dữ liệu và khuyến khích tống tiền. Ưu tiên khôi phục từ sao lưu và báo cho đội ứng phó và cơ quan chức năng.
❓ Gặp rootkit thì xử lý sao? Vì ẩn rất sâu, thường nên cài lại hệ thống từ ảnh sạch và khôi phục dữ liệu đã kiểm tra, thay vì cố gỡ.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Mã độc mã hóa tệp của người dùng rồi hiển thị thông báo đòi tiền để giải mã. Đó là gì?
- A. Spyware
- B. Ransomware
- C. Rootkit
- D. Adware
Câu 2. Phần mềm giả dạng trình cài đặt hợp pháp, không tự nhân bản, nhưng mở cửa hậu sau khi chạy. Đó là gì?
- A. Worm
- B. Trojan
- C. Virus
- D. Rootkit
Câu 3. Mã độc tự nhân bản và lây qua mạng mà không cần người dùng thao tác, khai thác lỗ hổng chưa vá. Đó là gì?
- A. Trojan
- B. Spyware
- C. Worm
- D. Logic bomb
Câu 4. Biện pháp nào là chốt cuối hiệu quả nhất để phục hồi sau ransomware?
- A. Trả tiền chuộc ngay
- B. Sao lưu ngoại tuyến hoặc bất biến đã được kiểm tra khôi phục
- C. Đổi màu giao diện
- D. Tắt tường lửa
Câu 5. Công cụ ẩn tiến trình và tệp của kẻ tấn công ở tầng sâu của hệ điều hành, giúp duy trì quyền cao nhất. Đó là gì?
- A. Rootkit
- B. Adware
- C. Ransomware
- D. Keylogger
👉 Đáp án
Câu 1: B — Mã hóa dữ liệu rồi đòi tiền là ransomware.
Câu 2: B — Giả dạng phần mềm hợp pháp, không tự nhân bản là trojan.
Câu 3: C — Tự nhân bản và lây qua mạng không cần người bấm là worm.
Câu 4: B — Sao lưu ngoại tuyến hoặc bất biến, đã kiểm tra khôi phục, giúp phục hồi mà không phải trả tiền.
Câu 5: A — Ẩn mình ở tầng sâu để che dấu và giữ quyền cao là rootkit.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts


