


 Khóa học CompTIA Security+ OnlineBài 27. Lỗ hổng do cấu hình và vận hành: misconfiguration, stale credentials, rogue device, public object storage, shadow IT, zero-day
Bài 27. Lỗ hổng do cấu hình và vận hành: misconfiguration, stale credentials, rogue device, public object storage, shadow IT, zero-day
Khóa học CompTIA Security+ SY0-801 · Phần 2: Mối đe dọa, lỗ hổng và tấn công · Bài 27 · 🎯 Objective 2.4 · ⏱️ Đọc khoảng 14 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Nhận biết lỗ hổng sinh ra không phải do lỗi mã, mà do cách cấu hình và vận hành.
- Phân biệt misconfiguration, stale credentials, rogue device, kho lưu trữ công khai, shadow IT.
- Hiểu zero-day và vì sao không thể "vá" ngay.
- Biết biện pháp giảm thiểu cho từng loại: kiểm kê, rà soát cấu hình, quản lý vòng đời tài khoản, kiểm soát thay đổi.
📎 Vị trí trong đề thi: các bài 24–26 nói về lỗi trong mã và hạ tầng. Bài này nói về lỗi do con người và quy trình: cấu hình sai, tài khoản bỏ quên, thiết bị lạ. Đề thi thường cho một tình huống ngắn rồi hỏi tên loại lỗ hổng hoặc biện pháp phù hợp nhất.
💡 Liên hệ thực tế: sáu việc "không ai chịu trách nhiệm"
Thứ Ba, 08:45. Sau đợt rà soát, Nam đưa chị Lan bảng sáu phát hiện. Đây là tình huống minh họa, không phải vụ việc có thật.
| Phát hiện | Loại lỗ hổng | Nam đề xuất |
|---|---|---|
| Máy chủ tệp vẫn dùng mật khẩu mặc định của nhà sản xuất, bảng quản trị mở ra mạng | Misconfiguration | Đổi mật khẩu, tắt dịch vụ thừa, áp dụng cấu hình chuẩn |
| Tài khoản của nhân viên đã nghỉ việc 8 tháng vẫn đăng nhập được | Stale credentials | Vô hiệu hóa khi nghỉ việc, rà soát tài khoản định kỳ |
| Một bộ phát Wi-Fi lạ cắm vào ổ mạng ở phòng họp | Rogue device | Kiểm soát cổng mạng (802.1X), quét thiết bị lạ |
| Thùng lưu trữ đám mây chứa bản sao hóa đơn đang để công khai | Public object storage | Đặt riêng tư, chặn truy cập công khai ở cấp tài khoản |
| Phòng kinh doanh dùng một dịch vụ chia sẻ tệp miễn phí mà IT không biết | Shadow IT | Cung cấp công cụ được duyệt, có chính sách và giám sát |
| Một lỗ hổng mới được công bố, nhà sản xuất chưa có bản vá | Zero-day | Biện pháp tạm thời: cô lập, WAF/IPS, giám sát |
Chị Lan hỏi: "Sao toàn việc nhỏ mà hậu quả lớn thế?" Nam trả lời: vì kẻ tấn công không cần thông minh khi cánh cửa mở sẵn. Những lỗi này rẻ để sửa nhưng đắt khi bị khai thác.
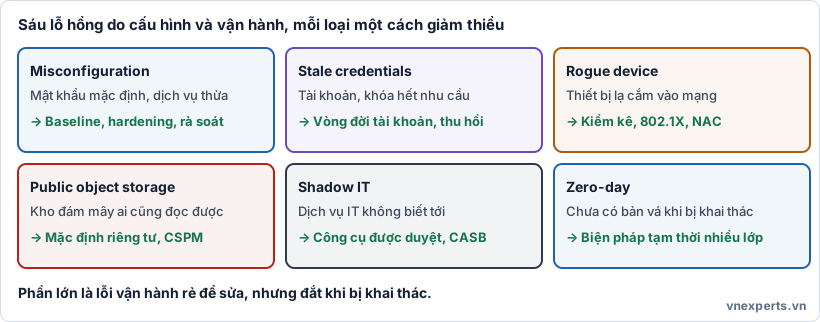
🧩 Hình 27a. Sáu loại lỗ hổng do cấu hình và vận hành, kèm cách giảm thiểu chính.
📘 Kiến thức cốt lõi
⚙️ Misconfiguration (cấu hình sai)
Hệ thống đúng phần mềm, đúng phiên bản, nhưng thiết lập sai. Đây là nguyên nhân rất phổ biến của sự cố thực tế.
- Mật khẩu hoặc tài khoản mặc định còn nguyên (Bài 21).
- Dịch vụ, cổng, tính năng không cần vẫn bật.
- Quyền truy cập quá rộng (ví dụ "ai cũng đọc được").
- Chế độ gỡ lỗi (debug) bật trên máy chủ chạy thật, lộ thông báo lỗi chi tiết.
- Thiết lập mã hóa yếu hoặc tắt xác thực.
Giảm thiểu: dùng cấu hình nền chuẩn (baseline, Bài 7), rà soát cấu hình định kỳ, kiểm soát thay đổi, và công cụ quét so với chuẩn. Nguyên tắc tăng cường bảo mật (hardening) là tắt mọi thứ không cần.
🔑 Stale credentials (thông tin xác thực "ôi")
Tài khoản, mật khẩu, khóa API đã hết nhu cầu nhưng vẫn còn hiệu lực: tài khoản người đã nghỉ, tài khoản dịch vụ không dùng, khóa API cũ. Chúng không ai theo dõi nên kẻ tấn công dùng mà khó bị phát hiện.
Giảm thiểu: gắn vòng đời cho tài khoản (cấp, đổi, thu hồi), thu hồi ngay khi nghỉ việc hoặc đổi vai trò, rà soát quyền định kỳ, và xoay vòng khóa, bí mật (Bài 24).
📡 Rogue device (thiết bị lạ)
Thiết bị không được phép xuất hiện trong mạng: bộ phát Wi-Fi tự cắm, máy tính lạ, thiết bị IoT mang vào. Nó có thể mở đường vòng qua tường lửa. Liên quan tới rogue access point ở Bài 21.
Giảm thiểu: kiểm kê thiết bị, kiểm soát truy cập mạng (như 802.1X, NAC), quét thiết bị lạ, khóa cổng mạng không dùng.
🪣 Public object storage (kho lưu trữ đối tượng công khai)
Kho lưu trữ đám mây (như dạng "bucket") có thể được đặt công khai do thiết lập sai, nên bất kỳ ai có đường dẫn đều đọc được. Đây là kiểu rò rỉ dữ liệu rất hay gặp.
Giảm thiểu: mặc định riêng tư, chặn truy cập công khai ở cấp tài khoản, kiểm soát quyền bằng chính sách, mã hóa, bật nhật ký truy cập, và dùng công cụ quản lý tư thế bảo mật đám mây (CSPM, Bài 26) để cảnh báo khi bị mở.
👤 Shadow IT
Dịch vụ, phần mềm hoặc thiết bị nhân viên tự dùng mà bộ phận IT không biết hay không duyệt. Dữ liệu công ty nằm ở nơi không được bảo vệ, không giám sát, không có hợp đồng bảo mật (Bài 16 đã nhắc).
Giảm thiểu: chính sách sử dụng chấp nhận được, cung cấp công cụ được duyệt đáp ứng nhu cầu thật, phát hiện dịch vụ lạ (qua nhật ký mạng, CASB), và đào tạo nhân viên. Cấm hoàn toàn mà không có công cụ thay thế thường khiến người dùng lách luật.
💥 Zero-day
Zero-day là lỗ hổng chưa được nhà cung cấp biết hoặc chưa có bản vá khi bị khai thác. Chữ "zero" nghĩa là nhà cung cấp có "không ngày" để sửa.
⏳ Hình 27b. Từ lúc bị khai thác đến lúc có bản vá, hệ thống phải dựa vào biện pháp tạm thời.
Vì chưa có bản vá, không thể sửa tận gốc ngay. Giảm thiểu bằng phòng thủ nhiều lớp (Bài 4):
- Giảm bề mặt tấn công (Bài 18, 21): tắt tính năng không cần.
- Cô lập, phân đoạn hệ thống bị ảnh hưởng.
- WAF, IPS chặn mẫu khai thác (ảo vá, virtual patching).
- Giám sát hành vi bất thường thay vì chỉ dựa vào chữ ký.
- Cập nhật ngay khi có bản vá, theo quy trình quản lý thay đổi.
🎯 Mẹo làm bài: nhìn chi tiết then chốt. "Mật khẩu mặc định, dịch vụ thừa" là misconfiguration. "Nhân viên đã nghỉ vẫn đăng nhập được" là stale credentials. "Thiết bị không được duyệt cắm vào mạng" là rogue device. "Ai cũng đọc được thùng lưu trữ" là public object storage. "Nhân viên tự dùng công cụ IT không biết" là shadow IT. "Chưa có bản vá, đang bị khai thác" là zero-day, và đáp án thường là biện pháp tạm thời nhiều lớp.
🧠 Áp vào câu chuyện của Nam
| Câu hỏi của chị Lan | Khái niệm trả lời |
|---|---|
| "Mật khẩu mặc định thì có gì sai?" | Misconfiguration, ai cũng biết mật khẩu đó |
| "Người nghỉ rồi thì tài khoản có hại gì?" | Stale credentials, không ai theo dõi nên dễ bị lợi dụng |
| "Wi-Fi lạ ở phòng họp là gì?" | Rogue device, mở đường vòng qua tường lửa |
| "Dữ liệu để công khai thì sao?" | Public object storage, ai có đường dẫn cũng đọc được |
| "Nhân viên dùng dịch vụ miễn phí thì có sao?" | Shadow IT, dữ liệu nằm ngoài tầm kiểm soát |
| "Chưa có bản vá thì làm gì?" | Zero-day, dùng biện pháp tạm thời nhiều lớp |
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| Misconfiguration | Thiết lập sai hoặc không an toàn của hệ thống. |
| Hardening | Tăng cường bảo mật: tắt thứ không cần, siết cấu hình. |
| Baseline | Cấu hình nền chuẩn dùng để so sánh. |
| Stale credentials | Tài khoản, khóa còn hiệu lực dù không còn nhu cầu. |
| Rogue device | Thiết bị không được phép trong mạng. |
| NAC | Kiểm soát truy cập mạng: chỉ thiết bị đạt chuẩn mới vào. |
| Public object storage | Kho lưu trữ đối tượng để công khai. |
| CSPM | Quản lý tư thế bảo mật đám mây, phát hiện cấu hình sai. |
| Shadow IT | Công nghệ dùng ngoài sự biết hoặc duyệt của IT. |
| Zero-day | Lỗ hổng chưa có bản vá khi bị khai thác. |
| Virtual patching | Dùng WAF/IPS chặn khai thác khi chưa có bản vá thật. |
📌 Tóm tắt nhanh
- Nhiều sự cố đến từ cấu hình và vận hành, không phải lỗi mã.
- Misconfiguration: sửa bằng baseline, hardening, rà soát định kỳ.
- Stale credentials: quản lý vòng đời tài khoản, thu hồi kịp thời.
- Rogue device: kiểm kê và kiểm soát truy cập mạng.
- Kho lưu trữ công khai: mặc định riêng tư, chặn công khai ở cấp tài khoản.
- Shadow IT: cung cấp công cụ được duyệt và phát hiện dịch vụ lạ.
- Zero-day: chưa có bản vá nên dùng biện pháp tạm thời nhiều lớp.
💬 Hỏi & Đáp nhanh
❓ Zero-day có phải luôn là lỗ hổng "mới toanh" không? Không nhất thiết. Điểm mấu chốt là chưa có bản vá khi bị khai thác. Lỗ hổng có thể đã tồn tại lâu trước khi bị phát hiện.
❓ Cấm hẳn shadow IT có được không? Cấm đơn thuần thường kém hiệu quả. Cách tốt hơn là hiểu nhu cầu, cung cấp công cụ được duyệt và theo dõi.
❓ Làm sao biết có kho lưu trữ công khai? Dùng công cụ CSPM hoặc quét cấu hình của nhà cung cấp, kèm chính sách chặn truy cập công khai ở cấp tài khoản.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Một máy chủ vẫn dùng mật khẩu quản trị mặc định của nhà sản xuất. Đây là loại lỗ hổng nào?
- A. Zero-day
- B. Misconfiguration
- C. Shadow IT
- D. Race condition
Câu 2. Một nhân viên đã nghỉ việc vài tháng nhưng tài khoản vẫn đăng nhập được. Biện pháp phòng ngừa tốt nhất là gì?
- A. Mua tường lửa mới
- B. Quản lý vòng đời tài khoản, thu hồi ngay khi nghỉ việc và rà soát định kỳ
- C. Đổi tên miền công ty
- D. Tắt toàn bộ Wi-Fi
Câu 3. Bộ phận kinh doanh tự dùng một dịch vụ chia sẻ tệp mà IT không biết. Hiện tượng này gọi là gì?
- A. Rogue device
- B. Typosquatting
- C. Shadow IT
- D. VM escape
Câu 4. Một lỗ hổng đang bị khai thác nhưng nhà sản xuất chưa có bản vá. Việc nào phù hợp nhất lúc này?
- A. Chờ bản vá rồi mới làm gì đó
- B. Dùng biện pháp tạm thời: cô lập, WAF/IPS, giám sát hành vi
- C. Xóa toàn bộ nhật ký
- D. Tắt hết cập nhật
Câu 5. Phát hiện một thùng lưu trữ đám mây chứa dữ liệu khách hàng ai có đường dẫn cũng tải được. Cách xử lý đúng là gì?
- A. Đặt lại thành riêng tư, chặn truy cập công khai ở cấp tài khoản và bật nhật ký
- B. Đổi tên thùng và giữ nguyên quyền
- C. Thêm quảng cáo vào thùng
- D. Không làm gì vì đường dẫn khó đoán
👉 Đáp án
Câu 1: B — Phần mềm đúng nhưng thiết lập không an toàn (mật khẩu mặc định) là misconfiguration.
Câu 2: B — Đây là stale credentials. Cần vòng đời tài khoản: thu hồi ngay khi nghỉ và rà soát quyền định kỳ.
Câu 3: C — Công nghệ dùng ngoài sự biết hay duyệt của IT là shadow IT.
Câu 4: B — Zero-day chưa có bản vá, nên dùng biện pháp tạm thời nhiều lớp (cô lập, ảo vá bằng WAF/IPS, giám sát), rồi vá ngay khi có.
Câu 5: A — Đặt riêng tư, chặn công khai ở cấp tài khoản và bật nhật ký. "Đường dẫn khó đoán" không phải biện pháp bảo vệ.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts
🧭 Điều hướng
| ⬅️ Bài trước | 🏠 Mục lục khóa học | Bài kế tiếp ➡️ |
|---|---|---|
| Bài 26: Lỗ hổng phần cứng, ảo hóa, cloud và thiết bị di động | Mục lục khóa học CompTIA Security+ | Bài 28: Malware (1): ransomware, trojan, worm, spyware, RAT, rootkit |


