



Bài 26. Lỗ hổng phần cứng, ảo hóa, cloud và thiết bị di động
Khóa học CompTIA Security+ SY0-801 · Phần 2: Mối đe dọa, lỗ hổng và tấn công · Bài 26 · 🎯 Objective 2.4 · ⏱️ Đọc khoảng 14 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Giải thích rủi ro của firmware, thiết bị hết hỗ trợ (EOL) và kênh bên (side-channel).
- Mô tả rủi ro của ảo hóa: VM escape, VM sprawl, tái sử dụng tài nguyên.
- Hiểu mô hình trách nhiệm chia sẻ trên đám mây và các sai sót phổ biến.
- Nhận biết rủi ro của thiết bị di động: jailbreak/root, sideloading, hệ điều hành lỗi thời.
- Chọn biện pháp giảm thiểu cho từng lớp.
📎 Vị trí trong đề thi: Bài 24 và Bài 25 nói về lỗi trong phần mềm ứng dụng. Bài này nói về nền móng bên dưới và xung quanh: phần cứng, lớp ảo hóa, đám mây và thiết bị di động. Đề thi hay hỏi đặc điểm của từng loại rủi ro và ai chịu trách nhiệm trên đám mây.
💡 Liên hệ thực tế: bốn phát hiện khi rà soát tài sản
Thứ Hai, 09:30. Nam rà soát toàn bộ tài sản CNTT của công ty chị Lan và ghi lại bốn điều đáng lo. Đây là tình huống minh họa, không phải vụ việc có thật.
| Phát hiện | Rủi ro | Nam đề xuất |
|---|---|---|
| Router ở chi nhánh đã hết hỗ trợ (end of life), nhà sản xuất không còn phát hành bản vá firmware | Lỗ hổng mới sẽ không bao giờ được sửa | Lên kế hoạch thay thế, trong lúc chờ thì cô lập và hạn chế truy cập |
| Một máy chủ ảo tạm tạo từ năm ngoái vẫn chạy, không ai nhớ, hệ điều hành chưa vá. Hypervisor cũng chậm cập nhật | Máy bị quên là cửa vào dễ nhất. Lỗi ở hypervisor ảnh hưởng mọi máy ảo | Kiểm kê, xóa máy không dùng, vá hypervisor |
| Tài khoản quản trị trên đám mây không bật MFA. Nhân viên cho rằng "nhà cung cấp lo hết" | Hiểu sai trách nhiệm chia sẻ, tài khoản quản trị là mục tiêu giá trị cao | Bật MFA, quyền tối thiểu, ghi nhật ký |
| Một điện thoại nhân viên đã root và cài ứng dụng ngoài kho chính thức để vào email công ty | Bảo vệ của hệ điều hành đã bị phá, ứng dụng lạ có thể đọc dữ liệu | Chặn thiết bị đã root, quản lý bằng MDM, chỉ cài từ kho chính thức |
Chị Lan hỏi: "Mấy thứ này không phải lỗi phần mềm của mình viết mà?" Nam trả lời: đúng, và đó là điều khó của phần này. Lỗ hổng ở tầng bên dưới hoặc do cách dùng dịch vụ thường khó thấy và khó sửa hơn lỗi trong mã của chính mình.
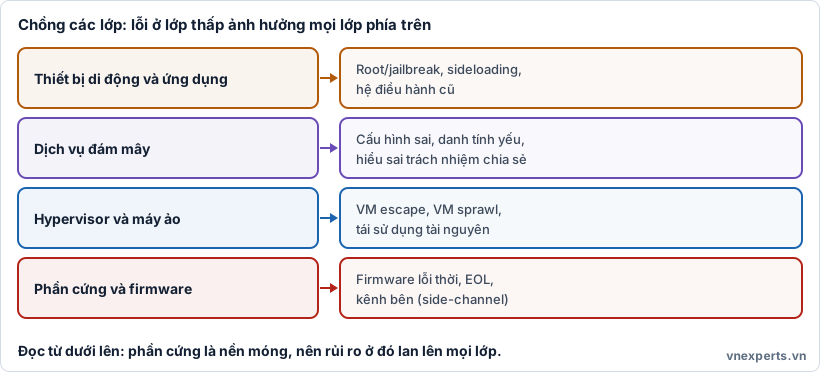
🧱 Hình 26a. Lỗi ở lớp càng thấp càng ảnh hưởng nhiều lớp phía trên.
📘 Kiến thức cốt lõi
🔧 Phần cứng và firmware
Firmware là phần mềm nhúng điều khiển thiết bị: BIOS hoặc UEFI trên máy tính, phần sụn của router, camera, máy in, thiết bị IoT. Nó chạy ở tầng rất thấp, nên lỗi ở đây ảnh hưởng toàn bộ thiết bị.
Các rủi ro thường gặp:
- Firmware lỗi thời: người dùng hiếm khi cập nhật firmware, nên lỗ hổng tồn tại rất lâu.
- Hết hỗ trợ (end of life, EOL; còn gọi là end of support): nhà sản xuất ngừng phát hành bản vá. Thiết bị vẫn chạy nhưng không còn được sửa lỗi.
- Hệ thống cũ (legacy): thiết bị hay phần mềm cũ, khó thay thế vì hệ thống khác phụ thuộc vào nó (Bài 8), nhưng thiếu bản vá và tính năng bảo mật hiện đại.
- Tấn công kênh bên (side-channel): suy ra thông tin bí mật từ hiệu ứng vật lý hoặc vi kiến trúc của phần cứng (thời gian xử lý, bộ nhớ đệm, mức tiêu thụ điện), không cần lỗi phần mềm nào. Một số lỗ hổng bộ vi xử lý nổi tiếng thuộc loại này.
- Thiết bị giả mạo hoặc bị can thiệp trong chuỗi cung ứng (Bài 20).
Cách giảm thiểu:
- Kiểm kê thiết bị và phiên bản firmware. Không biết mình có gì thì không vá được.
- Cập nhật firmware theo quy trình quản lý thay đổi (Bài 7).
- Với thiết bị EOL: thay thế khi có thể. Nếu chưa thay được thì dùng kiểm soát bù đắp (Bài 4): tách vào mạng riêng, hạn chế truy cập, giám sát chặt.
- Dùng Secure Boot và TPM (Bài 12) để xác minh phần mềm khởi động chưa bị sửa.
- Mua thiết bị từ kênh chính hãng.
🖥️ Ảo hóa
Ảo hóa cho phép nhiều máy ảo (VM) chạy trên cùng một máy chủ vật lý, nhờ một lớp phần mềm gọi là hypervisor. Mỗi máy ảo trông như một máy riêng, nhưng thực tế dùng chung phần cứng.
| Rủi ro | Mô tả |
|---|---|
| VM escape | Mã chạy trong một máy ảo thoát ra ngoài, tác động tới hypervisor hoặc máy ảo khác. Hiếm nhưng hậu quả lớn |
| VM sprawl | Tạo máy ảo quá dễ nên số lượng tăng không kiểm soát, nhiều máy bị bỏ quên, không vá, không giám sát |
| Tái sử dụng tài nguyên | Bộ nhớ hay ổ đĩa ảo được cấp lại cho người khác mà dữ liệu cũ chưa bị xóa sạch |
| Lỗ hổng hypervisor | Một lỗi ở hypervisor có thể ảnh hưởng mọi máy ảo trên máy chủ |
| Giao diện quản trị bị lộ | Bảng điều khiển quản lý máy ảo mà ai cũng truy cập được |
Container (như Docker) nhẹ hơn máy ảo nhưng chia sẻ nhân hệ điều hành với máy chủ, nên cô lập yếu hơn. Rủi ro điển hình là ảnh (image) cũ hoặc độc hại, và container chạy với quyền quá cao.
Cách giảm thiểu:
- Vá hypervisor và các thành phần quản trị đúng hạn.
- Tách mạng quản trị khỏi mạng thường và hạn chế ai được truy cập.
- Quản lý vòng đời máy ảo: kiểm kê, gán chủ sở hữu, xóa máy không dùng.
- Xóa sạch tài nguyên trước khi cấp lại.
- Dùng ảnh container tin cậy, chạy với quyền tối thiểu.
☁️ Đám mây và trách nhiệm chia sẻ
Chuyển lên đám mây không có nghĩa là mọi việc bảo mật do nhà cung cấp lo. Mô hình trách nhiệm chia sẻ (shared responsibility) chia việc giữa nhà cung cấp và khách hàng, và phần của khách hàng thay đổi theo kiểu dịch vụ.
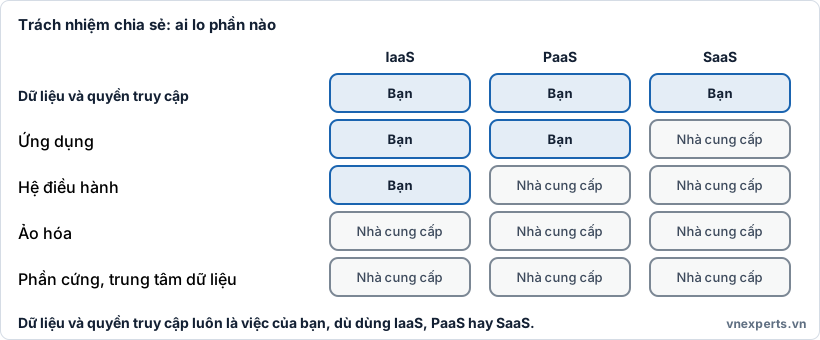
☁️ Hình 26b. Càng lên cao (IaaS, PaaS, SaaS), nhà cung cấp lo càng nhiều, nhưng dữ liệu và quyền truy cập vẫn là việc của bạn.
- IaaS (hạ tầng dưới dạng dịch vụ, như máy chủ ảo thuê): nhà cung cấp lo phần cứng và ảo hóa. Bạn lo hệ điều hành, ứng dụng, dữ liệu và quyền truy cập.
- PaaS (nền tảng dưới dạng dịch vụ): nhà cung cấp lo thêm hệ điều hành và môi trường chạy. Bạn lo ứng dụng, dữ liệu và quyền truy cập.
- SaaS (phần mềm dưới dạng dịch vụ): nhà cung cấp lo gần hết. Bạn vẫn lo dữ liệu của mình và ai được truy cập.
Dù kiểu nào, dữ liệu và quản lý danh tính, quyền truy cập luôn là việc của bạn.
Các sai sót phổ biến trên đám mây:
- Cấu hình sai (misconfiguration): kho lưu trữ để công khai, cổng quản trị mở rộng (nói kỹ ở Bài 27).
- Quản lý danh tính yếu: không MFA, quyền quá rộng, khóa API bị lộ (Bài 24).
- Giao diện lập trình (API) không an toàn: thiếu xác thực hoặc không giới hạn.
- Dữ liệu không mã hóa hoặc quản lý khóa kém (Bài 12).
- Thiếu khả năng quan sát: không bật nhật ký nên không biết chuyện gì đã xảy ra.
Cách giảm thiểu: bật MFA cho mọi tài khoản quản trị, áp dụng quyền tối thiểu, mã hóa dữ liệu, bật và theo dõi nhật ký, kiểm tra cấu hình định kỳ (có công cụ quản lý tư thế bảo mật đám mây, CSPM), và đọc kỹ trách nhiệm trong hợp đồng với nhà cung cấp (Bài 20).
📱 Thiết bị di động
Điện thoại và máy tính bảng mang dữ liệu công ty ra ngoài, hay kết nối mạng không tin cậy và dễ thất lạc.
| Rủi ro | Mô tả |
|---|---|
| Jailbreak, root | Người dùng gỡ các giới hạn của hệ điều hành. Các lớp bảo vệ bị phá, ứng dụng có thể truy cập thứ lẽ ra bị cấm |
| Sideloading | Cài ứng dụng ngoài kho chính thức, bỏ qua bước kiểm duyệt của kho |
| Ứng dụng độc hại | Ứng dụng xin quyền quá rộng hoặc có mã độc |
| Hệ điều hành lỗi thời | Thiết bị không còn nhận bản vá |
| Kết nối không an toàn | Wi-Fi công cộng, Bluetooth bật bừa bãi (Bài 21) |
| Mất hoặc bị trộm | Dữ liệu trên máy rơi vào tay người lạ |
Cách giảm thiểu:
- MDM/UEM (quản lý thiết bị di động và thiết bị đầu cuối hợp nhất): áp chính sách, kiểm tra thiết bị đạt chuẩn mới cho vào email và dữ liệu công ty, chặn thiết bị đã root hoặc jailbreak.
- Mã hóa thiết bị, khóa màn hình, xóa từ xa khi mất.
- Chỉ cài ứng dụng từ kho chính thức, hoặc kho riêng của công ty.
- Bắt buộc cập nhật hệ điều hành.
- Với thiết bị cá nhân (BYOD), dùng hồ sơ công việc hoặc vùng chứa riêng để tách dữ liệu công ty khỏi dữ liệu cá nhân.
🛡️ Tổng hợp
| Đối tượng | Rủi ro điển hình | Biện pháp chính |
|---|---|---|
| Phần cứng, firmware | Firmware lỗi thời, EOL, kênh bên | Kiểm kê, cập nhật, thay thế hoặc cô lập, Secure Boot và TPM |
| Ảo hóa | VM escape, VM sprawl, tái sử dụng tài nguyên | Vá hypervisor, tách mạng quản trị, quản lý vòng đời, xóa sạch |
| Đám mây | Cấu hình sai, danh tính yếu, hiểu sai trách nhiệm | MFA, quyền tối thiểu, mã hóa, nhật ký, kiểm tra cấu hình |
| Thiết bị di động | Root, sideloading, hệ điều hành cũ | MDM/UEM, chặn thiết bị vi phạm, kho chính thức, mã hóa |
🎯 Mẹo làm bài: nhìn từ khóa. "Nhà sản xuất ngừng cập nhật" là EOL. "Mã từ máy ảo tác động ra ngoài" là VM escape. "Quá nhiều máy ảo không ai quản lý" là VM sprawl. "Ai chịu trách nhiệm về dữ liệu trong dịch vụ SaaS" thì nghĩ khách hàng. "Gỡ giới hạn hệ điều hành điện thoại" là jailbreak hoặc root. "Cài ứng dụng ngoài kho chính thức" là sideloading. Biện pháp chung cho di động là MDM/UEM.
🧠 Áp vào câu chuyện của Nam
| Câu hỏi của chị Lan | Khái niệm trả lời |
|---|---|
| "Router hết hỗ trợ thì sao?" | EOL: không còn bản vá, cần thay hoặc cô lập |
| "Máy ảo cũ không ai dùng thì có hại gì?" | VM sprawl: máy bị quên không vá là cửa vào dễ nhất |
| "Nhà cung cấp đám mây lo hết bảo mật chứ?" | Không, trách nhiệm chia sẻ: tài khoản và dữ liệu là việc của mình |
| "Điện thoại đã root có sao không?" | Bảo vệ của hệ điều hành bị phá, cần MDM chặn |
| "Làm sao biết mình đang có những gì?" | Kiểm kê tài sản, nền tảng của mọi biện pháp khác |
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| Firmware | Phần mềm nhúng điều khiển thiết bị phần cứng. |
| EOL / EOS | Hết vòng đời, hết hỗ trợ: không còn bản vá. |
| Legacy | Hệ thống, thiết bị cũ còn đang dùng. |
| Side-channel | Suy ra bí mật từ hiệu ứng vật lý hoặc vi kiến trúc của phần cứng. |
| Hypervisor | Lớp phần mềm chạy và quản lý các máy ảo. |
| VM escape | Mã thoát ra khỏi máy ảo, tác động hypervisor hoặc máy ảo khác. |
| VM sprawl | Máy ảo tăng không kiểm soát, bị bỏ quên. |
| Shared responsibility | Trách nhiệm bảo mật chia giữa nhà cung cấp và khách hàng. |
| IaaS / PaaS / SaaS | Hạ tầng / nền tảng / phần mềm dưới dạng dịch vụ. |
| Jailbreak / Root | Gỡ giới hạn hệ điều hành trên iOS / Android. |
| Sideloading | Cài ứng dụng ngoài kho chính thức. |
| MDM / UEM | Quản lý thiết bị di động / thiết bị đầu cuối hợp nhất. |
📌 Tóm tắt nhanh
- Firmware lỗi thời và thiết bị EOL không còn được vá. Cách xử lý: thay thế hoặc cô lập bằng kiểm soát bù đắp.
- Ảo hóa có các rủi ro riêng: VM escape, VM sprawl, tái sử dụng tài nguyên, lỗ hổng hypervisor.
- Trên đám mây, trách nhiệm chia sẻ: dữ liệu và quản lý truy cập luôn là việc của khách hàng.
- Sai sót đám mây phổ biến: cấu hình sai, danh tính yếu, API không an toàn, thiếu nhật ký.
- Di động: root, jailbreak, sideloading, hệ điều hành cũ. Dùng MDM/UEM để áp chính sách và chặn thiết bị vi phạm.
💬 Hỏi & Đáp nhanh
❓ Thiết bị EOL mà chưa thay được thì làm gì? Dùng kiểm soát bù đắp: tách vào mạng riêng, chỉ cho truy cập từ những nơi cần thiết, tắt dịch vụ thừa, giám sát chặt, và đặt kế hoạch thay thế có thời hạn.
❓ Máy ảo có an toàn hơn máy vật lý không? Không tự động. Ảo hóa giúp cô lập và quản lý linh hoạt, nhưng cũng thêm một lớp (hypervisor) cần vá và bảo vệ, và dễ sinh ra máy bị quên (sprawl).
❓ Dùng đám mây lớn thì có tránh được các lỗi cấu hình không? Không. Hạ tầng của nhà cung cấp có thể rất an toàn, nhưng nhiều sự cố bắt nguồn từ cấu hình của khách hàng, như kho lưu trữ công khai hay tài khoản quản trị không có MFA.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Rủi ro chính của một thiết bị mạng đã hết hỗ trợ (EOL) là gì?
- A. Thiết bị tiêu tốn nhiều điện hơn
- B. Nhà sản xuất không còn phát hành bản vá cho các lỗ hổng mới
- C. Thiết bị không thể kết nối mạng
- D. Thiết bị không thể tắt
Câu 2. Mã độc chạy trong một máy ảo thoát ra ngoài và tác động tới hypervisor hoặc máy ảo khác. Hiện tượng này gọi là gì?
- A. VM sprawl
- B. VM escape
- C. Race condition
- D. Tailgating
Câu 3. Một tổ chức tạo rất nhiều máy ảo, nhiều cái không ai quản lý hay cập nhật. Vấn đề này gọi là gì?
- A. VM sprawl
- B. Side-channel
- C. Sideloading
- D. Typosquatting
Câu 4. Một tổ chức dùng dịch vụ SaaS. Phần nào sau đây vẫn là trách nhiệm của tổ chức theo mô hình trách nhiệm chia sẻ?
- A. Bảo trì phần cứng máy chủ của nhà cung cấp
- B. Vá hệ điều hành của máy chủ nhà cung cấp
- C. Dữ liệu của mình và việc quản lý ai được truy cập
- D. Bảo vệ vật lý trung tâm dữ liệu của nhà cung cấp
Câu 5. Vì sao một điện thoại đã jailbreak hoặc root là rủi ro với dữ liệu công ty, và biện pháp nào phù hợp?
- A. Vì pin nhanh hết. Giải pháp là mua pin mới
- B. Vì các lớp bảo vệ của hệ điều hành bị phá. Giải pháp là dùng MDM để phát hiện và chặn thiết bị đó
- C. Vì màn hình dễ vỡ. Giải pháp là dán cường lực
- D. Vì không gọi điện được. Giải pháp là đổi sim
👉 Đáp án
Câu 1: B — Thiết bị EOL vẫn chạy nhưng không còn nhận bản vá, nên lỗ hổng mới không được sửa. Cần thay thế hoặc cô lập.
Câu 2: B — Mã thoát ra khỏi máy ảo là VM escape. VM sprawl là số lượng máy ảo tăng không kiểm soát.
Câu 3: A — Máy ảo tăng không kiểm soát và bị bỏ quên là VM sprawl.
Câu 4: C — Với SaaS, dữ liệu của tổ chức và việc quản lý ai được truy cập vẫn là trách nhiệm của tổ chức. Phần cứng, hệ điều hành và trung tâm dữ liệu do nhà cung cấp lo.
Câu 5: B — Root hay jailbreak phá các cơ chế bảo vệ của hệ điều hành. MDM/UEM phát hiện và chặn thiết bị vi phạm truy cập dữ liệu công ty.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts


