


 Khóa học CompTIA Security+ OnlineBài 23. Social engineering (2): pretexting, deepfake, watering hole, typosquatting, tailgating
Bài 23. Social engineering (2): pretexting, deepfake, watering hole, typosquatting, tailgating
Khóa học CompTIA Security+ SY0-801 · Phần 2: Mối đe dọa, lỗ hổng và tấn công · Bài 23 · 🎯 Objective 2.5 · ⏱️ Đọc khoảng 14 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Mô tả pretexting và phân biệt với việc giả danh đơn thuần.
- Hiểu deepfake và cách phòng thủ khi "nhìn và nghe" không còn đủ để tin.
- Giải thích watering hole và typosquatting.
- Phân biệt tailgating với piggybacking và biết các biện pháp kiểm soát ra vào vật lý.
- Nhận biết một số kỹ thuật vật lý khác: nhìn trộm, lục rác.
📎 Vị trí trong đề thi: Bài 22 tập trung vào họ phishing qua email, tin nhắn, điện thoại. Bài này nói về các kỹ thuật công phu hơn hoặc ngoài màn hình: dựng kịch bản, giả giọng và hình, đặt bẫy ở nơi quen thuộc, giả tên miền và đi theo qua cửa. Đề thi thường mô tả một tình huống rồi hỏi tên kỹ thuật hoặc biện pháp kiểm soát phù hợp.
💡 Liên hệ thực tế: bốn việc lạ trong tuần
Thứ Hai, 10:30. Chị Lan kể với Nam bốn việc xảy ra trong tuần qua. Đây là tình huống minh họa, không phải vụ việc có thật.
- Một người tự xưng kiểm toán viên đi theo nhân viên qua cửa văn phòng và xin xem phòng máy chủ "để lập báo cáo".
- Một cuộc gọi video từ "giám đốc" yêu cầu chuyển tiền gấp. Hình ảnh hơi cứng và giọng nói chậm hơn thường lệ.
- Nhiều máy kế toán bị cài mã độc sau khi cùng vào một trang tin ngành mà ai cũng đọc hằng ngày.
- Một kế toán gõ thiếu một chữ khi nhập địa chỉ website nhà cung cấp và rơi vào trang đăng nhập giả.
| Việc xảy ra | Kỹ thuật | Nam xử lý |
|---|---|---|
| Người xưng kiểm toán viên | Pretexting kết hợp tailgating | Yêu cầu giấy hẹn, xác minh với người phụ trách, dẫn ra quầy lễ tân |
| Cuộc gọi video "giám đốc" | Deepfake | Dừng, gọi lại số đã biết, duyệt chi qua quy trình hai người |
| Trang tin ngành chứa mã độc | Watering hole | Cô lập máy bị ảnh hưởng, vá trình duyệt, lọc web |
| Gõ nhầm tên miền | Typosquatting | Dùng đánh dấu trang, bật lọc DNS |
Cả bốn đều không khai thác lỗ hổng của máy chủ. Chúng nhắm vào niềm tin của con người vào người lạ tự tin, vào giọng nói và hình ảnh, vào nơi quen thuộc, vào việc "mình gõ đúng rồi" và vào lịch sự khi giữ cửa.
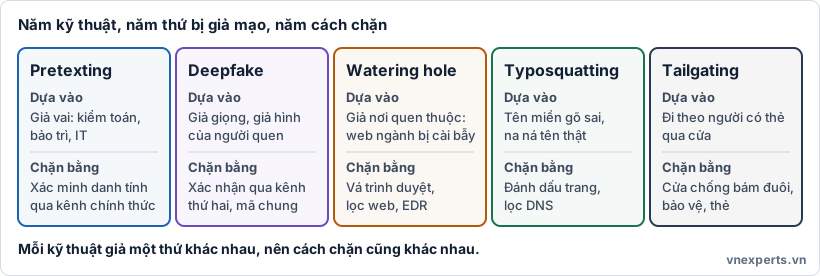
🧩 Hình 23a. Mỗi kỹ thuật giả một thứ khác nhau, nên cách chặn cũng khác nhau.
📘 Kiến thức cốt lõi
🎬 Pretexting
Pretexting là dựng sẵn một kịch bản có lý do hợp lý để người nghe tin và cung cấp thông tin hoặc quyền truy cập. Kẻ tấn công thường nghiên cứu trước (tên người, chức danh, quy trình nội bộ) để câu chuyện nghe thật.
- Các vai thường gặp: kiểm toán viên, nhân viên bảo trì máy in, nhân viên ngân hàng, bộ phận IT, cơ quan nhà nước.
- Khác với giả danh (impersonation) là đóng vai một người hay vai trò, pretexting nhấn vào cả câu chuyện và lý do được dựng quanh vai đó.
- Thường dùng các nguyên lý ở Bài 22: authority, trust, urgency.
Cách phòng thủ:
- Xác minh danh tính qua kênh chính thức: gọi lại số đã biết, hỏi người phụ trách, đối chiếu lịch hẹn.
- Áp dụng need-to-know: chỉ cung cấp thông tin cho người thật sự cần.
- Không để khách ở một mình, luôn có người đi cùng trong khu vực nhạy cảm.
- Luyện cho nhân viên các kịch bản mẫu và cho họ quyền nói "tôi cần xác minh trước".
🎭 Deepfake
Deepfake là giọng nói, hình ảnh hoặc video do trí tuệ nhân tạo tạo ra hoặc chỉnh sửa, làm cho người giả trông và nghe như người thật. Với vài đoạn ghi âm hay video công khai, kẻ tấn công có thể dựng một cuộc gọi hoặc cuộc họp trực tuyến thuyết phục.
- Có thể dùng trong BEC (Bài 22), vishing, giả danh lãnh đạo trong họp video.
- Các dấu hiệu như môi mấp máy lệch, ánh sáng lạ, độ trễ bất thường có thể giúp ích, nhưng công nghệ cải thiện nhanh nên không nên chỉ dựa vào mắt thường.
Cách phòng thủ:
- Xác minh qua kênh thứ hai bằng số hoặc tài khoản đã biết từ trước.
- Thỏa thuận trước một mã xác nhận (từ khóa chung) cho các yêu cầu nhạy cảm.
- Quy trình duyệt chi nhiều bước: yêu cầu chuyển tiền không được đi theo một người, bất kể người đó trông hay nghe như ai.
- Hạn chế để lộ nhiều giọng nói, video của lãnh đạo ở nơi công khai khi không cần thiết.
Gần với deepfake là thông tin sai lệch. Misinformation là thông tin sai được lan truyền, có thể không cố ý. Disinformation là thông tin sai được cố tình tạo ra và phát tán để gây ảnh hưởng. Cả hai có thể được dùng để thao túng dư luận hoặc đánh vào uy tín của một tổ chức.
💧 Watering hole
Watering hole (hố nước) là chiến thuật không đi tìm nạn nhân mà chờ ở nơi nạn nhân tự tới. Kẻ tấn công xâm nhập một website mà nhóm mục tiêu hay truy cập (diễn đàn ngành, trang tin chuyên môn, cổng nhà cung cấp), rồi cài mã độc hoặc chuyển hướng người truy cập sang trang độc hại.
- Hợp với tấn công nhắm mục tiêu (Bài 17): chọn nhóm nạn nhân trước, rồi chọn nơi họ hay ghé.
- Người dùng không làm gì sai: họ chỉ vào một trang quen thuộc. Mã độc có thể lợi dụng lỗ hổng trình duyệt (Bài 15) hoặc dụ tải xuống tệp.
Cách phòng thủ:
- Vá trình duyệt và tiện ích thường xuyên.
- Lọc web và chặn tên miền độc hại đã biết.
- EDR và giám sát để phát hiện hành vi lạ sau khi truy cập.
- Cô lập trình duyệt (chạy trong môi trường hạn chế) và phân đoạn mạng để giảm thiệt hại.
🔤 Typosquatting
Typosquatting (còn gọi là URL hijacking) là đăng ký tên miền gần giống tên miền thật để lợi dụng người gõ nhầm hoặc nhìn nhầm. Ví dụ: thiếu hoặc thừa một chữ, đổi chữ cái giống nhau, đổi đuôi tên miền.
- Mục đích: trang đăng nhập giả để lấy mật khẩu, phát tán mã độc, quảng cáo, hoặc chuyển hướng người dùng.
- Chiêu thay chữ trông giống nhau (như chữ I hoa thay chữ l thường ở Bài 22) là một dạng gần với typosquatting.
- Cũng được dùng làm địa chỉ gửi trong BEC.
Cách phòng thủ:
- Đánh dấu trang cho các trang quan trọng thay vì gõ địa chỉ.
- Bật lọc DNS và lọc web để chặn tên miền nghi ngờ.
- Tổ chức nên đăng ký trước các biến thể của tên miền chính và theo dõi tên miền mới giống thương hiệu mình.
- Kiểm tra địa chỉ trước khi nhập mật khẩu.
🚪 Tailgating và các kỹ thuật vật lý
Tailgating là đi theo sát người có quyền qua cửa ra vào mà không có thẻ của chính mình. Một số tài liệu phân biệt thêm:
| Thuật ngữ | Ý nghĩa thường dùng |
|---|---|
| Tailgating | Đi theo sau người có quyền, thường người đó không để ý hoặc không biết |
| Piggybacking | Người có quyền biết và cho phép, ví dụ giữ cửa cho người lạ vì lịch sự hay vì bị thuyết phục |
Hai từ này đôi khi được dùng thay thế cho nhau. Điểm cần nhớ: người không có quyền đã vào được nhờ người có quyền.
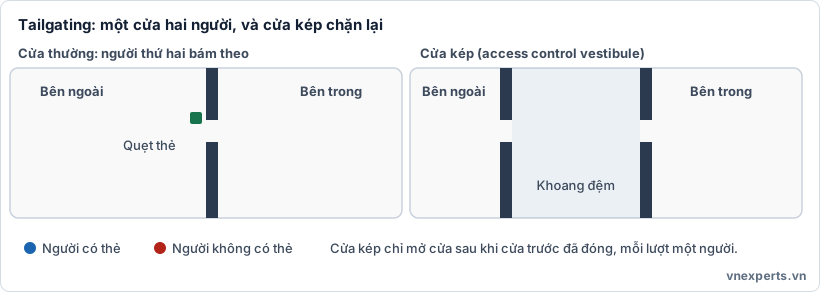
🚪 Hình 23b. Cửa kép chỉ cho một người qua mỗi lượt, nên người bám theo bị chặn.
Các kỹ thuật vật lý khác thường gặp trong đề:
| Kỹ thuật | Mô tả | Biện pháp |
|---|---|---|
| Shoulder surfing | Nhìn trộm qua vai khi người khác nhập mật khẩu hoặc xem màn hình | Màng chống nhìn trộm, che bàn phím, bố trí chỗ ngồi |
| Dumpster diving | Lục thùng rác để tìm tài liệu hay thiết bị bỏ đi chứa thông tin | Hủy tài liệu bằng máy hủy, xóa an toàn thiết bị cũ |
| Impersonation | Giả danh người có quyền ở chỗ làm | Huy hiệu nhìn thấy được, xác minh người lạ |
Cách phòng thủ chống tailgating:
- Cửa kép (access control vestibule, còn gọi là mantrap): hai cửa với khoang đệm, cửa sau chỉ mở khi cửa trước đã đóng, mỗi lượt một người.
- Cửa xoay, cổng quay chỉ cho một người qua mỗi lần quẹt thẻ.
- Bảo vệ kiểm tra, camera để phát hiện và truy vết.
- Văn hóa: nhân viên được khuyến khích lịch sự hỏi "Anh/chị cần giúp gì? Xin cho tôi xem thẻ", và không giữ cửa cho người lạ.
🛡️ Tổng hợp
| Kỹ thuật | Thứ bị lợi dụng | Biện pháp chính |
|---|---|---|
| Pretexting | Tin vào kịch bản có lý do | Xác minh qua kênh chính thức, need-to-know |
| Deepfake | Tin vào giọng nói và hình ảnh | Kênh thứ hai, mã xác nhận, duyệt chi nhiều bước |
| Watering hole | Tin vào trang quen thuộc | Vá, lọc web, EDR, phân đoạn |
| Typosquatting | Gõ nhầm hoặc nhìn nhầm địa chỉ | Đánh dấu trang, lọc DNS, đăng ký biến thể |
| Tailgating | Lịch sự và thói quen giữ cửa | Cửa kép, cổng quay, bảo vệ, văn hóa hỏi |
🎯 Mẹo làm bài: nhìn từ khóa. "Dựng kịch bản và lý do để lấy thông tin" là pretexting. "Giọng nói hay hình ảnh do AI tạo" là deepfake. "Xâm nhập trang mà nhóm mục tiêu hay truy cập" là watering hole. "Tên miền gần giống" là typosquatting. "Đi theo người có thẻ" là tailgating. Biện pháp chống tailgating hiệu quả nhất trong đề thường là access control vestibule.
🧠 Áp vào câu chuyện của Nam
| Câu hỏi của chị Lan | Khái niệm trả lời |
|---|---|
| "Người xưng kiểm toán viên là kiểu gì?" | Pretexting kết hợp tailgating |
| "Video thật của giám đốc sao lại có vấn đề?" | Deepfake, cần xác minh qua kênh thứ hai |
| "Sao cả phòng cùng bị khi vào một trang quen?" | Watering hole |
| "Gõ thiếu một chữ mà ra trang giả?" | Typosquatting |
| "Làm sao ngăn người lạ đi theo vào?" | Cửa kép, cổng quay, bảo vệ, văn hóa hỏi thẻ |
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| Pretexting | Dựng kịch bản và lý do để lấy lòng tin và thông tin. |
| Impersonation | Giả danh một người hoặc vai trò. |
| Deepfake | Giọng nói, hình ảnh, video do AI tạo hoặc chỉnh sửa để giả người thật. |
| Misinformation / Disinformation | Thông tin sai lan truyền / thông tin sai cố tình tạo ra để gây ảnh hưởng. |
| Watering hole | Cài bẫy vào website mà nhóm mục tiêu hay truy cập. |
| Typosquatting | Đăng ký tên miền gần giống để lợi dụng người gõ nhầm. |
| Tailgating / Piggybacking | Đi theo người có quyền qua cửa mà không có thẻ. |
| Access control vestibule | Cửa kép với khoang đệm, mỗi lượt một người. |
| Shoulder surfing | Nhìn trộm khi người khác nhập thông tin. |
| Dumpster diving | Lục rác để tìm thông tin. |
📌 Tóm tắt nhanh
- Pretexting dựng kịch bản và lý do hợp lý. Phòng bằng xác minh qua kênh chính thức và need-to-know.
- Deepfake giả giọng và hình. Không dựa vào mắt thường, cần kênh thứ hai, mã xác nhận và duyệt chi nhiều bước.
- Watering hole đặt bẫy ở nơi nhóm mục tiêu hay ghé. Phòng bằng vá, lọc web, EDR.
- Typosquatting dùng tên miền gần giống. Phòng bằng đánh dấu trang, lọc DNS, đăng ký biến thể.
- Tailgating đi theo qua cửa. Cửa kép là biện pháp mạnh nhất. Thêm cổng quay, bảo vệ, camera và văn hóa hỏi thẻ.
💬 Hỏi & Đáp nhanh
❓ Pretexting khác phishing ở điểm nào? Phishing thường là một tin nhắn lừa nhấn vào liên kết hay tệp. Pretexting là câu chuyện được dựng công phu, thường kéo dài qua nhiều lần trao đổi để xây dựng lòng tin trước khi hỏi điều cần. Hai thứ có thể kết hợp.
❓ Watering hole khác phishing ra sao? Phishing đưa tin nhắn tới nạn nhân. Watering hole đặt bẫy tại nơi nạn nhân tự tới, nên người dùng không nhận được thư lạ nào cả.
❓ Có phải mọi người giữ cửa đều là lỗi nhân viên không? Không nên quy lỗi cá nhân. Giữ cửa là phép lịch sự rất tự nhiên. Tổ chức nên giải quyết bằng hạ tầng (cổng quay, cửa kép) và văn hóa rõ ràng, để nhân viên có cách từ chối lịch sự và không ngại hỏi thẻ.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Một kẻ tấn công tự xưng là nhân viên bảo trì, đưa ra lý do và lịch làm việc hợp lý để được vào phòng máy chủ. Kỹ thuật nào được dùng?
- A. Pretexting
- B. Typosquatting
- C. Watering hole
- D. Dumpster diving
Câu 2. Kẻ tấn công xâm nhập một trang tin chuyên ngành mà nhân viên của tổ chức mục tiêu hay đọc, rồi cài mã độc lên trang đó. Đây là kỹ thuật nào?
- A. Tailgating
- B. Shoulder surfing
- C. Watering hole
- D. Pretexting
Câu 3. Một kẻ tấn công đăng ký tên miền chỉ khác tên thương hiệu một chữ cái để dụ người gõ nhầm. Đây là gì?
- A. Typosquatting
- B. Deepfake
- C. Piggybacking
- D. Whaling
Câu 4. Biện pháp vật lý nào ngăn hiệu quả nhất việc người không có thẻ đi theo người có thẻ vào khu vực hạn chế?
- A. Camera ghi hình
- B. Biển cảnh báo
- C. Cửa kép (access control vestibule)
- D. Thùng rác có khóa
Câu 5. Nhân viên tài chính nhận cuộc gọi video từ người trông và nghe như giám đốc, yêu cầu chuyển tiền gấp. Biện pháp nào phù hợp nhất?
- A. Chuyển tiền vì hình ảnh và giọng nói đúng
- B. Xác minh qua kênh thứ hai bằng số đã biết và theo quy trình duyệt chi nhiều bước
- C. Yêu cầu họ bật camera lâu hơn
- D. Trả lời bằng email để xác nhận
👉 Đáp án
Câu 1: A — Dựng kịch bản và lý do hợp lý để lấy quyền truy cập là pretexting.
Câu 2: C — Đặt bẫy ở trang mà nhóm mục tiêu hay truy cập là watering hole.
Câu 3: A — Đăng ký tên miền gần giống để lợi dụng người gõ nhầm là typosquatting.
Câu 4: C — Cửa kép chỉ cho một người qua mỗi lượt và cửa sau chỉ mở khi cửa trước đóng. Camera chỉ giúp phát hiện và truy vết, không ngăn được.
Câu 5: B — Với deepfake, hình ảnh và giọng nói không còn đủ để tin. Cần xác minh qua kênh thứ hai và quy trình duyệt chi nhiều bước.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts


