


 Khóa học CompTIA Security+ OnlineBài 22. Social engineering (1): phishing, vishing, smishing, quishing, BEC
Bài 22. Social engineering (1): phishing, vishing, smishing, quishing, BEC
Khóa học CompTIA Security+ SY0-801 · Phần 2: Mối đe dọa, lỗ hổng và tấn công · Bài 22 · 🎯 Objective 2.3, 2.5 · ⏱️ Đọc khoảng 14 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Định nghĩa social engineering và giải thích vì sao nó hiệu quả.
- Nhận biết bảy nguyên lý tâm lý kẻ tấn công thường dùng.
- Phân biệt các biến thể: phishing, spear phishing, whaling, BEC, smishing, vishing, quishing.
- Biết các dấu hiệu nhận biết và quy trình phản ứng: dừng, xác minh, báo cáo.
- Hiểu vai trò của SPF, DKIM, DMARC và quy trình duyệt chi trong việc chặn BEC.
📎 Vị trí trong đề thi: ở Bài 18 và Bài 19, bạn đã gặp các kênh mà lừa đảo đi qua. Bài này đi vào cách thao túng con người và cách gọi đúng tên từng biến thể. Đề thi hay mô tả một tin nhắn rồi hỏi tên kiểu tấn công, nguyên lý tâm lý hoặc biện pháp phòng ngừa tốt nhất.
💡 Liên hệ thực tế: "giám đốc" nhờ chuyển khoản gấp
Thứ Sáu, 15:10. Chị Lan nhận một email có tên người gửi trùng giám đốc: "Chị chuyển gấp 80 triệu cho đối tác này trước 16:00. Tôi đang họp, không nghe máy được. Việc này giữ kín giúp tôi." Kèm theo là số tài khoản mới. Đây là tình huống minh họa, không phải vụ việc có thật.
Chị Lan chuyển email cho Nam. Nam hỏi ba câu: ai thật sự gửi, họ muốn mình làm gì, vì sao phải gấp? Anh xem kỹ và thấy:
| Dấu hiệu | Trong email | Ý nghĩa |
|---|---|---|
| Địa chỉ gửi | giamdoc@congty-Ian.vn, chữ I hoa thay cho chữ l thường |
Tên miền giả gần giống tên miền thật |
| Thúc ép | "Trước 16:00" | Tạo áp lực để người nhận không kịp kiểm tra |
| Cô lập | "Không nghe máy được, giữ kín giúp" | Ngăn người nhận xác minh với ai khác |
| Đổi tài khoản | Số tài khoản mới | Chuyển tiền sang tài khoản kẻ tấn công kiểm soát |
Nam gọi cho giám đốc theo số điện thoại đã lưu từ trước. Giám đốc trả lời: "Tôi không gửi email nào cả." Chị Lan không chuyển tiền, Nam báo cáo sự cố và chặn tên miền giả.
Điều đáng nhớ: email này không có tệp độc hại hay liên kết lạ. Không có lỗ hổng phần mềm nào bị khai thác. Kẻ tấn công chỉ cần thuyết phục một người làm theo.
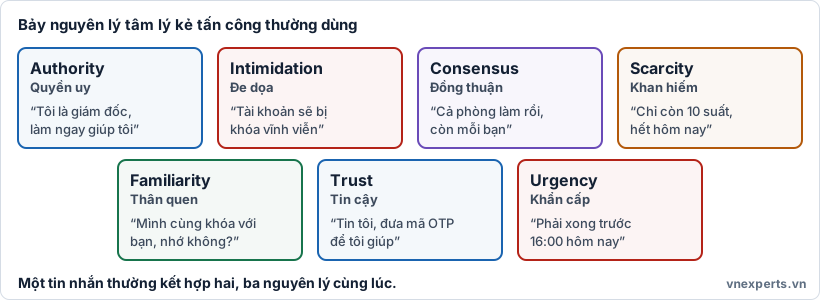
🧠 Hình 22a. Kẻ tấn công thường kết hợp hai, ba nguyên lý trong cùng một tin nhắn.
📘 Kiến thức cốt lõi
🎭 Social engineering là gì?
Social engineering (kỹ thuật tác động tâm lý) là thao túng con người để họ tự làm điều có hại: đưa mật khẩu, chuyển tiền, mở cửa, cài phần mềm. Nó nhắm vào "lỗ hổng con người" thay vì lỗ hổng phần mềm, nên hệ thống vá đầy đủ vẫn có thể bị vượt qua.
Nó hiệu quả vì rẻ, thực hiện hàng loạt được, và dựa vào những phản xạ rất tự nhiên của con người như nghe lời cấp trên, muốn giúp đỡ, sợ bị phạt hay sợ bỏ lỡ.
🧠 Bảy nguyên lý tâm lý
| Nguyên lý | Cách khai thác | Ví dụ |
|---|---|---|
| Authority (quyền uy) | Giả làm người có quyền: sếp, cơ quan nhà nước, IT | "Tôi là giám đốc, làm ngay giúp tôi" |
| Intimidation (đe dọa) | Gây sợ hãi về hậu quả | "Tài khoản sẽ bị khóa vĩnh viễn" |
| Consensus (đồng thuận, bằng chứng xã hội) | Cho thấy ai cũng đã làm | "Cả phòng làm rồi, còn mỗi bạn" |
| Scarcity (khan hiếm) | Nói rằng số lượng hay cơ hội có hạn | "Chỉ còn 10 suất, hết hôm nay" |
| Familiarity (thân quen, thiện cảm) | Tạo cảm giác quen biết, cùng nhóm | "Mình cùng khóa với bạn, nhớ không?" |
| Trust (tin cậy) | Dựng lòng tin dần dần, hoặc đóng vai người đáng tin | "Tin tôi, đưa mã OTP để tôi giúp" |
| Urgency (khẩn cấp) | Ép làm ngay, không kịp suy nghĩ | "Phải xong trước 16:00 hôm nay" |
Email của "giám đốc" ở trên kết hợp authority (quyền uy của sếp) và urgency (hạn 16:00).
🎣 Họ phishing và các biến thể
| Biến thể | Đặc điểm | Ví dụ |
|---|---|---|
| Phishing | Gửi hàng loạt, nội dung chung chung, qua email | Email "tài khoản bị khóa, bấm để xác minh" gửi cho hàng nghìn người |
| Spear phishing | Nhắm một người hoặc nhóm cụ thể, cá nhân hóa bằng thông tin đã tìm hiểu | Email nhắc đúng tên dự án và đồng nghiệp của kế toán trưởng |
| Whaling | Spear phishing nhắm vào lãnh đạo cấp cao | Email giả từ luật sư gửi cho giám đốc về một vụ kiện |
| BEC (Business Email Compromise) | Giả mạo hoặc chiếm email doanh nghiệp để lừa chuyển tiền hoặc đổi tài khoản | "Giám đốc" nhờ chuyển khoản gấp, hoặc "nhà cung cấp" báo đổi tài khoản nhận tiền |
| Smishing | Phishing qua SMS | SMS giả ngân hàng kèm liên kết rút gọn |
| Vishing | Phishing qua cuộc gọi thoại | Người gọi tự xưng IT đòi cài phần mềm điều khiển từ xa |
| Quishing | Phishing qua mã QR | Mã QR dán đè lên mã Wi-Fi thật |
BEC đặc biệt đáng chú ý vì thường không có mã độc, nên các bộ lọc kỹ thuật dễ bỏ sót. Thiệt hại là tiền chuyển thẳng cho kẻ gian.
🔍 Dấu hiệu nhận biết
- Người gửi: tên hiển thị trùng người quen nhưng địa chỉ thật thì khác. Tên miền gần giống tên miền thật (thay chữ, thêm ký tự).
- Áp lực: hạn chót gấp, bảo giữ kín, nói không thể gọi lại.
- Yêu cầu bất thường: chuyển tiền, đổi tài khoản nhận, gửi mật khẩu hoặc mã OTP, mua thẻ quà tặng.
- Liên kết: rê chuột (không bấm) để xem địa chỉ đích thật. Tên miền lạ, rút gọn hoặc không khớp nội dung là dấu hiệu xấu.
- Tệp đính kèm bất ngờ, đặc biệt dạng tài liệu có macro, tệp nén, tệp HTML.
Lưu ý: lỗi chính tả không còn là dấu hiệu đáng tin. Công cụ viết văn bản hiện nay giúp kẻ tấn công soạn nội dung trôi chảy. Việc kiểm tra nên dựa vào người gửi, yêu cầu và áp lực, không dựa vào văn phong.
🛑 Phản ứng: dừng, xác minh, báo cáo
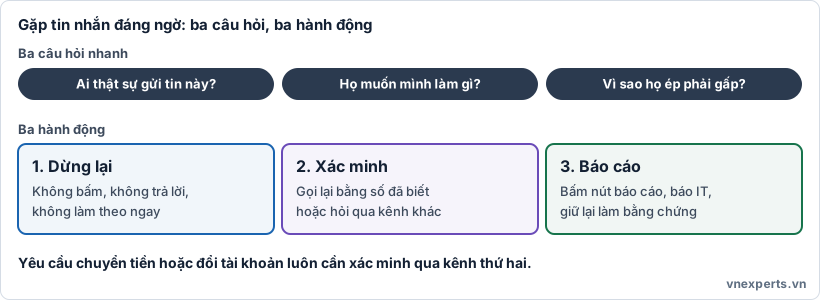
🛑 Hình 22b. Xác minh qua kênh thứ hai là biện pháp đơn giản và hiệu quả nhất.
- Dừng lại: không bấm, không trả lời, không làm theo ngay.
- Xác minh: gọi lại bằng số đã biết từ trước (không dùng số trong tin nhắn), hoặc hỏi qua một kênh khác.
- Báo cáo: dùng nút báo cáo hoặc báo bộ phận bảo mật, giữ lại tin nhắn làm bằng chứng.
🛡️ Phòng thủ kỹ thuật và quy trình
| Lớp | Biện pháp | Tác dụng |
|---|---|---|
| Lọc email | Bộ lọc thư rác và phát hiện giả mạo, gắn nhãn email từ bên ngoài | Giảm lượng thư lừa đảo tới hộp thư |
| SPF | Danh sách máy chủ được phép gửi thư cho một tên miền | Phát hiện thư giả mạo tên miền từ máy chủ lạ |
| DKIM | Chữ ký số gắn vào thư (nền tảng ở Bài 10) | Xác minh thư do tên miền đó gửi và không bị sửa |
| DMARC | Chính sách quy định xử lý thư không qua được SPF hoặc DKIM, kèm báo cáo | Chặn hoặc cách ly thư giả mạo tên miền của bạn |
| Quy trình duyệt chi | Hai người duyệt, gọi lại số đã biết khi đổi tài khoản nhận, tách nhiệm vụ | Chặn BEC dù email trông thuyết phục |
| MFA chống phishing | Khóa bảo mật FIDO2 | Giảm thiệt hại khi bị lừa nhập mật khẩu |
| Đào tạo | Huấn luyện, mô phỏng phishing, nút báo cáo | Tăng khả năng nhận biết và báo cáo |
Hai ý quan trọng:
- SPF, DKIM, DMARC bảo vệ chủ yếu trước việc giả mạo chính tên miền của bạn. Chúng không chặn được thư từ tên miền giả gần giống như
congty-Ian.vn, vì đó là một tên miền khác và có thể tự cấu hình hợp lệ. - Quy trình quan trọng ngang kỹ thuật. Tổ chức nào bắt buộc xác minh qua kênh thứ hai trước khi chuyển tiền hoặc đổi tài khoản thì BEC khó thành công.
🎯 Mẹo làm bài: gọi tên theo kênh và đối tượng. Email hàng loạt là phishing. Nhắm một người là spear phishing. Nhắm lãnh đạo là whaling. Giả mạo doanh nghiệp để chuyển tiền là BEC. SMS là smishing, điện thoại là vishing, mã QR là quishing. Với câu hỏi về nguyên lý tâm lý, tìm từ khóa: sếp là authority, dọa khóa là intimidation, ai cũng làm là consensus, số lượng có hạn là scarcity, làm ngay là urgency.
🧠 Áp vào câu chuyện của Nam
| Câu hỏi của chị Lan | Khái niệm trả lời |
|---|---|
| "Đây là kiểu lừa nào?" | BEC, giả mạo giám đốc để chuyển tiền |
| "Họ dùng chiêu tâm lý gì?" | Authority và urgency, thêm yêu cầu giữ kín |
| "Sao email này lọt qua bộ lọc?" | Không có mã độc hay liên kết, tên miền giả gần giống nên SPF/DKIM/DMARC của công ty không áp dụng |
| "Làm sao biết thật hay giả?" | Gọi lại số đã lưu từ trước để xác minh |
| "Từ giờ nên làm gì?" | Quy trình hai người duyệt chi, xác minh khi đổi tài khoản, đào tạo và nút báo cáo |
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| Social engineering | Thao túng tâm lý để người dùng tự làm điều có hại. |
| Phishing | Lừa đảo qua tin nhắn giả mạo, thường là email. |
| Spear phishing | Phishing nhắm vào người hoặc nhóm cụ thể. |
| Whaling | Phishing nhắm vào lãnh đạo cấp cao. |
| BEC | Giả mạo hoặc chiếm email doanh nghiệp để lừa chuyển tiền. |
| Smishing / Vishing / Quishing | Phishing qua SMS / điện thoại / mã QR. |
| Authority, Urgency... | Các nguyên lý tâm lý bị lợi dụng. |
| SPF | Danh sách máy chủ được phép gửi thư cho tên miền. |
| DKIM | Chữ ký số trên thư để xác minh nguồn gửi và tính toàn vẹn. |
| DMARC | Chính sách xử lý thư không qua SPF hoặc DKIM. |
📌 Tóm tắt nhanh
- Social engineering thao túng con người, không cần lỗ hổng phần mềm.
- Bảy nguyên lý: authority, intimidation, consensus, scarcity, familiarity, trust, urgency. Một tin nhắn thường kết hợp vài nguyên lý.
- Phishing là hàng loạt, spear phishing là nhắm cụ thể, whaling nhắm lãnh đạo, BEC lừa chuyển tiền, smishing/vishing/quishing theo kênh.
- Dấu hiệu chính: người gửi thật, yêu cầu bất thường, áp lực thời gian. Lỗi chính tả không còn đáng tin.
- Phản ứng: dừng, xác minh qua kênh khác, báo cáo. Quy trình duyệt chi và DMARC/DKIM/SPF là lớp phòng thủ quan trọng.
💬 Hỏi & Đáp nhanh
❓ Có nên phạt nhân viên bấm nhầm trong bài mô phỏng phishing không? Thường không nên. Phạt khiến người ta sợ và giấu sự cố, trong khi điều quan trọng là họ báo cáo nhanh. Cách hiệu quả hơn là ghi nhận người báo cáo đúng và huấn luyện bổ sung cho người bấm nhầm.
❓ Whaling và BEC khác nhau thế nào? Whaling mô tả đối tượng bị nhắm (lãnh đạo cấp cao). BEC mô tả mục đích và cách làm (giả mạo hoặc chiếm email doanh nghiệp để chuyển tiền). Hai thứ có thể trùng nhau, ví dụ email giả mạo nhắm vào giám đốc tài chính để yêu cầu chuyển khoản.
❓ DMARC có chặn được mọi email giả mạo không? Không. DMARC bảo vệ tên miền bạn sở hữu khỏi bị giả mạo. Kẻ tấn công vẫn có thể đăng ký tên miền gần giống và gửi từ đó, nên người dùng vẫn phải nhìn kỹ địa chỉ gửi và tổ chức vẫn cần quy trình xác minh.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Một email nhắm đúng vào kế toán trưởng, nhắc tên dự án và đồng nghiệp có thật để lừa mở tệp. Đây là kiểu tấn công nào?
- A. Phishing hàng loạt
- B. Spear phishing
- C. Vishing
- D. Quishing
Câu 2. "Giám đốc" gửi email nhờ chuyển tiền gấp sang tài khoản mới và dặn không gọi lại. Biện pháp nào hiệu quả nhất?
- A. Chuyển tiền rồi báo lại sau
- B. Trả lời email để hỏi thêm
- C. Gọi lại giám đốc bằng số điện thoại đã biết từ trước để xác minh
- D. Bấm vào liên kết trong email để kiểm tra
Câu 3. Tin nhắn nói: "Chỉ còn 10 suất ưu đãi, hết hạn hôm nay." Nguyên lý tâm lý nào được dùng?
- A. Authority
- B. Familiarity
- C. Scarcity
- D. Consensus
Câu 4. Cơ chế nào dùng chữ ký số để xác minh thư do một tên miền gửi và không bị sửa đổi?
- A. SPF
- B. DKIM
- C. NAT
- D. VLAN
Câu 5. Tin nhắn dọa: "Tài khoản của bạn sẽ bị khóa vĩnh viễn nếu không xác minh ngay." Nguyên lý tâm lý nổi bật nhất là gì?
- A. Intimidation
- B. Trust
- C. Consensus
- D. Familiarity
👉 Đáp án
Câu 1: B — Nhắm vào một người cụ thể và cá nhân hóa nội dung là spear phishing. Phishing hàng loạt thì chung chung và gửi cho nhiều người.
Câu 2: C — Xác minh qua kênh thứ hai, bằng số đã biết từ trước. Trả lời email hay bấm liên kết đều đi qua chính kênh của kẻ tấn công.
Câu 3: C — Số lượng và thời gian có hạn là khan hiếm (scarcity), thường đi kèm urgency.
Câu 4: B — DKIM dùng chữ ký số trên thư. SPF kiểm tra máy chủ gửi, còn DMARC quy định cách xử lý.
Câu 5: A — Dọa hậu quả (khóa vĩnh viễn) để gây sợ hãi là intimidation, thường kèm urgency.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts


