


 Khóa học CompTIA Security+ OnlineBài 21. Attack surface của mạng: cổng mở, mật khẩu mặc định, giao thức không an toàn, wireless
Bài 21. Attack surface của mạng: cổng mở, mật khẩu mặc định, giao thức không an toàn, wireless
Khóa học CompTIA Security+ SY0-801 · Phần 2: Mối đe dọa, lỗ hổng và tấn công · Bài 21 · 🎯 Objective 2.3 · ⏱️ Đọc khoảng 14 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Giải thích bề mặt tấn công (attack surface) của mạng và nguyên tắc thu hẹp nó.
- Nhận biết rủi ro từ cổng mở và dịch vụ không cần thiết.
- Hiểu vì sao mật khẩu và cấu hình mặc định nguy hiểm.
- Kể tên các giao thức không an toàn thường gặp và giao thức thay thế.
- Phân biệt rogue AP và evil twin, chọn biện pháp bảo vệ mạng không dây.
📎 Vị trí trong đề thi: các bài trước nói về đường tới người dùng và bên thứ ba. Bài này nói về đường tới chính mạng và thiết bị. Đề thi hay cho một kết quả rà soát rồi hỏi biện pháp thu hẹp bề mặt tấn công phù hợp nhất, hoặc yêu cầu phân biệt rogue AP với evil twin.
💡 Liên hệ thực tế: bốn phát hiện khi rà mạng văn phòng
Thứ Ba, 09:00. Nam rà soát mạng văn phòng công ty chị Lan và ghi lại bốn phát hiện. Đây là tình huống minh họa, không phải vụ việc có thật.
| Phát hiện | Rủi ro | Cách xử lý |
|---|---|---|
Camera giám sát còn tài khoản mặc định admin/admin và truy cập được từ internet |
Ai quét internet cũng đăng nhập được bằng mật khẩu mặc định công khai | Đổi tài khoản, chặn truy cập từ ngoài, cập nhật phần sụn |
| Router chi nhánh mở Telnet (cổng 23) | Telnet gửi mật khẩu dạng văn bản thường, ai nghe lén cũng đọc được | Tắt Telnet, dùng SSH |
| Wi-Fi khách dùng cùng mật khẩu với Wi-Fi nội bộ, và một thiết bị phát Wi-Fi lạ cắm ở phòng họp | Khách vào được mạng nội bộ. Thiết bị lạ tạo cửa sau | Tách mạng khách, gỡ thiết bị lạ, bật kiểm soát cổng switch |
| Máy chủ cũ còn mở FTP | FTP gửi tên đăng nhập và mật khẩu không mã hóa | Chuyển sang SFTP hoặc FTPS, nếu không cần thì tắt |
Chị Lan hỏi: "Mạng mình bé thế mà cũng nhiều chỗ hở vậy?" Nam trả lời: mỗi thứ lộ ra mạng (thiết bị, cổng, dịch vụ, mạng không dây) là thêm một chỗ để kẻ tấn công thử. Việc của người làm bảo mật là biết mình đang lộ ra những gì và bớt đi những thứ không cần.
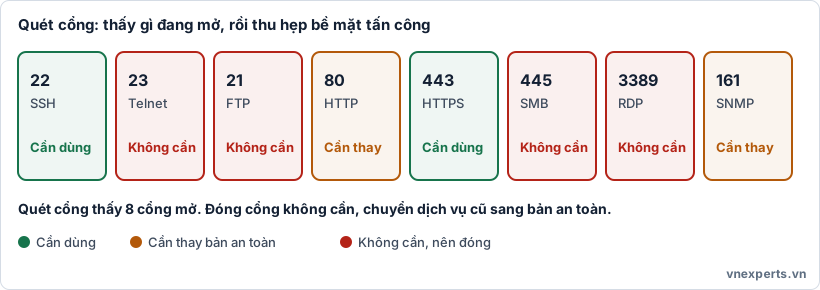
🚪 Hình 21a. Mỗi cổng mở là một cánh cửa. Cổng nào không cần thì đóng, dịch vụ nào cũ thì thay.
📘 Kiến thức cốt lõi
🗺️ Bề mặt tấn công của mạng
Từ Bài 18: attack surface là tổng hợp mọi điểm kẻ tấn công có thể thử tấn công, còn vector là con đường cụ thể. Với mạng, bề mặt tấn công gồm các thiết bị, cổng và dịch vụ đang lắng nghe, tài khoản, giao thức và kết nối không dây.
Nguyên tắc chính: thu hẹp bề mặt tấn công (reduce the attack surface). Cái gì không cần thì tắt hoặc gỡ. Một dịch vụ không chạy thì không có lỗ hổng nào để khai thác.
🚪 Cổng mở và dịch vụ không cần thiết
Mỗi dịch vụ mạng lắng nghe ở một cổng (port). Cổng đang mở có nghĩa là một chương trình đang chờ kết nối, và kẻ tấn công có thể quét cổng (port scan) để tìm ra. Kết quả quét thường có ba trạng thái: mở (có dịch vụ trả lời), đóng (không có dịch vụ), bị lọc (có thiết bị chặn).
Một số cổng cần nhớ:
| Cổng | Dịch vụ | Ghi chú |
|---|---|---|
| 22 | SSH | Quản trị từ xa an toàn |
| 23 | Telnet | Quản trị từ xa không mã hóa |
| 21 | FTP | Truyền tệp không mã hóa |
| 80 | HTTP | Web không mã hóa |
| 443 | HTTPS | Web có mã hóa TLS |
| 445 | SMB | Chia sẻ tệp, hay bị lạm dụng nếu để lộ ra internet |
| 3389 | RDP | Điều khiển máy tính từ xa, mục tiêu phổ biến nếu để lộ ra internet |
| 161 | SNMP | Giám sát thiết bị mạng |
Cách thu hẹp:
- Tắt dịch vụ không dùng và gỡ phần mềm thừa.
- Tường lửa mặc định chặn và chỉ mở cổng được duyệt, giống danh sách cho phép ở Bài 8.
- Không để dịch vụ quản trị lộ ra internet. Đặt sau VPN hoặc máy trung gian (jump host).
- Quét cổng định kỳ để phát hiện cổng mới xuất hiện mà không ai duyệt.
🔑 Mật khẩu và cấu hình mặc định
Thiết bị mới như router, camera, máy in, thiết bị IoT thường có tài khoản và mật khẩu mặc định mà nhà sản xuất in sẵn trong tài liệu. Danh sách các mật khẩu này công khai, và các công cụ tự động quét internet thử chúng liên tục.
- Đổi tài khoản và mật khẩu mặc định ngay trước khi đưa thiết bị vào sử dụng.
- Vô hiệu hóa tài khoản mặc định không cần thiết.
- Dùng cấu hình chuẩn (baseline) cho mọi thiết bị mới và có danh sách kiểm tra khi triển khai.
- Tắt các tính năng không dùng đến (ví dụ quản trị qua web từ ngoài).
Đây cũng là một dạng "vệ sinh cơ bản" chặn được phần lớn các cuộc tấn công cơ hội ở Bài 17.
📡 Giao thức không an toàn
Nhiều giao thức cũ gửi dữ liệu và mật khẩu dưới dạng văn bản thường (cleartext). Kẻ tấn công nghe lén trên đường truyền sẽ đọc được. Cách khắc phục là dùng bản thay thế có mã hóa (nền tảng ở Bài 9):
| Giao thức không an toàn | Thay bằng |
|---|---|
| Telnet | SSH |
| FTP | SFTP hoặc FTPS |
| HTTP | HTTPS (HTTP trên TLS) |
| SNMP v1, v2c | SNMPv3 (có xác thực và mã hóa) |
| POP3, IMAP, SMTP không mã hóa | Phiên bản chạy trên TLS |
| LDAP không mã hóa | LDAPS hoặc LDAP có TLS |
| SMBv1 | Phiên bản SMB mới hơn |
🎯 Mẹo làm bài: đề hỏi "giao thức nào gửi mật khẩu dạng văn bản thường" thì nghĩ tới Telnet, FTP, HTTP. Đề hỏi "thay thế an toàn" thì nhớ cặp: Telnet → SSH, FTP → SFTP, HTTP → HTTPS, SNMPv2c → SNMPv3.
📶 Mạng không dây (wireless)
Sóng Wi-Fi lan ra ngoài tường, nên người ở bãi đỗ xe cũng có thể thử kết nối. Các rủi ro chính:
- Không mã hóa hoặc mã hóa yếu: mạng mở (open) không có mã hóa. WEP đã bị phá và không còn được xem là an toàn.
- Mật khẩu dùng chung yếu: với chế độ chia sẻ khóa trước (PSK), cụm mật khẩu ngắn hoặc dễ đoán có thể bị dò từ lưu lượng bắt được.
- Rogue AP: thiết bị phát Wi-Fi trái phép được cắm vào mạng của tổ chức, thường do nhân viên mang từ nhà. Nó tạo ra cửa sau không qua kiểm soát nào.
- Evil twin: điểm truy cập giả mạo, đặt cùng tên (SSID) với mạng thật để dụ thiết bị kết nối rồi nghe lén hoặc chặn dữ liệu.
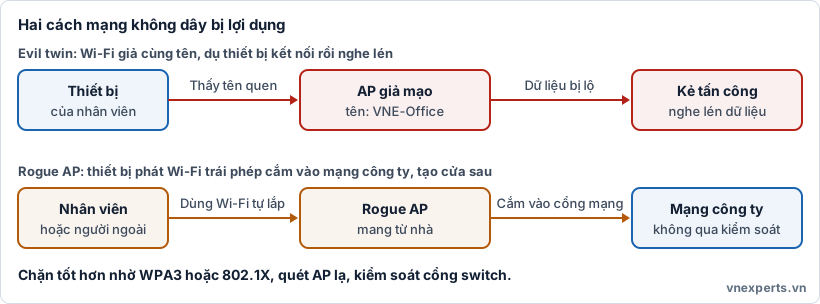
📶 Hình 21b. Evil twin nhắm vào thiết bị của người dùng, còn rogue AP mở đường vào mạng công ty.
Phân biệt nhanh:
| Rogue AP | Evil twin | |
|---|---|---|
| Ai đặt | Thường là người trong tổ chức, không có ý xấu | Kẻ tấn công |
| Nằm ở đâu | Cắm vào mạng của tổ chức | Đứng ngoài, giả tên mạng thật |
| Hậu quả | Cửa sau tới mạng nội bộ | Người dùng bị nghe lén, lộ mật khẩu |
Các mức bảo mật Wi-Fi thường gặp:
| Chế độ | Nhận xét |
|---|---|
| Open | Không mã hóa, nên tránh cho dữ liệu nhạy cảm |
| WEP | Đã bị phá, không dùng |
| WPA2-PSK | Chấp nhận được nếu cụm mật khẩu dài và độc nhất, nhưng mọi người dùng chung một khóa |
| WPA3-Personal | Mạnh hơn trước các tấn công dò mật khẩu ngoại tuyến |
| WPA2/WPA3-Enterprise (802.1X) | Xác thực từng người bằng tài khoản riêng, phù hợp doanh nghiệp |
Biện pháp bảo vệ mạng không dây:
- Dùng WPA3 hoặc Enterprise (802.1X) cho mạng nội bộ.
- Tách mạng khách khỏi mạng nội bộ (VLAN riêng, mật khẩu riêng).
- Quét tìm AP lạ định kỳ hoặc dùng hệ thống phát hiện và ngăn chặn mạng không dây.
- Kiểm soát truy cập ở cổng switch để thiết bị lạ cắm dây không được cấp mạng.
- Hướng dẫn người dùng không nối vào Wi-Fi lạ cùng tên và dùng VPN khi ở nơi công cộng.
🛡️ Tổng hợp: thu hẹp bề mặt tấn công
| Việc làm | Mục đích |
|---|---|
| Kiểm kê thiết bị và dịch vụ | Biết mình đang lộ ra những gì |
| Tắt dịch vụ, đóng cổng không cần | Bớt chỗ để tấn công |
| Đổi mặc định, áp dụng cấu hình chuẩn | Chặn tấn công cơ hội |
| Thay giao thức không an toàn | Chống nghe lén |
| Phân đoạn mạng, tách mạng khách | Giới hạn thiệt hại (Bài 5, Bài 6) |
| Quét lỗ hổng và cổng định kỳ | Phát hiện thay đổi và lỗ hổng mới (Bài 15) |
🧠 Áp vào câu chuyện của Nam
| Câu hỏi của chị Lan | Khái niệm trả lời |
|---|---|
| "Camera còn mật khẩu mặc định thì sao?" | Mật khẩu mặc định công khai, bị quét tự động. Đổi và chặn truy cập từ ngoài |
| "Vì sao phải tắt Telnet?" | Gửi mật khẩu dạng văn bản thường. Thay bằng SSH |
| "Thiết bị Wi-Fi lạ ở phòng họp là gì?" | Rogue AP, cửa sau vào mạng nội bộ |
| "Còn Wi-Fi giả cùng tên thì sao?" | Evil twin, nhắm vào thiết bị người dùng |
| "Làm sao biết mình đang lộ ra những gì?" | Kiểm kê tài sản và quét cổng, quét lỗ hổng định kỳ |
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| Attack surface | Tổng hợp mọi điểm có thể bị tấn công. |
| Port / Port scan | Cổng dịch vụ / việc quét tìm cổng đang mở. |
| Default credentials | Tài khoản và mật khẩu mặc định của thiết bị. |
| Baseline | Cấu hình chuẩn áp dụng cho thiết bị. |
| Cleartext | Dữ liệu không mã hóa, đọc được trực tiếp. |
| SSH / SFTP / HTTPS / SNMPv3 | Các giao thức thay thế có mã hóa. |
| Rogue AP | Điểm truy cập Wi-Fi trái phép cắm vào mạng tổ chức. |
| Evil twin | Điểm truy cập giả mạo cùng tên với mạng thật. |
| WPA3 | Chuẩn bảo mật Wi-Fi mới hơn WPA2. |
| 802.1X | Chuẩn xác thực theo cổng hoặc theo người dùng. |
📌 Tóm tắt nhanh
- Bề mặt tấn công mạng là mọi thứ lộ ra: thiết bị, cổng, dịch vụ, giao thức, Wi-Fi. Mục tiêu là thu hẹp nó.
- Tắt dịch vụ thừa, đóng cổng không cần, không để dịch vụ quản trị lộ ra internet.
- Đổi mật khẩu mặc định và dùng cấu hình chuẩn cho mọi thiết bị mới.
- Thay giao thức cleartext bằng bản có mã hóa: Telnet → SSH, FTP → SFTP, HTTP → HTTPS, SNMPv2c → SNMPv3.
- Rogue AP là thiết bị trái phép cắm vào mạng. Evil twin là Wi-Fi giả cùng tên. Dùng WPA3 hoặc 802.1X, tách mạng khách, quét AP lạ.
💬 Hỏi & Đáp nhanh
❓ Đóng hết cổng có làm hệ thống ngừng hoạt động không? Chỉ đóng cổng của dịch vụ không cần. Trước khi đóng, hãy kiểm tra dịch vụ nào đang dùng cổng đó và thử theo quy trình quản lý thay đổi (Bài 7, Bài 8) để tránh ảnh hưởng hệ thống thật.
❓ Quét cổng có hợp pháp không? Quét mạng của chính bạn hoặc có sự cho phép bằng văn bản thì được. Quét mạng người khác khi chưa được phép có thể vi phạm quy định hoặc pháp luật, giống ranh giới ethical ở Bài 17.
❓ Dùng WPA3 là đủ an toàn chưa? Đó là bước tốt, nhưng chưa đủ. Vẫn cần tách mạng khách, quản lý thiết bị, quét AP lạ và cập nhật phần sụn của thiết bị phát sóng.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Biện pháp nào trực tiếp thu hẹp bề mặt tấn công của một máy chủ?
- A. Tắt các dịch vụ không cần dùng và đóng cổng tương ứng
- B. Tăng dung lượng ổ cứng
- C. Đổi màu giao diện quản trị
- D. Gửi nhiều email nhắc nhở hơn
Câu 2. Một camera lộ ra internet vẫn dùng tài khoản admin/admin. Vì sao đây là rủi ro lớn?
- A. Vì camera chiếm nhiều băng thông
- B. Vì mật khẩu mặc định được công bố công khai và bị các công cụ tự động quét thử
- C. Vì camera không có đèn báo
- D. Vì camera không dùng được Wi-Fi
Câu 3. Giao thức nào nên dùng thay Telnet để quản trị từ xa có mã hóa?
- A. FTP
- B. HTTP
- C. SSH
- D. SNMPv1
Câu 4. Một kẻ tấn công đặt một điểm truy cập giả có cùng tên Wi-Fi với mạng công ty để dụ nhân viên kết nối và nghe lén. Đây là gì?
- A. Rogue AP
- B. Evil twin
- C. Port scan
- D. Tấn công từ chối dịch vụ
Câu 5. Một nhân viên mang thiết bị phát Wi-Fi từ nhà cắm vào cổng mạng ở phòng họp mà không báo ai. Thiết bị này được gọi là gì?
- A. Evil twin
- B. Rogue AP
- C. Honeypot
- D. Jump host
👉 Đáp án
Câu 1: A — Tắt dịch vụ không cần và đóng cổng làm giảm số điểm có thể bị tấn công.
Câu 2: B — Mật khẩu mặc định được công bố công khai và các công cụ tự động quét internet thử chúng liên tục.
Câu 3: C — SSH thay Telnet cho quản trị từ xa có mã hóa. FTP, HTTP và SNMPv1 đều không mã hóa.
Câu 4: B — Điểm truy cập giả cùng tên để dụ thiết bị kết nối là evil twin. Rogue AP là thiết bị trái phép cắm vào mạng tổ chức.
Câu 5: B — Thiết bị phát sóng trái phép cắm vào mạng của tổ chức là rogue AP.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts
🧭 Điều hướng
| ⬅️ Bài trước | 🏠 Mục lục khóa học | Bài kế tiếp ➡️ |
|---|---|---|
| Bài 20: Threat vector từ chuỗi cung ứng: nhà cung cấp, MSP, SaaS provider | Mục lục khóa học CompTIA Security+ | Bài 22: Social engineering (1): phishing, vishing, smishing, quishing, BEC |


