
Danh mục sản phẩm

Bài 2. CIA Triad, AAA và Non-repudiation
Khóa học CompTIA Security+ SY0-801 · Phần 1: Khái niệm bảo mật cốt lõi · Bài 2 · 🎯 Objective 1.1 · ⏱️ Đọc khoảng 15 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Nêu và phân biệt ba thuộc tính CIA (Confidentiality, Integrity, Availability), nhận ra thuộc tính nào bị phá vỡ trong một tình huống.
- Phân biệt ba bước AAA: Authentication, Authorization, Accounting.
- Giải thích non-repudiation (chống chối bỏ) và vì sao tài khoản dùng chung làm mất nó.
- Gắn từng vấn đề trong tình huống thực tế với biện pháp khắc phục phù hợp.
📎 Vị trí trong đề thi: trong SY0-801, Objective 1.1 gom CIA, AAA, non-repudiation, Zero Trust, least privilege và các loại kiểm soát vào một chỗ. Bài 2 học ba mục đầu. Bài 3 đến Bài 6 học các mục còn lại.
💡 Liên hệ thực tế: bảng lương bị sửa lúc 22 giờ đêm
Một tuần sau vụ email giả mạo, công ty của chị Lan lại nhờ Nam hỗ trợ. Đây là tình huống minh họa, không phải vụ việc có thật.
- Thứ Hai, 09:05. Anh Hùng, nhân viên kinh doanh, thấy lương tháng 10 thấp hơn hợp đồng 2 triệu đồng. Anh báo lại phòng kế toán.
- 09:20. Chị Lan mở bảng lương và xác nhận số liệu của anh Hùng đã bị sửa. Hệ thống chỉ ghi: "file được sửa lúc 22:14 Chủ nhật bởi tài khoản
ketoan". Cả phòng kế toán, kể cả bạn thực tập, dùng chung tài khoản này và đều biết mật khẩu. Không ai nhận là mình đã sửa, và cũng không ai chứng minh được ngược lại. - 09:40. Giám đốc nhờ Nam kiểm tra. Nam thấy thư mục
Luongđang chia sẻ cho Everyone. Nhân viên nào cũng mở được và xem được lương của cả công ty. - 10:10. Nam xem tiếp máy chủ file. Máy chỉ có một ổ đĩa, không dự phòng. Tuần trước nó đã ngừng 40 phút giữa giờ làm việc mà không ai ghi nhận.
Chỉ một thư mục, nhưng cả ba thuộc tính CIA đều có vấn đề, và cả ba bước AAA đều thiếu. Nam cần gọi tên từng vấn đề cho đúng, vì mỗi tên gọi dẫn đến một cách sửa khác nhau. Bài học này cho bạn bộ từ vựng đó.
📘 Kiến thức cốt lõi
🔺 CIA Triad: ba thuộc tính cần bảo vệ
CIA Triad gồm ba thuộc tính mà mọi biện pháp bảo mật hướng tới. Hình dưới cho thấy ba thuộc tính cùng bảo vệ dữ liệu ở giữa.
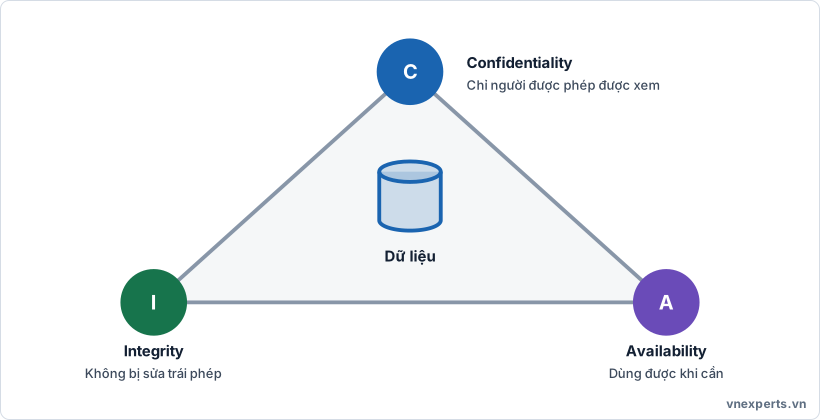
🔺 Hình 2a. Ba đỉnh của tam giác lần lượt sáng lên. Thiếu một đỉnh thì dữ liệu chưa được bảo vệ đầy đủ.
| Thuộc tính | Câu hỏi cần trả lời | Mối đe dọa điển hình | Kiểm soát điển hình |
|---|---|---|---|
| 🔒 Confidentiality (Bí mật) | Ai được xem dữ liệu này? | Lộ dữ liệu, nghe lén, phishing lấy mật khẩu, chia sẻ thư mục sai quyền | Mã hóa, phân quyền truy cập, phân loại dữ liệu, xác thực nhiều yếu tố |
| ✅ Integrity (Toàn vẹn) | Dữ liệu có còn đúng như bản gốc không? | Sửa số liệu trái phép, mã độc thay đổi file, SQL injection sửa dữ liệu | Hashing, chữ ký số, kiểm soát phiên bản, giám sát thay đổi file, quy trình quản lý thay đổi |
| ⚡ Availability (Sẵn sàng) | Người được phép có dùng được khi cần không? | DDoS, ransomware, hỏng phần cứng, mất điện | Sao lưu, dự phòng, vá lỗi, chống DDoS, kế hoạch khôi phục sau sự cố |
🎯 Mẹo làm bài: khi đề mô tả một sự cố, hãy hỏi "điều gì bị phá vỡ?". Người không được phép xem được dữ liệu: C. Dữ liệu bị đổi mà không ai biết: I. Dịch vụ hoặc dữ liệu không dùng được: A.
Hai điều dễ bị bỏ qua:
- Một sự cố có thể phá nhiều thuộc tính cùng lúc. Ransomware mã hóa file khiến dữ liệu không dùng được (A). Nhiều nhóm tấn công còn đánh cắp dữ liệu trước khi mã hóa để tống tiền, và khi đó cả C cũng bị phá.
- Ba thuộc tính phải đánh đổi với nhau. Khóa chặt quyền truy cập giúp C nhưng có thể làm người dùng hợp lệ khó làm việc (A). Mỗi tổ chức ưu tiên khác nhau: ngân hàng đặt I và C lên cao, hệ thống điều phối cấp cứu đặt A lên cao.
Phần mật mã ở Bài 9 và Bài 10 sẽ cho bạn thấy mã hóa phục vụ C, còn hashing và chữ ký số phục vụ I. Phần sao lưu ở Bài 54 phục vụ A.
🔑 AAA: ba bước kiểm soát truy cập
AAA mô tả ba câu hỏi mà hệ thống đặt ra cho mỗi người dùng, theo đúng thứ tự.
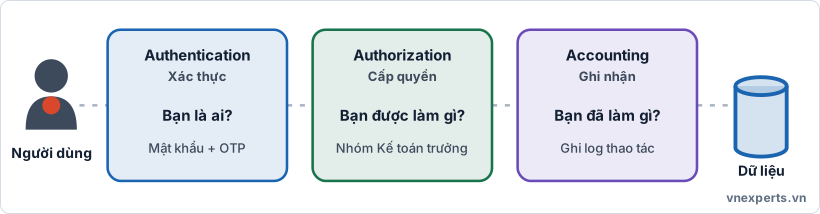
🔑 Hình 2b. Người dùng đi qua từng bước trước khi chạm tới dữ liệu. Bước đang diễn ra được nhấn mạnh.
| Bước | Câu hỏi | Nghĩa | Ví dụ |
|---|---|---|---|
| 1. Authentication (Xác thực) | Bạn là ai? | Chứng minh danh tính | Nhập mật khẩu rồi nhập mã OTP |
| 2. Authorization (Cấp quyền) | Bạn được làm gì? | Xác định quyền sau khi đã biết bạn là ai | Chỉ nhóm Kế toán trưởng mới duyệt chi được |
| 3. Accounting (Ghi nhận) | Bạn đã làm gì? | Ghi lại ai, lúc nào, từ đâu, làm gì | Log ghi tài khoản, giờ, địa chỉ IP của mỗi lần sửa file |
Một ví dụ đời thường: thẻ nhân viên quẹt ở cổng tòa nhà là xác thực. Thẻ đó chỉ mở được tầng của phòng bạn là cấp quyền. Camera và nhật ký ra vào là ghi nhận.
Về xác thực. Có ba nhóm yếu tố chính: thứ bạn biết (mật khẩu, PIN), thứ bạn có (điện thoại, thẻ, khóa bảo mật) và thứ bạn là (vân tay, khuôn mặt). Xác thực nhiều yếu tố (MFA) yêu cầu ít nhất hai yếu tố thuộc hai nhóm khác nhau. Mật khẩu cộng câu hỏi bí mật chưa phải MFA vì cả hai đều là thứ bạn biết.
Về cấp quyền. Nguyên tắc nền tảng là cấp đủ quyền để làm việc và không hơn (least privilege), bạn sẽ học ở Bài 5. Các mô hình phân quyền như RBAC ở Bài 76.
Về ghi nhận. Log là nguyên liệu cho điều tra và kiểm toán. Khi log tập trung về một hệ thống giám sát (SIEM, Bài 71), đội bảo mật mới truy vết được một sự cố từ đầu đến cuối.
📎 Ghi chú: RADIUS và TACACS+ là hai giao thức AAA phổ biến cho thiết bị mạng, bạn sẽ gặp lại ở Phần 3 và Phần 4. Nếu muốn xem AAA trên thiết bị Cisco, đọc Bài 76 khóa CCNA. Phần CIA Triad cũng có ở Bài 74 khóa CCNA nhưng với góc nhìn của kỹ sư mạng.
✍️ Non-repudiation: không thể chối bỏ
Non-repudiation (chống chối bỏ) nghĩa là một người không thể phủ nhận hành động mình đã làm, vì có bằng chứng đáng tin gắn hành động đó với đúng người. Nó dựa trên ba thứ cùng có mặt: biết chắc ai làm (xác thực), nội dung không bị đổi (toàn vẹn), và có bằng chứng lưu lại (ghi nhận).
| Cơ chế | Chứng minh được gì | Lưu ý |
|---|---|---|
| Chữ ký số | Người giữ khóa riêng đã ký, và nội dung không đổi sau khi ký | Chỉ đúng khi khóa riêng thật sự chỉ một người nắm giữ |
| Tài khoản riêng + log | Tài khoản của người đó đã thực hiện thao tác vào thời điểm đó | Phải có MFA và log không bị sửa, nếu không bằng chứng yếu |
| Dấu thời gian đáng tin | Hành động xảy ra lúc nào | Cần nguồn giờ chuẩn, đồng bộ giữa các hệ thống |
Hai điều hay bị nhầm:
- Hash không đủ để chống chối bỏ. Ai cũng tính được hash của một file, nên hash chỉ cho biết file có bị đổi hay không (I), không cho biết ai tạo. Chữ ký số mới gắn nội dung với một người.
- Tài khoản dùng chung phá vỡ non-repudiation. Khi cả phòng dùng chung
ketoan, log có đủ giờ và nội dung nhưng không chỉ đến được một con người. Đó chính là chỗ kẹt của chị Lan trong tình huống trên.
🧠 Áp vào câu chuyện của Nam
Nam đã có đủ từ vựng. Bảng dưới gắn từng phát hiện với khái niệm và cách sửa.
| Phát hiện của Nam | Khái niệm bị phá | Cách sửa |
|---|---|---|
Thư mục Luong chia sẻ cho Everyone |
Confidentiality, thiếu Authorization | Chỉ cấp quyền đọc cho nhóm Kế toán và Nhân sự, tách quyền xem và quyền sửa |
| Bảng lương bị sửa mà không ai biết | Integrity | Bật lịch sử phiên bản của file, cảnh báo khi file lương bị sửa, quy định ai được sửa và ai duyệt |
Cả phòng dùng chung tài khoản ketoan |
Authentication, Accounting, Non-repudiation | Mỗi người một tài khoản riêng, bật MFA, ghi log từng thao tác, tắt tài khoản dùng chung |
| Máy chủ một ổ đĩa, ngừng 40 phút | Availability | Dự phòng ổ đĩa hoặc máy chủ, sao lưu định kỳ, theo dõi và cảnh báo khi dịch vụ ngừng |
Sau khi sửa xong, nếu có ai đổi số liệu lương, hệ thống sẽ trả lời được cả ba câu: ai (xác thực), được phép không (cấp quyền), và đã làm gì lúc nào (ghi nhận). Người đó cũng không còn chối được.
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| Confidentiality | Chỉ người được phép mới xem được dữ liệu. |
| Integrity | Dữ liệu không bị sửa đổi trái phép. |
| Availability | Hệ thống và dữ liệu dùng được khi cần. |
| Authentication | Chứng minh danh tính: bạn là ai. |
| Authorization | Quyền được làm gì sau khi đã xác thực. |
| Accounting | Ghi lại ai đã làm gì, lúc nào, từ đâu. |
| MFA | Xác thực bằng ít nhất hai yếu tố thuộc hai nhóm khác nhau. |
| Non-repudiation | Không thể phủ nhận hành động đã thực hiện. |
| Digital signature | Chữ ký số: gắn nội dung với người giữ khóa riêng. |
| Audit trail | Dấu vết ghi lại các thao tác để kiểm tra và điều tra. |
📌 Tóm tắt nhanh
- CIA gồm ba thuộc tính: bí mật, toàn vẹn, sẵn sàng. Một sự cố có thể phá nhiều thuộc tính cùng lúc.
- AAA gồm ba bước theo thứ tự: xác thực, cấp quyền, ghi nhận.
- Non-repudiation cần cả danh tính rõ ràng, nội dung không bị đổi và bằng chứng được lưu lại.
- Tài khoản dùng chung phá vỡ cả xác thực, ghi nhận và chống chối bỏ.
💬 Hỏi & Đáp nhanh
❓ Trong CIA, thuộc tính nào quan trọng nhất? Không có đáp án chung. Còn tùy loại dữ liệu và loại hoạt động của tổ chức. Hồ sơ y tế đề cao bí mật, số dư tài khoản đề cao toàn vẹn, hệ thống bán vé trực tuyến đề cao sẵn sàng. Việc của người làm bảo mật là hỏi đúng câu "mất thuộc tính nào thì thiệt hại lớn nhất" để đặt ưu tiên.
❓ Có thể dùng hash để chứng minh một người đã tạo file không? Không. Hash chỉ cho biết nội dung có bị đổi hay không. Muốn gắn nội dung với một người, cần chữ ký số hoặc tài khoản riêng kèm log đáng tin.
❓ Authentication và Authorization khác nhau ở đâu? Authentication trả lời "bạn là ai", Authorization trả lời "bạn được làm gì". Bạn có thể xác thực thành công nhưng vẫn bị từ chối vì không có quyền. Thứ tự luôn là xác thực trước, cấp quyền sau.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Một nhân viên bán hàng mở được bảng lương của cả công ty dù công việc không cần. Thuộc tính CIA nào bị ảnh hưởng?
- A. Confidentiality
- B. Integrity
- C. Availability
- D. Non-repudiation
Câu 2. Một số liệu trong bảng lương bị đổi trái phép và không ai phát hiện. Thuộc tính CIA nào bị ảnh hưởng?
- A. Confidentiality
- B. Integrity
- C. Availability
- D. Accounting
Câu 3. Máy chủ file bị ransomware mã hóa nên nhân viên không mở được tài liệu. Thuộc tính nào bị ảnh hưởng trực tiếp nhất?
- A. Confidentiality
- B. Integrity
- C. Availability
- D. Authorization
Câu 4. Sau khi nhân viên đăng nhập thành công, hệ thống kiểm tra tài khoản có thuộc nhóm Kế toán trưởng hay không để cho phép duyệt chi. Đây là bước nào của AAA?
- A. Authentication
- B. Authorization
- C. Accounting
- D. Non-repudiation
Câu 5. Công ty chuyển sang mỗi nhân viên một tài khoản riêng và ghi log mọi thao tác sửa dữ liệu. Mục tiêu chính của thay đổi này là gì?
- A. Tăng tốc độ đăng nhập
- B. Truy ra ai đã làm gì và khiến người thực hiện không thể chối bỏ
- C. Mã hóa dữ liệu lưu trên ổ đĩa
- D. Bảo đảm máy chủ không bao giờ ngừng hoạt động
👉 Đáp án
Câu 1: A — Người không được phép xem được dữ liệu là vi phạm tính bí mật (Confidentiality). Nguyên nhân gốc là thiếu cấp quyền hợp lý.
Câu 2: B — Dữ liệu bị đổi trái phép là vi phạm tính toàn vẹn (Integrity). Accounting là bước ghi nhận của AAA, không phải thuộc tính CIA.
Câu 3: C — Ransomware khiến dữ liệu không dùng được, nên ảnh hưởng trực tiếp nhất là tính sẵn sàng (Availability). Nếu kẻ tấn công còn đánh cắp dữ liệu thì Confidentiality cũng bị phá.
Câu 4: B — Kiểm tra nhóm để quyết định được phép làm gì là cấp quyền (Authorization). Việc đăng nhập thành công trước đó mới là xác thực.
Câu 5: B — Tài khoản riêng giúp xác thực đúng người, log ghi lại hành động, và hai thứ này cùng tạo nên khả năng truy vết và chống chối bỏ (accountability và non-repudiation).
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts