


 Khóa học CompTIA Security+ OnlineBài 19. Threat vector qua file, cuộc gọi và thiết bị: RTF/PDF, voice call, USB, browser extension
Bài 19. Threat vector qua file, cuộc gọi và thiết bị: RTF/PDF, voice call, USB, browser extension
Khóa học CompTIA Security+ SY0-801 · Phần 2: Mối đe dọa, lỗ hổng và tấn công · Bài 19 · 🎯 Objective 2.3 · ⏱️ Đọc khoảng 13 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Giải thích vì sao các tệp trông vô hại như RTF, PDF vẫn có thể là đường tấn công.
- Nhận biết tấn công qua cuộc gọi thoại (voice call) và cách xác minh an toàn.
- Mô tả hai kiểu tấn công qua USB: thả USB dụ nạn nhân và thiết bị giả bàn phím.
- Hiểu rủi ro của tiện ích mở rộng trình duyệt (browser extension).
- Chọn biện pháp phòng thủ phù hợp cho từng vector.
📎 Vị trí trong đề thi: Bài 18 xét các kênh tin nhắn. Bài này xét những đường còn lại tới người dùng và thiết bị: tệp, cuộc gọi, phương tiện di động và trình duyệt. Đề thi thường mô tả một tình huống ngắn, rồi hỏi đường tấn công hoặc biện pháp phù hợp nhất.
💡 Liên hệ thực tế: bốn thứ lạ trong một buổi sáng
Thứ Năm, 11:00. Chị Lan nhờ Nam xem bốn việc vừa xảy ra ở phòng kế toán. Đây là tình huống minh họa, không phải vụ việc có thật.
- Một email "Thông báo thuế" kèm tệp PDF. Mở ra chỉ có một nút "Xem tài liệu đầy đủ", bấm vào thì dẫn tới trang đăng nhập lạ.
- Một cuộc gọi tự xưng "bộ phận IT": "Máy chị có mã độc, chị cài ngay phần mềm điều khiển từ xa để bên em xử lý."
- Một chiếc USB gắn logo công ty, bảo vệ nhặt được ở bãi đỗ xe và đưa lên phòng kế toán: "Cắm thử xem trong có gì."
- Một tiện ích trình duyệt "Chuyển PDF sang Word miễn phí" mà một kế toán vừa cài. Nó xin quyền "đọc và thay đổi dữ liệu trên mọi trang web".
| Việc xảy ra | Điều đáng ngờ | Nam xử lý |
|---|---|---|
| Tệp PDF | Người gửi lạ, nút dẫn tới trang đăng nhập | Không bấm, báo cáo, xóa thư |
| Cuộc gọi "IT" | Thúc ép, đòi cài phần mềm điều khiển từ xa | Gác máy, gọi lại số IT chính thức để xác minh |
| USB nhặt được | Không rõ nguồn gốc | Không cắm vào máy công ty, thu lại và kiểm tra trên máy cô lập |
| Tiện ích trình duyệt | Quyền quá rộng so với chức năng | Gỡ, đổi mật khẩu các tài khoản đã đăng nhập, kiểm tra lịch sử |
Chị Lan hỏi: "Sao không thấy cái nào dính tới máy chủ cả?" Nam trả lời: kẻ tấn công đi vào bằng tệp, giọng nói, thiết bị cắm vào và trình duyệt, tức là những thứ người dùng tự tay mở, nghe, cắm hoặc cài.
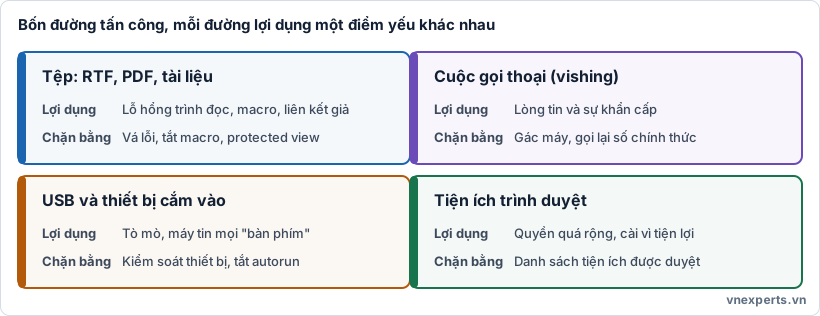
🧩 Hình 19a. Mỗi đường tấn công lợi dụng một điểm yếu khác nhau, nên cách chặn cũng khác nhau.
📘 Kiến thức cốt lõi
📄 Tệp: RTF, PDF và các tài liệu khác
Tài liệu trông như "chỉ để đọc", nhưng có hai cách để nó gây hại:
- Khai thác lỗ hổng của chương trình đọc. Tệp được tạo ra có chủ ý để làm trình đọc PDF, trình xử lý RTF hoặc ứng dụng văn phòng bị lỗi và chạy mã của kẻ tấn công. Đây là lý do việc vá lỗi (Bài 15) quan trọng.
- Nội dung chủ động. Tài liệu chứa macro, tập lệnh, liên kết hoặc tệp nhúng. Người dùng bị dụ bấm hoặc "bật nội dung" để chạy chúng.
Một số nhóm tệp cần lưu ý:
| Nhóm | Ví dụ | Rủi ro |
|---|---|---|
| Tài liệu | DOC, XLS (có macro), RTF, PDF | Lỗ hổng trình đọc, macro, liên kết giả |
| Tệp thực thi và tập lệnh | EXE, JS, PS1, BAT | Chạy trực tiếp, gây hại ngay khi mở |
| Tệp nén và ảnh đĩa | ZIP, ISO | Che giấu tệp độc hại bên trong, né kiểm tra |
| Lối tắt và trang HTML | LNK, HTML | Chạy lệnh hoặc hiện trang đăng nhập giả |
Cách phòng thủ chính:
- Vá phần mềm đọc tài liệu thường xuyên.
- Tắt macro mặc định với tệp từ internet, chỉ bật khi thật sự cần và đã xác minh nguồn.
- Mở trong chế độ bảo vệ (protected view) hoặc môi trường cô lập (sandbox).
- Lọc loại tệp ở cổng email, chặn các đuôi tệp nguy hiểm.
- Xác minh người gửi qua kênh khác trước khi mở tài liệu bất ngờ.
📞 Cuộc gọi thoại: vishing
Vishing (voice phishing) là lừa đảo qua điện thoại.
- Kẻ tấn công đóng vai bộ phận IT, ngân hàng, cơ quan nhà nước hay lãnh đạo, thường dựa trên thông tin đã tìm hiểu trước (kỹ thuật dựng kịch bản gọi là pretexting).
- Họ có thể giả số gọi đến (caller ID spoofing) nên màn hình hiển thị số trông đáng tin.
- Mục tiêu thường là: lấy mật khẩu hoặc mã OTP, bắt cài phần mềm điều khiển từ xa, hoặc thúc chuyển tiền.
- Kẻ tấn công có thể dùng công cụ tạo giọng nói giả, nên "nghe giống giám đốc" không còn là bằng chứng đủ.
Cách phòng thủ:
- Gác máy và gọi lại số chính thức do tổ chức đã công bố, không dùng số người gọi đưa.
- Quy định rõ: IT không bao giờ hỏi mật khẩu hay mã OTP qua điện thoại.
- Yêu cầu nhạy cảm (chuyển tiền, đổi tài khoản) phải qua quy trình xác minh nhiều bước.
Các kỹ thuật tác động tâm lý này sẽ được xem kỹ hơn ở Bài 22.
🔌 USB và phương tiện di động
Hai kiểu cần phân biệt:
- Thả USB dụ nạn nhân (baiting): kẻ tấn công cố ý để USB ở nơi dễ nhặt (bãi đỗ xe, quầy lễ tân), có thể kèm nhãn hấp dẫn như "Lương 2026". Người nhặt vì tò mò mà cắm vào máy.
- Thiết bị giả bàn phím (HID attack, còn gọi là keystroke injection): thiết bị trông như USB hoặc cáp bình thường, nhưng khi cắm vào, máy tính nhận diện nó là bàn phím. Nó tự gõ các lệnh với tốc độ rất nhanh để tải và chạy mã độc.
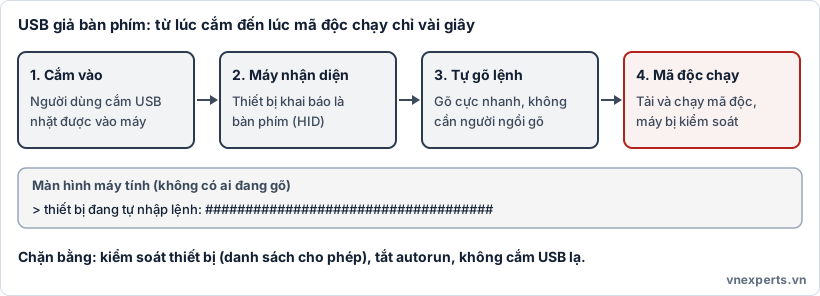
⌨️ Hình 19b. Phần mềm diệt virus quét ổ đĩa khó phát hiện vì thiết bị khai báo mình là bàn phím, không phải kho tệp.
Cách phòng thủ:
- Kiểm soát thiết bị: chặn lưu trữ USB hoặc chỉ cho phép thiết bị nằm trong danh sách đã duyệt.
- Tắt tự chạy (autorun) trên phương tiện di động.
- Khóa cổng vật lý ở những máy nhạy cảm.
- Quy tắc đơn giản cho người dùng: không cắm thiết bị nhặt được hay không rõ nguồn, nộp cho bộ phận bảo mật.
- Dùng máy cô lập (không nối mạng công ty) để kiểm tra USB đáng ngờ.
🧩 Tiện ích mở rộng trình duyệt (browser extension)
Tiện ích mở rộng chạy bên trong trình duyệt và thường xin quyền rộng như đọc và thay đổi dữ liệu trên mọi trang web.
- Tiện ích độc hại có thể đánh cắp phiên đăng nhập, mật khẩu, nội dung biểu mẫu, chèn quảng cáo hoặc chuyển hướng trang.
- Tiện ích ban đầu lành mạnh có thể bị bán lại hoặc cập nhật thành độc hại sau khi đã có nhiều người dùng.
- Người dùng thường cài vì tiện lợi hoặc "miễn phí", rất ít khi đọc kỹ quyền được xin.
Cách phòng thủ:
- Dùng chính sách trình duyệt để chỉ cho cài tiện ích trong danh sách đã duyệt.
- Xem xét quyền được xin có tương xứng với chức năng không.
- Gỡ tiện ích không còn dùng và rà soát định kỳ.
🔍 Tổng hợp
| Vector | Thứ bị lợi dụng | Biện pháp chính |
|---|---|---|
| Tệp (RTF, PDF, tài liệu) | Lỗ hổng trình đọc, macro, thói quen mở tệp | Vá lỗi, tắt macro, protected view, lọc tệp |
| Cuộc gọi thoại | Lòng tin vào "người của IT" và sự khẩn cấp | Gác máy, gọi lại số chính thức, quy trình xác minh |
| USB | Tò mò, và việc máy tin mọi "bàn phím" cắm vào | Kiểm soát thiết bị, tắt autorun, không cắm USB lạ |
| Tiện ích trình duyệt | Quyền quá rộng và thói quen cài tiện ích tiện lợi | Danh sách tiện ích được duyệt, xem xét quyền |
🎯 Mẹo làm bài: tìm từ khóa. "Tài liệu bình thường mà gây ra mã chạy" thì nghĩ khai thác lỗ hổng trình đọc hoặc macro. "Tự xưng IT, thúc ép, gọi điện" là vishing. "USB nhặt được" là baiting. "Thiết bị tự gõ lệnh" là HID attack. "Tiện ích miễn phí xin quyền rộng" là rủi ro browser extension.
🧠 Áp vào câu chuyện của Nam
| Câu hỏi của chị Lan | Khái niệm trả lời |
|---|---|
| "Tệp PDF đó có hại không?" | Có thể: liên kết giả hoặc khai thác lỗi trình đọc. Không bấm, báo cáo |
| "Sao cuộc gọi đó đáng ngờ?" | Vishing: thúc ép, đòi cài điều khiển từ xa. Gác máy, gọi lại số chính thức |
| "USB đó nguy hiểm thế nào?" | Baiting, có thể là thiết bị giả bàn phím nên diệt virus khó bắt |
| "Tiện ích miễn phí thì sao?" | Quyền quá rộng. Chỉ dùng tiện ích trong danh sách được duyệt |
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| Macro | Đoạn lệnh nhúng trong tài liệu, có thể bị lợi dụng để chạy mã độc. |
| Protected view / Sandbox | Chế độ mở tệp hạn chế hoặc môi trường cô lập để giảm thiệt hại. |
| Vishing | Lừa đảo qua cuộc gọi thoại. |
| Pretexting | Dựng kịch bản, đóng vai để lấy lòng tin. |
| Caller ID spoofing | Giả số hiển thị khi gọi. |
| Baiting | Dụ nạn nhân bằng vật thể, ví dụ USB thả sẵn. |
| HID attack | Thiết bị giả bàn phím hay chuột để tự gõ lệnh. |
| Autorun | Tự động chạy chương trình khi cắm thiết bị. |
| Browser extension | Tiện ích mở rộng chạy trong trình duyệt. |
📌 Tóm tắt nhanh
- Tệp trông vô hại vẫn nguy hiểm vì lỗ hổng trình đọc và nội dung chủ động như macro.
- Vishing dựa vào đóng vai và thúc ép. Cách chắc nhất là gác máy và gọi lại số chính thức.
- USB có hai dạng: thả sẵn dụ nạn nhân và thiết bị giả bàn phím tự gõ lệnh.
- Tiện ích trình duyệt xin quyền rộng có thể đọc và đánh cắp dữ liệu trên mọi trang.
- Phòng thủ kết hợp kỹ thuật (vá, kiểm soát thiết bị, danh sách cho phép) và quy tắc cho người dùng.
💬 Hỏi & Đáp nhanh
❓ PDF có an toàn hơn Word không? Không có loại nào "an toàn tuyệt đối". Mỗi loại có rủi ro riêng: Word có macro, PDF có lỗ hổng trình đọc và liên kết giả. Điều quan trọng là vá lỗi, mở trong chế độ bảo vệ và xác minh người gửi.
❓ Nếu người gọi biết tên và chức vụ của tôi thì có đáng tin không? Không. Thông tin đó thường lấy từ mạng xã hội hay các nguồn công khai. Cứ gác máy và gọi lại bằng số chính thức.
❓ Chặn USB toàn bộ có cần thiết không? Không nhất thiết toàn bộ. Cách thực tế là chặn mặc định và cho phép thiết bị đã được duyệt, hoặc ít nhất tắt tự chạy và kiểm tra thiết bị lạ trên máy cô lập.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Vì sao một tệp PDF hay RTF trông như tài liệu bình thường vẫn có thể là đường tấn công?
- A. Vì tệp đó luôn chứa virus
- B. Vì tệp có thể khai thác lỗ hổng của trình đọc hoặc chứa nội dung chủ động như liên kết giả và macro
- C. Vì tệp PDF không thể mở trên máy tính
- D. Vì tệp luôn được tường lửa cho phép
Câu 2. Một người tự xưng bộ phận IT gọi điện, thúc ép nhân viên cài phần mềm điều khiển từ xa. Biện pháp đúng nhất là gì?
- A. Làm theo vì họ biết tên nhân viên
- B. Gác máy và gọi lại số IT chính thức để xác minh
- C. Gửi mật khẩu để họ kiểm tra
- D. Cài phần mềm rồi báo sau
Câu 3. Một nhân viên nhặt được USB ở bãi đỗ xe và cắm vào máy công ty vì tò mò. Đây là kiểu tấn công nào?
- A. Baiting
- B. Phishing qua email
- C. Từ chối dịch vụ
- D. Man-in-the-middle
Câu 4. Một thiết bị USB khi cắm vào được máy nhận là "bàn phím" và tự gõ lệnh. Vì sao phần mềm diệt virus quét ổ đĩa khó phát hiện ra?
- A. Vì thiết bị chạy quá chậm
- B. Vì thiết bị khai báo là bàn phím và tự gõ lệnh, không phải tệp nằm trong ổ đĩa
- C. Vì diệt virus không chạy trên máy có cổng USB
- D. Vì thiết bị được mã hóa bằng PKI
Câu 5. Biện pháp nào giảm hiệu quả rủi ro từ tiện ích mở rộng trình duyệt độc hại trong doanh nghiệp?
- A. Cho phép mọi tiện ích miễn phí
- B. Chỉ cho cài tiện ích nằm trong danh sách đã duyệt qua chính sách trình duyệt
- C. Tắt hoàn toàn mật khẩu
- D. Dùng cùng một mật khẩu cho mọi tài khoản
👉 Đáp án
Câu 1: B — Tệp có thể khai thác lỗ hổng của chương trình đọc, hoặc chứa nội dung chủ động như macro và liên kết giả. Không phải tệp nào cũng chứa virus.
Câu 2: B — Cách chắc chắn nhất là gác máy và gọi lại số chính thức. Thông tin cá nhân của nhân viên có thể lấy từ nguồn công khai.
Câu 3: A — Thả USB ở nơi dễ nhặt để dụ nạn nhân cắm vào là baiting.
Câu 4: B — Thiết bị giả bàn phím (HID) tự gõ lệnh nên không có tệp nào trong ổ đĩa để quét.
Câu 5: B — Danh sách tiện ích được duyệt, kết hợp xem xét quyền, là cách kiểm soát hiệu quả nhất.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts
🧭 Điều hướng
| ⬅️ Bài trước | 🏠 Mục lục khóa học | Bài kế tiếp ➡️ |
|---|---|---|
| Bài 18: Threat vector qua tin nhắn: email, SMS, RCS, IM, mã QR, công cụ cộng tác | Mục lục khóa học CompTIA Security+ | Bài 20: Threat vector từ chuỗi cung ứng: nhà cung cấp, MSP, SaaS provider |


