


 Khóa học CompTIA Security+ OnlineBài 18. Threat vector qua tin nhắn: email, SMS, RCS, IM, mã QR, công cụ cộng tác
Bài 18. Threat vector qua tin nhắn: email, SMS, RCS, IM, mã QR, công cụ cộng tác
Khóa học CompTIA Security+ SY0-801 · Phần 2: Mối đe dọa, lỗ hổng và tấn công · Bài 18 · 🎯 Objective 2.3 · ⏱️ Đọc khoảng 13 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Phân biệt threat vector (đường tấn công) với attack surface (bề mặt tấn công).
- Nhận biết sáu kênh tin nhắn thường bị lợi dụng: email, SMS, RCS, IM, mã QR và công cụ cộng tác.
- Gọi đúng tên các kiểu lừa đảo qua từng kênh, ví dụ phishing, smishing, quishing.
- Hiểu vì sao các kênh này hiệu quả với kẻ tấn công dù hệ thống đã được vá kỹ.
- Chọn các lớp phòng thủ phù hợp, kết hợp kỹ thuật và con người.
📎 Vị trí trong đề thi: các bài trước nói về ai tấn công và vì sao. Từ bài này đến Bài 19, ta xem họ tiếp cận bằng đường nào. Đề thi hay mô tả một tin nhắn đáng ngờ rồi hỏi đây là kiểu tấn công gì và biện pháp nào giảm rủi ro hiệu quả nhất.
💡 Liên hệ thực tế: bốn đường tới cùng một người
Thứ Tư, 09:15. Chị Lan kể với Nam trong vòng một buổi sáng chị nhận được bốn thứ lạ. Đây là tình huống minh họa, không phải vụ việc có thật.
- Một email "Hóa đơn tháng 10" kèm file
.html. Mở ra là trang đăng nhập email công ty, nhưng đường dẫn lạ. - Một SMS: "Tài khoản ngân hàng của bạn bị khóa, xác minh tại: ..." kèm đường dẫn rút gọn.
- Một tin nhắn Zalo từ số lạ, dùng ảnh đại diện của giám đốc: "Chị chuyển gấp 50 triệu cho đối tác, tôi đang họp, đừng gọi."
- Một mã QR dán đè lên mã Wi-Fi khách ở quầy lễ tân, quét ra một trang đăng nhập giả.
Chị Lan hỏi: "Sao mấy thứ này đều nhắm vào chị mà không phải vào máy chủ?" Nam giải thích: kẻ tấn công không cần tìm lỗ hổng phần mềm nếu có thể thuyết phục một người mở cửa. Bốn kênh khác nhau, cùng một bản chất.
| Kênh | Chiêu | Dấu hiệu đáng ngờ |
|---|---|---|
| Trang đăng nhập giả trong file đính kèm | Hóa đơn bất ngờ, đường dẫn lạ | |
| SMS | Giả ngân hàng, tạo cảm giác khẩn cấp | Đường dẫn rút gọn, dọa khóa tài khoản |
| IM (Zalo) | Giả giám đốc, đòi chuyển tiền gấp | Số lạ, cấm gọi lại, thúc ép |
| Mã QR | Dán đè mã thật | Mã có dấu hiệu dán chồng, dẫn tới trang lạ |
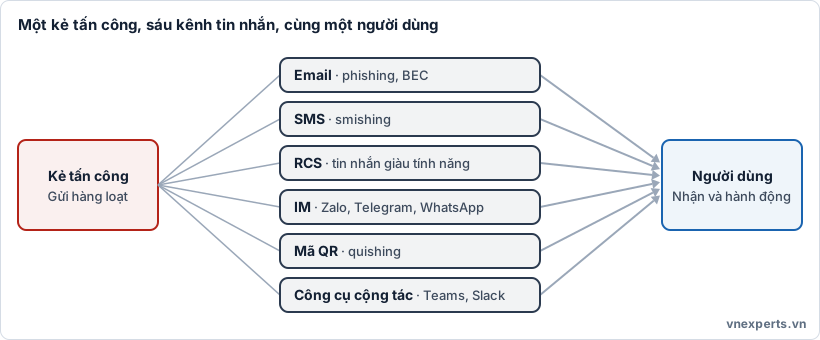
📨 Hình 18a. Sáu kênh tin nhắn cùng dẫn tới một người dùng.
📘 Kiến thức cốt lõi
🧭 Threat vector và attack surface
| Khái niệm | Nghĩa | Ví dụ |
|---|---|---|
| Threat vector (đường tấn công) | Phương tiện hay con đường kẻ tấn công dùng để tiếp cận mục tiêu | Email, SMS, USB, mạng không dây |
| Attack surface (bề mặt tấn công) | Tổng hợp tất cả điểm mà kẻ tấn công có thể thử tấn công | Mọi máy chủ, ứng dụng, tài khoản, kênh liên lạc của tổ chức |
Nói ngắn gọn: vector là một con đường, bề mặt tấn công là toàn bộ bản đồ. Mỗi kênh liên lạc mới được dùng trong công ty (một ứng dụng chat, một công cụ cộng tác) là thêm một vector và làm bề mặt tấn công rộng hơn.
👤 Vì sao tin nhắn là vector hiệu quả?
- Đến thẳng người dùng. Tin nhắn đi qua mạng bình thường, không cần xuyên qua tường lửa theo cách "tấn công" thông thường.
- Khai thác tâm lý. Họ tạo cảm giác khẩn cấp, quyền lực hoặc sợ hãi để người dùng làm theo trước khi kịp nghĩ. Đây là kỹ thuật tác động tâm lý (social engineering).
- Rẻ và gửi hàng loạt được. Gửi cho hàng nghìn người, chỉ cần vài người mắc bẫy.
- Không phụ thuộc lỗ hổng phần mềm. Hệ thống vá đầy đủ vẫn có thể bị tấn công nếu người dùng bị lừa nhập mật khẩu.
Email là vector lâu đời và vẫn phổ biến nhất.
- Phishing: email giả mạo để lừa người nhận bấm liên kết, mở tệp hoặc nhập thông tin đăng nhập.
- Spear phishing: phishing nhắm vào một người hoặc nhóm cụ thể, có chuẩn bị thông tin riêng.
- Giả mạo người gửi (spoofing): làm địa chỉ gửi trông giống người quen hoặc tổ chức thật.
- Business Email Compromise (BEC): giả mạo hoặc chiếm email của lãnh đạo, đối tác để yêu cầu chuyển tiền hoặc đổi tài khoản nhận tiền.
- Tệp đính kèm độc hại: tài liệu có mã độc, tệp nén, tệp HTML chứa trang đăng nhập giả.
💬 SMS
- Smishing (SMS + phishing): tin nhắn văn bản giả ngân hàng, đơn vị vận chuyển, cơ quan nhà nước, kèm đường dẫn hoặc số điện thoại.
- Người dùng thường tin SMS hơn email, và trên điện thoại khó kiểm tra đường dẫn đầy đủ hơn trên máy tính.
- Đường dẫn rút gọn làm che mất địa chỉ đích thật.
💠 RCS
RCS (Rich Communication Services) là chuẩn nhắn tin được thiết kế để kế nhiệm SMS, hỗ trợ ảnh, nhóm chat, thông báo đã đọc và hiển thị thương hiệu.
Vì giàu tính năng hơn SMS, kẻ tấn công cũng có thêm cách trình bày thuyết phục (hình ảnh, nút bấm). Một số dịch vụ có cơ chế xác minh người gửi tốt hơn SMS truyền thống, nhưng điều đó không thay thế việc người dùng phải cảnh giác. Quy tắc cũ vẫn áp dụng: tin nhắn bất ngờ yêu cầu hành động gấp thì cần xác minh.
🗨️ IM (nhắn tin tức thời)
IM (Instant Messaging) gồm các ứng dụng như Zalo, Telegram, WhatsApp, Messenger.
- Giả mạo người quen hoặc lãnh đạo: dùng ảnh đại diện và tên giống thật, nhắn từ số lạ.
- Tài khoản bị chiếm: kẻ tấn công kiểm soát tài khoản của một người rồi nhắn cho cả danh bạ, nên tin nhắn đến từ "người quen thật".
- Nhóm chat công khai hoặc kênh không quản lý: dễ lan truyền liên kết độc hại, đồng thời dữ liệu công ty có thể bị đưa ra ngoài kênh chính thức, tương tự shadow IT ở Bài 16.
🔳 Mã QR
Tấn công qua mã QR gọi là quishing (QR + phishing).
- Mã QR che giấu địa chỉ đích: bằng mắt thường không đọc được mã dẫn tới đâu.
- Kẻ tấn công dán đè mã giả lên mã thật (poster, menu, bàn lễ tân, bãi đỗ xe).
- Đặt mã QR trong ảnh trong email có thể giúp né các bộ lọc chỉ kiểm tra liên kết dạng văn bản.
- Người dùng thường quét bằng điện thoại cá nhân, nằm ngoài lớp bảo vệ của mạng công ty.
👥 Công cụ cộng tác
Microsoft Teams, Slack và các công cụ tương tự được xem là kênh nội bộ, nên người dùng dễ tin tưởng hơn.
- Tài khoản đồng nghiệp bị chiếm gửi liên kết hoặc tệp cho cả nhóm.
- Khách mời hoặc người dùng bên ngoài được thêm vào kênh rồi gửi liên kết độc hại.
- Ứng dụng, bot hoặc tiện ích bên thứ ba xin quyền rộng. Nếu người dùng đồng ý, ứng dụng có thể đọc tin nhắn và tệp mà không cần mật khẩu.
- Liên kết chia sẻ công khai: tài liệu được chia sẻ "bất kỳ ai có liên kết" bị lộ ra ngoài.
🛡️ Phòng thủ nhiều lớp
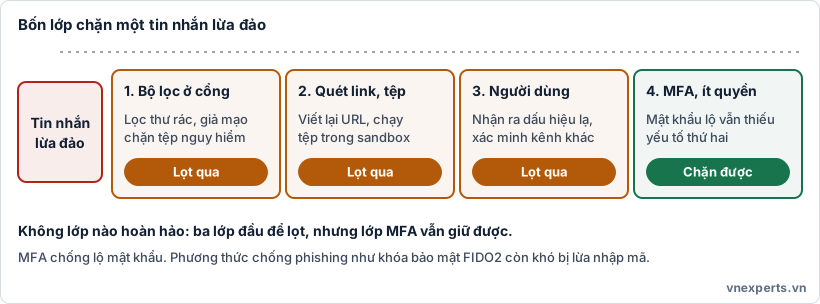
🧱 Hình 18b. Ba lớp đầu để lọt, nhưng lớp MFA vẫn giữ được.
Không có lớp nào hoàn hảo, nên phải kết hợp (nguyên tắc ở Bài 5):
| Lớp | Biện pháp | Chống được |
|---|---|---|
| Lọc ở cổng | Bộ lọc thư rác, chặn tệp nguy hiểm, kiểm tra người gửi bằng SPF, DKIM, DMARC | Phần lớn thư rác và giả mạo tên miền |
| Phân tích liên kết và tệp | Viết lại và kiểm tra URL khi bấm, chạy tệp lạ trong môi trường cô lập (sandbox) | Liên kết và tệp độc hại đã lọt qua bộ lọc |
| Người dùng | Huấn luyện nhận biết, nút báo cáo tin đáng ngờ, xác minh yêu cầu nhạy cảm qua kênh khác | Lừa đảo dựa vào tâm lý, BEC |
| MFA và quyền tối thiểu | Xác thực nhiều yếu tố, hạn chế quyền | Thiệt hại khi mật khẩu bị lộ |
Hai điểm nên nhớ:
- Xác minh qua kênh khác là biện pháp đơn giản và hiệu quả: nhận yêu cầu chuyển tiền qua chat thì gọi điện bằng số đã biết để xác nhận.
- MFA giúp khi mật khẩu bị lộ. Tuy vậy mã OTP vẫn có thể bị lừa nhập vào trang giả, nên các phương thức chống phishing như khóa bảo mật FIDO2 mạnh hơn.
🎯 Mẹo làm bài: nhìn kênh trong đề để gọi tên. Email giả mạo là phishing. SMS là smishing. Mã QR là quishing. Nhắm vào một người cụ thể là spear phishing. Giả mạo lãnh đạo để chuyển tiền là BEC. Muốn chọn biện pháp phòng thủ, nhớ rằng đào tạo người dùng kết hợp kiểm soát kỹ thuật hiệu quả hơn chỉ dùng một thứ.
🧠 Áp vào câu chuyện của Nam
| Câu hỏi của chị Lan | Khái niệm trả lời |
|---|---|
| "Email kèm file HTML đó là gì?" | Phishing, tệp đính kèm chứa trang đăng nhập giả |
| "SMS dọa khóa tài khoản?" | Smishing, tạo cảm giác khẩn cấp |
| "Tin Zalo của giám đốc có thật không?" | Giả mạo qua IM, kiểu BEC. Cần gọi lại bằng số đã biết để xác minh |
| "Mã QR ở quầy lễ tân?" | Quishing, mã giả dán đè lên mã thật |
| "Làm sao để đỡ thiệt hại nếu lỡ nhập mật khẩu?" | MFA và quyền tối thiểu |
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| Threat vector | Đường hoặc phương tiện kẻ tấn công dùng để tiếp cận mục tiêu. |
| Attack surface | Toàn bộ các điểm kẻ tấn công có thể thử tấn công. |
| Social engineering | Tác động tâm lý để người dùng tự làm điều có hại. |
| Phishing | Lừa đảo qua email giả mạo. |
| Spear phishing | Phishing nhắm vào một người hoặc nhóm cụ thể. |
| Smishing | Phishing qua tin nhắn SMS. |
| Quishing | Phishing qua mã QR. |
| BEC | Giả mạo hoặc chiếm email doanh nghiệp để lừa chuyển tiền. |
| Spoofing | Giả mạo danh tính người gửi. |
| RCS | Chuẩn nhắn tin giàu tính năng, thiết kế để kế nhiệm SMS. |
| IM | Nhắn tin tức thời. |
| Sandbox | Môi trường cô lập để chạy thử tệp lạ. |
📌 Tóm tắt nhanh
- Threat vector là con đường tấn công. Attack surface là toàn bộ các điểm có thể bị tấn công.
- Tin nhắn là vector hiệu quả vì đến thẳng người dùng và khai thác tâm lý, không cần lỗ hổng phần mềm.
- Email: phishing, spear phishing, BEC. SMS: smishing. Mã QR: quishing. IM và công cụ cộng tác được tin cậy cao hơn nên dễ bị lợi dụng.
- Phòng thủ nhiều lớp: lọc ở cổng, phân tích liên kết và tệp, đào tạo người dùng, MFA và quyền tối thiểu.
- Yêu cầu nhạy cảm (chuyển tiền, đổi tài khoản) cần xác minh qua kênh khác.
💬 Hỏi & Đáp nhanh
❓ Vì sao công cụ cộng tác như Teams hay Slack lại đáng lo? Vì người dùng mặc định tin tin nhắn "nội bộ" và ít kiểm tra hơn email. Khi một tài khoản đồng nghiệp bị chiếm, kẻ tấn công tận dụng sự tin tưởng đó để lan rộng nhanh.
❓ Đào tạo người dùng có thật sự hiệu quả không? Có, nhưng không phải là lớp duy nhất. Đào tạo giúp giảm số lần bấm nhầm và tăng số lần báo cáo, nhưng vẫn cần bộ lọc, MFA và quyền tối thiểu để giảm thiệt hại khi có người vẫn mắc bẫy.
❓ Quét mã QR có an toàn không? Tùy mã đến từ đâu. Với mã lạ hoặc bị dán chồng thì không nên quét. Nếu quét, hãy xem trước địa chỉ đích mà điện thoại hiển thị trước khi mở, và không nhập mật khẩu ở trang bạn không chủ động tìm tới.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Thuật ngữ nào mô tả phương tiện hoặc con đường kẻ tấn công dùng để tiếp cận mục tiêu?
- A. Attack surface
- B. Threat vector
- C. Vulnerability
- D. Control plane
Câu 2. Một nhân viên nhận SMS giả ngân hàng, báo tài khoản bị khóa và yêu cầu bấm đường dẫn để xác minh. Đây là kiểu tấn công nào?
- A. Whaling
- B. Smishing
- C. Từ chối dịch vụ
- D. Chèn mã SQL
Câu 3. Một mã QR giả được dán đè lên mã thật ở bàn lễ tân. Điều gì làm cho mã QR dễ bị lợi dụng trong kiểu tấn công này?
- A. Mã QR luôn chứa mã độc
- B. Người dùng không đọc được địa chỉ đích trước khi quét và thường quét bằng điện thoại cá nhân
- C. Mã QR không dùng internet
- D. Mã QR chỉ được dùng trong công ty
Câu 4. Tài khoản một đồng nghiệp trong công cụ cộng tác bị chiếm và gửi liên kết lạ cho cả nhóm. Vì sao kiểu tấn công này hiệu quả?
- A. Vì công cụ cộng tác không có mật khẩu
- B. Vì người dùng thường mặc định tin tin nhắn từ đồng nghiệp trong kênh nội bộ
- C. Vì liên kết luôn được tường lửa cho phép
- D. Vì công cụ cộng tác không dùng được MFA
Câu 5. Biện pháp nào giúp giảm thiệt hại ngay cả khi người dùng đã bị lừa nhập mật khẩu vào trang giả?
- A. Tăng dung lượng hộp thư
- B. Xác thực nhiều yếu tố (MFA)
- C. Tắt hiển thị ảnh đại diện
- D. Dùng email ngắn hơn
👉 Đáp án
Câu 1: B — Threat vector là con đường hoặc phương tiện tấn công. Attack surface là tổng hợp tất cả điểm có thể bị tấn công.
Câu 2: B — Phishing qua SMS gọi là smishing.
Câu 3: B — Mã QR che giấu địa chỉ đích nên người dùng không đọc được trước khi quét, và việc quét bằng điện thoại cá nhân thường nằm ngoài lớp bảo vệ của công ty.
Câu 4: B — Người dùng thường tin tin nhắn từ đồng nghiệp trong kênh nội bộ, nên kẻ tấn công lợi dụng sự tin tưởng đó để lan rộng.
Câu 5: B — MFA khiến mật khẩu bị lộ chưa đủ để đăng nhập. Phương thức chống phishing như khóa bảo mật còn tốt hơn mã OTP.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts


