


 Khóa học CompTIA Security+ OnlineBài 17. Động cơ và thuộc tính của kẻ tấn công: tài nguyên, độ tinh vi, ý định
Bài 17. Động cơ và thuộc tính của kẻ tấn công: tài nguyên, độ tinh vi, ý định
Khóa học CompTIA Security+ SY0-801 · Phần 2: Mối đe dọa, lỗ hổng và tấn công · Bài 17 · 🎯 Objective 2.2 · ⏱️ Đọc khoảng 13 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Mô tả một kẻ tấn công bằng các thuộc tính: vị trí, nguồn lực, độ tinh vi và ý định.
- Nhận biết và phân biệt mười động cơ thường gặp trong đề thi.
- Gắn động cơ với từng nhóm threat actor đã học ở Bài 16.
- Phân biệt tấn công nhắm mục tiêu và tấn công cơ hội.
- Dùng động cơ để suy ra thứ có khả năng bị nhắm tới và kiểm soát nên ưu tiên.
📎 Vị trí trong đề thi: Bài 16 trả lời "ai". Bài này trả lời "họ có gì" và "họ muốn gì". Đề thi hay cho một tình huống rồi hỏi động cơ hoặc thuộc tính nào phù hợp nhất, nên cần nhớ rõ tên và nghĩa của từng động cơ.
💡 Liên hệ thực tế: ba tin nhắn trong một buổi sáng
Thứ Hai, 10:00. Chị Lan chuyển cho Nam ba thông tin nhận được sáng nay. Đây là tình huống minh họa, không phải vụ việc có thật.
- Một email: "Chúng tôi đã sao chép dữ liệu khách hàng của công ty. Chuyển 2 BTC trong 48 giờ, nếu không dữ liệu sẽ bị công bố."
- Một bài đăng của nhóm vô danh trên mạng xã hội: "Chúng tôi phản đối dự án mới của công ty. Thứ Sáu này trang web sẽ ngừng hoạt động."
- Một tin nhắn từ nhân viên kho: "Em lỡ đăng ảnh bàn làm việc lên nhóm chat, trong ảnh có tờ giấy dán mật khẩu. Em xóa rồi nhưng không biết có ai lưu lại không."
Chị Lan hỏi: "Cái nào nguy hiểm nhất, em?" Nam không so sánh bằng cảm giác. Anh hỏi ba câu cho từng tin nhắn: họ ở đâu, họ có bao nhiêu nguồn lực, họ muốn gì.
| Thông tin | Vị trí | Động cơ | Ý định | Việc cần làm trước |
|---|---|---|---|---|
| 1. Email đòi 2 BTC | Bên ngoài | Tống tiền, tài chính | Có chủ đích | Giữ bằng chứng, kiểm tra họ có thật sự có dữ liệu không, báo bộ phận xử lý sự cố, chưa vội trả tiền |
| 2. Bài đăng phản đối | Bên ngoài | Niềm tin, chính trị | Có chủ đích | Chuẩn bị biện pháp chống DDoS và giám sát trang web |
| 3. Ảnh có mật khẩu | Bên trong | Không có | Vô ý | Đổi mật khẩu ngay, nhắc nhân viên quy tắc đăng ảnh |
Cả ba đều là sự cố, nhưng cách xử lý khác nhau hoàn toàn vì thuộc tính và động cơ khác nhau.
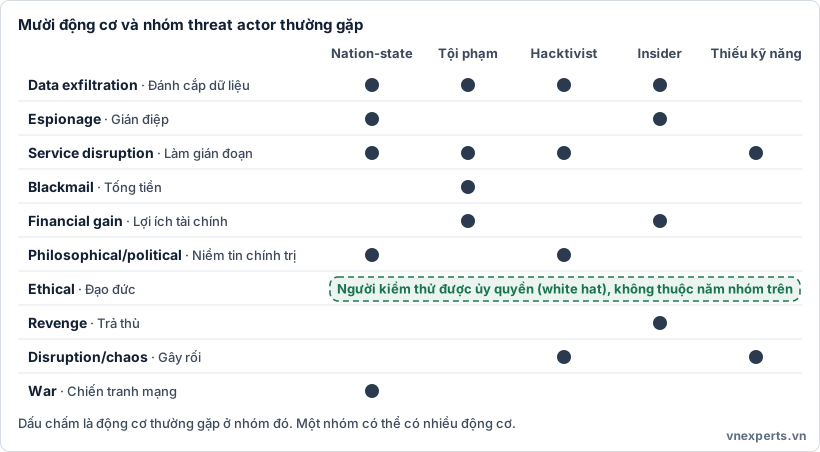
🎯 Hình 17a. Dấu chấm cho biết động cơ thường gặp ở nhóm đó, không phải quy tắc tuyệt đối.
📘 Kiến thức cốt lõi
🧬 Các thuộc tính của threat actor
Để mô tả và so sánh các kẻ tấn công, người ta dùng các thuộc tính sau:
| Thuộc tính | Câu hỏi | Ví dụ |
|---|---|---|
| Vị trí (internal / external) | Họ ở bên trong hay bên ngoài tổ chức? | Nhân viên là internal, nhóm tội phạm từ xa là external |
| Nguồn lực và tài trợ (resources / funding) | Họ có bao nhiêu tiền, nhân sự, thời gian, công cụ? | Nation-state có ngân sách lớn, người dùng công cụ tải sẵn thì có rất ít |
| Độ tinh vi, năng lực (sophistication / capability) | Họ giỏi đến đâu, công cụ phức tạp đến đâu? | Từ chạy công cụ có sẵn đến tự viết mã khai thác zero-day |
| Ý định (intent) | Họ cố ý gây hại hay chỉ vô tình? Họ nhắm đúng mục tiêu hay thử trên diện rộng? | Insider vô ý bấm nhầm liên kết so với insider cố ý đánh cắp dữ liệu |
Nguồn lực và độ tinh vi thường đi cùng nhau nhưng không phải lúc nào cũng vậy: một người rất giỏi có thể làm việc một mình với ít nguồn lực, còn một nhóm đông tiền có thể thuê người khác làm.
🎯 Tấn công nhắm mục tiêu và tấn công cơ hội
| Tấn công nhắm mục tiêu (targeted) | Tấn công cơ hội (opportunistic) | |
|---|---|---|
| Cách chọn nạn nhân | Chọn một tổ chức cụ thể rồi nghiên cứu kỹ | Quét hàng loạt, ai yếu thì trúng |
| Mức chuẩn bị | Cao, có thể kéo dài nhiều tháng | Thấp, tự động hóa |
| Ví dụ | Đột nhập vào một nhà thầu quốc phòng cụ thể | Quét toàn internet tìm máy chủ còn mật khẩu mặc định |
| Phòng thủ chính | Nhiều lớp, giám sát, phát hiện sớm | Vệ sinh cơ bản: vá lỗi, đổi mật khẩu mặc định, đóng cổng thừa |
Vì vậy, việc vá lỗi và cấu hình đúng chặn được phần lớn các cuộc tấn công cơ hội, nhưng chưa đủ trước kẻ tấn công nhắm mục tiêu có nguồn lực lớn.
🔥 Mười động cơ cần biết
| Động cơ | Nghĩa | Ví dụ |
|---|---|---|
| Data exfiltration (đánh cắp dữ liệu) | Lấy dữ liệu ra khỏi tổ chức | Sao chép danh sách khách hàng để bán |
| Espionage (gián điệp) | Thu thập thông tin bí mật để phục vụ lợi ích chiến lược hoặc cạnh tranh | Lấy bản thiết kế sản phẩm mới |
| Service disruption (làm gián đoạn dịch vụ) | Làm hệ thống ngừng hoặc chậm | DDoS vào trang bán hàng |
| Blackmail (tống tiền, đe dọa) | Đe dọa gây hại hoặc tiết lộ để ép nạn nhân làm theo | "Trả tiền nếu không chúng tôi công bố dữ liệu" |
| Financial gain (lợi ích tài chính) | Kiếm tiền trực tiếp | Ransomware, lừa chuyển khoản, bán dữ liệu |
| Philosophical/political beliefs (niềm tin, chính trị) | Thể hiện hoặc thúc đẩy quan điểm | Hacktivist thay giao diện trang web bằng khẩu hiệu |
| Ethical (đạo đức) | Tìm lỗ hổng để giúp sửa, có sự cho phép | Chuyên gia kiểm thử xâm nhập, người tham gia chương trình bug bounty |
| Revenge (trả thù) | Trả đũa một tổ chức hoặc cá nhân | Nhân viên bị sa thải xóa dữ liệu |
| Disruption/chaos (gây rối, phá phách) | Gây hỗn loạn vì thích thú hoặc để khoe | Người dùng công cụ DDoS có sẵn chỉ để "xem chuyện gì xảy ra" |
| War (chiến tranh mạng) | Là một phần của xung đột giữa các quốc gia | Tấn công hạ tầng điện, nước, viễn thông của đối phương |
🎯 Mẹo làm bài: nhìn từ khóa trong đề. "Đòi tiền, trả bằng tiền mã hóa" là tống tiền hoặc tài chính. "Quan điểm, phản đối, chính sách" là niềm tin chính trị. "Có ủy quyền, báo lỗi để sửa" là ethical. "Bị sa thải, bất mãn" là revenge. "Thu thập bí mật dài hạn" là espionage. "Làm sập trang web" là service disruption hoặc disruption/chaos tùy ngữ cảnh.
🎩 Ethical và "màu mũ"
Người ta thường mô tả mức độ được phép bằng "màu mũ":
| Loại | Quyền | Ý định |
|---|---|---|
| White hat (được ủy quyền) | Có văn bản cho phép | Tìm và báo lỗi để sửa, ví dụ pentester |
| Black hat (không được ủy quyền) | Không có phép | Gây hại hoặc trục lợi |
| Gray hat (bán ủy quyền) | Không có phép | Thường không có ý xấu, tự tìm lỗi rồi báo, nhưng việc làm chưa được cho phép nên vẫn có thể vi phạm |
Điểm mấu chốt là sự cho phép. Cùng một kỹ thuật, nếu có thỏa thuận bằng văn bản thì là kiểm thử, nếu không thì có thể là tội phạm.
🧭 Từ động cơ đến phòng thủ
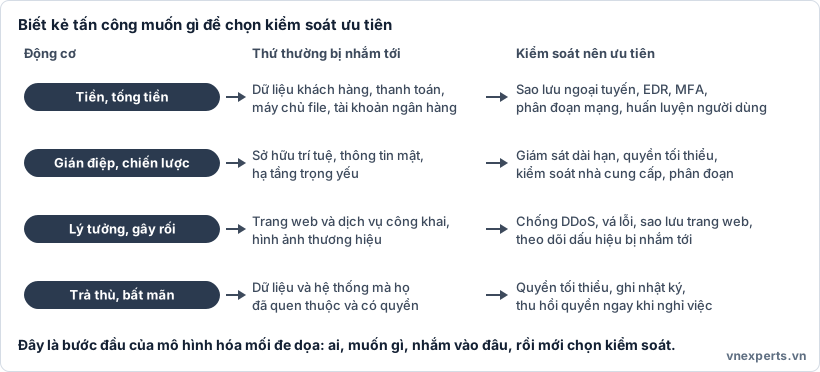
🛡️ Hình 17b. Biết kẻ tấn công muốn gì giúp bạn đoán họ sẽ đi vào đâu.
Động cơ cho biết thứ gì có giá trị với kẻ tấn công, từ đó giúp bạn chọn kiểm soát nên đầu tư trước. Các kiểm soát này đều đã gặp ở phần trước:
- Kẻ tấn công vì tiền nhắm vào dữ liệu và hệ thống tạo ra tiền, nên sao lưu ngoại tuyến, xác thực nhiều yếu tố và phân đoạn mạng có giá trị lớn (Bài 5).
- Kẻ tấn công vì gián điệp kiên nhẫn và kín đáo, nên cần giám sát lâu dài và quyền tối thiểu.
- Kẻ tấn công vì lý tưởng hay gây rối thường nhắm vào thứ công khai, nên cần chống DDoS và giữ bản sao lưu.
- Kẻ bất mãn trong nội bộ dùng quyền sẵn có, nên cần nhật ký và thu hồi quyền kịp thời.
Đây cũng là bước đầu của mô hình hóa mối đe dọa: liệt kê ai có thể nhắm vào mình, họ muốn gì, họ có thể làm gì, rồi mới chọn kiểm soát.
🧠 Áp vào câu chuyện của Nam
| Câu hỏi của chị Lan | Khái niệm trả lời |
|---|---|
| "Họ đòi 2 BTC, mục đích là gì?" | Tống tiền kết hợp lợi ích tài chính |
| "Nhóm phản đối dự án muốn gì?" | Niềm tin, chính trị, qua gây gián đoạn dịch vụ |
| "Nhân viên kho có phải kẻ tấn công không?" | Không có ý hại. Đó là insider vô ý |
| "Cái nào nguy hiểm nhất?" | Tùy thứ bị nhắm và nguồn lực của họ, không phải do tin nhắn nào "ồn" nhất |
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| Internal / External | Bên trong / bên ngoài tổ chức. |
| Resources / funding | Nguồn lực, tài trợ: tiền, người, thời gian, công cụ. |
| Sophistication | Độ tinh vi, năng lực kỹ thuật của kẻ tấn công. |
| Intent | Ý định: cố ý hay vô ý. |
| Targeted attack | Tấn công nhắm vào một mục tiêu cụ thể. |
| Opportunistic attack | Tấn công diện rộng, ai yếu thì trúng. |
| Data exfiltration | Đánh cắp, đưa dữ liệu ra khỏi tổ chức. |
| Espionage | Gián điệp, thu thập thông tin bí mật. |
| Blackmail | Tống tiền hoặc đe dọa để ép nạn nhân. |
| White / Black / Gray hat | Được ủy quyền / không được ủy quyền / bán ủy quyền. |
| Threat modeling | Mô hình hóa mối đe dọa: ai, muốn gì, bằng cách nào. |
📌 Tóm tắt nhanh
- Kẻ tấn công được mô tả bằng vị trí, nguồn lực, độ tinh vi và ý định.
- Nguồn lực và độ tinh vi thường đi cùng nhau nhưng không phải luôn luôn.
- Tấn công cơ hội bị chặn phần lớn bằng vệ sinh cơ bản. Tấn công nhắm mục tiêu cần nhiều lớp và giám sát.
- Mười động cơ: đánh cắp dữ liệu, gián điệp, làm gián đoạn dịch vụ, tống tiền, tài chính, niềm tin chính trị, đạo đức, trả thù, gây rối, chiến tranh.
- Ethical hacker phải có sự cho phép. Động cơ cho biết thứ có khả năng bị nhắm và kiểm soát nên ưu tiên.
💬 Hỏi & Đáp nhanh
❓ Một kẻ tấn công có thể có nhiều động cơ không? Có. Một nhóm nation-state có thể vừa làm gián điệp vừa gây gián đoạn. Đề thi thường nhắm vào động cơ nổi bật nhất trong tình huống mô tả.
❓ Làm sao biết một cuộc tấn công là nhắm mục tiêu hay cơ hội? Hãy xem họ có biết gì riêng về tổ chức bạn không: tên nhân viên, hệ thống nội bộ, thời điểm chọn kỹ. Nếu cùng một kiểu tấn công đồng loạt đổ vào rất nhiều nơi khác nhau thì nhiều khả năng là cơ hội.
❓ Gray hat có hợp pháp không? Không chắc. Dù không có ý xấu, việc truy cập hệ thống khi chưa được phép thường vi phạm pháp luật hoặc điều khoản sử dụng. Muốn làm đúng, hãy tìm chương trình bug bounty hoặc xin phép bằng văn bản.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Thuộc tính nào mô tả lượng tiền, nhân sự, thời gian và công cụ mà một kẻ tấn công có?
- A. Độ tinh vi
- B. Nguồn lực và tài trợ
- C. Ý định
- D. Vị trí
Câu 2. Một kẻ tấn công gửi email nói đã sao chép dữ liệu khách hàng và đòi trả tiền, nếu không sẽ công bố. Động cơ nổi bật nhất là gì?
- A. Gián điệp
- B. Niềm tin chính trị
- C. Tống tiền (blackmail)
- D. Đạo đức
Câu 3. Một chuyên gia kiểm thử xâm nhập có hợp đồng và phạm vi bằng văn bản tìm lỗ hổng trong hệ thống của khách hàng. Động cơ nào phù hợp?
- A. Trả thù
- B. Gây rối
- C. Gián điệp
- D. Đạo đức (ethical)
Câu 4. Một hệ thống quét toàn bộ internet tìm máy chủ còn dùng mật khẩu mặc định, không nhắm vào tổ chức nào cụ thể. Đây là kiểu tấn công nào?
- A. Tấn công nhắm mục tiêu của nation-state
- B. Tấn công cơ hội
- C. Tấn công của insider
- D. Kiểm thử được ủy quyền
Câu 5. Một nhân viên vừa bị sa thải xóa dữ liệu của công ty vì bất mãn. Động cơ chính là gì?
- A. Lợi ích tài chính
- B. Trả thù
- C. Niềm tin chính trị
- D. Chiến tranh mạng
👉 Đáp án
Câu 1: B — Nguồn lực và tài trợ (resources/funding) nói về tiền, nhân sự, thời gian và công cụ. Độ tinh vi nói về kỹ năng và độ phức tạp của công cụ.
Câu 2: C — Đe dọa công bố dữ liệu để ép nạn nhân trả tiền là tống tiền. Mục đích cuối thường là tài chính.
Câu 3: D — Có hợp đồng và phạm vi bằng văn bản là đặc điểm của hoạt động đạo đức, được ủy quyền (white hat).
Câu 4: B — Quét hàng loạt không nhắm tổ chức cụ thể là tấn công cơ hội. Vá lỗi và đổi mật khẩu mặc định chặn phần lớn các cuộc tấn công này.
Câu 5: B — Hành động trả đũa vì bất mãn là động cơ trả thù. Người này cũng là insider có chủ đích.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts


