


 Khóa học CompTIA Security+ OnlineBài 16. Threat actor: nation-state, tội phạm có tổ chức, hacktivist, insider, kẻ tấn công thiếu kỹ năng
Bài 16. Threat actor: nation-state, tội phạm có tổ chức, hacktivist, insider, kẻ tấn công thiếu kỹ năng
Khóa học CompTIA Security+ SY0-801 · Phần 2: Mối đe dọa, lỗ hổng và tấn công · Bài 16 · 🎯 Objective 2.2 · ⏱️ Đọc khoảng 12 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Định nghĩa threat actor và phân biệt với "hacker" nói chung.
- Nhận biết năm nhóm threat actor: nation-state, tội phạm có tổ chức, hacktivist, insider và kẻ tấn công thiếu kỹ năng.
- So sánh các nhóm theo vị trí (bên trong hay bên ngoài), nguồn lực và độ tinh vi.
- Hiểu shadow IT là gì và vì sao nó được xếp cạnh các threat actor.
- Từ hành vi quan sát được, đoán nhóm nào có khả năng đứng sau một sự cố.
📎 Vị trí trong đề thi: Bài 15 nói về lỗ hổng. Bài này chuyển sang nửa còn lại của phương trình rủi ro: ai có thể khai thác lỗ hổng. Đề thi thường cho một tình huống ngắn rồi hỏi "nhóm nào có khả năng nhất", nên cần nhớ đặc điểm riêng của từng nhóm. Động cơ và các thuộc tính chi tiết hơn nằm ở Bài 17.
💡 Liên hệ thực tế: bốn sự cố, bốn kiểu người khác nhau
Thứ Sáu, 16:45. Trong một tuần, công ty chị Lan gặp bốn sự cố nhỏ. Chị Lan gọi Nam sang họp: "Rốt cuộc ai đứng sau mấy chuyện này? Có phải hacker nước ngoài không?" Đây là tình huống minh họa, không phải vụ việc có thật.
Nam không đoán tên, mà ghi lại hành vi từng sự cố:
| Sự cố | Hành vi quan sát được | Nhóm có khả năng |
|---|---|---|
| Trang web giới thiệu công ty bị thay bằng một khẩu hiệu phản đối dự án mới | Công khai, có tuyên bố trên mạng xã hội, không đòi tiền | Hacktivist |
| Máy chủ file bị mã hóa, màn hình đòi tiền chuộc bằng tiền mã hóa, có hạn chót | Có tổ chức, mục tiêu là tiền | Tội phạm có tổ chức |
| Nhân viên kinh doanh sắp nghỉ việc tải toàn bộ danh sách khách hàng lúc 22:00 | Dùng chính tài khoản hợp lệ của mình | Insider |
| Hàng trăm lần đăng nhập sai vào cổng quản trị bằng mật khẩu mặc định phổ biến | Dùng công cụ tải sẵn, không tinh vi, để lại nhiều dấu vết | Kẻ tấn công thiếu kỹ năng |
Chị Lan hỏi thêm: "Còn mấy nhóm do nhà nước hậu thuẫn thì sao?" Nam trả lời: nhóm này hiếm khi nhắm vào một công ty nhỏ, trừ khi công ty là mắt xích để vào một mục tiêu lớn hơn. Điều đó đáng nhớ, vì sẽ quay lại ở phần tấn công chuỗi cung ứng.
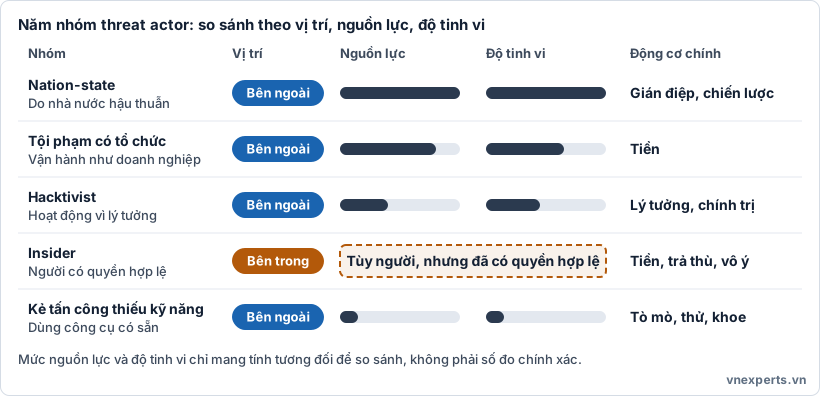
🕵️ Hình 16a. Mức nguồn lực và độ tinh vi chỉ mang tính tương đối để so sánh các nhóm với nhau.
📘 Kiến thức cốt lõi
🧑💻 Threat actor là gì?
Threat actor (còn gọi là threat agent) là cá nhân hoặc nhóm gây ra hoặc có khả năng gây ra sự cố an ninh cho một tổ chức. Đây là thuật ngữ rộng hơn "hacker": nó gồm cả người trong công ty gây hại vì sơ suất, và những người không hề "hack" mà chỉ lạm dụng quyền truy cập sẵn có.
Trong công thức rủi ro ở Bài 1, threat actor là mối đe dọa, thứ khai thác lỗ hổng (Bài 15) để gây thiệt hại cho tài sản.
Mỗi nhóm được phân biệt bằng ba thuộc tính chính. Bài 17 sẽ đi sâu, ở đây chỉ cần nhớ tên:
- Vị trí: bên trong (internal) hay bên ngoài (external) tổ chức.
- Nguồn lực và tài trợ (resources/funding): có bao nhiêu tiền, người, thời gian.
- Độ tinh vi (sophistication): kỹ năng và công cụ.
🏛️ Nation-state: kẻ tấn công do nhà nước hậu thuẫn
- Vị trí: bên ngoài.
- Nguồn lực: rất lớn, có ngân sách quốc gia, đội ngũ chuyên trách và có thể có nhiều năm để chuẩn bị.
- Độ tinh vi: rất cao. Có thể dùng lỗ hổng zero-day, công cụ tự phát triển và tấn công qua chuỗi cung ứng.
- Động cơ điển hình: gián điệp (espionage), thu thập thông tin chiến lược, phá hoại hạ tầng trọng yếu, hỗ trợ xung đột.
- Đặc trưng: kiên nhẫn và kín đáo. Họ thường tìm cách ở lại trong hệ thống thật lâu mà không bị phát hiện, nên người ta hay gọi kiểu tấn công này là APT (Advanced Persistent Threat, mối đe dọa dai dẳng nâng cao).
💰 Tội phạm có tổ chức (organized crime)
- Vị trí: bên ngoài.
- Nguồn lực: khá lớn, vận hành như một doanh nghiệp: có phân công, hỗ trợ khách hàng, thậm chí cho thuê công cụ (ransomware-as-a-service).
- Độ tinh vi: trung bình đến cao.
- Động cơ điển hình: tiền. Ransomware, lừa đảo chuyển khoản, đánh cắp và bán dữ liệu, gian lận thẻ.
- Đặc trưng: nhắm vào mục tiêu nào sinh lời với ít công sức nhất, nên công ty nhỏ cũng bị nhắm. Họ cân nhắc "đầu tư và lợi nhuận".
✊ Hacktivist
Từ ghép của hacker và activist (nhà hoạt động).
- Vị trí: bên ngoài.
- Nguồn lực: thường thấp đến trung bình, đôi khi là một nhóm tình nguyện đông người.
- Độ tinh vi: rất khác nhau, từ người dùng công cụ có sẵn đến người có chuyên môn.
- Động cơ điển hình: niềm tin chính trị, xã hội, tư tưởng.
- Hành vi thường gặp: thay đổi giao diện trang web (defacement), tấn công từ chối dịch vụ, công bố dữ liệu bị đánh cắp để gây áp lực dư luận.
- Đặc trưng: họ muốn được chú ý. Khác với tội phạm, mục tiêu hiếm khi là tiền.
🧑💼 Insider threat: mối đe dọa từ bên trong
- Vị trí: bên trong. Đó là nhân viên, nhà thầu, đối tác hay bất kỳ ai có quyền truy cập hợp lệ.
- Nguồn lực và độ tinh vi: tùy người. Nhưng họ có lợi thế lớn: đã có tài khoản, quyền hạn và hiểu biết về hệ thống.
- Hai dạng:
- Có chủ đích (malicious): đánh cắp dữ liệu, phá hoại, bán thông tin. Động cơ thường là tiền, trả thù hoặc bất mãn.
- Không chủ đích (unintentional): bấm nhầm liên kết lừa đảo, gửi nhầm file cho người ngoài, làm mất thiết bị.
- Đặc trưng: hoạt động của insider trông giống hoạt động bình thường, nên tường lửa hầu như không giúp được. Muốn giảm rủi ro phải dùng quyền tối thiểu, ghi nhật ký, tách biệt nhiệm vụ và thu hồi quyền kịp thời khi nhân viên nghỉ việc, như đã học ở Bài 5.
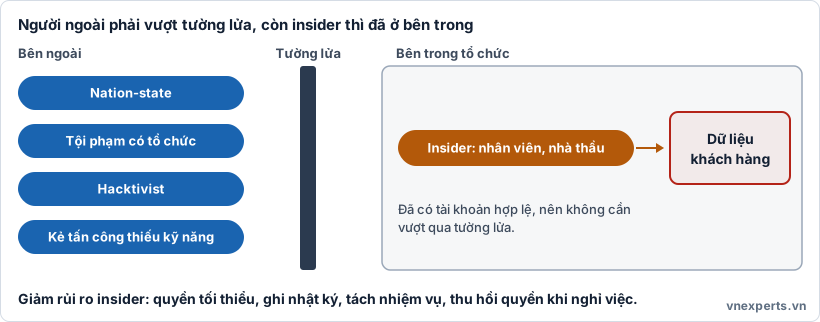
🚪 Hình 16b. Insider không cần "xâm nhập", vì họ đã có quyền truy cập hợp lệ.
🧒 Kẻ tấn công thiếu kỹ năng (unskilled attacker)
Còn được gọi là script kiddie.
- Vị trí: bên ngoài.
- Nguồn lực: thấp.
- Độ tinh vi: thấp. Họ dùng công cụ và mã có sẵn do người khác viết, không tự hiểu rõ cách hoạt động.
- Động cơ điển hình: tò mò, thử sức, muốn khoe, đôi khi chỉ để quậy.
- Đặc trưng: từng cuộc tấn công thường vụng và dễ phát hiện, nhưng số lượng lớn và công cụ ngày nay khá mạnh, nên vẫn gây hại thật nếu hệ thống chưa vá hoặc dùng mật khẩu mặc định.
🌫️ Shadow IT: không phải kẻ tấn công, nhưng cũng là nguồn rủi ro
Shadow IT là việc nhân viên hay phòng ban tự dùng thiết bị, phần mềm, dịch vụ đám mây mà bộ phận CNTT không biết hoặc không phê duyệt. Ví dụ: phòng kinh doanh tự đăng ký một dịch vụ lưu trữ cá nhân để chia sẻ hồ sơ khách hàng.
Thường họ không có ý hại, chỉ muốn làm việc nhanh hơn. Nhưng hậu quả là dữ liệu nằm ngoài tầm quan sát và kiểm soát của tổ chức: không có sao lưu, không có phân quyền chuẩn, không có nhật ký. Đề thi xếp nó cạnh các threat actor vì nó thường được xem như một dạng mối đe dọa nội bộ không chủ đích.
🔍 So sánh nhanh
| Nhóm | Vị trí | Nguồn lực | Độ tinh vi | Động cơ chính |
|---|---|---|---|---|
| Nation-state | Ngoài | Rất cao | Rất cao | Gián điệp, chiến lược, phá hoại |
| Tội phạm có tổ chức | Ngoài | Cao | Trung bình đến cao | Tiền |
| Hacktivist | Ngoài | Thấp đến trung bình | Thay đổi | Lý tưởng, chính trị |
| Insider | Trong | Thay đổi | Thay đổi | Tiền, trả thù, hoặc vô ý |
| Kẻ tấn công thiếu kỹ năng | Ngoài | Thấp | Thấp | Tò mò, thử, khoe |
🧭 Từ hành vi đoán nhóm
| Quan sát được | Gợi ý |
|---|---|
| Ở lại rất lâu, rất kín, dùng công cụ riêng hoặc lỗ hổng chưa ai biết | Nation-state |
| Đòi tiền chuộc, bán dữ liệu, lừa chuyển khoản, rất có tổ chức | Tội phạm có tổ chức |
| Công khai, có thông điệp chính trị hoặc xã hội, không đòi tiền | Hacktivist |
| Dùng tài khoản hợp lệ, hoạt động ngoài giờ, tải khối lượng lớn dữ liệu | Insider |
| Chạy công cụ có sẵn, thử mật khẩu mặc định, để lại nhiều dấu vết | Kẻ tấn công thiếu kỹ năng |
🎯 Mẹo làm bài: nhìn động cơ và vị trí trước. Có tiền thì nghĩ tội phạm. Có thông điệp công khai thì nghĩ hacktivist. Gián điệp dài hạn và nguồn lực khổng lồ thì nghĩ nation-state. Đã có tài khoản hợp lệ thì nghĩ insider. Dùng công cụ tải sẵn và vụng về thì nghĩ unskilled.
🧠 Áp vào câu chuyện của Nam
| Câu hỏi của chị Lan | Khái niệm trả lời |
|---|---|
| "Ai đứng sau trang web bị thay khẩu hiệu?" | Hacktivist: có thông điệp công khai, không đòi tiền |
| "Vì sao máy chủ file bị mã hóa?" | Tội phạm có tổ chức: động cơ tài chính |
| "Sao tường lửa không chặn được người tải danh sách khách hàng?" | Insider đã có quyền hợp lệ, nằm bên trong |
| "Mấy lần đăng nhập sai có nguy hiểm không?" | Kẻ tấn công thiếu kỹ năng, nhưng vẫn cần đổi mật khẩu mặc định |
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| Threat actor | Cá nhân hoặc nhóm gây ra hoặc có thể gây ra sự cố an ninh. |
| Nation-state | Kẻ tấn công do nhà nước hậu thuẫn, nguồn lực và độ tinh vi rất cao. |
| APT | Mối đe dọa dai dẳng nâng cao, tấn công kín đáo và kéo dài. |
| Organized crime | Tội phạm có tổ chức, động cơ chính là tài chính. |
| Hacktivist | Kẻ tấn công vì lý tưởng chính trị hoặc xã hội. |
| Insider threat | Mối đe dọa đến từ người có quyền truy cập hợp lệ bên trong. |
| Unskilled attacker | Kẻ tấn công thiếu kỹ năng, dùng công cụ có sẵn (script kiddie). |
| Defacement | Thay đổi giao diện trang web để gửi thông điệp. |
| Shadow IT | Dùng thiết bị, dịch vụ ngoài sự quản lý của bộ phận CNTT. |
📌 Tóm tắt nhanh
- Threat actor là người hoặc nhóm gây ra hoặc có thể gây ra sự cố, rộng hơn khái niệm "hacker".
- Nation-state: nguồn lực và độ tinh vi cao nhất, thiên về gián điệp, kéo dài, kín đáo (APT).
- Tội phạm có tổ chức: vì tiền, vận hành như doanh nghiệp. Hacktivist: vì lý tưởng. Kẻ thiếu kỹ năng: dùng công cụ có sẵn.
- Insider ở bên trong, có quyền hợp lệ, có thể có chủ đích hoặc vô ý. Tường lửa không ngăn được họ.
- Shadow IT làm dữ liệu nằm ngoài tầm kiểm soát của tổ chức.
💬 Hỏi & Đáp nhanh
❓ Threat actor và hacker có giống nhau không? Không hoàn toàn. "Hacker" thường chỉ người có kỹ năng kỹ thuật, còn threat actor chỉ vai trò gây ra mối đe dọa, kể cả khi người đó không có kỹ năng gì đặc biệt, ví dụ một nhân viên gửi nhầm dữ liệu.
❓ Công ty nhỏ có phải lo về nation-state không? Thường rất ít, vì nhóm này nhắm mục tiêu có giá trị chiến lược. Rủi ro đáng kể hơn với công ty nhỏ là tội phạm có tổ chức và insider. Tuy vậy công ty nhỏ có thể bị dùng làm bàn đạp nếu là nhà cung cấp của một mục tiêu lớn.
❓ Insider vô ý có bị coi là threat actor không? Có. Bản chất mối đe dọa nằm ở việc người đó có quyền truy cập và hành động của họ gây thiệt hại, dù không có ý xấu. Đề thi thường tách thành insider có chủ đích và không chủ đích.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Nhóm nào thường có nguồn lực lớn nhất, hoạt động kín đáo trong thời gian dài và nhắm tới gián điệp hoặc mục tiêu chiến lược?
- A. Hacktivist
- B. Nation-state
- C. Kẻ tấn công thiếu kỹ năng
- D. Insider
Câu 2. Trang chủ của một công ty bị thay bằng thông điệp phản đối chính sách môi trường của công ty, không có yêu cầu tiền. Nhóm nào có khả năng cao nhất?
- A. Tội phạm có tổ chức
- B. Nation-state
- C. Hacktivist
- D. Kẻ tấn công thiếu kỹ năng
Câu 3. Một nhân viên sắp nghỉ việc dùng tài khoản hợp lệ của mình để sao chép toàn bộ dữ liệu khách hàng ra ngoài. Vì sao tường lửa ở biên mạng khó ngăn được tình huống này?
- A. Vì tường lửa không chặn được lưu lượng mã hóa
- B. Vì người này là insider, đã ở bên trong và có quyền truy cập hợp lệ
- C. Vì đây là tấn công của nation-state
- D. Vì đây là shadow IT
Câu 4. Một người chạy công cụ tải từ diễn đàn để thử mật khẩu mặc định phổ biến vào cổng quản trị, để lại rất nhiều dấu vết trong nhật ký. Đây là nhóm nào?
- A. Kẻ tấn công thiếu kỹ năng
- B. Nation-state
- C. Tội phạm có tổ chức
- D. Insider có chủ đích
Câu 5. Một nhóm vận hành như doanh nghiệp, cho thuê công cụ ransomware và nhắm vào mục tiêu sinh lời nhanh. Động cơ chính của nhóm này là gì?
- A. Tư tưởng chính trị
- B. Tò mò
- C. Tài chính
- D. Trả thù cá nhân
👉 Đáp án
Câu 1: B — Nation-state có nguồn lực và độ tinh vi cao nhất, thường thiên về gián điệp và tấn công kéo dài, kín đáo (APT).
Câu 2: C — Thông điệp công khai mang tính chính trị hoặc xã hội và không đòi tiền là dấu hiệu của hacktivist.
Câu 3: B — Insider đã nằm bên trong, dùng quyền hợp lệ nên hành vi trông giống bình thường. Cần quyền tối thiểu, ghi nhật ký và thu hồi quyền kịp thời.
Câu 4: A — Dùng công cụ có sẵn, thử mật khẩu mặc định, nhiều dấu vết là đặc điểm của kẻ tấn công thiếu kỹ năng.
Câu 5: C — Tội phạm có tổ chức có động cơ chính là tài chính và vận hành như một doanh nghiệp.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts
🧭 Điều hướng
| ⬅️ Bài trước | 🏠 Mục lục khóa học | Bài kế tiếp ➡️ |
|---|---|---|
| Bài 15: Đặc điểm của mối đe dọa và lỗ hổng: CVE, CVSS, khả năng khai thác | Mục lục khóa học CompTIA Security+ | Bài 17: Động cơ và thuộc tính của kẻ tấn công: tài nguyên, độ tinh vi, ý định |


