


 Khóa học CompTIA Security+ OnlineBài 15. Đặc điểm của mối đe dọa và lỗ hổng: CVE, CVSS, khả năng khai thác
Bài 15. Đặc điểm của mối đe dọa và lỗ hổng: CVE, CVSS, khả năng khai thác
Khóa học CompTIA Security+ SY0-801 · Phần 2: Mối đe dọa, lỗ hổng và tấn công · Bài 15 · 🎯 Objective 2.1 · ⏱️ Đọc khoảng 13 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Phân biệt mối đe dọa, lỗ hổng và rủi ro, rồi gọi tên các lỗ hổng bằng hệ thống mã CVE.
- Đọc điểm CVSS: các mức độ nghiêm trọng và ba nhóm chỉ số.
- Hiểu các yếu tố quyết định khả năng khai thác một lỗ hổng.
- Biết vì sao điểm CVSS cao chưa chắc phải vá trước, và các nguồn bổ sung như EPSS và danh mục KEV.
📎 Vị trí trong đề thi: bài này mở Phần 2 (Domain 2, khoảng 24% đề). Phần 2 trả lời câu hỏi "ai tấn công, bằng cách nào, vào chỗ nào". Chi tiết về điểm CVSS hay danh mục KEV có thể vượt quá yêu cầu trực tiếp của đề thi, nhưng giúp bạn hiểu cách thế giới thực xếp thứ tự việc phải làm, và đề tình huống hay hỏi "nên xử lý lỗ hổng nào trước".
💡 Liên hệ thực tế: 214 lỗ hổng và một câu hỏi
Thứ Hai, 08:30. Nam chạy quét lỗ hổng toàn bộ mạng công ty chị Lan và nhận về một báo cáo gồm 214 phát hiện. Chị Lan nhìn con số rồi hỏi: "Cái nào sửa trước? Em không thể dừng cả công ty để vá hết trong một tuần." Đây là tình huống minh họa, không phải vụ việc có thật.
Nam lọc ra ba phát hiện đáng chú ý:
| Hệ thống | CVSS | Lộ ra internet | Tình trạng khai thác |
|---|---|---|---|
| Cổng VPN | 9.8 | Có | Đã bị khai thác ngoài thực tế, có trong danh mục KEV |
| Máy chủ ứng dụng kế toán | 7.5 | Không | Có mã khai thác công khai |
| Máy in nội bộ (VLAN riêng) | 9.1 | Không | Chưa thấy khai thác |
Nếu chỉ sắp theo điểm CVSS, cổng VPN (9.8) rồi máy in (9.1) rồi máy chủ ứng dụng (7.5). Nhưng Nam xếp khác: cổng VPN làm ngay, máy chủ ứng dụng trong tuần, máy in đưa vào lịch bảo trì. Lý do: máy in nằm trong một VLAN riêng, không ai từ ngoài chạm tới được và chưa có dấu hiệu bị khai thác, nên rủi ro thực tế thấp hơn con số 9.1. Máy chủ ứng dụng thì có mã khai thác công khai, chỉ cần kẻ tấn công vào được mạng trong là dùng được.
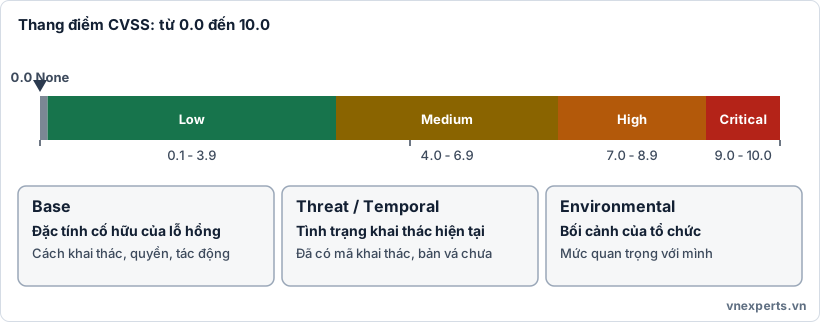
📏 Hình 15a. CVSS cho biết một lỗ hổng nghiêm trọng đến đâu, không phải rủi ro với riêng tổ chức bạn.
📘 Kiến thức cốt lõi
🔁 Nhắc lại: mối đe dọa, lỗ hổng, rủi ro
Từ Bài 1, bạn đã biết:
- Lỗ hổng (vulnerability): điểm yếu có thể bị khai thác.
- Mối đe dọa (threat): thứ có thể khai thác điểm yếu, thường là một kẻ tấn công.
- Rủi ro (risk): khả năng xảy ra thiệt hại khi mối đe dọa khai thác lỗ hổng vào một tài sản.
Phần 2 sẽ đi sâu vào từng mảnh này. Bài này xem xét lỗ hổng và cách người ta mô tả, đo, xếp ưu tiên chúng.
🆔 CVE: tên gọi chung cho lỗ hổng
CVE (Common Vulnerabilities and Exposures) là hệ thống đặt mã định danh duy nhất cho từng lỗ hổng được công bố công khai, để mọi công cụ, nhà cung cấp và nhà nghiên cứu cùng gọi một lỗ hổng bằng một tên.
- Định dạng:
CVE-NĂM-SỐ, ví dụCVE-2026-12345(mã minh họa). Phần số có từ 4 chữ số trở lên. - Chương trình CVE do MITRE điều phối. Cơ sở dữ liệu quốc gia NVD (National Vulnerability Database) do NIST quản lý bổ sung thông tin cho mỗi CVE, trong đó có điểm CVSS.
- CVE trả lời "đây là lỗ hổng nào". Nó khác CWE (Common Weakness Enumeration) mô tả loại điểm yếu lập trình chung (ví dụ SQL injection), không phải từng lỗ hổng cụ thể.
Khi một nhà cung cấp phát hành bản vá, thông báo thường ghi mã CVE để bạn đối chiếu với kết quả quét.
📏 CVSS: đo mức độ nghiêm trọng
CVSS (Common Vulnerability Scoring System) cho mỗi lỗ hổng một điểm từ 0.0 đến 10.0 theo công thức chuẩn.
| Điểm | Mức độ |
|---|---|
| 0.0 | None |
| 0.1 - 3.9 | Low |
| 4.0 - 6.9 | Medium |
| 7.0 - 8.9 | High |
| 9.0 - 10.0 | Critical |
CVSS gồm ba nhóm chỉ số (tên có thể khác chút giữa các phiên bản):
| Nhóm | Phản ánh | Ví dụ |
|---|---|---|
| Base | Đặc tính cố hữu của lỗ hổng, không đổi theo thời gian | Cách khai thác, quyền cần có, tác động tới bí mật, toàn vẹn, sẵn sàng |
| Threat (trong CVSS 3.x gọi là Temporal) | Tình trạng khai thác hiện tại | Đã có mã khai thác chưa, đã có bản vá chưa |
| Environmental | Bối cảnh riêng của từng tổ chức | Hệ thống này quan trọng đến đâu với mình |
Điểm mà bạn thấy trong cơ sở dữ liệu công khai thường chỉ là điểm Base. Hai nhóm còn lại do chính tổ chức điều chỉnh. Hiện tại nhiều tài liệu vẫn dùng CVSS 3.1, trong khi CVSS 4.0 (công bố cuối năm 2023) đã đổi cách tổ chức các nhóm chỉ số.
🎯 Mẹo làm bài: nếu đề hỏi "con số 0-10 mô tả mức nghiêm trọng của lỗ hổng" thì đó là CVSS. Nếu hỏi "mã định danh duy nhất cho một lỗ hổng đã công bố" thì đó là CVE.
🎯 Khả năng khai thác
Điểm Base được tính từ các yếu tố mô tả khả năng khai thác (exploitability):
| Yếu tố | Câu hỏi | Ví dụ |
|---|---|---|
| Attack vector (hướng tấn công) | Kẻ tấn công cần ở đâu? | Qua mạng (từ xa), mạng lân cận, cục bộ, vật lý |
| Attack complexity (độ phức tạp) | Khai thác có dễ không? | Thấp: làm lặp lại được. Cao: cần điều kiện đặc biệt |
| Privileges required (quyền cần có) | Cần quyền gì sẵn? | Không cần, cần quyền thấp, cần quyền cao |
| User interaction (tương tác người dùng) | Có cần người dùng làm gì không? | Không cần, hoặc cần nạn nhân bấm vào link |
Lỗ hổng từ xa qua mạng, độ phức tạp thấp, không cần quyền, không cần người dùng là nguy hiểm nhất, vì kẻ tấn công ở bất kỳ đâu đều khai thác được. Đó là lý do cổng VPN lộ ra internet được ưu tiên.
Ngoài điểm số, có hai nguồn thông tin về khai thác trên thực tế:
- Danh mục KEV (Known Exploited Vulnerabilities, do CISA công bố): danh sách lỗ hổng đã bị khai thác ngoài thực tế. Có mặt trong KEV là tín hiệu mạnh rằng cần vá sớm.
- EPSS (Exploit Prediction Scoring System): ước tính xác suất lỗ hổng bị khai thác trong khoảng thời gian tới (thường 30 ngày), từ 0 đến 1.
🧭 Xếp thứ tự ưu tiên
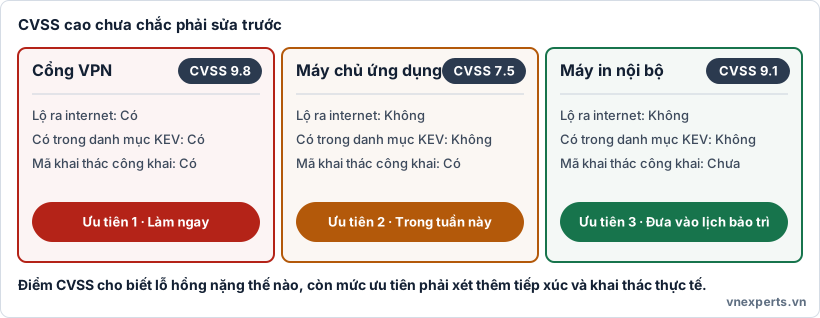
🧭 Hình 15b. Máy in có CVSS 9.1 nhưng đứng cuối vì không lộ ra ngoài và chưa bị khai thác.
Khi chọn lỗ hổng nào vá trước, hãy kết hợp:
- Mức độ nghiêm trọng (CVSS Base).
- Mức độ tiếp xúc: hệ thống có lộ ra internet không, hay chỉ ở mạng nội bộ tách biệt?
- Tình trạng khai thác: đã bị khai thác ngoài thực tế (KEV)? Có mã khai thác công khai? EPSS cao?
- Giá trị tài sản: hệ thống này quan trọng đến đâu với hoạt động của tổ chức?
- Kiểm soát hiện có: có biện pháp giảm thiểu nào (tách mạng, WAF, EDR) không?
Điều này khớp với khái niệm rủi ro ở Bài 1: rủi ro không chỉ là độ nặng của lỗ hổng mà còn gồm khả năng bị khai thác và giá trị thứ bị ảnh hưởng.
⏳ Vòng đời của một lỗ hổng
| Giai đoạn | Ý nghĩa |
|---|---|
| Phát hiện | Nhà nghiên cứu hoặc kẻ tấn công tìm thấy lỗ hổng |
| Công bố | Thông tin được công bố, thường có mã CVE, thường sau khi đã báo nhà cung cấp |
| Có bản vá | Nhà cung cấp phát hành bản sửa |
| Khai thác | Mã khai thác xuất hiện, kẻ tấn công quét và tấn công hàng loạt |
Khoảng thời gian từ lúc công bố đến lúc bạn vá xong là cửa sổ rủi ro. Một lỗ hổng mà nhà cung cấp chưa biết và chưa có bản vá được gọi là zero-day. Bài 27 sẽ nói kỹ hơn.
🧠 Áp vào câu chuyện của Nam
| Câu hỏi của chị Lan | Khái niệm trả lời |
|---|---|
| "Phát hiện này gọi là gì để tra cứu?" | Mã CVE |
| "Nó nghiêm trọng đến đâu?" | Điểm CVSS Base và mức Critical, High... |
| "Ai khai thác được nó?" | Attack vector, complexity, privileges, user interaction |
| "Đã có ai khai thác thật chưa?" | KEV, mã khai thác công khai, EPSS |
| "Vậy sửa cái nào trước?" | Kết hợp CVSS, tiếp xúc, khai thác thực tế, giá trị tài sản |
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| Vulnerability | Lỗ hổng, điểm yếu có thể bị khai thác. |
| CVE | Mã định danh duy nhất cho lỗ hổng đã công bố. |
| CWE | Danh mục các loại điểm yếu phần mềm. |
| NVD | Cơ sở dữ liệu lỗ hổng quốc gia của Hoa Kỳ. |
| CVSS | Hệ thống chấm điểm mức độ nghiêm trọng, từ 0.0 đến 10.0. |
| Exploitability | Khả năng khai thác. |
| Attack vector | Hướng tấn công: mạng, mạng lân cận, cục bộ, vật lý. |
| KEV | Danh mục lỗ hổng đã bị khai thác ngoài thực tế. |
| EPSS | Ước tính xác suất lỗ hổng bị khai thác. |
| Zero-day | Lỗ hổng chưa được nhà cung cấp biết hoặc chưa có bản vá. |
| Vulnerability scan | Quét tìm lỗ hổng đã biết trong hệ thống. |
📌 Tóm tắt nhanh
- CVE là tên gọi duy nhất của một lỗ hổng công khai. CVSS là điểm 0.0-10.0 cho độ nghiêm trọng.
- CVSS có các nhóm Base, Threat (Temporal) và Environmental. Điểm công khai thường là Base.
- Khả năng khai thác dựa trên hướng tấn công, độ phức tạp, quyền cần có và tương tác người dùng.
- KEV và EPSS cho biết lỗ hổng có đang bị khai thác hay có khả năng bị khai thác.
- Ưu tiên vá = nghiêm trọng x tiếp xúc x khai thác thực tế x giá trị tài sản, không chỉ điểm CVSS.
💬 Hỏi & Đáp nhanh
❓ Điểm CVSS 10.0 có nghĩa là phải vá ngay không? Nó nghĩa là lỗ hổng cực kỳ nghiêm trọng về mặt kỹ thuật. Có phải vá ngay hay không còn tùy hệ thống đó có lộ ra ngoài không, có đang bị khai thác không, và giá trị của nó. Một lỗ hổng 10.0 trên hệ thống tách biệt hoàn toàn có thể ít cấp bách hơn một lỗ hổng 7.5 trên cổng internet.
❓ Nếu chưa có bản vá thì làm gì? Dùng biện pháp giảm thiểu tạm thời: tắt tính năng bị ảnh hưởng, chặn bằng firewall hoặc WAF, tách mạng, giám sát chặt. Đó là kiểm soát bù đắp như ở Bài 4 và Bài 8.
❓ Quét lỗ hổng có phát hiện được zero-day không? Thường không, vì bộ quét dựa trên danh sách lỗ hổng đã biết. Zero-day cần các lớp phát hiện khác như giám sát hành vi, EDR và phòng thủ nhiều lớp (Bài 5).
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Mã CVE-2026-12345 dùng để làm gì?
- A. Chấm điểm mức độ nghiêm trọng
- B. Định danh duy nhất cho một lỗ hổng đã công bố
- C. Mô tả loại điểm yếu phần mềm nói chung
- D. Xác định kẻ tấn công
Câu 2. Một lỗ hổng có điểm CVSS 9.4. Mức độ nghiêm trọng của nó là gì?
- A. Low
- B. Medium
- C. High
- D. Critical
Câu 3. Lỗ hổng nào dưới đây thường được xem là dễ bị khai thác nhất về mặt kỹ thuật?
- A. Cần quyền quản trị, cần truy cập vật lý và cần nạn nhân thao tác
- B. Khai thác từ xa qua mạng, độ phức tạp thấp, không cần quyền, không cần người dùng thao tác
- C. Chỉ khai thác được cục bộ và phải có điều kiện đặc biệt
- D. Cần khóa vật lý của thiết bị
Câu 4. Nguồn thông tin nào liệt kê các lỗ hổng đã bị khai thác ngoài thực tế để giúp xếp ưu tiên vá?
- A. CWE
- B. KEV
- C. PKI
- D. SOP
Câu 5. Hai lỗ hổng có CVSS 9.1 và 7.5. Lỗ hổng 9.1 nằm trên hệ thống tách biệt, chưa bị khai thác. Lỗ hổng 7.5 nằm trên hệ thống lộ ra internet và đã có mã khai thác công khai. Nhận định nào hợp lý nhất?
- A. Luôn vá 9.1 trước vì điểm cao hơn
- B. Lỗ hổng 7.5 có thể cần ưu tiên trước vì tiếp xúc và khai thác thực tế cao hơn
- C. Không cần vá cả hai
- D. Chỉ vá khi có zero-day
👉 Đáp án
Câu 1: B — CVE là mã định danh duy nhất cho từng lỗ hổng đã công bố. CVSS mới là điểm số, CWE là danh mục loại điểm yếu.
Câu 2: D — Điểm 9.0 đến 10.0 là Critical.
Câu 3: B — Khai thác từ xa, độ phức tạp thấp, không cần quyền và không cần người dùng là tổ hợp dễ khai thác nhất.
Câu 4: B — KEV là danh mục lỗ hổng đã bị khai thác ngoài thực tế.
Câu 5: B — Ưu tiên vá cần kết hợp điểm số với mức tiếp xúc và tình trạng khai thác. Điểm CVSS cao chưa chắc là rủi ro cao nhất với tổ chức.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts
🧭 Điều hướng
| ⬅️ Bài trước | 🏠 Mục lục khóa học | Bài kế tiếp ➡️ |
|---|---|---|
| Bài 14: Ôn tập Phần 1 + Quiz tổng hợp 15 câu | Mục lục khóa học CompTIA Security+ | Bài 16: Threat actor: nation-state, tội phạm có tổ chức, hacktivist, insider, kẻ tấn công thiếu kỹ năng |


