



Bài 14. Ôn tập Phần 1 + Quiz tổng hợp 15 câu
Khóa học CompTIA Security+ SY0-801 · Phần 1: Khái niệm bảo mật cốt lõi · Bài 14 · 🎯 Domain 1 (Objective 1.1 đến 1.3) · ⏱️ Đọc và làm khoảng 30 phút · 🧪 Không cần lab · 📝 15 câu quiz cuối bài
🎯 Mục tiêu bài học
- Hệ thống hóa toàn bộ kiến thức Phần 1 trên một trang.
- Nhận ra các từ khóa thường gặp trong đề và khái niệm tương ứng.
- Tự đánh giá bằng 15 câu quiz, biết câu sai thuộc bài nào để quay lại ôn.
📎 Về Domain 1: Phần 1 tương ứng Domain 1 (Khái niệm bảo mật cốt lõi), chiếm khoảng 16% đề SY0-801. Tỷ trọng không lớn, nhưng các khái niệm ở đây (CIA, kiểm soát, Zero Trust, mật mã) là ngôn ngữ chung xuất hiện lại trong bốn Domain còn lại.
💡 Liên hệ thực tế: bảng "trước và sau" cho giám đốc
Cuối tháng, giám đốc công ty chị Lan yêu cầu một báo cáo ngắn: công ty đã cải thiện được gì sau các sự cố vừa rồi? Chị Lan nhờ Nam tóm tắt để chị trình bày. Nam gom lại thành một bảng, mỗi dòng gắn với một bài của khóa học. Đây là tình huống minh họa, không phải vụ việc có thật.
| Sự việc ban đầu | Việc đã làm | Khái niệm | Bài |
|---|---|---|---|
| Email giả mạo "giám đốc" suýt khiến chuyển khoản nhầm | Quy định gọi xác nhận, lọc email, đào tạo | Rủi ro, kiểm soát | 1 |
| Bảng lương bị sửa lúc 22:14 Chủ nhật qua tài khoản dùng chung, máy chủ file một ổ đĩa sập 40 phút | Tài khoản riêng, bật nhật ký, phân quyền, sao lưu | CIA, AAA, non-repudiation | 2 |
| Phòng máy chủ cửa không khóa, không có chính sách | Khóa thẻ, mã hóa ổ đĩa, ban hành chính sách, rà soát tài khoản | Bốn nhóm kiểm soát | 3 |
| Camera, biển cảnh báo, khóa thẻ, nội quy | Gắn đúng loại cho từng biện pháp | Sáu loại kiểm soát | 4 |
| Email lừa đảo lọt ba lớp, tài khoản thủ kho có quyền Admin | EDR, thu hồi quyền thừa, rà soát quyền | Defense in depth, least privilege | 5 |
| VPN cho vào là thấy cả mạng | Kiểm tra từng yêu cầu, từng hệ thống | Zero Trust | 6 |
| Cập nhật firewall chiều thứ Sáu làm mất VPN 3 giờ 10 phút | Quy trình thay đổi, quản lý phiên bản | Change management | 7-8 |
| Gửi mật khẩu kèm file, chứng chỉ hết hạn, khóa ký để trên màn hình nền | Mã hóa đúng cách, CA nội bộ, cất khóa vào thiết bị chuyên dụng | Mật mã, PKI, quản lý khóa | 9-13 |
Chị Lan đọc bảng và nói: "Nhìn thế này em thấy mỗi sự cố đều có tên gọi riêng, và mỗi tên gọi đó dẫn tới một cách xử lý." Đó cũng là mục tiêu của Phần 1.
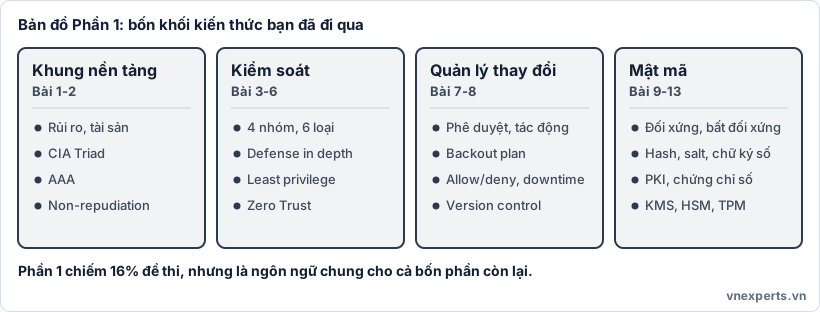
🗺️ Hình 14a. Phần 1 chia thành bốn khối: khung nền tảng, kiểm soát, quản lý thay đổi, mật mã.
📘 Kiến thức cốt lõi
🧱 Khối 1: khung nền tảng (Bài 1-2)
| Khái niệm | Ghi nhớ |
|---|---|
| Rủi ro | Xuất hiện khi mối đe dọa khai thác lỗ hổng của tài sản. Kiểm soát làm giảm rủi ro |
| Confidentiality | Chỉ người được phép mới đọc được. Công cụ: mã hóa, phân quyền |
| Integrity | Dữ liệu không bị sửa trái phép. Công cụ: hash, chữ ký số |
| Availability | Hệ thống sẵn sàng khi cần. Công cụ: dự phòng, sao lưu |
| AAA | Authentication (bạn là ai), Authorization (được làm gì), Accounting (đã làm gì) |
| Non-repudiation | Không thể chối bỏ. Công cụ: chữ ký số, nhật ký bảo vệ tốt |
🗂️ Khối 2: kiểm soát và nguyên tắc (Bài 3-6)
| Chủ đề | Ghi nhớ |
|---|---|
| Bốn nhóm | Technical (hệ thống tự làm), Managerial (quy định, quản lý), Operational (con người làm hằng ngày), Physical (vật thể thật) |
| Sáu loại | Preventive (chặn), Deterrent (răn đe), Detective (phát hiện), Corrective (khắc phục), Compensating (bù đắp), Directive (chỉ đạo) |
| Defense in depth | Nhiều lớp kiểm soát khác nhau, một lớp hỏng không làm sụp tất cả |
| Least privilege | Cấp đủ quyền để làm việc, không hơn. Coi chừng privilege creep |
| Zero Trust | Không tin mặc định, luôn xác minh. PE quyết định, PA truyền lệnh, PEP thực thi |
🔄 Khối 3: quản lý thay đổi (Bài 7-8)
| Chủ đề | Ghi nhớ |
|---|---|
| Quy trình | Đề xuất, phân tích tác động, kiểm thử, phê duyệt, thực hiện, xác minh hoặc quay lui, ghi nhận |
| Thuật ngữ | Owner, stakeholders, maintenance window, backout plan, SOP |
| Tác động kỹ thuật | Downtime, khởi động lại, phụ thuộc, hệ thống legacy |
| Allow list và deny list | Allow list chỉ cho phép thứ đã duyệt (chặt hơn). Deny list chỉ chặn thứ đã biết là xấu |
| Version control | Truy vết ai đổi gì, so sánh (diff), quay lui nhanh |
🔐 Khối 4: mật mã (Bài 9-13)
| Chủ đề | Ghi nhớ |
|---|---|
| Đối xứng | Một khóa chung, nhanh, dùng cho dữ liệu lớn (AES). Khó ở chỗ chuyển khóa |
| Bất đối xứng | Cặp khóa công khai và riêng (RSA, ECC). Gửi bí mật cho B: mã hóa bằng khóa công khai của B |
| Trao đổi khóa | Diffie-Hellman cho hai bên cùng tính ra khóa phiên mà không gửi khóa. Ephemeral cho forward secrecy |
| Hash | Một chiều, độ dài cố định. MD5, SHA-1 đã lỗi thời. Hash không phải mã hóa |
| Mật khẩu | Lưu hash có salt và key stretching (bcrypt, PBKDF2, scrypt, Argon2) |
| Chữ ký số | Ký hash bằng khóa riêng, kiểm tra bằng khóa công khai. Cho toàn vẹn, xác thực, không thể chối bỏ |
| PKI | CA ký chứng chỉ, chuỗi tin cậy Root, Intermediate, máy chủ. CSR chứa khóa công khai. CRL và OCSP để thu hồi |
| Quản lý khóa | Tạo, phân phối, lưu trữ, sử dụng, luân chuyển, thu hồi. TPM (một máy), HSM (dùng chung), KMS (tập trung), secure enclave (trong CPU) |
🔍 Từ khóa trong đề → khái niệm
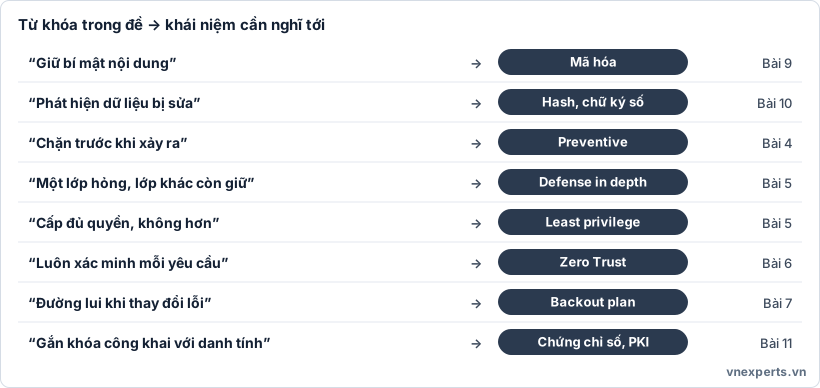
🔍 Hình 14b. Đọc kỹ động từ trong đề thường đưa bạn đến đúng khái niệm.
🧭 Cách làm bài tập tổng hợp
- Đọc câu hỏi và xác định động từ chính (chặn, phát hiện, khôi phục, quyết định, ký, mã hóa).
- Gạch bỏ hai đáp án chắc chắn sai trước, rồi so hai đáp án còn lại.
- Với các cặp dễ nhầm, kiểm tra theo bảng: nhóm và loại, PE và PEP, hash và mã hóa, CRL và OCSP.
- Sau khi làm xong, đọc đáp án của cả câu đúng, không chỉ câu sai.
📝 Quiz tổng hợp 15 câu
Làm hết 15 câu rồi mới xem đáp án. Mỗi đáp án có ghi bài cần ôn nếu bạn làm sai.
Câu 1. Một máy chủ chưa cài bản vá cho lỗi đã được công bố. Thuật ngữ nào mô tả điểm yếu này?
- A. Threat actor
- B. Vulnerability
- C. Asset
- D. Control
Câu 2. Nhật ký hệ thống ghi lại ai đã mở file nào và vào lúc nào. Thành phần nào của AAA được thể hiện?
- A. Authentication
- B. Authorization
- C. Accounting
- D. Availability
Câu 3. Người gửi không thể chối là mình đã gửi một tài liệu đã được ký số. Tính chất nào được đảm bảo?
- A. Availability
- B. Non-repudiation
- C. Confidentiality
- D. Redundancy
Câu 4. Công ty ban hành chính sách bảo mật thông tin bằng văn bản và đánh giá rủi ro hằng năm. Đây là nhóm kiểm soát nào?
- A. Technical
- B. Managerial
- C. Operational
- D. Physical
Câu 5. Camera giám sát được lắp trong phòng máy chủ để ghi lại ai đã vào phòng. Chức năng chính của biện pháp này là gì?
- A. Preventive
- B. Deterrent
- C. Detective
- D. Directive
Câu 6. Máy chạy phần mềm cũ không thể cài bản vá nên được đặt trong mạng riêng và chặn truy cập không cần thiết. Đây là loại kiểm soát nào?
- A. Corrective
- B. Compensating
- C. Deterrent
- D. Directive
Câu 7. Một công ty dùng lọc email, firewall, EDR, phân đoạn mạng và sao lưu để nếu một lớp bị vượt qua thì các lớp khác vẫn bảo vệ. Khái niệm này là gì?
- A. Defense in depth
- B. Least privilege
- C. Redundancy
- D. Non-repudiation
Câu 8. Nhân viên chuyển phòng ban nhưng vẫn giữ nguyên quyền ở phòng cũ. Hiện tượng này gọi là gì?
- A. Lateral movement
- B. Privilege creep
- C. Hardening
- D. Obfuscation
Câu 9. Trong kiến trúc Zero Trust, thành phần nào đưa ra quyết định cho hoặc không cho phép truy cập?
- A. Policy Enforcement Point
- B. Policy Administrator
- C. Policy Engine
- D. Implicit trust zone
Câu 10. Một thay đổi gặp lỗi nghiêm trọng khi đang triển khai. Công cụ nào đưa hệ thống về trạng thái cũ?
- A. Maintenance window
- B. Backout plan
- C. Stakeholders
- D. Allow list
Câu 11. Firewall chỉ cho phép các địa chỉ IP đã được phê duyệt truy cập máy chủ và từ chối mọi địa chỉ khác. Đây là cơ chế nào?
- A. Deny list
- B. Allow list
- C. Version control
- D. Salting
Câu 12. Cần mã hóa nhanh một file rất lớn. Loại mật mã nào phù hợp nhất?
- A. Đối xứng, ví dụ AES
- B. Bất đối xứng, ví dụ RSA
- C. Hash, ví dụ SHA-256
- D. Chữ ký số
Câu 13. Quản trị viên phát hiện cơ sở dữ liệu lưu mật khẩu dưới dạng hash MD5 không salt. Cải tiến nào là phù hợp nhất?
- A. Chuyển sang SHA-1 không salt
- B. Dùng thuật toán băm mật khẩu như bcrypt hoặc Argon2 với salt riêng cho từng người
- C. Mã hóa cả cơ sở dữ liệu bằng một khóa duy nhất rồi vẫn lưu hash MD5
- D. Lưu mật khẩu rõ nhưng đặt quyền truy cập chặt
Câu 14. Máy chủ web hỏi CA trạng thái chứng chỉ của mình rồi gửi kèm kết quả cho client để client không phải hỏi CA. Kỹ thuật này gọi là gì?
- A. CRL
- B. OCSP stapling
- C. Key escrow
- D. Certificate signing request
Câu 15. Tổ chức cần nơi cất khóa gốc của CA nội bộ với mức bảo vệ cao nhất, chống can thiệp. Lựa chọn nào phù hợp nhất?
- A. File mã hóa trên máy chủ file
- B. HSM
- C. USB để trong ngăn kéo
- D. Biến môi trường trong mã nguồn
👉 Đáp án
Câu 1: B — Điểm yếu có thể bị khai thác là lỗ hổng (vulnerability). Ôn Bài 1.
Câu 2: C — Ghi lại ai làm gì, lúc nào là Accounting. Ôn Bài 2.
Câu 3: B — Người ký không chối được là non-repudiation, đạt được nhờ chữ ký số. Ôn Bài 2 và Bài 10.
Câu 4: B — Chính sách bằng văn bản và đánh giá rủi ro thuộc cấp quản lý (Managerial). Ôn Bài 3.
Câu 5: C — Ghi lại để biết ai đã vào phòng là chức năng phát hiện (Detective). Camera đặt kèm biển cảnh báo có thể mang thêm chức năng răn đe, nhưng đề nhấn vào việc ghi lại. Ôn Bài 4.
Câu 6: B — Biện pháp chuẩn (vá lỗi) không áp dụng được nên dùng cách thay thế. Đó là Compensating. Ôn Bài 4 và Bài 8.
Câu 7: A — Nhiều lớp kiểm soát khác nhau, độc lập là defense in depth. Ôn Bài 5.
Câu 8: B — Quyền cũ không được thu hồi khi đổi vai trò là privilege creep. Ôn Bài 5.
Câu 9: C — Policy Engine quyết định. PA truyền lệnh, PEP thực thi. Ôn Bài 6.
Câu 10: B — Backout plan là kế hoạch quay lui về trạng thái trước thay đổi. Ôn Bài 7.
Câu 11: B — Chỉ cho phép địa chỉ đã duyệt, chặn phần còn lại là allow list. Ôn Bài 8.
Câu 12: A — Mã hóa đối xứng nhanh nên dùng cho dữ liệu lớn. Bất đối xứng chậm và thường chỉ bảo vệ khóa. Ôn Bài 9.
Câu 13: B — Dùng thuật toán băm mật khẩu có key stretching và salt riêng cho từng người. MD5 và SHA-1 đã lỗi thời, lưu mật khẩu rõ là sai nguyên tắc. Ôn Bài 10.
Câu 14: B — OCSP stapling để máy chủ hỏi trước và ghim kết quả kèm chứng chỉ. Ôn Bài 11.
Câu 15: B — HSM là thiết bị chuyên dụng, chống can thiệp, phù hợp để cất khóa gốc của CA. Ôn Bài 12.
📊 Đánh giá kết quả
| Số câu đúng | Nhận xét | Việc nên làm |
|---|---|---|
| 13-15 | Nắm chắc Phần 1 | Sang Phần 2, thỉnh thoảng đọc lại bảng từ khóa |
| 10-12 | Khá tốt | Xem lại các bài gắn với câu sai rồi làm lại quiz |
| Dưới 10 | Cần củng cố | Đọc lại bài, đặc biệt các bảng "dễ nhầm", rồi làm lại sau vài ngày |
📌 Tóm tắt nhanh
- Phần 1 gồm bốn khối: khung nền tảng, kiểm soát, quản lý thay đổi, mật mã.
- Cặp dễ nhầm cần nhớ: nhóm và loại, PE và PEP, hash và mã hóa, CRL và OCSP, allow list và deny list.
- Với đề tình huống, xác định động từ chính rồi gạch đáp án sai trước.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts
🧭 Điều hướng
| ⬅️ Bài trước | 🏠 Mục lục khóa học | Bài kế tiếp ➡️ |
|---|---|---|
| Bài 13: (Lab) Dựng CA nội bộ, ký chứng chỉ và băm file bằng OpenSSL | Mục lục khóa học CompTIA Security+ | Bài 15: Đặc điểm của mối đe dọa và lỗ hổng: CVE, CVSS, khả năng khai thác |


