


 Khóa học CompTIA Security+ OnlineBài 12. Quản lý khóa và phần cứng bảo mật: KMS, HSM, TPM, secure enclave
Bài 12. Quản lý khóa và phần cứng bảo mật: KMS, HSM, TPM, secure enclave
Khóa học CompTIA Security+ SY0-801 · Phần 1: Khái niệm bảo mật cốt lõi · Bài 12 · 🎯 Objective 1.3 · ⏱️ Đọc khoảng 13 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Mô tả sáu giai đoạn trong vòng đời của một khóa mật mã.
- Phân biệt KMS, HSM, TPM và secure enclave, biết dùng cái nào cho tình huống nào.
- Hiểu khái niệm key escrow, luân chuyển khóa và lý do không để khóa trong file thường.
- Nhận ra các sai lầm phổ biến trong cất giữ khóa.
📎 Vị trí trong đề thi: bài này nằm trong Objective 1.3 và khép lại mạch mật mã bắt đầu từ Bài 9. Mật mã mạnh đến đâu cũng vô ích nếu khóa bị lộ. Đề thi hay hỏi nơi cất khóa phù hợp nhất cho một tình huống cụ thể.
💡 Liên hệ thực tế: chiếc laptop bỏ quên và cái file khóa trên màn hình nền
Thứ Năm, 17:40. Chị Lan để quên laptop công ty ở quán cà phê. Quay lại thì máy đã mất. Đây là tình huống minh họa, không phải vụ việc có thật.
Nam kiểm tra nhanh. Ổ đĩa được mã hóa bằng BitLocker, khóa gắn với chip TPM của chính chiếc máy. Người nhặt được máy khó đọc được dữ liệu, kể cả khi tháo ổ đĩa ra gắn sang máy khác. Nam khóa tài khoản của chị Lan từ xa và yêu cầu đổi mật khẩu.
Nhưng khi đi kiểm tra thêm, Nam phát hiện hai điều khiến anh không yên tâm:
- Khóa ký hóa đơn điện tử của công ty nằm dưới dạng file
khoa_ky.pfxtrên màn hình nền máy chị Lan, với mật khẩu ghi trên mảnh giấy dán cạnh màn hình. - Khóa này chưa bao giờ được thay từ ngày tạo, cách đây gần năm năm.
"Máy mất thì ổ đĩa vẫn an toàn nhờ TPM," Nam nói. "Nhưng cái file khóa kia lại nằm ngay trong phần người ta mở được nếu đoán ra mật khẩu. Tệ hơn, nếu nó bị lộ, ai cũng ký hóa đơn thay mặt công ty được." Nam thu hồi và cấp khóa mới. Khóa ký được đưa vào thiết bị chuyên dụng (token phần cứng), kèm lịch thay định kỳ và quy định ai được dùng.
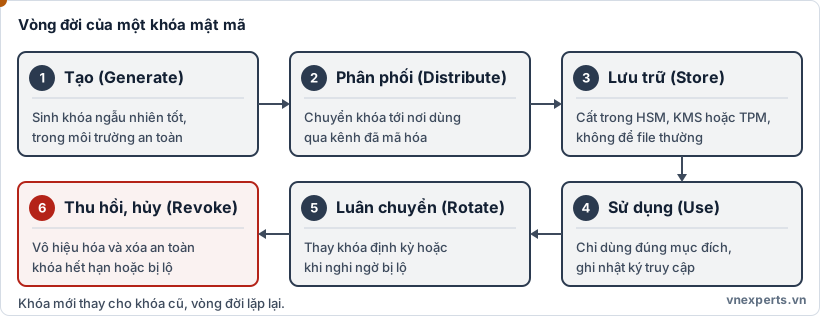
🔄 Hình 12a. Khóa cũng có vòng đời. Giai đoạn bị bỏ quên nhiều nhất là luân chuyển và thu hồi.
📘 Kiến thức cốt lõi
🔄 Vòng đời của khóa
Quản lý khóa (key management) là toàn bộ việc tạo, phân phối, lưu trữ, sử dụng, thay thế và hủy khóa. Một hệ mật mã đúng thuật toán vẫn có thể thất bại vì quản lý khóa kém.
| Giai đoạn | Việc cần làm | Sai lầm thường gặp |
|---|---|---|
| 1. Tạo (generate) | Sinh khóa bằng bộ sinh số ngẫu nhiên tốt, trong môi trường an toàn | Dùng khóa dễ đoán hoặc tự chế |
| 2. Phân phối (distribute) | Chuyển khóa tới nơi dùng qua kênh đã mã hóa | Gửi khóa qua email hoặc chat thường |
| 3. Lưu trữ (store) | Cất trong HSM, KMS hoặc TPM | Để file khóa trên màn hình nền, trong mã nguồn hoặc kho mã |
| 4. Sử dụng (use) | Dùng đúng mục đích, ghi nhật ký truy cập | Một khóa dùng cho nhiều mục đích, không ai biết ai đã dùng |
| 5. Luân chuyển (rotate) | Thay khóa định kỳ hoặc khi nghi ngờ bị lộ | Dùng một khóa suốt nhiều năm |
| 6. Thu hồi và hủy (revoke, destroy) | Vô hiệu hóa khóa hết hạn hoặc bị lộ, xóa an toàn | Khóa cũ vẫn còn hoạt động hoặc còn bản sao |
Một số khái niệm đi kèm:
- Key escrow (ký quỹ khóa): bản sao khóa được giao cho một bên đáng tin giữ riêng, để khôi phục khi chủ khóa mất khóa hoặc rời tổ chức. Phải bảo vệ rất chặt vì nó là một điểm yếu tiềm tàng.
- Phân chia trách nhiệm (separation of duties): người quản lý khóa không phải người dùng khóa, và việc nhạy cảm cần hơn một người cùng tham gia.
- Luân chuyển khóa (key rotation): thay khóa theo lịch giúp giới hạn lượng dữ liệu bị lộ nếu một khóa bị đánh cắp mà không ai biết.
🎯 Mẹo làm bài: đề hỏi "nơi lưu khóa an toàn nhất" thì đáp án thường là phần cứng chuyên dụng (HSM, TPM). Đề hỏi "khóa nghi ngờ bị lộ thì làm gì" thì đáp án là thu hồi và thay khóa mới, không phải tiếp tục dùng thêm.
🔐 Bốn nơi cất và dùng khóa an toàn
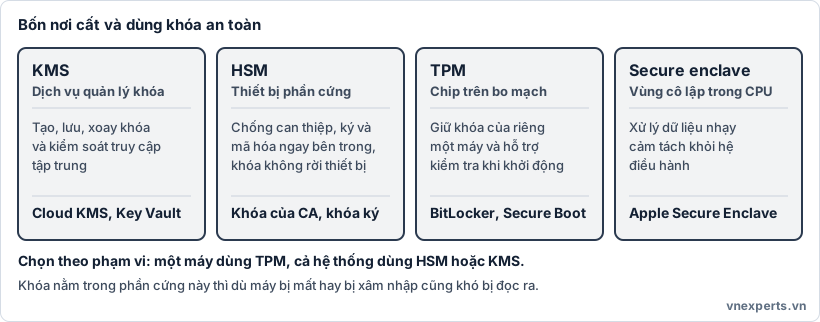
🔐 Hình 12b. Bốn lựa chọn theo phạm vi: một máy, một hệ thống hay một dịch vụ đám mây.
| Thành phần | Là gì | Dùng để | Ví dụ |
|---|---|---|---|
| KMS (Key Management System/Service) | Dịch vụ hoặc hệ thống quản lý khóa tập trung | Tạo, lưu, xoay khóa và kiểm soát ai được dùng | Dịch vụ KMS trên đám mây, Azure Key Vault |
| HSM (Hardware Security Module) | Thiết bị phần cứng chuyên dụng, chống can thiệp | Cất khóa nhạy cảm và thực hiện ký, mã hóa ngay bên trong, khóa không rời thiết bị | Khóa của CA, khóa ký giao dịch |
| TPM (Trusted Platform Module) | Chip bảo mật gắn trên bo mạch của một máy | Cất khóa của riêng máy đó, hỗ trợ mã hóa ổ đĩa và kiểm tra khi khởi động | BitLocker, Secure Boot |
| Secure enclave | Vùng cô lập bên trong CPU hoặc SoC | Xử lý dữ liệu và khóa nhạy cảm tách khỏi hệ điều hành | Apple Secure Enclave, Intel SGX |
Cách chọn nhanh:
- Một máy cần bảo vệ ổ đĩa và kiểm tra khởi động: TPM.
- Cả hệ thống cần cất khóa quan trọng với mức bảo vệ cao, hiệu năng lớn: HSM.
- Cần quản lý tập trung nhiều khóa trong nhiều ứng dụng hoặc trên đám mây: KMS (thường dựa trên HSM ở bên dưới).
- Cần xử lý dữ liệu nhạy cảm ngay trên thiết bị mà cả hệ điều hành cũng không đọc được: secure enclave.
TPM và HSM đều là phần cứng bảo mật nhưng khác phạm vi. TPM gắn liền với một thiết bị và rẻ, còn HSM là thiết bị riêng, thường dùng chung cho nhiều ứng dụng và có hiệu năng cao hơn.
⚠️ Những sai lầm cần tránh
- Để file khóa trên màn hình nền, thư mục chia sẻ hoặc trong mã nguồn.
- Viết mật khẩu bảo vệ khóa ngay cạnh nơi cất khóa.
- Dùng một khóa cho nhiều mục đích, hoặc nhiều năm không đổi.
- Không ghi lại ai đã dùng khóa và lúc nào.
- Không có kế hoạch khi khóa bị lộ (thu hồi, thay mới, đánh giá thiệt hại).
🧠 Áp vào câu chuyện của Nam
| Tình huống | Khái niệm |
|---|---|
| BitLocker bảo vệ ổ đĩa của máy mất | TPM giữ khóa gắn với thiết bị |
File khoa_ky.pfx trên màn hình nền |
Lưu trữ khóa sai chỗ |
| Mật khẩu viết trên giấy dán cạnh màn hình | Sai lầm trong bảo vệ khóa |
| Khóa dùng gần 5 năm không thay | Thiếu luân chuyển khóa |
| Chuyển khóa ký vào thiết bị chuyên dụng | Cất khóa trong phần cứng (kiểu HSM) |
| Đặt lịch thay khóa, quy định ai được dùng | Luân chuyển và phân chia trách nhiệm |
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| Key management | Quản lý khóa trong toàn bộ vòng đời. |
| KMS | Hệ thống hoặc dịch vụ quản lý khóa tập trung. |
| HSM | Mô-đun bảo mật phần cứng, chống can thiệp. |
| TPM | Chip bảo mật gắn trên bo mạch một máy. |
| Secure enclave | Vùng cô lập trong CPU để xử lý dữ liệu nhạy cảm. |
| Key escrow | Giao bản sao khóa cho bên đáng tin giữ để khôi phục. |
| Key rotation | Thay khóa theo định kỳ hoặc khi nghi ngờ bị lộ. |
| Key revocation | Vô hiệu hóa khóa trước ngày hết hạn. |
| Tamper-resistant | Chống can thiệp vật lý. |
| BitLocker | Tính năng mã hóa ổ đĩa của Windows, thường dùng TPM. |
📌 Tóm tắt nhanh
- Vòng đời khóa: tạo, phân phối, lưu trữ, sử dụng, luân chuyển, thu hồi và hủy.
- Mật mã mạnh vẫn thất bại nếu quản lý khóa kém. Đừng để khóa trong file thường.
- TPM: một máy. HSM: dùng chung, hiệu năng cao. KMS: quản lý tập trung. Secure enclave: vùng cô lập trong CPU.
- Khóa bị lộ thì thu hồi và thay mới. Thay khóa định kỳ để giới hạn thiệt hại.
💬 Hỏi & Đáp nhanh
❓ TPM và HSM khác nhau thế nào? Cả hai là phần cứng bảo mật. TPM là chip trên bo mạch gắn với một thiết bị, phục vụ các việc như BitLocker và kiểm tra khởi động. HSM là thiết bị riêng, dùng chung cho nhiều ứng dụng, thường dùng để cất khóa của CA hoặc khóa ký quan trọng.
❓ Key escrow có làm yếu bảo mật không? Nó tạo thêm một nơi có thể bị tấn công, nên phải bảo vệ rất chặt và thường cần nhiều người cùng đồng ý mới lấy ra được. Đổi lại, nó cứu dữ liệu khi người giữ khóa mất khóa hoặc rời công ty.
❓ Nên thay khóa bao lâu một lần? Không có con số chung. Nó phụ thuộc vào mức nhạy cảm, quy định tuân thủ và khuyến nghị cho từng loại khóa. Điểm quan trọng là có lịch thay và có quy trình thay ngay khi nghi ngờ bị lộ.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Công ty cần nơi cất khóa gốc của CA nội bộ với mức bảo vệ vật lý và logic cao nhất, chống can thiệp. Lựa chọn nào phù hợp nhất?
- A. File mã hóa trên máy chủ file
- B. HSM
- C. USB để trong ngăn kéo
- D. Biến môi trường trong mã nguồn
Câu 2. Chip bảo mật gắn trên bo mạch laptop, giữ khóa mã hóa ổ đĩa BitLocker của riêng máy đó, là gì?
- A. HSM
- B. KMS
- C. TPM
- D. Key escrow
Câu 3. Quản trị viên nghi ngờ khóa riêng của một ứng dụng đã bị lộ. Việc cần làm đầu tiên là gì?
- A. Tiếp tục dùng cho đến khi hết hạn
- B. Thu hồi khóa và tạo khóa mới
- C. Chỉ đổi tên file khóa
- D. Gửi khóa cho đồng nghiệp xem xét
Câu 4. Tổ chức muốn bản sao khóa được giao cho một bên đáng tin giữ riêng, để khôi phục khi chủ khóa rời tổ chức. Khái niệm nào mô tả điều này?
- A. Key rotation
- B. Key escrow
- C. Salting
- D. Obfuscation
Câu 5. Một ứng dụng dùng chung một khóa suốt năm năm. Rủi ro lớn nhất là gì, và biện pháp nào giải quyết?
- A. Khóa quá ngắn, cần đổi sang hash
- B. Thiếu luân chuyển khóa, cần thay khóa định kỳ
- C. Thiếu CSR, cần xin chứng chỉ mới
- D. Không có rủi ro, vì khóa càng ổn định càng tốt
👉 Đáp án
Câu 1: B — HSM là thiết bị chuyên dụng, chống can thiệp, phù hợp để cất khóa gốc của CA.
Câu 2: C — TPM là chip trên bo mạch của một máy, giữ khóa cho BitLocker và kiểm tra khởi động.
Câu 3: B — Khóa nghi bị lộ phải được thu hồi và thay bằng khóa mới, không tiếp tục dùng.
Câu 4: B — Key escrow là giao bản sao khóa cho bên đáng tin giữ để khôi phục khi cần.
Câu 5: B — Dùng một khóa quá lâu làm tăng lượng dữ liệu bị lộ nếu khóa bị đánh cắp. Cần luân chuyển khóa định kỳ.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts
🧭 Điều hướng
| ⬅️ Bài trước | 🏠 Mục lục khóa học | Bài kế tiếp ➡️ |
|---|---|---|
| Bài 11: PKI và chứng chỉ số: CA, CSR, CRL/OCSP, TLS | Mục lục khóa học CompTIA Security+ | Bài 13: (Lab) Dựng CA nội bộ, ký chứng chỉ và băm file bằng OpenSSL |


