


 Khóa học CompTIA Security+ OnlineBài 104. Ôn tập tổng hợp toàn khóa + đề thi thử mô phỏng SY0-801 và chiến lược làm bài
Bài 104. Ôn tập tổng hợp toàn khóa + đề thi thử mô phỏng SY0-801 và chiến lược làm bài
Khóa học CompTIA Security+ SY0-801 · Tổng kết khóa học · Bài 104 · 🎯 Toàn bộ 5 domain · ⏱️ Đọc và làm khoảng 70 phút · 🧪 Không cần lab · 📝 30 câu đề thi thử và 2 bài tập dạng PBQ
🎯 Mục tiêu bài học
- Nhìn lại toàn bộ khóa học theo năm domain của SY0-801.
- Làm đề thi thử 30 câu phân bổ theo trọng số dự kiến, kèm 2 bài tập dạng PBQ (câu hỏi thực hành).
- Xây kế hoạch ôn tập và chiến lược ngày thi.
📎 Vị trí trong khóa học: bài cuối. Nếu một domain làm chưa tốt, quay lại phần tương ứng trong mục lục khóa học. Hai bài ôn tập theo phần gần nhất là Bài 90 (Domain 4) và Bài 103 (Domain 5).
💡 Liên hệ thực tế: từ Nam đến người làm bảo mật
Ở đầu khóa, Nam chỉ biết "bảo mật là cài phần mềm diệt virus". Sau hơn một trăm bài, anh nhìn một tổ chức như một hệ thống nhiều lớp: khái niệm và kiểm soát làm nền, mối đe dọa cần nhận diện, kiến trúc để thiết kế đúng, vận hành hằng ngày, và quản trị, rủi ro, tuân thủ để mọi thứ có chủ đích và có trách nhiệm. Kỳ thi là cách kiểm tra bức tranh đó, nhưng giá trị lớn nhất là áp dụng được vào công việc. Đây là tình huống minh họa, không phải vụ việc có thật.
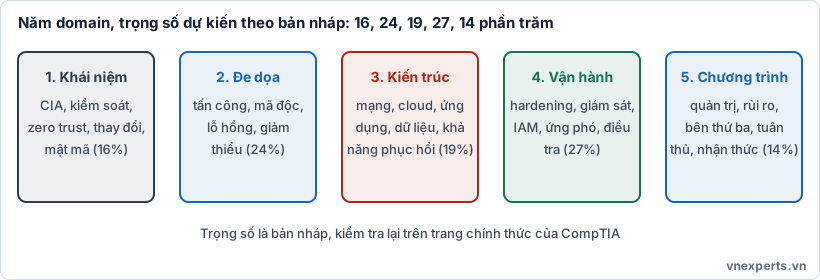
🗺️ Hình 104a. Năm domain và trọng số dự kiến.
📘 Bản đồ toàn khóa
| Domain (theo bản nháp) | Trọng số dự kiến | Nội dung chính | Gợi ý ôn |
|---|---|---|---|
| 1. General Security Concepts | khoảng 16% | CIA, loại kiểm soát, zero trust, quản lý thay đổi, mật mã cơ bản | Các phần đầu của khóa |
| 2. Threats, Vulnerabilities, and Attacks | khoảng 24% | Tác nhân đe dọa, mã độc, tấn công, lỗ hổng, giảm thiểu | Phần về mối đe dọa trong mục lục |
| 3. Security Architecture | khoảng 19% | Mạng, cloud, ứng dụng, bảo vệ dữ liệu, khả năng phục hồi | Phần về kiến trúc trong mục lục |
| 4. Security Operations | khoảng 27% | Hardening, tài sản, lỗ hổng, giám sát, IAM, tự động hóa, ứng phó, điều tra | Bài 59 đến 90 |
| 5. Security Program Management and Oversight | khoảng 14% | Quản trị, rủi ro, bên thứ ba, tuân thủ, audit, nhận thức | Bài 91 đến 103 |
⚠️ Lưu ý về thông tin kỳ thi: trọng số và tên domain ở trên theo bản nháp công khai tại thời điểm viết (10/2026) và có thể thay đổi. Ngày ra mắt SY0-801 mà một số nguồn nêu là dự kiến 17/11/2026, chưa phải thông tin cuối cùng. Số câu, thời gian, điểm đạt và cấu trúc PBQ cần kiểm tra trên trang chính thức của CompTIA trước khi đăng ký thi. Cấu trúc thường được kỳ vọng giống SY0-701 (tối đa 90 câu, 90 phút, gồm trắc nghiệm và PBQ, điểm đạt trên thang 100 đến 900), nhưng đó là kỳ vọng, chưa phải xác nhận.
🔀 Những chủ đề nên đọc lại trước khi thi
| Nhóm | Chủ đề dễ nhầm |
|---|---|
| Kiểm soát | Loại (technical, managerial, operational, physical) và chức năng (preventive, detective, corrective, deterrent, compensating, directive) |
| Mật mã | Đối xứng và bất đối xứng; băm, ký số, chứng thư; TLS |
| Tấn công | Phishing, whaling, BEC, injection, XSS, DoS, credential stuffing, chuỗi cung ứng |
| Mạng và kiến trúc | Phân đoạn, firewall, WAF, IDS và IPS, VPN, zero trust, mô hình trách nhiệm chia sẻ |
| Phục hồi | RTO, RPO, hot, warm, cold site; sao lưu |
| Vận hành | Thứ tự ứng phó sự cố; order of volatility; chain of custody; SIEM; SOAR; CVSS |
| IAM | SSO, SAML, OIDC, OAuth, MFA, PAM, least privilege |
| Quản trị | SLE, ALE; accept, avoid, transfer, mitigate; RFI, RFP, RFQ; SLA, MSA, SOW; GDPR, PCI DSS |
📝 Đề thi thử 30 câu
Phân bổ xấp xỉ theo trọng số dự kiến: Domain 1 (5 câu), Domain 2 (7 câu), Domain 3 (6 câu), Domain 4 (8 câu), Domain 5 (4 câu). Đặt đồng hồ 30 phút, làm một mạch, rồi mới đối chiếu đáp án. Chọn một đáp án tốt nhất cho mỗi câu.
Domain 1: General Security Concepts
Câu 1. Một nhân viên bảo vệ kiểm tra thẻ ra vào ở cổng tòa nhà. Đây là loại kiểm soát nào?
- A. Technical, detective
- B. Physical, preventive
- C. Managerial, corrective
- D. Operational, compensating
Câu 2. Công ty công bố giá trị băm SHA-256 cạnh tệp cài đặt để người dùng kiểm tra tệp không bị sửa đổi. Thuộc tính nào của bộ ba CIA được bảo vệ?
- A. Confidentiality
- B. Availability
- C. Integrity
- D. Non-repudiation
Câu 3. Nguyên tắc nào mô tả đúng nhất mô hình zero trust?
- A. Không tin cậy mặc định, luôn xác minh mỗi yêu cầu truy cập dựa trên danh tính, thiết bị và ngữ cảnh
- B. Tin cậy mọi người dùng trong mạng nội bộ
- C. Chỉ cần xác thực một lần khi đăng nhập vào mạng
- D. Chặn mọi truy cập từ bên ngoài, tin mọi thứ bên trong
Câu 4. Ngoài tính toàn vẹn, chữ ký số còn cung cấp thuộc tính nào?
- A. Tính sẵn sàng
- B. Tốc độ xử lý cao hơn
- C. Tính bí mật cho nội dung
- D. Chống chối bỏ (non-repudiation)
Câu 5. Trước khi triển khai một thay đổi quan trọng lên hệ thống sản xuất, tài liệu nào giúp quay lại trạng thái cũ nếu có sự cố?
- A. Kế hoạch tiếp thị
- B. Kế hoạch quay lui (backout plan)
- C. Kế hoạch tuyển dụng
- D. Kế hoạch đào tạo
Domain 2: Threats, Vulnerabilities, and Attacks
Câu 6. Giám đốc tài chính nhận email có vẻ do CEO gửi, yêu cầu chuyển khoản khẩn cấp cho một đối tác mới và giữ bí mật. Đây là kiểu tấn công nào?
- A. Vishing
- B. Smishing
- C. Pharming
- D. Whaling hoặc BEC (giả mạo lãnh đạo, lừa chuyển tiền)
Câu 7. Kẻ tấn công chèn chuỗi ký tự đặc biệt vào ô đăng nhập để thay đổi truy vấn cơ sở dữ liệu. Biện pháp phòng ngừa hiệu quả nhất ở tầng mã nguồn là gì?
- A. Tăng độ dài mật khẩu tối thiểu
- B. Thêm CAPTCHA
- C. Dùng truy vấn tham số hóa (parameterized queries)
- D. Đổi cổng của máy chủ web
Câu 8. Ransomware mã hóa máy chủ tệp của công ty. Biện pháp nào đảm bảo khả năng phục hồi tốt nhất mà không phải trả tiền chuộc?
- A. Bản sao lưu ngoại tuyến hoặc bất biến đã được kiểm thử khôi phục
- B. Trả tiền chuộc càng sớm càng tốt
- C. Cài thêm một màn hình giám sát
- D. Tắt tường lửa để máy chủ trả lời nhanh hơn
Câu 9. Kẻ tấn công dùng danh sách tên đăng nhập và mật khẩu đã bị lộ từ trang khác để thử đăng nhập vào cổng của công ty. Biện pháp nào hiệu quả nhất?
- A. Tăng dung lượng ổ đĩa
- B. Bật MFA, giới hạn số lần thử và kiểm tra mật khẩu đã bị lộ
- C. Mã hóa toàn bộ ổ đĩa của máy chủ
- D. Tăng tần suất sao lưu
Câu 10. Một bản cập nhật phần mềm hợp pháp từ nhà cung cấp bị chèn mã độc trước khi đến khách hàng. Đây là kiểu tấn công nào?
- A. DDoS
- B. Rainbow table
- C. Tấn công chuỗi cung ứng
- D. Tailgating
Câu 11. Một lỗ hổng chưa có bản vá và chưa được nhà cung cấp công bố đang bị khai thác. Thuật ngữ nào phù hợp?
- A. Zero-day
- B. Lỗ hổng đã biết có bản vá
- C. False positive
- D. Cấu hình mặc định
Câu 12. Tài khoản của một nhân viên đăng nhập từ Hà Nội, 10 phút sau lại đăng nhập từ một quốc gia khác. Điều này gợi ý điều gì?
- A. Hành vi bình thường
- B. Lỗi đồng hồ máy chủ
- C. Bản sao lưu đang chạy
- D. Chỉ dấu tài khoản có thể đã bị chiếm quyền (impossible travel)
Domain 3: Security Architecture
Câu 13. Mục đích chính của phân đoạn mạng là gì?
- A. Tăng băng thông mạng
- B. Hạn chế phạm vi lan rộng và di chuyển ngang của kẻ tấn công
- C. Thay thế hoàn toàn MFA
- D. Mã hóa mọi dữ liệu truyền đi
Câu 14. Trong mô hình IaaS, bên nào thường chịu trách nhiệm vá hệ điều hành của máy ảo?
- A. Nhà cung cấp đám mây
- B. Nhà sản xuất phần cứng
- C. Khách hàng
- D. Nhà cung cấp Internet
Câu 15. Hai bên chưa từng liên lạc cần thiết lập khóa phiên an toàn qua mạng không tin cậy. Cách nào phù hợp nhất?
- A. Dùng mật mã bất đối xứng để trao đổi khóa, rồi dùng mật mã đối xứng cho dữ liệu
- B. Gửi khóa đối xứng qua email thường
- C. Dùng chung một mật khẩu từ trước cho mọi người
- D. Chỉ dùng mã hóa Base64
Câu 16. Công ty cần chuyển sang hệ thống dự phòng gần như tức thì khi trung tâm dữ liệu chính hỏng. Lựa chọn nào phù hợp?
- A. Cold site
- B. Bản sao lưu băng từ hàng tuần
- C. Warm site cần vài ngày để dựng
- D. Hot site
Câu 17. Thiết bị nào lọc lưu lượng HTTP ở tầng ứng dụng để chặn các tấn công như XSS và SQL injection?
- A. Switch lớp 2
- B. WAF (Web Application Firewall)
- C. Máy chủ DHCP
- D. Máy chủ NTP
Câu 18. Laptop của nhân viên bị mất. Biện pháp nào bảo vệ dữ liệu trên máy tốt nhất?
- A. Mã hóa toàn bộ ổ đĩa
- B. Đổi hình nền
- C. Tắt Wi-Fi
- D. Thêm một tài khoản người dùng
Domain 4: Security Operations
Câu 19. Sau khi xác nhận một máy trạm bị nhiễm mã độc, bước nào thường ưu tiên đầu tiên theo quy trình ứng phó?
- A. Định dạng lại ổ đĩa ngay
- B. Gửi email cho toàn công ty
- C. Cô lập máy khỏi mạng để ngăn lan rộng, giữ nguyên bằng chứng
- D. Xóa nhật ký để làm sạch hệ thống
Câu 20. Theo thứ tự biến động (order of volatility), loại bằng chứng nào cần thu thập sớm nhất?
- A. Ổ cứng
- B. Sao lưu ngoại tuyến
- C. Tài liệu giấy
- D. Bộ nhớ (RAM) và bộ đệm
Câu 21. Chức năng chính của SIEM là gì?
- A. Mã hóa ổ đĩa
- B. Thu thập và tương quan nhật ký từ nhiều nguồn để phát hiện và cảnh báo
- C. Cấp phát địa chỉ IP
- D. Sao lưu máy chủ
Câu 22. Có hàng trăm lỗ hổng, nhưng đội chỉ có thể vá một phần mỗi tuần. Cách ưu tiên hợp lý nhất là gì?
- A. Kết hợp điểm CVSS với mức độ quan trọng của tài sản và khả năng bị khai thác thực tế
- B. Vá theo thứ tự bảng chữ cái
- C. Chỉ vá lỗ hổng trên máy tính cá nhân
- D. Bỏ qua mọi lỗ hổng dưới mức Critical
Câu 23. OpenID Connect (OIDC) là gì?
- A. Giao thức mã hóa ổ đĩa
- B. Chuẩn thư điện tử
- C. Lớp danh tính xây trên OAuth 2.0 để xác thực người dùng
- D. Chuẩn định tuyến mạng
Câu 24. Quản trị viên chỉ cần quyền nâng cao trong khoảng 30 phút để thực hiện một thay đổi. Cách làm nào phù hợp nhất với nguyên tắc đặc quyền tối thiểu?
- A. Cấp quyền quản trị vĩnh viễn
- B. Cấp quyền nâng cao tạm thời, đúng thời điểm (just-in-time) qua PAM, có ghi lại phiên
- C. Dùng chung một tài khoản quản trị
- D. Tắt kiểm soát truy cập
Câu 25. Nền tảng SOAR chủ yếu làm gì?
- A. Quét cổng của mạng ngoài
- B. Mã hóa dữ liệu lưu trữ
- C. Thay thế toàn bộ đội SOC
- D. Tự động hóa phản ứng với cảnh báo theo playbook và điều phối công cụ
Câu 26. Mục đích của chain of custody (chuỗi lưu giữ bằng chứng) là gì?
- A. Ghi lại ai giữ bằng chứng, khi nào, vì sao để chứng minh bằng chứng không bị thay đổi
- B. Tăng tốc độ sao lưu
- C. Mã hóa bằng chứng
- D. Xác định lỗ hổng trong mã nguồn
Domain 5: Security Program Management and Oversight
Câu 27. SLE là 50.000 USD và ARO là 0,2. ALE là bao nhiêu?
- A. 250.000 USD
- B. 50.000 USD
- C. 10.000 USD
- D. 2.500 USD
Câu 28. Điều khoản nào trong hợp đồng cho phép khách hàng kiểm tra các kiểm soát của nhà cung cấp khi cần?
- A. Điều khoản thanh toán
- B. Điều khoản gia hạn
- C. Điều khoản bất khả kháng
- D. Right to audit
Câu 29. Theo GDPR, khi có vi phạm dữ liệu gây rủi ro đối với quyền của cá nhân, controller thường phải thông báo cho cơ quan giám sát trong bao lâu kể từ khi biết?
- A. 30 ngày
- B. 72 giờ
- C. 1 năm
- D. Không cần thông báo
Câu 30. Tài liệu nào xác định phạm vi, thời gian, kỹ thuật được phép và cách dừng khẩn cấp của một cuộc kiểm thử xâm nhập?
- A. SLA
- B. BIA
- C. Rules of engagement
- D. NDA
🧩 Hai bài tập dạng PBQ
PBQ (performance-based question) là câu hỏi thực hành, thường yêu cầu ghép, sắp xếp hoặc cấu hình. Hai bài dưới đây là bản trình bày bằng văn bản để luyện tư duy; câu thật trên máy sẽ có giao diện tương tác.
PBQ 1: Ghép kiểm soát với kịch bản
Cho các kiểm soát: (1) MFA, (2) Phân đoạn mạng, (3) Sao lưu bất biến, (4) WAF, (5) Đào tạo nhận thức và mô phỏng phishing, (6) Quản lý bản vá. Ghép mỗi kiểm soát với kịch bản phù hợp nhất:
| Chữ | Kịch bản |
|---|---|
| A | Kẻ tấn công thử mật khẩu bị lộ để vào cổng đăng nhập |
| B | Một máy bị nhiễm nhưng không thể lan sang máy chủ cơ sở dữ liệu |
| C | Ransomware mã hóa máy chủ; cần khôi phục mà không trả tiền |
| D | Chèn SQL qua biểu mẫu trên website |
| E | Nhân viên nhấp vào email lừa đảo |
| F | Lỗ hổng đã có bản vá của nhà cung cấp trên máy chủ |
PBQ 2: Sắp xếp thứ tự
(a) Sắp xếp các bước ứng phó sự cố theo thứ tự đúng: Eradication, Preparation, Lessons learned, Detection and analysis, Recovery, Containment.
(b) Sắp xếp theo thứ tự biến động từ nhiều nhất đến ít nhất: ổ cứng, RAM, bản sao lưu lưu trữ ngoại tuyến.
Đáp án PBQ
PBQ 1: A → (1) MFA (cùng giới hạn đăng nhập); B → (2) Phân đoạn mạng; C → (3) Sao lưu bất biến; D → (4) WAF (cùng truy vấn tham số hóa); E → (5) Đào tạo nhận thức; F → (6) Quản lý bản vá.
PBQ 2(a): Preparation → Detection and analysis → Containment → Eradication → Recovery → Lessons learned.
PBQ 2(b): RAM (mất khi tắt máy) → ổ cứng → bản sao lưu lưu trữ ngoại tuyến (ít biến động nhất). Vì vậy cần thu thập RAM trước khi tắt máy.
👉 Đáp án đề thi thử
Câu 1: B — Nhân viên bảo vệ là kiểm soát vật lý, có chức năng ngăn chặn.
Câu 2: C — Băm giúp kiểm tra tệp không bị sửa: tính toàn vẹn.
Câu 3: A — Zero trust: không tin mặc định, luôn xác minh theo danh tính, thiết bị, ngữ cảnh.
Câu 4: D — Chữ ký số cung cấp toàn vẹn, xác thực nguồn gốc và chống chối bỏ.
Câu 5: B — Backout plan giúp quay về trạng thái cũ nếu thay đổi thất bại.
Câu 6: D — Giả mạo lãnh đạo để lừa chuyển tiền là whaling hoặc BEC.
Câu 7: C — Truy vấn tham số hóa ngăn dữ liệu nhập bị hiểu là lệnh SQL.
Câu 8: A — Sao lưu ngoại tuyến hoặc bất biến đã thử khôi phục là biện pháp phục hồi tin cậy nhất.
Câu 9: B — Credential stuffing bị giảm bằng MFA, giới hạn đăng nhập và chặn mật khẩu đã lộ.
Câu 10: C — Chèn mã độc vào bản cập nhật hợp pháp là tấn công chuỗi cung ứng.
Câu 11: A — Lỗ hổng chưa có bản vá và chưa công bố đang bị khai thác là zero-day.
Câu 12: D — Hai vị trí xa nhau trong thời gian ngắn gợi ý tài khoản bị chiếm (impossible travel).
Câu 13: B — Phân đoạn mạng hạn chế phạm vi lan rộng và di chuyển ngang.
Câu 14: C — Ở IaaS, khách hàng chịu trách nhiệm hệ điều hành, ứng dụng, dữ liệu; nhà cung cấp lo hạ tầng vật lý.
Câu 15: A — Trao đổi khóa bằng mật mã bất đối xứng, rồi dùng đối xứng cho dữ liệu (cách TLS làm).
Câu 16: D — Hot site sẵn sàng gần như tức thì; warm và cold cần nhiều thời gian hơn.
Câu 17: B — WAF lọc HTTP ở tầng ứng dụng, chống XSS và SQL injection.
Câu 18: A — Mã hóa toàn bộ ổ đĩa giữ dữ liệu an toàn khi mất thiết bị.
Câu 19: C — Cô lập để ngăn lan rộng và giữ nguyên bằng chứng; không xóa nhật ký hay định dạng lại ngay.
Câu 20: D — RAM và bộ đệm biến động nhất, cần thu thập sớm nhất.
Câu 21: B — SIEM thu thập, tương quan nhật ký và cảnh báo.
Câu 22: A — Ưu tiên theo CVSS, mức quan trọng của tài sản và khả năng khai thác thực tế.
Câu 23: C — OIDC là lớp danh tính trên OAuth 2.0 dùng để xác thực.
Câu 24: B — Quyền nâng cao tạm thời, đúng lúc qua PAM, có ghi phiên, đúng nguyên tắc đặc quyền tối thiểu.
Câu 25: D — SOAR tự động hóa phản ứng theo playbook và điều phối công cụ.
Câu 26: A — Chain of custody chứng minh bằng chứng không bị thay đổi.
Câu 27: C — ALE = SLE × ARO = 50.000 × 0,2 = 10.000 USD.
Câu 28: D — Right to audit cho phép khách hàng kiểm tra nhà cung cấp.
Câu 29: B — GDPR yêu cầu thông báo cho cơ quan giám sát trong vòng 72 giờ kể từ khi biết, nếu có rủi ro cho quyền của cá nhân.
Câu 30: C — Rules of engagement quy định phạm vi, thời gian, kỹ thuật, liên lạc và dừng khẩn cấp.
📊 Cách đọc kết quả
| Số câu đúng | Nhận định | Việc nên làm |
|---|---|---|
| 26 đến 30 | Vững | Làm thêm đề ngoài, tập trung tốc độ và PBQ |
| 21 đến 25 | Khá | Đọc lại domain sai nhiều, làm lại câu sai sau 2 ngày |
| 15 đến 20 | Trung bình | Ôn lại từng domain theo bản đồ, làm lại đề thi thử |
| Dưới 15 | Cần củng cố | Quay lại các bài tương ứng, đọc kỹ phần "cặp dễ nhầm" |
Hãy ghi lại các câu sai theo domain để thấy lỗ hổng kiến thức. Điểm của đề này không dự đoán chính xác điểm thi thật, vì đây chỉ là bộ câu hỏi tự soạn.
🗓️ Kế hoạch ôn tập gợi ý
| Giai đoạn | Việc làm |
|---|---|
| Tuần 1 | Đọc lại các bài tóm tắt và bảng "cặp dễ nhầm" của Domain 1 đến 3; làm lại bài tập cuối bài |
| Tuần 2 | Domain 4: đọc lại Bài 90, làm lại quiz 25 câu |
| Tuần 3 | Domain 5: đọc lại Bài 103, tự tính lại SLE, ALE, lợi ích ròng |
| Tuần 4 | Làm đề thi thử có tính giờ, luyện PBQ, xem lại câu sai, thi thử đề ngoài |
Đọc mục tiêu kỳ thi chính thức của CompTIA song song với khóa học, vì tài liệu của CompTIA mới là nguồn quyết định phạm vi thi.
🎯 Chiến lược ngày thi
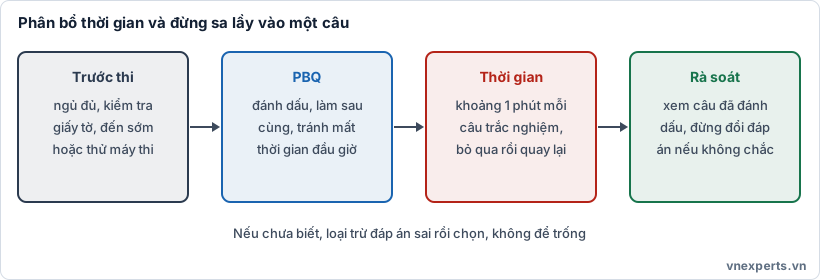
⏱️ Hình 104b. Chuẩn bị, PBQ, thời gian, rà soát.
- Trước thi: ngủ đủ, kiểm tra giấy tờ tùy thân và quy định của trung tâm hoặc thi từ xa; đến sớm hoặc thử thiết bị trước.
- PBQ thường xuất hiện ở đầu bài: có thể đánh dấu để làm sau cùng, tránh mất thời gian lúc đầu, rồi quay lại khi đã làm xong phần trắc nghiệm.
- Thời gian: nếu tối đa 90 câu trong 90 phút, trung bình khoảng một phút mỗi câu; câu khó hãy đánh dấu và đi tiếp.
- Đọc kỹ câu hỏi: chú ý các từ "đầu tiên", "tốt nhất", "phù hợp nhất", "ít tốn kém nhất", "KHÔNG".
- Loại trừ: bỏ đáp án quá cực đoan hoặc sai vai trò; chọn đáp án phù hợp ngữ cảnh nhất.
- Đừng để trống: nếu chưa biết, loại trừ rồi chọn.
- Rà soát cuối giờ: xem câu đã đánh dấu; chỉ đổi đáp án khi có lý do rõ ràng, không đổi theo cảm giác.
📌 Tóm tắt khóa học
- 5 domain: khái niệm bảo mật chung, mối đe dọa và lỗ hổng, kiến trúc, vận hành, quản lý chương trình bảo mật.
- Domain Vận hành có trọng số lớn nhất (dự kiến khoảng 27%), nhưng mọi domain đều quan trọng.
- Nhớ các cặp khái niệm dễ nhầm và công thức (SLE, ALE, lợi ích ròng).
- Luyện PBQ bằng cách hiểu vì sao một kiểm soát phù hợp với một kịch bản, không học vẹt.
- Kiểm tra thông tin kỳ thi chính thức trước khi đăng ký.
📬 Liên hệ VNExperts
Nếu bạn cần tư vấn lộ trình học, đào tạo trực tiếp hoặc hỗ trợ triển khai bảo mật cho tổ chức, hãy truy cập vnexperts.vn để xem thông tin liên hệ và các khóa học khác của VNExperts.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts
🧭 Điều hướng
| ⬅️ Bài trước | 🏠 Mục lục khóa học | Bài kế tiếp ➡️ |
|---|---|---|
| Bài 103: Ôn tập Phần 5 + Quiz tổng hợp 15 câu: Quản trị, rủi ro và tuân thủ | Mục lục khóa học CompTIA Security+ | Đây là bài cuối của khóa học |


