


 Khóa học CompTIA Security+ OnlineBài 103. Ôn tập Phần 5 + Quiz tổng hợp 15 câu: Quản trị, rủi ro và tuân thủ
Bài 103. Ôn tập Phần 5 + Quiz tổng hợp 15 câu: Quản trị, rủi ro và tuân thủ
Khóa học CompTIA Security+ SY0-801 · Phần 5: Quản trị, rủi ro và tuân thủ · Bài 103 · 🎯 Domain 5 (Objective 5.1 đến 5.6) · ⏱️ Đọc và làm khoảng 40 phút · 🧪 Không cần lab · 📝 15 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Hệ thống lại Domain 5: chính sách và quản trị, rủi ro, bên thứ ba, tuân thủ, audit và kiểm thử, nhận thức.
- Nhận ra các cặp khái niệm dễ nhầm và công thức cần nhớ.
- Tự đánh giá bằng 15 câu có đáp án và giải thích.
📎 Vị trí trong khóa học: Bài tổng kết các bài 91 đến 102. Mục này chiếm tỷ trọng nhỏ nhất trong bản nháp (khoảng 14%), nhưng câu hỏi quản trị thường nhiều đáp án đúng một phần, nên cần đọc kỹ. Bài sau, Bài 104, là ôn tập toàn khóa và đề thi thử.
💡 Liên hệ thực tế: một năm của chị Lan
Hãy nhìn Phần 5 như một năm làm việc của người quản lý chương trình bảo mật. Đầu năm, chị Lan và Nam rà soát chính sách và vai trò. Quý hai, họ cập nhật sổ đăng ký rủi ro, tính ALE và chọn cách xử lý. Quý ba, một nhà cung cấp mới được thẩm định và ký hợp đồng có SLA và right to audit. Quý bốn, kiểm toán và pentest chạy, báo cáo tuân thủ gửi hội đồng, song song với chiến dịch nhận thức. Mọi thứ nối với nhau. Đây là tình huống minh họa, không phải vụ việc có thật.
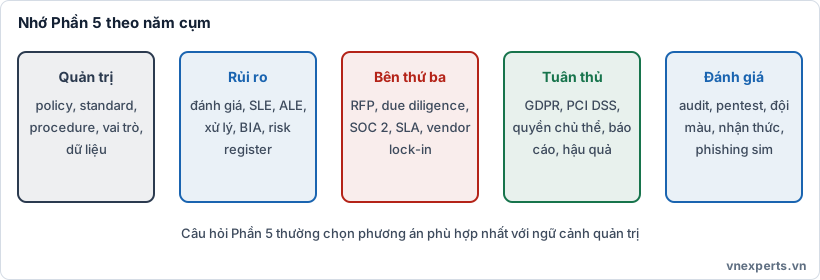
🗺️ Hình 103a. Nhớ Phần 5 theo năm cụm.
📘 Tổng hợp theo objective
Objective 5.1: Quản trị bảo mật (Bài 91, 92)
- Policy (nguyên tắc cấp cao, bắt buộc) → Standard (yêu cầu cụ thể, đo được) → Procedure (các bước thực hiện) ; Guideline là khuyến nghị không bắt buộc. Playbook là kịch bản ứng phó theo tình huống; runbook là hướng dẫn vận hành chi tiết, thường tự động hóa được.
- Cấu trúc quản trị: hội đồng quản trị, ủy ban, CISO; tập trung (nhất quán) và phân tán (linh hoạt).
- Vai trò dữ liệu: owner (chịu trách nhiệm, quyết định phân loại và truy cập), custodian (vận hành bảo vệ), steward (chất lượng, định nghĩa), nhận biết controller và processor là vai trò pháp lý (Bài 98).
Objective 5.2: Quản trị rủi ro (Bài 93 đến 95)
- Chu trình: nhận diện → đánh giá → xử lý → giám sát; ghi vào risk register.
- Định tính (cao, vừa, thấp) và định lượng (tiền).
- Công thức: SLE = AV × EF; ALE = SLE × ARO. Lợi ích ròng của kiểm soát = ALE giảm − chi phí kiểm soát hằng năm.
- Inherent (trước kiểm soát) và residual (sau kiểm soát); appetite, tolerance, threshold là các mức chịu đựng (định nghĩa chi tiết khác nhau giữa nguồn).
- Bốn cách xử lý: accept, avoid, transfer, mitigate. Chuyển giao không chuyển trách nhiệm giải trình.
- BIA: chức năng quan trọng, RTO, RPO, MTTR, MTBF, SPOF; nền cho BCP và DRP.
Objective 5.3: Rủi ro bên thứ ba (Bài 96, 97)
- Thuê ngoài công việc, không thuê ngoài trách nhiệm.
- RFI (hỏi thông tin) → RFP (xin đề xuất) → RFQ (xin báo giá); due diligence; questionnaire, SOC 2 Type II, right to audit, phân tích chuỗi cung ứng, xung đột lợi ích.
- NDA, MSA, SOW, SLA, SLO, MOU, BPA; vendor registry; vendor lock-in và kế hoạch thoát.
Objective 5.4: Tuân thủ và quyền riêng tư (Bài 98)
- Hậu quả: phạt, chế tài, mất hợp đồng, danh tiếng; tuân thủ ≠ an toàn.
- Due diligence (tìm hiểu trước), due care (hành động bảo vệ), attestation, acknowledgement.
- GDPR: hiệu lực ngoài lãnh thổ, thông báo 72 giờ, quyền chủ thể dữ liệu. PCI DSS: dữ liệu thẻ, giảm phạm vi bằng tokenization và cổng thanh toán. HIPAA, SOX, GLBA: luật Mỹ theo ngành. Luật Việt Nam thay đổi nhanh: kiểm tra văn bản hiện hành.
Objective 5.5: Audit, assessment và kiểm thử (Bài 99 đến 101)
- Tự đánh giá → kiểm toán nội bộ → kiểm toán bên ngoài → cơ quan quản lý: càng độc lập càng tin cậy.
- Vòng kiểm toán: kế hoạch, bằng chứng, phát hiện, khắc phục, kiểm tra lại.
- Pentest: physical, offensive, defensive, integrated; known, partially known, unknown; ROE; trinh sát thụ động và chủ động; red, blue, purple, white.
- Khung tham chiếu: ATT&CK (tactic, technique), Kill Chain (7 bước), Diamond Model (4 yếu tố).
Objective 5.6: Nhận thức bảo mật (Bài 102)
- Nội dung ngắn, lặp lại, theo vai trò; LMS; phishing simulation không trừng phạt; đo tỷ lệ báo cáo và thời gian báo cáo; văn hóa không đổ lỗi.
🔀 Các cặp dễ nhầm
| Cặp | Phân biệt |
|---|---|
| Policy và procedure | Policy: nguyên tắc cấp cao; procedure: các bước cụ thể |
| Standard và guideline | Standard bắt buộc; guideline khuyến nghị |
| Playbook và runbook | Playbook theo tình huống và quyết định; runbook theo tác vụ vận hành |
| Inherent và residual risk | Trước và sau khi áp dụng kiểm soát |
| SLE và ALE | Thiệt hại một lần; thiệt hại kỳ vọng mỗi năm (SLE × ARO) |
| Transfer và avoid | Chuyển thiệt hại cho bên khác; ngừng hoạt động gây rủi ro |
| RTO và RPO | Thời gian phục hồi tối đa; dữ liệu mất tối đa (theo thời gian) |
| MTTR và MTBF | Thời gian sửa trung bình; thời gian giữa hai lần hỏng |
| RFI, RFP, RFQ | Hỏi thông tin; xin đề xuất; xin báo giá |
| SLA và SLO | Thỏa thuận mức dịch vụ; mục tiêu đo được bên trong SLA |
| NDA, MSA, SOW | Bí mật; hợp đồng khung; công việc cụ thể |
| Controller và processor | Quyết định mục đích xử lý; xử lý thay mặt |
| Due diligence và due care | Thẩm định trước; hành động bảo vệ hợp lý |
| Audit và assessment | Có tuân thủ không; rủi ro và khoảng trống ở đâu |
| Quét lỗ hổng và pentest | Liệt kê điểm yếu; chứng minh khai thác được |
| Passive và active recon | Không tương tác trực tiếp; tương tác trực tiếp với mục tiêu |
| Tactic và technique | Mục tiêu của kẻ tấn công; cách đạt mục tiêu |
| Red, blue, purple, white | Tấn công; phòng thủ; phối hợp; điều phối |
✅ Tự đánh giá trước khi sang bài cuối
- Tôi tính được SLE, ALE và lợi ích ròng của kiểm soát.
- Tôi chọn đúng trong bốn cách xử lý rủi ro theo tình huống.
- Tôi phân biệt được RFI, RFP, RFQ và NDA, MSA, SOW, SLA.
- Tôi giải thích được GDPR, PCI DSS ở mức tổng quan và vai trò controller, processor.
- Tôi mô tả được vòng đời kiểm toán và ROE của pentest.
- Tôi nhớ 7 bước Kill Chain và 4 yếu tố Diamond Model.
🎯 Mẹo làm bài
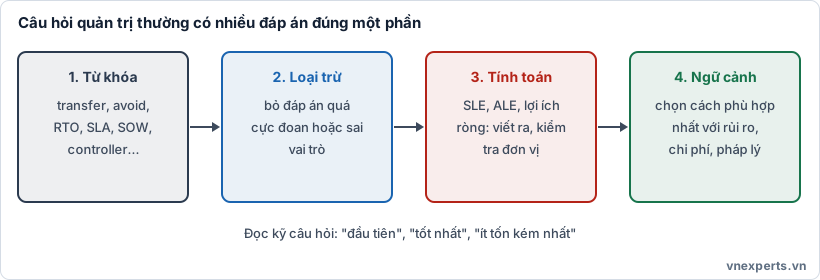
🧠 Hình 103b. Từ khóa, loại trừ, tính toán, ngữ cảnh.
- Đọc kỹ từ khóa như "đầu tiên", "tốt nhất", "tiết kiệm nhất", "phù hợp nhất".
- Với câu tính toán, viết công thức ra, kiểm tra đơn vị (ALE là mỗi năm).
- Câu về trách nhiệm: nếu phương án nói "đã chuyển giao nên hết trách nhiệm" thì thường sai.
- Câu về nhà cung cấp: ưu tiên bằng chứng độc lập, right to audit, kế hoạch thoát.
- Câu về kiểm thử: không có ủy quyền bằng văn bản là đáp án sai.
📌 Tóm tắt nhanh
- Phần 5 là quản trị: chính sách, rủi ro, bên thứ ba, tuân thủ, kiểm toán, nhận thức.
- Nhớ công thức SLE, ALE; bốn cách xử lý rủi ro; RTO, RPO.
- Trách nhiệm giải trình không thể thuê ngoài.
- Tuân thủ ≠ an toàn; audit độc lập, có bằng chứng.
- Nhận thức: đo hành vi, không chỉ hoàn thành khóa.
📝 Quiz tổng hợp 15 câu
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Tài liệu nào mô tả các bước chi tiết để thực hiện một tác vụ cụ thể, ví dụ cấp tài khoản cho nhân viên mới?
- A. Policy
- B. Procedure
- C. Guideline
- D. Standard
Câu 2. Ai chịu trách nhiệm cuối cùng về việc phân loại một tập dữ liệu và quyết định ai được truy cập?
- A. Data custodian
- B. Quản trị viên mạng
- C. Nhà cung cấp lưu trữ
- D. Data owner
Câu 3. Giá trị tài sản là 300.000 USD, hệ số thiệt hại (EF) là 30%. SLE là bao nhiêu?
- A. 90.000 USD
- B. 100.000 USD
- C. 9.000 USD
- D. 330.000 USD
Câu 4. Với SLE là 90.000 USD, ARO là 0,5, một kiểm soát có chi phí 20.000 USD mỗi năm và giảm ALE xuống còn 15.000 USD. Lợi ích ròng hằng năm là bao nhiêu?
- A. 25.000 USD
- B. 45.000 USD
- C. 10.000 USD
- D. 30.000 USD
Câu 5. Rủi ro còn lại sau khi đã áp dụng các biện pháp kiểm soát được gọi là gì?
- A. Rủi ro tiềm tàng (inherent)
- B. Rủi ro đã bị loại bỏ
- C. Ngưỡng chấp nhận
- D. Rủi ro còn lại (residual)
Câu 6. Công ty mua bảo hiểm an ninh mạng để bù thiệt hại tài chính khi bị vi phạm dữ liệu. Đây là cách xử lý rủi ro nào?
- A. Transfer
- B. Avoid
- C. Accept
- D. Mitigate
Câu 7. Hệ thống bán hàng có RTO là 4 giờ. Điều này có nghĩa là gì?
- A. Có thể mất tối đa 4 giờ dữ liệu
- B. Hệ thống hỏng trung bình mỗi 4 giờ
- C. Phải khôi phục hoạt động trong tối đa 4 giờ sau gián đoạn
- D. Việc sửa chữa phải tiêu tối thiểu 4 giờ
Câu 8. Công ty muốn bằng chứng độc lập về hiệu quả vận hành kiểm soát của nhà cung cấp trong một giai đoạn thời gian. Báo cáo nào phù hợp nhất?
- A. SOC 2 Type I
- B. SOC 2 Type II
- C. Bảng câu hỏi tự khai
- D. Brochure sản phẩm
Câu 9. Tài liệu nào chứa các điều khoản chung, dùng lại cho nhiều dự án cụ thể với cùng nhà cung cấp?
- A. NDA
- B. SLO
- C. RFQ
- D. MSA
Câu 10. Biện pháp nào giúp giảm rủi ro vendor lock-in?
- A. Yêu cầu xuất dữ liệu theo định dạng mở và có kế hoạch thoát trong hợp đồng
- B. Ký hợp đồng dài hạn, không có điều khoản chấm dứt
- C. Dùng định dạng độc quyền cho mọi dữ liệu
- D. Tích hợp sâu vào API riêng của một nhà cung cấp
Câu 11. Nhà cung cấp CRM xử lý dữ liệu khách hàng thay mặt công ty, theo hướng dẫn của công ty. Theo thuật ngữ bảo vệ dữ liệu, nhà cung cấp là gì?
- A. Data subject
- B. Controller
- C. Processor
- D. DPO
Câu 12. Cửa hàng trực tuyến muốn giảm phạm vi PCI DSS. Biện pháp nào phù hợp nhất?
- A. Lưu số thẻ trong cơ sở dữ liệu nội bộ
- B. Dùng cổng thanh toán của bên thứ ba và tokenization
- C. Gửi số thẻ qua email cho kế toán
- D. Lưu mã CVV để tiện đối soát
Câu 13. Người kiểm thử chỉ được cung cấp tên miền công ty và không có thông tin nào khác, nhằm mô phỏng kẻ tấn công bên ngoài. Đây là kiểu kiểm thử nào?
- A. Unknown environment
- B. Known environment
- C. Partially known environment
- D. Integrated
Câu 14. Đội nào trong diễn tập có nhiệm vụ phối hợp hai bên tấn công và phòng thủ để cải thiện khả năng phát hiện ngay trong quá trình diễn tập?
- A. Red team
- B. Blue team
- C. White team
- D. Purple team
Câu 15. Chỉ số nào cho thấy chương trình nhận thức bảo mật hiệu quả hơn?
- A. Tỷ lệ hoàn thành khóa tăng nhưng không có báo cáo email lạ
- B. Tỷ lệ báo cáo email đáng ngờ tăng và thời gian báo cáo giảm
- C. Tỷ lệ nhấp mô phỏng không được đo
- D. Số buổi đào tạo giảm xuống còn một buổi mỗi năm
👉 Đáp án
Câu 1: B — Procedure mô tả các bước chi tiết cho một tác vụ; policy là nguyên tắc cấp cao, standard là yêu cầu cụ thể, guideline là khuyến nghị.
Câu 2: D — Data owner chịu trách nhiệm phân loại và quyết định truy cập; custodian vận hành bảo vệ theo chỉ đạo đó.
Câu 3: A — SLE = AV × EF = 300.000 × 0,30 = 90.000 USD.
Câu 4: C — ALE ban đầu = 90.000 × 0,5 = 45.000. Giảm xuống 15.000 nghĩa là tiết kiệm 30.000, trừ chi phí 20.000 còn lợi ích ròng 10.000 USD mỗi năm.
Câu 5: D — Residual risk là rủi ro còn lại sau khi áp dụng kiểm soát; inherent là trước kiểm soát.
Câu 6: A — Bảo hiểm chuyển một phần thiệt hại tài chính sang bên khác là transfer.
Câu 7: C — RTO là thời gian tối đa chấp nhận được để khôi phục hoạt động; lượng dữ liệu mất tối đa là RPO.
Câu 8: B — SOC 2 Type II đánh giá hiệu quả vận hành trong một giai đoạn; Type I chỉ xem thiết kế tại một thời điểm.
Câu 9: D — MSA là hợp đồng khung; từng dự án mô tả riêng ở SOW.
Câu 10: A — Dữ liệu ở định dạng mở và kế hoạch thoát giúp dễ chuyển sang nhà cung cấp khác. Ba phương án còn lại làm tăng mức phụ thuộc.
Câu 11: C — Nhà cung cấp xử lý thay mặt theo hướng dẫn là processor; công ty quyết định mục đích là controller.
Câu 12: B — Cổng thanh toán và tokenization giúp công ty không tự lưu số thẻ, thu hẹp CDE; CVV không được lưu sau khi xác thực.
Câu 13: A — Gần như không có thông tin trước là unknown environment (black box).
Câu 14: D — Purple team phối hợp đỏ và xanh để cải thiện phát hiện; white team điều phối và làm trọng tài.
Câu 15: B — Tỷ lệ báo cáo tăng và thời gian báo cáo giảm cho thấy hành vi thay đổi thực sự.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts


