


 Khóa học CompTIA Security+ OnlineBài 102. Nhận thức bảo mật: chương trình đào tạo, phishing simulation, LMS, đo lường hành vi rủi ro
Bài 102. Nhận thức bảo mật: chương trình đào tạo, phishing simulation, LMS, đo lường hành vi rủi ro
Khóa học CompTIA Security+ SY0-801 · Phần 5: Quản trị, rủi ro và tuân thủ · Bài 102 · 🎯 Objective 5.6 · ⏱️ Đọc khoảng 15 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Mô tả các thành phần của chương trình nhận thức bảo mật: nội dung, đối tượng, hình thức, tần suất.
- Hiểu phishing simulation, vai trò LMS, và cách phản hồi tích cực khi người dùng mắc lỗi.
- Phân biệt các chỉ số đo lường và nhận ra hành vi rủi ro.
- Hiểu văn hóa báo cáo và đào tạo theo vai trò.
📎 Vị trí trong đề thi: Objective 5.6. Nhận thức bảo mật là kiểm soát quản trị hỗ trợ chính sách (Bài 91), liên quan quy định đào tạo ở Bài 98, kiểm thử kỹ thuật xã hội ở Bài 100 và ứng phó sự cố ở Bài 82. Bài sau, Bài 103, ôn tập Phần 5.
💡 Liên hệ thực tế: bài học một lần mỗi năm
Công ty chị Lan tổ chức một buổi đào tạo bảo mật mỗi năm, nhân viên xem video 40 phút và làm bài kiểm tra. Ba tháng sau, một nhân viên kế toán nhấp vào email "yêu cầu thanh toán gấp" giả mạo. Nam thấy vấn đề: đào tạo một lần không đổi được hành vi. Anh đề xuất chương trình mới: video ngắn hằng tháng, mô phỏng phishing định kỳ có trang giải thích ngay khi nhấp, đào tạo thêm cho kế toán (nhóm hay bị nhắm tới), và đo tỷ lệ báo cáo chứ không chỉ tỷ lệ nhấp. Đây là tình huống minh họa, không phải vụ việc có thật.
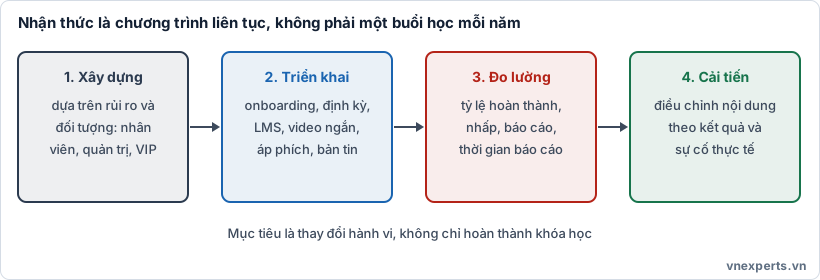
🎓 Hình 102a. Xây dựng, triển khai, đo lường, cải tiến.
📘 Kiến thức cốt lõi
🧩 Vì sao cần nhận thức bảo mật
Con người thường là mắt xích dễ bị nhắm nhất: phishing, mật khẩu yếu, lạm dụng quyền, nhầm lẫn dữ liệu. Công nghệ chặn được nhiều thứ, nhưng người dùng cũng là tuyến phòng thủ và là nguồn phát hiện (báo cáo email lạ). Mục tiêu của chương trình nhận thức là thay đổi hành vi, không chỉ hoàn thành khóa học để đủ hồ sơ.
📚 Nội dung chương trình
| Chủ đề | Nội dung điển hình |
|---|---|
| Phishing và kỹ thuật xã hội | Nhận biết email, tin nhắn, cuộc gọi lừa đảo; cách báo cáo |
| Mật khẩu và xác thực | Cụm mật khẩu, trình quản lý mật khẩu, MFA |
| Xử lý dữ liệu | Phân loại, chia sẻ, lưu trữ, hủy (liên hệ chính sách) |
| Thiết bị và phương tiện lưu trữ | USB lạ, thiết bị cá nhân, thiết bị mất cắp |
| Làm việc từ xa và nơi công cộng | Wi-Fi công cộng, VPN, nhìn trộm màn hình |
| Mối đe dọa nội bộ | Dấu hiệu hành vi bất thường, cách báo cáo |
| An toàn hoạt động (OPSEC) | Không chia sẻ thông tin nhạy cảm trên mạng xã hội |
| Tình huống thực tế (situational awareness) | Nhận biết bối cảnh bất thường quanh mình |
| Báo cáo sự cố | Báo cáo sớm và đúng kênh, kể cả khi nghi ngờ mình đã mắc lỗi |
| Chính sách sử dụng chấp nhận được (AUP) | Quy tắc dùng tài sản công ty |
🧑🏫 Đối tượng và hình thức
| Đối tượng | Nội dung thêm |
|---|---|
| Mọi nhân viên | Nền tảng chung |
| Nhân viên mới (onboarding) | Học ngay từ tuần đầu, ký xác nhận đã đọc chính sách (Bài 98) |
| Quản trị viên, lập trình viên | An toàn mã hóa, xử lý bí mật (secrets), cấu hình an toàn |
| Lãnh đạo, VIP, kế toán, nhân sự | Whaling, BEC, giả mạo giám đốc, nhóm bị nhắm nhiều |
| Nhà thầu, đối tác | Quy tắc truy cập và xử lý dữ liệu (Bài 97) |
Hình thức: khóa trực tuyến trên LMS, video ngắn, buổi trực tiếp, bản tin, áp phích, trò chơi hóa (gamification), thi tình huống, diễn tập tại bàn (Bài 88). Nội dung ngắn, lặp lại, gắn với công việc hiệu quả hơn buổi dài một lần.
🖥️ LMS (Learning Management System)
LMS là hệ thống quản lý học tập: giao khóa theo vai trò, theo dõi hoàn thành, kiểm tra, cấp chứng nhận, nhắc nhở và báo cáo. Nó cung cấp bằng chứng tuân thủ (ai đã học, khi nào) cho kiểm toán (Bài 99), nhưng hoàn thành khóa học ≠ hành vi an toàn.
🎣 Phishing simulation
Phishing simulation (mô phỏng phishing) là gửi email lừa đảo giả có kiểm soát cho nhân viên để đo và nâng cao khả năng nhận biết.
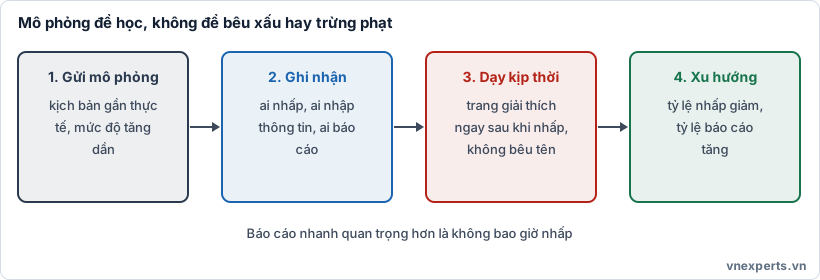
🎣 Hình 102b. Mô phỏng để học, không để bêu xấu hay trừng phạt.
Nguyên tắc thực hiện:
- Có thẩm quyền và thông báo nội bộ phù hợp (chính sách, đội pháp lý, nhân sự) trước khi chạy; không dùng nội dung gây tổn thương (ví dụ giả thông báo thưởng, sa thải) làm mất niềm tin.
- Kịch bản gần thực tế, tăng dần mức khó.
- Phản hồi ngay: người nhấp được dẫn tới trang giải thích ("đây là mô phỏng; dấu hiệu nhận biết là...").
- Không bêu tên, không trừng phạt; người lặp lại nhiều lần được kèm cặp thêm.
- Hướng dẫn cách báo cáo (nút báo cáo phishing trong email).
- Tách số liệu riêng cá nhân khi báo cáo cho lãnh đạo: báo cáo theo nhóm để tránh nhắm vào cá nhân (tùy chính sách và luật về dữ liệu cá nhân).
🔍 Nhận biết hành vi bất thường và hành vi rủi ro
| Nhóm | Ví dụ |
|---|---|
| Hành vi người dùng rủi ro | Dùng lại mật khẩu, chia sẻ tài khoản, cắm USB lạ, gửi dữ liệu ra email cá nhân, nhấp liên kết lạ |
| Dấu hiệu của mối đe dọa nội bộ | Tải khối lượng lớn dữ liệu bất thường, truy cập ngoài giờ không lý do, cố vượt quyền |
| Dấu hiệu tấn công đang nhắm vào mình | Email khẩn cấp đòi chuyển tiền, người lạ gọi xin mật khẩu, thiết bị lạ cắm vào máy |
Người dùng cần biết báo ở đâu và báo nhanh: một báo cáo sớm có thể chặn cả chiến dịch.
🧱 Văn hóa báo cáo
- Không đổ lỗi (no-blame) với người báo cáo sớm, kể cả khi họ đã mắc lỗi; đổ lỗi khiến người ta giấu lỗi.
- Kênh báo cáo đơn giản: nút trong email, số điện thoại, địa chỉ chuyên trách.
- Phản hồi cho người báo cáo ("cảm ơn, đây là phishing, đã chặn").
- Lãnh đạo làm gương.
📏 Đo lường hiệu quả
| Chỉ số | Ý nghĩa | Lưu ý |
|---|---|---|
| Tỷ lệ hoàn thành khóa học | Bằng chứng tuân thủ | Không chứng minh hành vi |
| Tỷ lệ nhấp (click rate) | Bao nhiêu người nhấp mô phỏng | Chỉ số chính nhưng không đủ |
| Tỷ lệ nhập thông tin | Bao nhiêu người nhập mật khẩu hoặc dữ liệu | Rủi ro nghiêm trọng hơn nhấp |
| Tỷ lệ báo cáo (report rate) | Bao nhiêu người báo cáo email lạ | Chỉ số tích cực: nên tăng |
| Thời gian báo cáo | Từ lúc nhận đến lúc báo | Nên giảm |
| Số người lặp lại lỗi | Nhóm cần kèm cặp | Dùng để hỗ trợ, không để trừng phạt |
| Số sự cố do con người | Sự cố thực tế liên quan hành vi | Xu hướng theo thời gian |
| Khảo sát, đánh giá văn hóa | Thái độ với bảo mật | Bổ sung |
Tỷ lệ nhấp thấp chưa chắc tốt nếu không ai báo cáo: tổ chức có thể bỏ qua mối đe dọa mà không cảnh báo cho người khác. Một chương trình tốt thấy báo cáo tăng, thời gian báo cáo giảm, nhấp giảm dần.
🔁 Phát triển, thực thi, rà soát
- Phát triển: xác định rủi ro chính, nhu cầu theo vai trò, mục tiêu đo được.
- Thực thi: lịch năm, onboarding, định kỳ, nội dung ngắn, đa kênh.
- Đo lường và báo cáo cho lãnh đạo và ủy ban.
- Cải tiến: cập nhật nội dung khi có mối đe dọa mới (ví dụ giọng nói và video giả bằng AI), sau sự cố thực tế.
🧭 Áp vào câu chuyện của Nam
| Tình huống | Cách làm |
|---|---|
| Đào tạo một lần mỗi năm, hành vi không đổi | Video ngắn hằng tháng, củng cố |
| Kế toán thường bị nhắm vào | Đào tạo theo vai trò về BEC, xác minh thanh toán |
| Người nhấp mô phỏng | Trang giải thích ngay, không bêu tên |
| Chỉ đo tỷ lệ nhấp | Đo thêm tỷ lệ báo cáo và thời gian báo cáo |
| Cần chứng minh cho kiểm toán | Báo cáo từ LMS |
| Nhân viên mới | Onboarding và ký xác nhận chính sách |
| Nhân viên sợ báo vì sợ bị phạt | Văn hóa không đổ lỗi |
🎯 Mẹo làm bài
"Gửi email lừa đảo giả để đo nhận biết" → phishing simulation. "Hệ thống quản lý khóa học, theo dõi hoàn thành" → LMS. "Chỉ số tốt nhất cho văn hóa an toàn" → tỷ lệ báo cáo tăng, thời gian báo cáo giảm. "Người nhấp mô phỏng" → đào tạo kịp thời, không trừng phạt. "Nhóm bị nhắm nhiều" → đào tạo theo vai trò. "Mới vào làm" → onboarding. "Báo cáo sớm" → no-blame. "Hoàn thành khóa = an toàn?" → Không.
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| Security awareness | Nhận thức bảo mật. |
| LMS | Hệ thống quản lý học tập. |
| Phishing simulation | Mô phỏng phishing có kiểm soát. |
| Click rate, report rate | Tỷ lệ nhấp; tỷ lệ báo cáo. |
| Onboarding | Đào tạo khi mới vào làm. |
| Role-based training | Đào tạo theo vai trò. |
| Gamification | Trò chơi hóa. |
| No-blame culture | Văn hóa không đổ lỗi. |
| OPSEC | An toàn hoạt động: không lộ thông tin nhạy cảm. |
| Insider threat | Mối đe dọa nội bộ. |
📌 Tóm tắt nhanh
- Mục tiêu nhận thức là thay đổi hành vi, nội dung ngắn, lặp lại, theo vai trò.
- LMS cung cấp bằng chứng tuân thủ; hoàn thành khóa ≠ an toàn.
- Phishing simulation: phản hồi ngay, không bêu tên, không trừng phạt.
- Chỉ số tốt: tỷ lệ báo cáo tăng, thời gian báo cáo giảm, nhấp giảm.
- Văn hóa không đổ lỗi giúp báo cáo sớm.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Mục đích chính của một chương trình phishing simulation được thiết kế tốt là gì?
- A. Tìm nhân viên để kỷ luật
- B. Đo và nâng cao khả năng nhận biết, hướng dẫn cách báo cáo
- C. Thay thế hoàn toàn bộ lọc email
- D. Thu thập mật khẩu thật của nhân viên
Câu 2. Một nhân viên nhấp vào email mô phỏng phishing. Phản hồi phù hợp nhất là gì?
- A. Công bố tên nhân viên cho toàn công ty
- B. Cắt thưởng ngay lập tức
- C. Không làm gì
- D. Hiển thị trang giải thích ngay, hướng dẫn dấu hiệu nhận biết và cách báo cáo
Câu 3. Hệ thống nào dùng để giao khóa đào tạo, theo dõi hoàn thành và cung cấp bằng chứng cho kiểm toán?
- A. LMS
- B. SIEM
- C. DLP
- D. WAF
Câu 4. Chỉ số nào cho thấy văn hóa bảo mật đang cải thiện?
- A. Tỷ lệ hoàn thành khóa tăng nhưng không ai báo cáo email lạ
- B. Tỷ lệ nhấp bằng không vì không có mô phỏng nào
- C. Tỷ lệ báo cáo email đáng ngờ tăng và thời gian báo cáo giảm
- D. Số bài kiểm tra tăng
Câu 5. Phòng kế toán thường bị nhắm bởi email giả mạo yêu cầu chuyển tiền gấp. Bổ sung nào phù hợp nhất?
- A. Đào tạo theo vai trò về BEC và quy trình xác minh thanh toán bằng kênh khác
- B. Cấm dùng email
- C. Chỉ đào tạo chung một lần mỗi năm
- D. Giao toàn bộ trách nhiệm cho bộ lọc email
👉 Đáp án
Câu 1: B — Mô phỏng nhằm đo, nâng cao nhận biết và dạy cách báo cáo, không nhằm trừng phạt hay thu thập mật khẩu thật.
Câu 2: D — Phản hồi kịp thời, mang tính giáo dục, không bêu tên hay trừng phạt.
Câu 3: A — LMS quản lý khóa học, theo dõi hoàn thành và tạo báo cáo.
Câu 4: C — Báo cáo tăng và thời gian báo cáo giảm cho thấy hành vi thực sự cải thiện.
Câu 5: A — Đào tạo theo vai trò và quy trình xác minh độc lập là biện pháp tốt chống BEC.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts
🧭 Điều hướng
| ⬅️ Bài trước | 🏠 Mục lục khóa học | Bài kế tiếp ➡️ |
|---|---|---|
| Bài 101: Khung tham chiếu: MITRE ATT&CK, Cyber Kill Chain, Diamond Model | Mục lục khóa học CompTIA Security+ | Bài 103: Ôn tập Phần 5 + Quiz tổng hợp 15 câu: Quản trị, rủi ro và tuân thủ |


