


 Khóa học CompTIA Security+ OnlineBài 101. Khung tham chiếu: MITRE ATT&CK, Cyber Kill Chain, Diamond Model
Bài 101. Khung tham chiếu: MITRE ATT&CK, Cyber Kill Chain, Diamond Model
Khóa học CompTIA Security+ SY0-801 · Phần 5: Quản trị, rủi ro và tuân thủ · Bài 101 · 🎯 Objective 5.5 · ⏱️ Đọc khoảng 15 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Mô tả cấu trúc MITRE ATT&CK: tactic, technique, sub-technique, procedure.
- Liệt kê 7 bước của Cyber Kill Chain và cách dùng để chặn sớm.
- Nhận biết 4 yếu tố cốt lõi của Diamond Model.
- Biết dùng các khung này vào phát hiện, ứng phó, săn mối đe dọa và báo cáo.
📎 Vị trí trong đề thi: các khung tham chiếu thường được hỏi dưới dạng "mô hình nào mô tả...". Bài này liên hệ với SIEM (Bài 85), ứng phó sự cố (Bài 82), diễn tập (Bài 88) và pentest (Bài 100). Bài sau, Bài 102, nói về nhận thức bảo mật.
💡 Liên hệ thực tế: nói chung một ngôn ngữ
Sau một sự cố, đội của Nam họp với nhà cung cấp dịch vụ giám sát. Mỗi bên mô tả theo cách riêng: "kẻ tấn công vào bằng email", "nó nằm im vài ngày", "rồi lấy dữ liệu". Khó so sánh với các vụ trước. Nam đề xuất gắn nhãn theo ATT&CK: phishing là T1566, rồi các kỹ thuật tiếp theo. Báo cáo của lần sau dùng cùng từ vựng, so sánh được và chỉ ra khoảng trống phát hiện. Đây là tình huống minh họa, không phải vụ việc có thật.
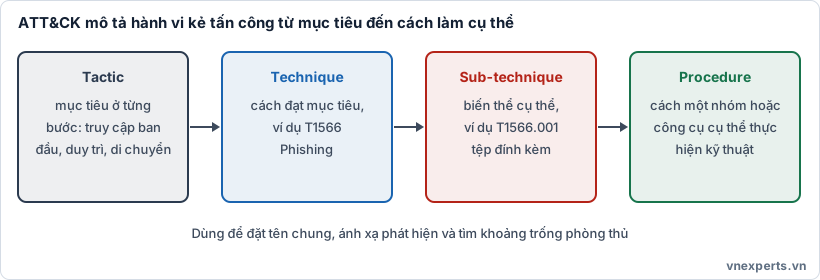
🧭 Hình 101a. Tactic, technique, sub-technique, procedure.
📘 Kiến thức cốt lõi
🧱 MITRE ATT&CK
MITRE ATT&CK (Adversarial Tactics, Techniques, and Common Knowledge) là cơ sở tri thức công khai về hành vi của kẻ tấn công, xây từ quan sát thực tế. Nó không phải danh sách lỗ hổng mà là danh mục cách kẻ tấn công hành động.
| Thành phần | Nghĩa | Ví dụ |
|---|---|---|
| Tactic (chiến thuật) | Mục tiêu của kẻ tấn công ở một bước ("để làm gì") | Initial Access, Persistence, Lateral Movement, Exfiltration |
| Technique (kỹ thuật) | Cách đạt mục tiêu ("làm thế nào") | T1566 Phishing |
| Sub-technique | Biến thể cụ thể của kỹ thuật | T1566.001 (tệp đính kèm) |
| Procedure | Cách một nhóm hoặc công cụ cụ thể thực hiện kỹ thuật | Một nhóm dùng macro Office trong tệp đính kèm |
Có các ma trận cho Enterprise (máy tính, đám mây), Mobile và ICS (hệ thống điều khiển công nghiệp). Số lượng tactic và nội dung được cập nhật theo phiên bản; hãy xem trên trang chính thức.
ATT&CK dùng để:
- Ngôn ngữ chung trong báo cáo, chia sẻ thông tin mối đe dọa.
- Ánh xạ phát hiện: quy tắc SIEM, EDR gắn với technique để thấy vùng phủ và khoảng trống (nhiều công cụ như Wazuh có ánh xạ sẵn).
- Lập kịch bản diễn tập red team và purple team (Bài 100).
- Săn mối đe dọa (threat hunting): giả thuyết dựa trên technique.
- Đánh giá nhóm tấn công: nhóm nào hay dùng technique nào, từ đó ưu tiên phòng thủ.
⛓️ Cyber Kill Chain
Cyber Kill Chain do Lockheed Martin đề xuất, mô tả bảy giai đoạn của một cuộc tấn công nhắm mục tiêu:
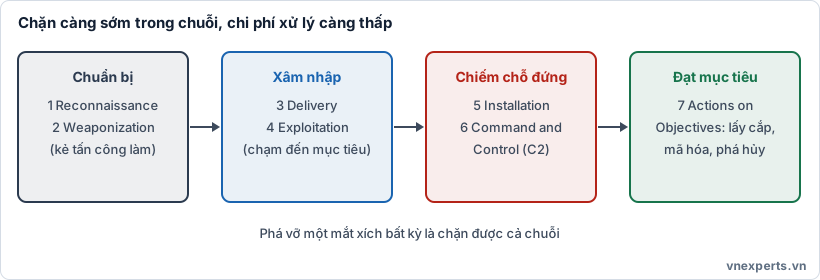
⛓️ Hình 101b. Chặn càng sớm, chi phí xử lý càng thấp.
| # | Giai đoạn | Nội dung | Ví dụ phòng thủ |
|---|---|---|---|
| 1 | Reconnaissance (trinh sát) | Thu thập thông tin về mục tiêu | Giảm thông tin công khai, giám sát quét |
| 2 | Weaponization (vũ khí hóa) | Tạo công cụ tấn công, gắn mã độc vào tài liệu | Khó thấy từ phía phòng thủ; dùng tình báo mối đe dọa |
| 3 | Delivery (phát tán) | Gửi đến nạn nhân: email, USB, web | Lọc email, chặn tệp nguy hiểm, đào tạo người dùng |
| 4 | Exploitation (khai thác) | Tận dụng lỗ hổng hoặc hành vi người dùng | Vá lỗi, hardening, EDR |
| 5 | Installation (cài đặt) | Cài mã độc, cửa hậu để duy trì | Kiểm soát ứng dụng, giám sát tính toàn vẹn |
| 6 | Command and Control (C2) | Kết nối điều khiển từ xa | Lọc DNS, chặn egress, phát hiện beacon |
| 7 | Actions on Objectives | Đạt mục tiêu: lấy dữ liệu, mã hóa, phá hoại | DLP, sao lưu, phân đoạn mạng |
Ý chính: nếu chặn được một mắt xích, cả chuỗi bị phá. Phòng thủ nhiều lớp (defense in depth) nhắm vào nhiều mắt xích. Hạn chế thường được nêu: mô hình tuyến tính, nghiêng về xâm nhập từ ngoài, ít nói về mối đe dọa nội bộ và tấn công sau khi đã vào mạng, nơi ATT&CK chi tiết hơn.
Course of action (tình huống đáp trả) thường gồm: detect (phát hiện), deny (từ chối), disrupt (làm gián đoạn), degrade (làm suy yếu), deceive (đánh lừa), contain (cô lập).
💎 Diamond Model of Intrusion Analysis
Diamond Model phân tích một sự kiện xâm nhập qua bốn yếu tố cốt lõi nối với nhau thành hình thoi:
| Yếu tố | Nghĩa | Ví dụ |
|---|---|---|
| Adversary | Kẻ tấn công (hoặc nhóm) | Nhóm tội phạm mạng |
| Capability | Năng lực, công cụ, kỹ thuật | Mã độc, khai thác lỗ hổng |
| Infrastructure | Hạ tầng dùng để tấn công | Tên miền, máy chủ C2, email giả |
| Victim | Nạn nhân (người, hệ thống, tổ chức) | Máy chủ kế toán |
Mỗi sự kiện còn có thuộc tính meta: thời điểm, giai đoạn, kết quả, hướng (từ hạ tầng đến nạn nhân), phương pháp, nguồn lực. Nhiều sự kiện nối thành activity thread và có thể liên kết với nhau để thấy chiến dịch. Giá trị chính: xoay trục (pivot) từ một yếu tố sang yếu tố khác, ví dụ biết hạ tầng thì tìm nạn nhân khác dùng cùng tên miền.
⚖️ So sánh ba khung
| Khung | Góc nhìn | Dùng khi |
|---|---|---|
| MITRE ATT&CK | Hành vi chi tiết (tactic, technique) | Ánh xạ phát hiện, săn mối đe dọa, diễn tập |
| Cyber Kill Chain | Các giai đoạn tuần tự của tấn công | Xác định điểm chặn, giáo dục, trao đổi nhanh |
| Diamond Model | Mối quan hệ giữa kẻ tấn công, năng lực, hạ tầng, nạn nhân | Phân tích và liên kết sự kiện, thuộc tính hóa mối đe dọa |
Ba khung bổ trợ nhau. Ngoài ra, OWASP (rủi ro ứng dụng web) và CIS Controls, NIST CSF (khung quản lý kiểm soát) trả lời câu hỏi khác.
🧭 Áp vào câu chuyện của Nam
| Tình huống | Khung phù hợp |
|---|---|
| Gắn nhãn kỹ thuật tấn công trong báo cáo sự cố | ATT&CK (T1566 Phishing) |
| Hỏi "ta chặn được tấn công ở khâu nào sớm nhất?" | Kill Chain (Delivery: lọc email) |
| Liên kết hai sự cố vì cùng tên miền C2 | Diamond Model (hạ tầng chung) |
| Kiểm tra quy tắc SIEM đã phủ technique nào | ATT&CK |
| Giải thích cho lãnh đạo "kẻ tấn công đang ở bước nào" | Kill Chain |
🎯 Mẹo làm bài
"Tactic và technique" → ATT&CK. "Bảy giai đoạn từ trinh sát đến hành động mục tiêu" → Cyber Kill Chain. "Adversary, capability, infrastructure, victim" → Diamond Model. "Mục tiêu của kẻ tấn công" → tactic; "cách làm" → technique. "Chặn từ khâu phát tán" → Delivery. "Giao tiếp với máy chủ điều khiển" → C2. "Xoay trục từ hạ tầng đến nạn nhân khác" → Diamond. "Bản đồ phủ phát hiện" → ATT&CK.
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| MITRE ATT&CK | Cơ sở tri thức về hành vi kẻ tấn công. |
| Tactic, technique, sub-technique, procedure | Mục tiêu; cách làm; biến thể; cách thực hiện cụ thể. |
| Cyber Kill Chain | Mô hình 7 giai đoạn của Lockheed Martin. |
| C2 | Command and Control: kênh điều khiển từ xa. |
| Diamond Model | Mô hình 4 yếu tố phân tích xâm nhập. |
| Threat hunting | Săn mối đe dọa chủ động theo giả thuyết. |
| Pivot | Xoay trục từ một chỉ dấu sang chỉ dấu liên quan. |
📌 Tóm tắt nhanh
- ATT&CK: tactic (mục tiêu), technique (cách), sub-technique, procedure; dùng ánh xạ phát hiện và săn mối đe dọa.
- Kill Chain: 7 bước từ trinh sát đến hành động mục tiêu; chặn một mắt xích là phá chuỗi.
- Diamond Model: adversary, capability, infrastructure, victim; hỗ trợ liên kết và xoay trục.
- Ba khung bổ trợ, mỗi khung trả lời một câu hỏi khác nhau.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Mô hình nào mô tả bảy giai đoạn của một cuộc tấn công, từ trinh sát đến hành động theo mục tiêu?
- A. Diamond Model
- B. OWASP Top 10
- C. Cyber Kill Chain
- D. NIST CSF
Câu 2. Trong MITRE ATT&CK, "T1566 Phishing" là gì?
- A. Một technique (kỹ thuật)
- B. Một tactic (chiến thuật)
- C. Một mã CVE
- D. Một điểm CVSS
Câu 3. Bốn yếu tố cốt lõi của Diamond Model là gì?
- A. Confidentiality, Integrity, Availability, Authenticity
- B. Prepare, Detect, Contain, Recover
- C. Tactic, Technique, Procedure, Tool
- D. Adversary, Capability, Infrastructure, Victim
Câu 4. Công ty muốn chặn tấn công ở giai đoạn Delivery của Kill Chain. Biện pháp nào phù hợp nhất?
- A. Sao lưu ngoại tuyến
- B. Lọc email, chặn tệp đính kèm nguy hiểm và đào tạo người dùng
- C. Phân đoạn mạng nội bộ để hạn chế rò rỉ
- D. Tắt nhật ký để giảm tải
Câu 5. SOC muốn biết bộ quy tắc phát hiện hiện tại đã bao phủ những kỹ thuật tấn công nào và còn thiếu gì. Khung nào phù hợp nhất?
- A. Cyber Kill Chain
- B. SLA
- C. MITRE ATT&CK
- D. BIA
👉 Đáp án
Câu 1: C — Cyber Kill Chain gồm 7 giai đoạn từ Reconnaissance đến Actions on Objectives.
Câu 2: A — T1566 là mã technique (Phishing); tactic là mục tiêu như Initial Access.
Câu 3: D — Diamond Model gồm adversary, capability, infrastructure, victim.
Câu 4: B — Delivery là giai đoạn gửi đến nạn nhân; lọc email và đào tạo người dùng chặn tại khâu này.
Câu 5: C — ATT&CK dùng để ánh xạ phát hiện theo technique và tìm khoảng trống.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts


