
Danh mục sản phẩm
 Khóa học CompTIA Security+ OnlineBài 1: An ninh thông tin là gì — vì sao doanh nghiệp nào cũng cần người làm bảo mật
Bài 1: An ninh thông tin là gì — vì sao doanh nghiệp nào cũng cần người làm bảo mật
Khóa học CompTIA Security+ SY0-801 · Phần mở đầu · Bài 1 · ⏱️ Đọc khoảng 12 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Giải thích an ninh thông tin bảo vệ cái gì và khỏi cái gì.
- Phân biệt tài sản, mối đe dọa, lỗ hổng và rủi ro.
- Biết 5 mảng kiến thức của kỳ thi Security+ SY0-801 và vai trò công việc tương ứng.
- Biết cách học khóa này để vừa thi đậu vừa làm được việc.
💡 Liên hệ thực tế: email "giám đốc" lúc 8 giờ sáng
Nam là kỹ sư của VNExperts, thường xuyên hỗ trợ khách hàng về hạ tầng mạng. Chị Lan là kế toán của một công ty phân phối thiết bị, khách hàng của VNExperts. Đây là tình huống minh họa, không phải vụ việc có thật, nhưng kiểu lừa này xảy ra thường xuyên ở các doanh nghiệp.
- 08:02. Email đến hộp thư của chị Lan. Tên hiển thị là tên giám đốc. Tên miền người gửi khác tên miền công ty đúng một ký tự. Nội dung: "Chuyển gấp 480 triệu cho đối tác mới, tôi đang họp, không gọi được."
- 08:10. Chị Lan kiểm tra. Giọng văn quen thuộc, yêu cầu khẩn. Công ty chưa có quy định phải xác nhận lần hai bằng điện thoại với các khoản chuyển lớn.
- 08:25. Lệnh chuyển khoản được gửi đi.
- 14:30. Giám đốc họp xong, chị Lan báo đã chuyển khoản theo yêu cầu sáng nay. Giám đốc cho biết mình không hề gửi email nào như vậy. Hai bên mới biết email là giả, còn 480 triệu đã sang một tài khoản ngân hàng khác.
- 14:40. Giám đốc gọi cho Nam, người đang phụ trách hạ tầng mạng của công ty. "Anh xem giúp em hệ thống bên em bị hack ở đâu?"
Nam kiểm tra và thấy máy chủ, mật khẩu, tường lửa đều không bị xâm nhập. Kẻ tấn công không cần phá gì cả. Họ khai thác con người (tin vào một email trông quen) và quy trình (không có bước xác nhận lần hai).
💡 Chỉ cần một cuộc gọi xác nhận ở bước 08:10 là chặn được cả vụ. Câu hỏi của Nam là: nếu không phải lỗi kỹ thuật thì đây là lỗi gì, và công việc của người làm bảo mật nằm ở đâu? Bài học này trả lời câu hỏi đó.
Sau buổi làm việc, Nam đề xuất ba việc: thêm bước xác nhận bằng điện thoại cho các khoản chuyển lớn, bật bộ lọc email chống giả mạo, và tổ chức buổi đào tạo nhận biết lừa đảo cho phòng kế toán. Đọc hết bài, bạn sẽ thấy vì sao ba việc đó thuộc ba loại kiểm soát khác nhau.
📘 Kiến thức cốt lõi
🔐 An ninh thông tin là gì
An ninh thông tin (information security) là việc bảo vệ thông tin và các hệ thống xử lý thông tin khỏi truy cập, sử dụng, tiết lộ, thay đổi hoặc phá hủy trái phép. Thông tin ở đây gồm dữ liệu trong máy chủ, email, hồ sơ giấy, và cả những gì nhân viên nói với nhau.
Ba thuật ngữ sau hay bị dùng lẫn. Trong thực tế chúng chồng lấn khá nhiều, nên bạn chỉ cần nắm trọng tâm của từng cái.
| Thuật ngữ | Trọng tâm | Ví dụ |
|---|---|---|
| An ninh thông tin (Information security) | Thông tin ở mọi dạng: số, giấy, lời nói. | Hồ sơ nhân sự in ra phải được khóa tủ. |
| An ninh mạng (Cybersecurity) | Hệ thống, mạng và dữ liệu số trước các cuộc tấn công. | Chặn truy cập trái phép vào máy chủ web. |
| Bảo mật CNTT (IT security) | Hạ tầng và dịch vụ CNTT của tổ chức. | Vá lỗi hệ điều hành, quản lý tài khoản. |
Đề thi Security+ dùng chữ "security" theo nghĩa rộng và kiểm tra cả ba góc nhìn.
🧩 Bốn khái niệm làm nên mọi câu chuyện bảo mật
- Tài sản (asset): thứ có giá trị cần bảo vệ, như dữ liệu khách hàng, máy chủ, uy tín, tiền.
- Mối đe dọa (threat): bất kỳ ai hoặc điều gì có thể gây hại cho tài sản. Kẻ thực hiện gọi là threat actor.
- Lỗ hổng (vulnerability): điểm yếu cho phép mối đe dọa gây hại, như phần mềm chưa vá hoặc quy trình thiếu bước xác nhận.
- Rủi ro (risk): khả năng một mối đe dọa khai thác lỗ hổng và gây thiệt hại cho tài sản.
Áp vào câu chuyện của Nam: tài sản là tiền của công ty, mối đe dọa là kẻ giả mạo giám đốc, lỗ hổng là quy trình thiếu bước xác nhận, rủi ro là việc mất 480 triệu.
Rủi ro chỉ có khi cả ba yếu tố còn lại cùng có mặt. Hai hình động dưới đây vẽ cùng một đường tấn công, khác nhau ở chỗ đã có kiểm soát hay chưa.
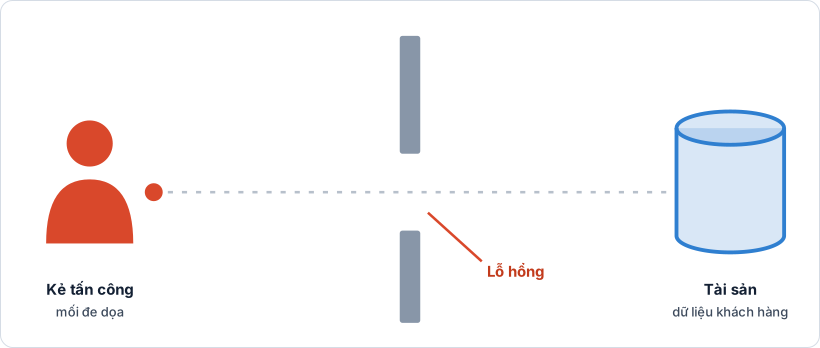
🔴 Hình 1a. Lỗ hổng đang mở: gói tấn công đi qua và chạm tới dữ liệu. Rủi ro cao.
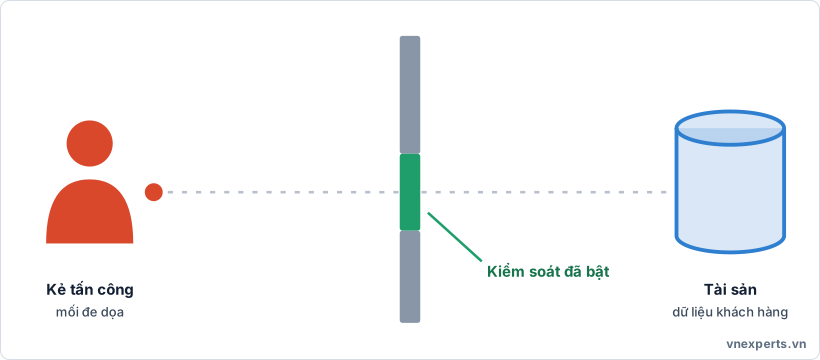
🟢 Hình 1b. Đã bật kiểm soát (vá lỗ hổng): gói tấn công bị chặn. Rủi ro giảm mạnh.
🎯 Điểm cần nhớ: vá lỗ hổng không làm kẻ tấn công biến mất, nhưng cắt đường dẫn tới tài sản. Rủi ro là sự gặp nhau của mối đe dọa, lỗ hổng và tài sản.
🛡️ Kiểm soát bảo mật: thứ bạn sẽ làm hằng ngày
Biện pháp làm giảm rủi ro gọi là kiểm soát bảo mật (security control). Trong câu chuyện của Nam, quy định "gọi điện xác nhận trước mọi khoản chuyển lớn" là một kiểm soát. Tường lửa, xác thực hai yếu tố, sao lưu, hay buổi đào tạo nhận biết lừa đảo cũng vậy.
Gần như toàn bộ nghề bảo mật xoay quanh ba việc: chọn kiểm soát phù hợp, vận hành chúng, và kiểm tra xem chúng có hoạt động không. Bài 3 và Bài 4 sẽ phân loại các kiểm soát một cách có hệ thống.
🗺️ Bản đồ kỳ thi Security+ và bản đồ nghề
CompTIA Security+ là chứng chỉ nền tảng, độc lập với hãng. Phiên bản mới nhất là SY0-801, dự kiến ra mắt vào khoảng 17/11/2026. Bài thi tối đa 90 câu trong 90 phút, điểm đạt 750 trên thang 100 đến 900, gồm trắc nghiệm và câu mô phỏng thực hành. Nội dung chia thành 5 domain với tỷ trọng như sau, và khóa học này có một phần riêng cho từng domain.
| Phần của khóa học | Domain SY0-801 | Tỷ trọng | |
|---|---|---|---|
| Phần 1 | General Security Concepts | 16% | ████████ |
| Phần 2 | Threats, Vulnerabilities, and Attacks | 24% | ████████████ |
| Phần 3 | Security Architecture | 19% | █████████▌ |
| Phần 4 | Security Operations | 27% | █████████████▌ |
| Phần 5 | Security Program Management and Oversight | 14% | ███████ |
📎 Ghi chú: ngày ra mắt SY0-801 là ngày dự kiến theo CompTIA và có thể thay đổi. Bản SY0-701 vẫn được thi bằng tiếng Anh đến hết 11/06/2027, bạn xem chi tiết so sánh hai phiên bản ở trang mục lục khóa học.
Mỗi mảng ứng với một nhóm công việc trong đội bảo mật:
| Vai trò | Công việc chính | Phần của khóa học |
|---|---|---|
| 🛠️ Security Administrator | Cấu hình và vận hành firewall, tài khoản, bản vá, sao lưu. | Phần 3, 4 |
| 👁️ SOC Analyst | Theo dõi cảnh báo, điều tra và ứng phó sự cố. | Phần 2, 4 |
| 📋 GRC Analyst | Xây chính sách, đánh giá rủi ro, chuẩn bị audit và tuân thủ. | Phần 5 |
| 🎯 Penetration Tester | Chủ động tấn công thử để tìm lỗ hổng trước kẻ xấu. | Phần 2, 5 |
🎓 Cách học khóa này
- Đọc bài và xem hình để hiểu khái niệm. Mỗi bài ghi rõ objective của đề thi mà nó phục vụ.
- Làm lab trong máy ảo của riêng bạn. Đề thi có nhiều câu dạng tình huống, nên chỉ học thuộc định nghĩa là chưa đủ.
- Làm bài tập cuối bài và ôn lại những câu sai trước khi sang bài mới.
⚠️ Lưu ý: mọi lab tấn công và khai thác trong khóa học chỉ thực hiện trên máy ảo do chính bạn dựng. Không thử trên hệ thống thật của người khác khi chưa có văn bản cho phép.
Nếu chưa quen mạng máy tính, bạn nên đọc song song khóa CCNA Online của VNExperts, đặc biệt các bài về mô hình OSI, TCP/IP và địa chỉ IP.
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| Asset | Thứ có giá trị cần bảo vệ. |
| Threat | Điều hoặc người có thể gây hại cho tài sản. |
| Threat actor | Cá nhân hoặc nhóm thực hiện mối đe dọa. |
| Vulnerability | Điểm yếu có thể bị khai thác. |
| Exploit | Cách hoặc công cụ khai thác một lỗ hổng. |
| Risk | Khả năng xảy ra thiệt hại khi mối đe dọa khai thác lỗ hổng. |
| Control | Biện pháp làm giảm rủi ro. |
| Incident | Sự kiện bảo mật đã xảy ra và gây ảnh hưởng thực tế. |
📌 Tóm tắt nhanh
- An ninh thông tin bảo vệ thông tin ở mọi dạng, bằng công nghệ, con người và quy trình.
- Rủi ro xuất hiện khi mối đe dọa gặp lỗ hổng và có tài sản đáng giá ở phía sau.
- Kiểm soát bảo mật là công cụ để giảm rủi ro, và là trọng tâm của nghề.
- SY0-801 có 5 domain, Security Operations chiếm tỷ trọng lớn nhất với 27%.
💬 Hỏi & Đáp nhanh
❓ An ninh thông tin và an ninh mạng có phải là một không? Hai khái niệm gần nhau và thường bị dùng thay cho nhau, nhưng trọng tâm khác nhau: an ninh thông tin bảo vệ thông tin ở mọi dạng, còn an ninh mạng tập trung vào hệ thống, mạng và dữ liệu số. Đề thi Security+ bao quát cả hai.
❓ Vá xong lỗ hổng thì hết rủi ro chưa? Chưa. Bản vá chỉ loại bỏ rủi ro đến từ lỗ hổng đó. Mối đe dọa vẫn còn, và hệ thống luôn có thể có lỗ hổng khác, kể cả lỗ hổng về quy trình và con người như trong câu chuyện của Nam. Mục tiêu là giảm rủi ro xuống mức tổ chức chấp nhận được, không phải về không.
❓ Có cần học Network+ hay CCNA trước khi học Security+ không? Không bắt buộc. CompTIA chỉ khuyến nghị người thi là quản trị viên bảo mật có khoảng 2 năm kinh nghiệm thực hành, không phải điều kiện để đăng ký thi. Tuy vậy nền tảng mạng giúp bạn học các phần kiến trúc và vận hành bảo mật dễ hơn nhiều.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Trường hợp nào dưới đây là một lỗ hổng (vulnerability)?
- A. Một nhóm tội phạm mạng chuyên tấn công ransomware
- B. Máy chủ chưa cài bản vá cho lỗi đã được công bố
- C. Cơ sở dữ liệu khách hàng
- D. Khoản thiệt hại tài chính sau khi bị tấn công
Câu 2. Một nhóm tội phạm gửi hàng loạt email lừa đảo tới nhân viên. Thuật ngữ nào mô tả nhóm này?
- A. Asset
- B. Control
- C. Threat actor
- D. Vulnerability
Câu 3. Sau khi vá lỗ hổng trên máy chủ, điều nào đúng nhất?
- A. Mối đe dọa biến mất hoàn toàn
- B. Rủi ro giảm vì kẻ tấn công không còn đường khai thác lỗ hổng đó
- C. Tài sản mất giá trị
- D. Rủi ro không đổi vì kẻ tấn công vẫn tồn tại
Câu 4. Domain nào có tỷ trọng lớn nhất trong đề SY0-801?
- A. General Security Concepts
- B. Security Architecture
- C. Security Program Management and Oversight
- D. Security Operations
Câu 5. Quy định "gọi điện xác nhận trước mọi khoản chuyển tiền lớn" thuộc khái niệm nào?
- A. Lỗ hổng
- B. Mối đe dọa
- C. Kiểm soát (control)
- D. Tài sản
👉 Đáp án
Câu 1: B — Lỗ hổng là điểm yếu có thể bị khai thác. Nhóm tội phạm là threat actor, cơ sở dữ liệu là tài sản, còn thiệt hại là hậu quả của rủi ro.
Câu 2: C — Cá nhân hoặc nhóm thực hiện mối đe dọa được gọi là threat actor.
Câu 3: B — Bản vá loại bỏ lỗ hổng. Kẻ tấn công vẫn có thể tồn tại, nhưng rủi ro từ lỗ hổng đó giảm đi đáng kể.
Câu 4: D — Security Operations chiếm 27%, cao nhất trong 5 domain của SY0-801.
Câu 5: C — Đây là biện pháp giảm rủi ro nên là một kiểm soát bảo mật. Thiếu quy định này mới là lỗ hổng trong tình huống của Nam và chị Lan.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts
🧭 Điều hướng
| ⬅️ Bài trước | 🏠 Mục lục khóa học | Bài kế tiếp ➡️ |
|---|---|---|
| Đây là bài đầu tiên của khóa học | Mục lục khóa học CompTIA Security+ | Bài 2: CIA Triad, AAA và Non-repudiation — ngôn ngữ chung của ngành bảo mật |