
Danh mục sản phẩm

Phân biệt NIPS, HIPS và WIPS: khác nhau thế nào và dùng khi nào?
Hệ thống phát hiện xâm nhập (IDS) theo dõi sự kiện trên hệ thống hoặc mạng để tìm dấu hiệu sự cố an ninh. Hệ thống ngăn chặn xâm nhập (IPS) làm được mọi việc của IDS và có thêm khả năng chủ động chặn sự cố vừa phát hiện. Các chữ cái đứng trước IPS cho biết cảm biến đặt ở đâu và nhìn thấy loại sự kiện nào:
- NIPS (Network IPS): đặt trên đường đi của lưu lượng mạng, phân tích gói tin.
- HIPS (Host IPS): cài trên từng máy tính hoặc máy chủ, giám sát hoạt động bên trong máy đó.
- WIPS (Wireless IPS): theo dõi sóng vô tuyến Wi-Fi quanh khu vực cần bảo vệ.
Ba loại này không cạnh tranh với nhau. Mỗi loại nhìn một "góc" khác nhau của cùng một hệ thống, và thứ loại này thấy thì loại kia thường không thấy.
⚡ Điểm nhanh
- NIPS: cảm biến nằm trên đường đi của lưu lượng (chế độ inline) ở biên mạng hoặc giữa các vùng mạng; phân tích gói tin từ lớp mạng đến lớp ứng dụng và chặn được ngay khi phát hiện.
- HIPS: phần mềm (agent) cài trên từng host; theo dõi tiến trình, file, thay đổi cấu hình và kết nối mạng của chính máy đó; chặn hành vi độc hại ngay tại điểm cuối.
- WIPS: cảm biến hoặc access point quét phổ tần 802.11; phát hiện AP giả mạo (rogue AP), Evil Twin, tấn công deauthentication; chỉ hiểu giao thức không dây, không đọc nội dung ở lớp TCP/UDP hay ứng dụng.
- Không thay thế nhau: hướng dẫn NIST SP 800-94 nhận định đa số môi trường cần kết hợp NIPS và HIPS, và bổ sung WIPS khi cần giám sát mạng Wi-Fi hoặc bảo đảm không có mạng không dây trái phép.
- Không hệ thống nào chính xác tuyệt đối: IDPS nào cũng có báo động nhầm (false positive) và bỏ sót (false negative), nên cần chạy ở chế độ chỉ phát hiện và tinh chỉnh trước khi bật chặn.
IDS, IPS và cách chúng nhận diện tấn công
IPS khác IDS ở đúng một điểm: IPS có thể phản ứng để ngăn sự cố thành công, ví dụ ngắt kết nối đang bị dùng để tấn công, chặn địa chỉ nguồn, hoặc cấu hình lại thiết bị khác như firewall để chặn tiếp. Nhiều sản phẩm IPS cho phép tắt tính năng chặn để chạy như IDS.
Cả ba loại NIPS, HIPS, WIPS đều dùng kết hợp các phương pháp nhận diện sau:
- Dựa trên chữ ký (signature): so khớp với mẫu của mối đe dọa đã biết. Rất hiệu quả với mối đe dọa quen thuộc, nhưng yếu với biến thể mới hoặc kỹ thuật lẩn tránh.
- Dựa trên bất thường (anomaly): so sánh với hồ sơ hoạt động "bình thường". Phát hiện được mối đe dọa chưa biết, đổi lại thường sinh nhiều báo động nhầm hơn.
- Phân tích giao thức có trạng thái (stateful protocol analysis): kiểm tra hoạt động có đúng cách giao thức được phép sử dụng ở từng trạng thái phiên hay không. Phương pháp này tốn nhiều tài nguyên.
NIPS (Network Intrusion Prevention System)
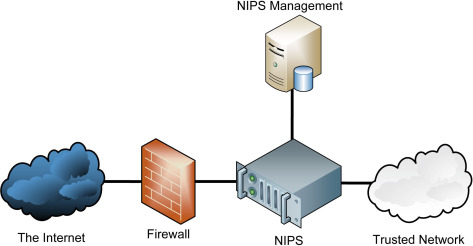
Phạm vi giám sát: lưu lượng đi qua điểm mà cảm biến được đặt, như cổng ra Internet, kết nối giữa các VLAN hoặc vùng mạng.
Cách hoạt động: cảm biến NIPS đọc các gói tin, ghép lại thành phiên, rồi phân tích giao thức (mạng, vận chuyển, ứng dụng) để tìm dấu hiệu khai thác lỗ hổng, quét cổng và mã độc. Có hai kiểu đặt cảm biến:
- Inline: lưu lượng bắt buộc đi xuyên qua cảm biến, giống cách đặt firewall. Đây là kiểu duy nhất cho phép chặn trực tiếp gói tin độc hại.
- Thụ động (passive): cảm biến nhận bản sao lưu lượng (SPAN/TAP), chỉ phát hiện và cảnh báo, không chặn được.
Trên Cisco Secure Firewall, chế độ inline pair thực hiện cả phát hiện lẫn ngăn chặn, còn các chế độ tap và passive chỉ phát hiện. Công cụ phát hiện là Snort, hiện ở phiên bản Snort 3.
Vị trí triển khai: thường ở biên mạng (cạnh firewall biên), trước các cụm máy chủ quan trọng, hoặc giữa các phân đoạn mạng cần tách biệt. Cảm biến inline không kiêm chức năng firewall thường được đặt ở phía an toàn hơn của ranh giới mạng để xử lý ít lưu lượng hơn.
Ứng dụng trong bảo mật mạng:
- Bảo vệ biên mạng: chặn các lần khai thác lỗ hổng đã biết từ Internet trước khi vào sâu trong mạng nội bộ.
- Kiểm soát giữa các vùng mạng: phát hiện hành vi di chuyển ngang (lateral movement) và quét dò giữa các phân đoạn.
- Phát hiện do thám: nhận ra quét cổng, quét máy chủ, các bước chuẩn bị thường đi trước một cuộc tấn công.
Giới hạn cần biết:
- Khó phân tích lưu lượng đã mã hóa nếu không giải mã; tỷ lệ lưu lượng HTTPS ngày nay rất cao nên đây là điểm yếu lớn.
- Đặt inline nghĩa là thiết bị nằm trên đường đi: cần đủ hiệu năng, cần phương án dự phòng, và báo động nhầm có thể chặn nhầm lưu lượng hợp lệ.
- Tấn công DDoS dạng băng thông lớn không phải thế mạnh của NIPS; loại này cần giải pháp chống DDoS hoặc phân tích hành vi luồng (NBA) chuyên dụng.
Ví dụ thực tế: chức năng IPS tích hợp trong firewall thế hệ mới như FortiGate (xem thêm giải pháp bảo mật FortiGate UTM) hoặc Cisco Secure Firewall trong nhóm thiết bị bảo mật Cisco.
HIPS (Host Intrusion Prevention System)
Phạm vi giám sát: một máy tính hoặc máy chủ cụ thể, và những gì diễn ra bên trong nó.
Cách hoạt động: HIPS là phần mềm (agent) cài trên host. Agent theo dõi tiến trình đang chạy, truy cập và thay đổi file, thay đổi cấu hình hệ thống và ứng dụng, nhật ký hệ thống, và lưu lượng mạng vào/ra của riêng máy đó. HIPS ra quyết định dựa trên chính sách (ví dụ cấm một ứng dụng ghi vào thư mục nhất định), chữ ký mã độc và phân tích hành vi.
Vị trí triển khai: trên máy chủ quan trọng (đặc biệt máy chủ công khai ra Internet hoặc chứa dữ liệu nhạy cảm) và trên máy trạm của người dùng.
Ứng dụng trong bảo mật mạng:
- Bảo vệ điểm cuối: lớp chặn cuối cùng cho mã độc hoặc khai thác lỗ hổng đã lọt qua lớp bảo vệ mạng.
- Bảo vệ dữ liệu nhạy cảm: cảnh báo hoặc chặn truy cập, sửa đổi file quan trọng ngoài chính sách cho phép.
- Phát hiện hành vi bắt nguồn từ chính máy: tiến trình lạ khởi chạy từ tài liệu văn phòng, mã độc tống tiền mã hóa hàng loạt file, tiến trình tự ý kết nối ra ngoài.
- Bù đắp điểm mù của NIPS: vì nằm ngay trên host, HIPS quan sát được hoạt động mà lưu lượng mã hóa đã che khuất khỏi cảm biến mạng.
Giới hạn cần biết:
- Phải cài đặt, cập nhật và quản lý trên từng máy; số lượng máy lớn đòi hỏi công cụ quản trị tập trung.
- Có thể ảnh hưởng hiệu năng máy và cần tinh chỉnh chính sách để tránh chặn nhầm ứng dụng hợp lệ.
- Chỉ bảo vệ máy có cài agent; thiết bị không cài được agent (IoT, máy in, thiết bị mạng) nằm ngoài tầm.
Ví dụ thực tế: các chức năng "exploit prevention" (chặn tấn công vào bộ nhớ), "malicious activity protection" và "behavioral protection" của Cisco Secure Endpoint là những biểu hiện hiện đại của HIPS. Ngày nay HIPS thường là một thành phần trong nền tảng bảo vệ điểm cuối (EDR) thay vì sản phẩm đứng riêng.
WIPS (Wireless Intrusion Prevention System)
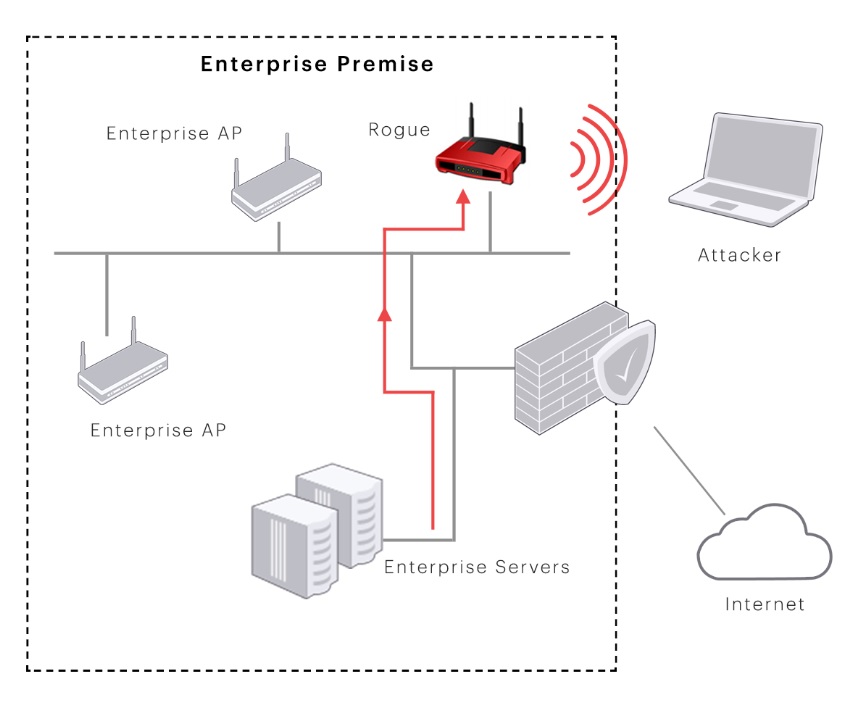
Phạm vi giám sát: phổ tần vô tuyến 802.11 trong và quanh khu vực cần bảo vệ.
Cách hoạt động: cảm biến chuyên dụng, hoặc access point kiêm nhiệm vụ cảm biến, quét các kênh Wi-Fi để liệt kê AP và thiết bị đang hiện diện, phân loại chúng (AP của mình, AP lạ, AP đang giả mạo) và nhận diện các kiểu tấn công đặc trưng của Wi-Fi. WIPS chỉ phân tích giao thức không dây; nó không nhìn được hoạt động ở lớp TCP, UDP hay ứng dụng mà luồng Wi-Fi đang mang theo.
Vị trí triển khai: rải trong phạm vi sóng của mạng không dây cần bảo vệ, và cả những nơi có khả năng xuất hiện thiết bị không dây trái phép.
Ứng dụng trong bảo mật mạng:
- Phát hiện Rogue AP: nhận ra AP lạ cắm vào mạng có dây (ví dụ nhân viên tự mang AP về cắm vào cổng LAN), vốn mở một cửa vào mạng nội bộ.
- Phát hiện giả mạo mạng (Evil Twin, spoofing): AP của kẻ tấn công dùng cùng tên SSID với mạng của doanh nghiệp để dụ người dùng kết nối.
- Phát hiện tấn công Wi-Fi: deauthentication flood, tràn khung quản lý, tấn công từ chối dịch vụ ở tầng không dây.
- Hỗ trợ tuân thủ: lưu nhật ký và cảnh báo phục vụ yêu cầu rà soát không dây của các tiêu chuẩn như PCI DSS.
Cách ngăn chặn (containment): WIPS thường chặn rogue AP bằng cách gửi khung deauthentication giả mạo địa chỉ của AP lạ (và của máy khách), khiến thiết bị bị ngắt khỏi AP đó. Kỹ thuật này có những lưu ý quan trọng:
- Có thể ảnh hưởng mạng Wi-Fi của hàng xóm và có hệ quả pháp lý nếu chặn nhầm mạng không thuộc quyền quản lý của bạn; chỉ nên containment khi chắc chắn thiết bị nằm trong hạ tầng của mình.
- Không áp dụng được trên băng tần 6 GHz vì băng tần này dùng khung quản lý được bảo vệ (PMF).
- Trên băng tần DFS, cảm biến quét chuyên dụng không containment được, vì phải dành nhiều thời gian xác nhận kênh trống.
Giới hạn cần biết:
- AP phục vụ máy khách chỉ quét cơ hội (trên kênh đang phục vụ, hoặc quét các kênh khác theo chu kỳ); môi trường cần bảo mật cao nên dùng AP có radio quét chuyên dụng hoặc đặt AP ở chế độ giám sát.
- Chỉ tập trung vào lớp không dây; không thay thế được NIPS hay HIPS.
Ví dụ thực tế:
- Meraki Air Marshal: phân loại mối đe dọa thành Rogue SSID, Other SSID, Spoof, Malicious Broadcast và Packet Flood; hỗ trợ cảnh báo qua email và syslog, danh sách chặn/cho phép SSID, và containment. Tài liệu Meraki gợi ý tham khảo tỷ lệ khoảng 1 AP Air Marshal cho 4 AP phục vụ máy khách (dao động từ 1:3 đến 1:5 tùy môi trường). Xem các dòng Wi-Fi Meraki.
- Cisco aWIPS: tích hợp trong hạ tầng, gồm Cisco Catalyst 9800 Wireless Controller và Cisco Catalyst Center (trước đây là DNA Center), hỗ trợ AP ở chế độ Local, FlexConnect và Monitor. Xem nhóm thiết bị mạng không dây Cisco.
- Fortinet WIDS: cấu hình hồ sơ WIDS trên FortiGate và áp vào radio của FortiAP; hỗ trợ phát hiện rogue AP, phát hiện on-wire và kích hoạt suppression (cũng bằng deauthentication). Xem thêm thiết bị Wi-Fi FortiAP.
Bảng so sánh NIPS, HIPS, WIPS
| Đặc điểm | NIPS (mạng) | HIPS (máy chủ/máy trạm) | WIPS (không dây) |
|---|---|---|---|
| Giám sát | Lưu lượng đi qua điểm đặt cảm biến | Hoạt động bên trong một host: tiến trình, file, cấu hình, kết nối của máy đó | Phổ tần 802.11, AP và thiết bị không dây |
| Nơi đặt | Biên mạng, giữa các vùng mạng | Trên từng máy tính, máy chủ | Phân tán trong vùng phủ sóng Wi-Fi |
| Hình thức triển khai | Thiết bị hoặc tính năng của firewall, inline hoặc thụ động | Phần mềm agent | Cảm biến chuyên dụng hoặc AP kiêm cảm biến |
| Nhìn thấy | Gói tin và phiên kết nối (khó với lưu lượng mã hóa) | Hành vi cục bộ, kể cả khi lưu lượng đã được mã hóa | Khung quản lý và điều khiển Wi-Fi; không thấy lớp ứng dụng |
| Cách ngăn chặn | Hủy gói tin, ngắt phiên, chặn nguồn | Chặn tiến trình, cách ly file, chặn kết nối từ host | Cảnh báo, containment bằng deauthentication, cấu hình lại AP |
| Mạnh ở | Chặn đại trà các tấn công đã biết ở lớp mạng | Bảo vệ sâu từng điểm cuối, phát hiện theo hành vi | Phát hiện rogue AP, giả mạo SSID, tấn công Wi-Fi |
| Hạn chế | Mù với lưu lượng mã hóa; cần hiệu năng và dự phòng khi inline | Cài và quản lý trên từng máy; tốn tài nguyên máy | Chỉ bao phủ lớp không dây; containment có rủi ro pháp lý và kỹ thuật |
| Ví dụ giải pháp | IPS trên FortiGate, Cisco Secure Firewall | Cisco Secure Endpoint | Meraki Air Marshal, Cisco aWIPS, Fortinet WIDS |
Ba lớp phối hợp thế nào trong thực tế
| Tình huống | Lớp phát hiện đầu tiên | Lớp bổ sung |
|---|---|---|
| Kẻ tấn công từ Internet khai thác lỗ hổng đã biết của máy chủ web | NIPS chặn theo chữ ký ở biên mạng | HIPS chặn tiến trình lạ nếu khai thác vượt qua được |
| Mã độc lọt vào qua phiên HTTPS đã mã hóa | HIPS thấy hành vi bất thường trên máy | NIPS (nếu có giải mã) hoặc phân tích hành vi luồng ở mạng |
| Nhân viên cắm AP cá nhân vào cổng LAN văn phòng | WIPS phát hiện AP lạ có kết nối mạng có dây | NIPS ở vùng mạng nội bộ giám sát lưu lượng bất thường |
| Kẻ tấn công dựng Wi-Fi giả cùng tên SSID ở quán cà phê gần văn phòng | WIPS phát hiện và cảnh báo giả mạo SSID | HIPS ngăn hành vi độc hại nếu thiết bị đã bị lây nhiễm |
| Máy bị nhiễm mã độc cố quét mạng nội bộ | HIPS chặn hành vi tại máy | NIPS giữa các VLAN phát hiện quét và di chuyển ngang |
Đây chính là ý nghĩa của mô hình phòng thủ nhiều lớp (defense in depth): một lớp bị qua mặt thì lớp khác vẫn còn cơ hội phát hiện.
Nên bắt đầu từ đâu?
- Doanh nghiệp nhỏ: dùng firewall có bật IPS (NIPS) cùng giải pháp bảo vệ điểm cuối có khả năng chặn theo hành vi (HIPS); nếu có Wi-Fi, bật các tính năng giám sát không dây sẵn có của AP.
- Doanh nghiệp vừa và lớn, nhiều chi nhánh: triển khai cả ba lớp, quản lý tập trung và đẩy nhật ký về hệ thống tập trung (SIEM) để đối chiếu sự kiện giữa các lớp.
- Môi trường có yêu cầu tuân thủ như PCI DSS: WIPS gần như cần thiết, vì tiêu chuẩn yêu cầu rà soát thiết bị không dây trái phép và cảnh báo kịp thời.
Lưu ý khi triển khai
- Chạy ở chế độ phát hiện trước, bật chặn sau. Giai đoạn đầu thường sinh nhiều báo động nhầm; nên bật cảm biến từng bước, tinh chỉnh ngưỡng, danh sách cho phép rồi mới bật chặn.
- Cập nhật chữ ký và phần mềm đều đặn, và kiểm thử trên một cảm biến hoặc agent trước khi triển khai diện rộng.
- Thiết kế dự phòng cho cảm biến inline vì nó nằm trên đường đi của lưu lượng.
- Bảo vệ chính hệ thống IPS: tách mạng quản trị, phân quyền tài khoản riêng, mã hóa kênh quản lý; IPS là mục tiêu tấn công thường gặp.
- Thận trọng với containment của WIPS, chỉ áp dụng cho thiết bị chắc chắn thuộc hạ tầng của bạn.
Câu hỏi thường gặp
IPS khác IDS ở điểm nào? IDS chỉ phát hiện và cảnh báo; IPS ngoài phát hiện còn chủ động ngăn chặn. Nhiều sản phẩm IPS cho phép tắt tính năng chặn để chạy như IDS.
NIPS có thay thế được firewall không? Không. Firewall kiểm soát lưu lượng theo địa chỉ, cổng, ứng dụng và chính sách; NIPS soi nội dung để tìm dấu hiệu tấn công. Hai chức năng này thường được gộp trong firewall thế hệ mới, nhưng vai trò khác nhau.
Đã có phần mềm diệt virus thì có cần HIPS không? Diệt virus truyền thống chủ yếu dựa trên chữ ký mã độc, còn HIPS bổ sung kiểm soát hành vi: chặn khai thác lỗ hổng, hành vi giống mã độc tống tiền, tiến trình bất thường. Các nền tảng bảo vệ điểm cuối hiện đại thường gộp cả hai.
WIDS và WIPS khác nhau thế nào? WIDS phát hiện và cảnh báo; WIPS thêm khả năng phản ứng, ví dụ containment rogue AP. Một số nhà sản xuất gọi chung là WIDS/WIPS.
Văn phòng nhỏ có cần WIPS không? Nguy cơ AP lạ cắm vào mạng hay giả mạo SSID vẫn tồn tại ở văn phòng nhỏ. Có thể bắt đầu bằng cảnh báo rogue AP sẵn có trên AP, sau đó mới cân nhắc containment tự động.
Có nên bật chế độ chặn ngay khi vừa cài IPS không? Không nên. Nên chạy ở chế độ phát hiện một thời gian để tinh chỉnh, giảm báo động nhầm rồi mới bật chặn, nhằm tránh chặn nhầm dịch vụ hợp lệ.
Thông tin liên quan
- Giải pháp bảo mật FortiGate UTM
- Firewall FortiGate
- Thiết bị Wi-Fi FortiAP
- Wi-Fi Meraki
- Thiết bị mạng không dây Cisco
- Thiết bị bảo mật Cisco
- SASE là gì
Nguồn tham khảo
- NIST SP 800-94, Guide to Intrusion Detection and Prevention Systems (IDPS)
- Cisco Meraki, Air Marshal
- Cisco, Advanced WIPS and Rogue Management data sheet
- Cisco Blogs, Wi-Fi security with aWIPS powered by Cisco's RF ASIC
- Cisco Secure Firewall, Intrusion Policy guidance
- Cisco Community, Understanding Cisco Secure Firewall deployment modes
- Cisco Secure Endpoint data sheet
- Fortinet, Wireless Intrusion Detection System (FortiAP and FortiWiFi configuration guide)