
Danh mục sản phẩm
 Kiến thức - Kỹ thuậtCisco Catalyst SD-WAN (Viptela) là gì? Kiến trúc, tính năng và cách triển khai cho doanh nghiệp
Cisco Catalyst SD-WAN (Viptela) là gì? Kiến trúc, tính năng và cách triển khai cho doanh nghiệp
⚡ Tóm tắt nhanh
- Tên hiện tại: Cisco Catalyst SD-WAN. Tên cũ là Cisco SD-WAN (công nghệ Viptela). Cisco đã đổi tên các thành phần từ IOS XE SD-WAN 17.12.1a / Catalyst SD-WAN 20.12.1.
- 4 thành phần: SD-WAN Manager (vManage), SD-WAN Controller (vSmart), SD-WAN Validator (vBond) và WAN Edge.
- Giao thức lõi: OMP cho control plane, IPsec + BFD cho data plane.
- WAN Edge nên dùng: router Cisco IOS XE Catalyst SD-WAN, ví dụ dòng Cisco 8000 Series Secure Routers (8100 đến 8600) hoặc Catalyst 8000 (8200, 8300, 8500, 8000V). Router vEdge (Viptela OS) đã hết bán từ 31/01/2023.
- Phiên bản mới: các nhánh 17.18.x / 20.18.x và 26.1.x (release notes đăng tháng 8/2026).
1. Cisco Catalyst SD-WAN (Viptela) là gì?
Cisco Catalyst SD-WAN là giải pháp Software-Defined WAN giúp doanh nghiệp kết nối chi nhánh, data center, văn phòng nhỏ và cloud thành một mạng thống nhất. Hệ thống tạo một overlay network chạy trên nhiều loại đường truyền: MPLS, Internet broadband, 4G/5G LTE.
Cisco định nghĩa giải pháp gồm các mặt phẳng tách biệt: management, control, orchestration và data. Cấu hình, chính sách và bảo mật được quản lý tập trung, không phải cấu hình thủ công từng router như WAN truyền thống.
Về tên gọi "Viptela": Viptela là công nghệ gốc của giải pháp. Trong tài liệu hiện nay, Cisco dùng tên Cisco Catalyst SD-WAN. Chữ "Viptela" vẫn còn trong một số chỗ như Viptela OS (hệ điều hành của router vEdge) hay chứng chỉ gốc Viptela. Một số giao diện và lệnh CLI vẫn hiển thị tên cũ (vManage, vSmart, vBond) vì Cisco cập nhật giao diện theo từng giai đoạn.
2. Bảng đối chiếu tên cũ và tên hiện tại
| Tên cũ | Tên hiện tại | Mặt phẳng | Vai trò chính |
|---|---|---|---|
| vManage | Cisco Catalyst SD-WAN Manager | Management | Giao diện quản lý tập trung: cấu hình, giám sát, nâng cấp phần mềm, REST API |
| vSmart | Cisco Catalyst SD-WAN Controller | Control | "Bộ não" điều khiển lưu lượng: trao đổi route, key và policy qua OMP |
| vBond | Cisco Catalyst SD-WAN Validator | Orchestration | Xác thực ban đầu, giúp thiết bị tìm Controller/Manager, hỗ trợ NAT traversal |
| vEdge / cEdge | WAN Edge (Cisco IOS XE Catalyst SD-WAN device hoặc vEdge) | Data | Router tại chi nhánh, data center, cloud, chuyển tiếp lưu lượng theo policy |
| vAnalytics | Catalyst SD-WAN Analytics | Phân tích | Phân tích ứng dụng, đường truyền, site |
3. Kiến trúc tổng thể
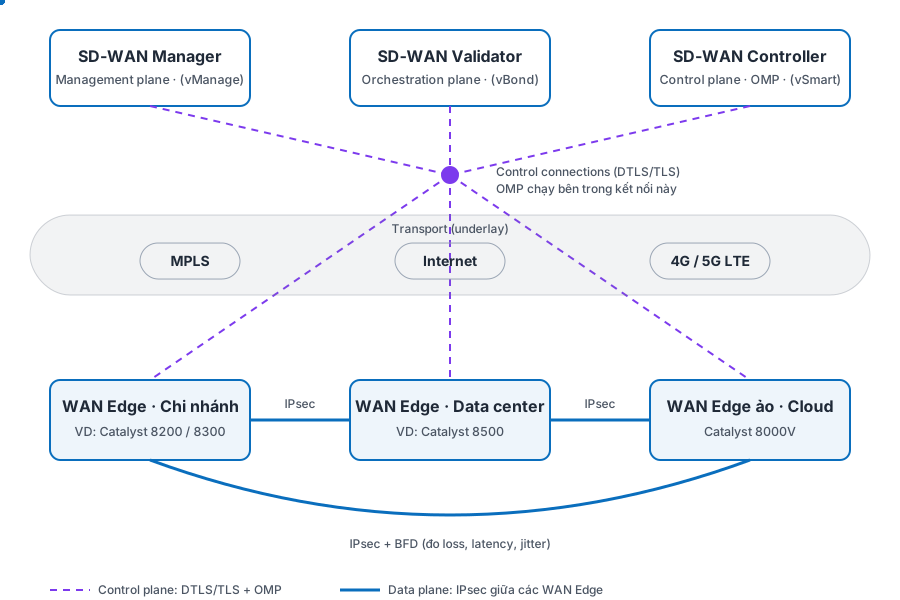
Cisco gọi tập hợp Manager, Controller và Validator là SD-WAN control components. Các router WAN Edge kết nối vào đó để tạo thành SD-WAN fabric.
Hình 1. Kiến trúc Cisco Catalyst SD-WAN. Các điểm chuyển động là minh họa luồng control (tím) và data (xanh).
3.1 SD-WAN Manager (management plane)
Manager là giao diện quản lý tập trung toàn bộ SD-WAN fabric. Quản trị viên dùng nó để:
- Cấu hình thiết bị bằng template hoặc configuration group / policy group (cách cấu hình mới hơn, dùng tag và workflow).
- Giám sát tình trạng mạng, ứng dụng, tunnel, cùng các báo cáo và dashboard.
- Quản lý và nâng cấp phần mềm thiết bị.
- Tích hợp tự động hóa qua REST API (Cisco cũng cung cấp CLI, SNMP, syslog, IPFIX).
3.2 SD-WAN Validator (orchestration plane)
Validator là điểm tiếp xúc đầu tiên của thiết bị mới khi tham gia mạng. Nó thực hiện xác thực ban đầu cho WAN Edge và điều phối kết nối giữa WAN Edge, Controller và Manager, đồng thời hỗ trợ truyền qua NAT. Các kết nối control tới Validator luôn dùng DTLS.
3.3 SD-WAN Controller (control plane)
Controller là thành phần điều khiển luồng dữ liệu của cả mạng. Nó dùng giao thức OMP (Overlay Management Protocol) để trao đổi với các WAN Edge:
- route (prefix) phía service,
- thông tin TLOC (Transport Locator, điểm cuối của tunnel trên từng đường WAN),
- khóa mã hóa cho IPsec,
- policy (định tuyến, AAR, segmentation).
OMP chạy bên trong kết nối DTLS/TLS, chỉ mang thông tin control. Controller không chuyển tiếp dữ liệu người dùng.
3.4 WAN Edge (data plane)
WAN Edge là router đặt tại chi nhánh, data center hoặc cloud, có hai loại:
- Cisco IOS XE Catalyst SD-WAN device (thường gọi là cEdge): ví dụ dòng Cisco 8000 Series Secure Routers, Catalyst 8000, ISR, ASR 1000. Đây là hướng triển khai hiện nay. Router chạy ở controller mode thì được cấu hình qua SD-WAN Manager.
- vEdge (Viptela OS): dòng cũ, đang trong giai đoạn kết thúc vòng đời (xem mục 9).
Các WAN Edge thiết lập tunnel IPsec với nhau. Khóa được Controller phân phối tự động; mỗi chiều dùng một khóa riêng. BFD chạy tự động trên các tunnel này, không thể tắt, vừa phát hiện đứt đường vừa đo chất lượng (loss, latency, jitter).
3.5 Chọn WAN Edge: Cisco 8000 Series Secure Routers và Catalyst 8000
Cisco hiện có hai họ router "8000" cùng chạy IOS XE SD-WAN, rất dễ nhầm tên. Cisco 8000 Series Secure Routers (mã model có hậu tố -G2, ví dụ C8231-G2, C8375-E-G2, C8570-G2) là thế hệ mới với bộ xử lý mạng bảo mật mới (dòng 8500 dùng QFP thế hệ 3). Họ Catalyst 8000 là thế hệ trước. Cả hai đều làm WAN Edge cho Catalyst SD-WAN.
Cisco 8000 Series Secure Routers (G2)
| Dòng | Model tiêu biểu | Throughput SD-WAN (gói 512 byte, theo data sheet) | Ghi chú |
|---|---|---|---|
| Cisco 8100 | C8131-G2, C8151-G2, C8161-G2 | Chưa nêu trong phần đã đối chiếu | Không phải model nào cũng hỗ trợ SD-WAN (ví dụ C8130-G2, C8140-G2 ghi "SD-WAN Capable: No"). Dùng từ IOS XE 17.18.1 / SD-WAN Manager 20.18.1 |
| Cisco 8200 | C8231-G2, C8235-G2, C8231-E-G2, C8235-E-G2 | 4 Gbps | Có cổng WAN 1/10GE SFP+ và mGig; có slot NIM (module WAN MACsec, serial...). Có bản C8255-G2-UCSXE cho khung Cisco UCS XE9305 (2 Gbps) |
| Cisco 8300 | C8355-G2, C8375-E-G2 | 8,7 Gbps (C8355-G2); 12 Gbps (C8375-E-G2) | C8375-E-G2 có 1 slot NIM và 1 slot SM; cả hai có slot cellular PIM |
| Cisco 8400 | C8455-G2, C8475-G2 | Tới 15,5 Gbps (C8455-G2); tới 21,7 Gbps (C8475-G2) | Cổng SFP, SFP+ và SFP28 (10/25GE); nguồn AC, DC hoặc HVDC |
| Cisco 8500 | C8550-G2, C8570-G2 | Tới 19 Gbps (C8550-G2); tới 21 Gbps (C8570-G2) | Chassis 1 RU, 12 cổng 1/10GE SFP+; C8570-G2 thêm cổng 40GE và 40/100GE |
| Cisco 8600 | C8650-G2 | Tới 80 Gbps | Chassis 3 RU, 20 cổng 1/10GE + 6 cổng 40/100GE; ghi nhận 12.000 SD-WAN IPsec tunnel |
Cột vị trí triển khai (chi nhánh nhỏ, hub, data center) phụ thuộc số site, số tunnel và tính năng bảo mật bật trên router. Con số throughput là điều kiện đo trong data sheet, cần so với cấu hình thực tế của bạn khi sizing.
Catalyst 8000 (thế hệ trước)
| Dòng | Vai trò điển hình | Ghi chú từ tài liệu Cisco |
|---|---|---|
| Catalyst 8200 / 8200L | Chi nhánh nhỏ và vừa | C8200-1N-4T: SD-WAN IPsec tới 1 Gbps (gói 1400 byte); C8200L-1N-4T: tới 500 Mbps. Có thêm slot NIM và PIM |
| Catalyst 8300 | Chi nhánh lớn, dạng module | Hỗ trợ module NIM/SM-X và các module LAN/WAN thế hệ mới (hỗ trợ SD-WAN tùy phiên bản phần mềm) |
| Catalyst 8500 / 8500L | Tập trung tại data center, hub region | Data sheet nêu SD-WAN IPsec tới 350 Gbps (1400 byte) ở cấu hình cao nhất của họ 8500 |
| Catalyst 8000V | WAN Edge ảo trên cloud, hạ tầng ảo hóa | Cấu hình 2, 4, 8 hoặc 16 vCPU; dùng trong Cloud OnRamp for Multicloud |
Lưu ý: hai họ dùng cách đo throughput khác nhau (gói 512 byte và 1400 byte), nên không so sánh trực tiếp các con số giữa hai bảng.
4. Cách các thành phần phối hợp
- WAN Edge liên lạc với Validator để xác thực, sau đó kết nối DTLS/TLS tới Controller và Manager.
- Qua OMP, Controller học route và TLOC của từng site, rồi phân phối lại cho các WAN Edge cùng policy.
- Dựa trên TLOC nhận được, các WAN Edge tự dựng tunnel IPsec với nhau trên mọi đường WAN hiện có.
- BFD đo chất lượng từng tunnel để làm cơ sở cho định tuyến theo ứng dụng.
Nhờ tách control plane khỏi data plane, Controller có thể đặt on-premises hoặc trên cloud mà không nằm trong đường đi của dữ liệu người dùng.
5. Onboarding thiết bị tự động: PnP và ZTP
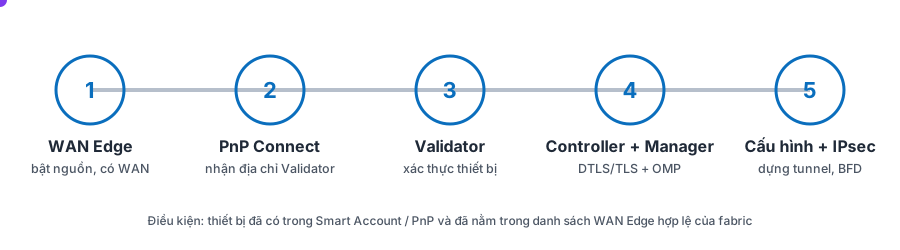
Với router IOS XE, Cisco dùng Plug and Play (PnP); với vEdge là ZTP. Khi thiết bị chạy lần đầu và có đường ra Internet, nó tự tìm máy chủ PnP (devicehelper.cisco.com), nhận thông tin Validator và tự kết nối vào fabric. Nếu cần, doanh nghiệp có thể dùng máy chủ PnP đặt tại chỗ.
Hình 2. Luồng onboarding tự động của router IOS XE SD-WAN.
6. Các tính năng chính
6.1 Quản lý và vận hành tập trung
Manager gom cấu hình, policy, giám sát và nâng cấp vào một giao diện. Từ các nhánh 20.18 trở đi, Manager bổ sung kiểm tra tương thích phiên bản thiết bị, trang Advisories (cảnh báo bảo mật, field notice) và theo dõi trạng thái End-of-Support / End-of-Sale để lập kế hoạch thay thế. Bản 26.1 còn có policy validation (kiểm tra policy trước khi triển khai) và tích hợp Cisco Support Assistant để mở TAC case trực tiếp từ Manager.
6.2 Application-Aware Routing (AAR)
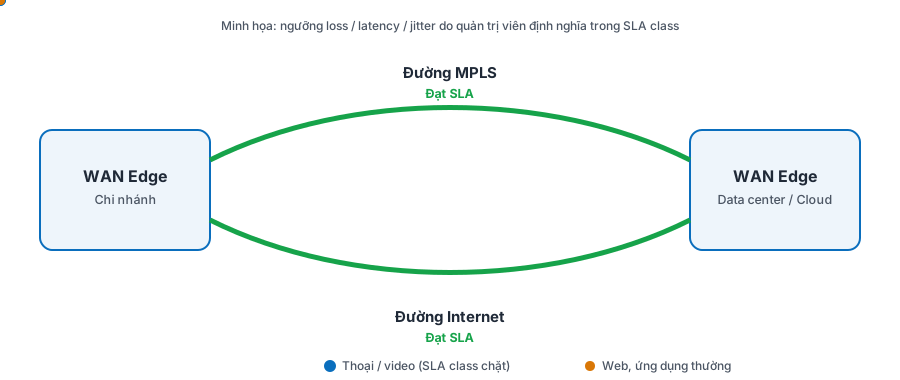
Mỗi tunnel được BFD đo loss, latency, jitter. Quản trị viên định nghĩa SLA class (ngưỡng tối đa) và gắn vào app-route policy cho từng nhóm ứng dụng. Khi đường hiện tại vượt ngưỡng, lưu lượng được chuyển sang đường khác đạt SLA. Mặc định BFD hello là 1 giây và chu kỳ poll SLA là 10 phút; tính năng Enhanced AAR giúp phát hiện suy giảm nhanh hơn.
Hình 3. AAR: lưu lượng nhạy cảm tự chuyển sang đường đạt SLA. Việc ứng dụng nào đi đường nào phụ thuộc policy của doanh nghiệp.
6.3 Bảo mật tích hợp
Router IOS XE SD-WAN có bộ bảo mật chạy ngay trên thiết bị, giúp chi nhánh không cần thêm firewall riêng cho lưu lượng ra Internet trực tiếp:
- Enterprise Firewall (zone-based, nhận diện ứng dụng), có hỗ trợ IPv6 từ 17.11.1a.
- IPS/IDS (Snort, signature Talos), URL Filtering, Advanced Malware Protection (AMP), TLS/SSL decryption (thành phần của Unified Threat Defense).
- Unified Security Policy (từ 17.6.1a / 20.6.1): gom firewall và các tính năng UTD vào một policy. Trong policy group, mô-đun này được gọi là NGFW (ở 20.15.1 và các bản trước, tên gọi là Embedded Security).
- Bảo mật cloud (SASE/SSE): tích hợp Cisco Umbrella SIG hoặc nhà cung cấp SIG khác như Zscaler; bản 26.1 bổ sung hỗ trợ SSE tunnel và DNS Security với Cisco Secure Access.
- Mã hóa IPsec cho lưu lượng overlay và xác thực thiết bị bằng chứng chỉ.
6.4 Phân đoạn mạng (segmentation)
Cisco SD-WAN phân đoạn end-to-end bằng VPN/VRF để tách lưu lượng IoT, đối tác, khách và mạng nội bộ, có thể áp zone firewall giữa các segment.
6.5 Kết nối cloud: Cloud OnRamp
- Cloud OnRamp for SaaS: đo và chọn đường tốt nhất tới ứng dụng SaaS (như Microsoft 365, Webex).
- Cloud OnRamp for Multicloud: tự động hóa kết nối tới workload trên AWS, Azure, Google Cloud, thường dùng Catalyst 8000V.
- Cloud Interconnect và Multi-Region Fabric: hỗ trợ kiến trúc WAN có middle-mile và mở rộng nhiều region.
Lưu ý vòng đời: Cisco thông báo Cloud OnRamp for IaaS sẽ hết vòng đời từ bản kế tiếp, và 26.1.x là bản cuối cùng hỗ trợ. Khách hàng cần chuyển sang Cloud OnRamp for Multicloud. Cloud OnRamp for Colocation cũng đã nằm trong danh sách End-of-Sale của Cisco.
7. Các mô hình triển khai
7.1 Topology của overlay
- Hub-and-Spoke: chi nhánh kết nối về trung tâm; dễ kiểm soát, phù hợp mô hình tập trung.
- Partial mesh / Full mesh: các site nối trực tiếp với nhau, giảm độ trễ cho ứng dụng nội bộ giữa chi nhánh.
- Hybrid WAN: kết hợp MPLS, Internet, LTE; dùng AAR để chọn đường theo ứng dụng.
7.2 Nơi đặt control components
- Cisco-hosted cloud (Cisco khuyến nghị): Cisco dựng và vận hành Manager, Controller, Validator. Dịch vụ có các gói Cloud, Cloud-Pro (instance riêng) và Cloud-MSP cho nhà cung cấp dịch vụ.
- On-premises: đặt tại data center khi yêu cầu tuân thủ bắt buộc; doanh nghiệp tự vận hành.
- Cloud do khách hàng/đối tác quản lý: triển khai trên cloud công cộng hoặc nhà cung cấp dịch vụ (MSP).
8. Lợi ích khi triển khai
- Giảm phụ thuộc MPLS: kết hợp Internet, LTE/5G với MPLS dưới cùng một policy.
- Trải nghiệm ứng dụng ổn định: AAR chuyển đường dựa trên số đo thực của tunnel.
- Mở rộng chi nhánh nhanh: PnP/ZTP và configuration group giúp bật site mới ít thao tác thủ công.
- Bảo mật nhất quán: cùng một policy từ chi nhánh tới cloud.
- Quan sát được: dashboard, analytics và cảnh báo trên Manager.
9. Vòng đời vEdge và phiên bản phần mềm
| Hạng mục | Thông tin từ Cisco |
|---|---|
| Router vEdge | End-of-Sale: 31/01/2023. End-of-Support: 31/01/2028 (trang sản phẩm vEdge Router). |
| vEdge Cloud | Ngày cuối đặt hàng 02/05/2023; bản phần mềm cuối cùng là 20.9.x. Cisco chỉ rõ thông báo này không ảnh hưởng tới vBond và các controller Viptela. |
| Manager 20.18.x | Hỗ trợ thiết bị đến N-2 bản long-lived; thiết bị không tương thích bị gắn cờ sau khi nâng cấp. Manager 20.18 cũng gỡ vEdge Cloud khỏi trang cài đặt ZTP. |
| Nhánh 26.1.x | Release notes đăng 12/08/2026. Từ nhánh này Cisco dùng chung số hiệu 26.x cho IOS XE Catalyst SD-WAN và Control Components. |
Điểm mới đáng chú ý trong 26.1.x
- Chặn lệnh CLI không an toàn theo mặc định (nhóm line transport, file transfer, SNMP, mật khẩu…). Nếu nâng cấp lên 26.1.1 khi cấu hình đang có lệnh cũ, hệ thống tự thêm
system mode insecuređể không gián đoạn dịch vụ. Cisco khuyến nghị thay lệnh cũ bằng lệnh an toàn vì chế độ này chỉ là tạm thời. - Controller lọc quảng bá vRoute theo màu TLOC tương thích để tăng hiệu quả.
- Công cụ chẩn đoán OMP vDiagnostics chụp dữ liệu khi mất OMP peering.
- Nhân bản gói trên nhiều tunnel, cân bằng tải theo từng gói (per-packet load balancing).
- Energy Management Dashboard (số liệu năng lượng và carbon).
- Cảnh báo trong Manager đổi tên thành Manager / Validator / Controller alarms.
Về bảo mật hệ thống: release notes 26.1.x liệt kê các bản vá cho lỗi leo thang đặc quyền và bỏ qua xác thực trên Controller, cùng lỗi ghi file tùy ý trên Manager. Hãy kiểm tra Cisco Security Advisories và nâng cấp lên bản đã vá cho nhánh bạn đang chạy trước khi đưa control components ra môi trường production.
10. Câu hỏi thường gặp
Cisco SD-WAN Viptela và Cisco Catalyst SD-WAN có phải một không?
Có. Cisco đã đổi tên giải pháp thành Cisco Catalyst SD-WAN. "Viptela" là công nghệ gốc và vẫn còn xuất hiện trong tên Viptela OS hay chứng chỉ gốc.
vManage, vSmart, vBond còn dùng không?
Đó là tên cũ của Manager, Controller, Validator. Giao diện và lệnh CLI vẫn có nơi hiển thị tên cũ vì Cisco cập nhật theo từng giai đoạn.
Có nên mua router vEdge mới không?
Không. vEdge đã hết bán từ 31/01/2023 (support đến 31/01/2028). Với dự án mới, Cisco hướng tới router IOS XE Catalyst SD-WAN như Catalyst 8000.
Control components nên đặt ở đâu?
Cisco khuyến nghị dùng Cisco-hosted cloud vì dễ triển khai và mở rộng. On-premises phù hợp khi có yêu cầu tuân thủ bắt buộc, nhưng doanh nghiệp phải tự vận hành.
Chi nhánh nhỏ nên chọn router nào?
Tùy băng thông và số lượng tính năng bảo mật bật trên thiết bị. Ví dụ Catalyst 8200-1N-4T hỗ trợ SD-WAN IPsec tới 1 Gbps theo data sheet; cần đối chiếu số liệu với cấu hình bảo mật thực tế. VNExperts có thể tư vấn sizing cho từng dự án.
11. Kết luận
Cisco Catalyst SD-WAN (Viptela) giúp doanh nghiệp xây dựng WAN linh hoạt, bảo mật và quản lý tập trung. Với kiến trúc tách Manager, Controller, Validator và WAN Edge, cùng AAR, bảo mật tích hợp và Cloud OnRamp, giải pháp phù hợp với doanh nghiệp nhiều chi nhánh hoặc dùng hybrid cloud. Khi lập kế hoạch mới, hãy chọn WAN Edge IOS XE (Catalyst 8000) và nhánh phần mềm còn được hỗ trợ.
VNExperts hỗ trợ: tư vấn thiết kế, sizing và triển khai SD-WAN. Xem thêm Tư vấn, triển khai & tích hợp hệ thống, Router Cisco, Router ISR4000 Series và Security, SD-WAN Meraki (nếu cần giải pháp SD-WAN quản lý hoàn toàn bằng cloud). Hoặc liên hệ VNExperts.
Nguồn tham khảo (Cisco)
- Cisco Catalyst SD-WAN Design Guide
- Getting Started Guide: The Cisco Catalyst SD-WAN Solution
- Release Notes for Cisco Catalyst SD-WAN, Release 26.1.x
- Release Notes for Control Components, Release 20.18.x
- Cisco vEdge Router: End-of-Sale / End-of-Support
- End-of-Sale and End-of-Life Announcement for the Cisco vEdge Cloud
- Install and Upgrade (Plug and Play, controller mode)
- Security Configuration Guide: Enterprise Firewall / Unified Security Policy
- Policies Configuration Guide: Application-Aware Routing
- Understand BFD Protocol Relationship with App-Aware Routing
- Catalyst 8200 Series Data Sheet
- Catalyst 8500 Series Data Sheet
- Catalyst 8000V Edge Software Data Sheet
- Cisco Catalyst SD-WAN FAQ
- Cisco Catalyst SD-WAN CloudOps Overview
- Cisco End-of-Sale and End-of-Life Products