
Danh mục sản phẩm

Kết nối uplink lên router cho cặp Switch Cisco Nexus vPC
Uplink từ cặp Nexus lên router có hai cách đấu nối. Cách thứ nhất là cổng routed riêng trên mỗi Nexus, không dùng vPC vì vPC member port chỉ là port-channel Layer 2. Cách thứ hai là router nối Layer 2 qua port-channel vPC, giống phía switch access, để một router hoặc firewall có thể gom hai đường lên hai Nexus. Tùy router là cửa ra Layer 3 thuần hay là gateway nối Layer 2 vào cặp Nexus, bạn chọn một trong hai cách, mỗi cách có cấu hình và ràng buộc riêng.
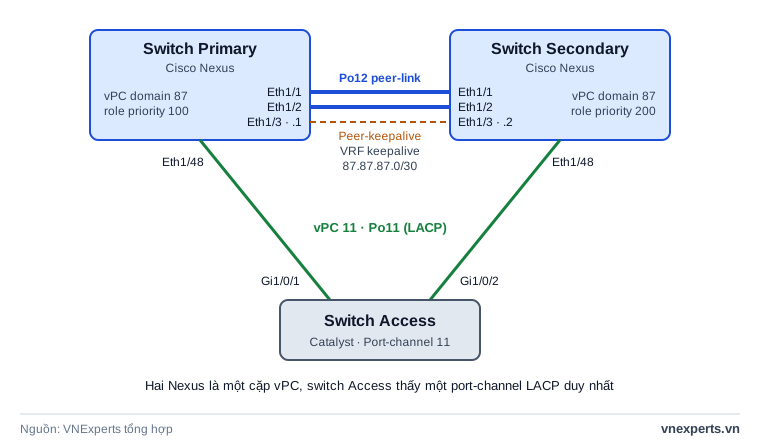
Bài này giả định cặp Nexus đã chạy vPC theo bài Hướng dẫn cấu hình vPC trên Switch Cisco Nexus: vPC domain 87, Switch Primary và Switch Secondary nối nhau bằng peer-link Po12 và peer-keepalive trong VRF keepalive, xuống switch access bằng vPC 11.
⚡ Điểm nhanh
- vPC member port chỉ Layer 2: port-channel Layer 3 không dùng làm vPC.
- Cách 1: mỗi Nexus một cổng routed (
no switchport) lên router, cặp Nexus làm gateway bằng SVI + HSRP; uplink không dùng vPC. Giữa hai Nexus có thêm một liên kết Layer 3 riêng (không qua peer-link và SVI) làm đường dự phòng, chạy OSPF (hoặc static cho mô hình đơn giản). - Cách 2: router hoặc firewall nối Layer 2 qua một port-channel LACP chia hai nhánh lên hai Nexus (vPC 20 trong ví dụ).
- Peering định tuyến giữa router và Nexus qua vPC VLAN: cần
peer-gatewayvàlayer3 peer-routertrên cả hai peer; Nexus 9000 cần NX-OS từ 7.0(3)I5(1). - PIM: adjacency qua vPC VLAN không được hỗ trợ; mỗi Nexus nên có kết nối Layer 3 riêng tới router PIM.
- HSRP/VRRP: cấu hình phải giống nhau trên hai peer, giữ timer mặc định.
Hai cách đấu nối uplink lên router
Uplink từ cặp Nexus lên router có hai cách đấu nối, cấu hình khác nhau hoàn toàn:
| Cách 1: cổng routed riêng | Cách 2: router nối Layer 2 qua vPC | |
|---|---|---|
| Uplink | Mỗi Nexus một đường Layer 3 riêng (no switchport) |
Một port-channel LACP chia hai nhánh lên hai Nexus |
| Dùng vPC cho uplink | Không | Có (vPC 20 trong ví dụ) |
| Ai là gateway của VLAN người dùng | Cặp Nexus (SVI + HSRP) | Router/firewall, hoặc Nexus nếu có SVI |
| Ràng buộc | Cần thêm liên kết Layer 3 riêng giữa hai Nexus làm đường dự phòng | Peering định tuyến qua vPC VLAN cần peer-gateway và layer3 peer-router |
Cách 1: Mỗi Nexus một cổng routed riêng lên router
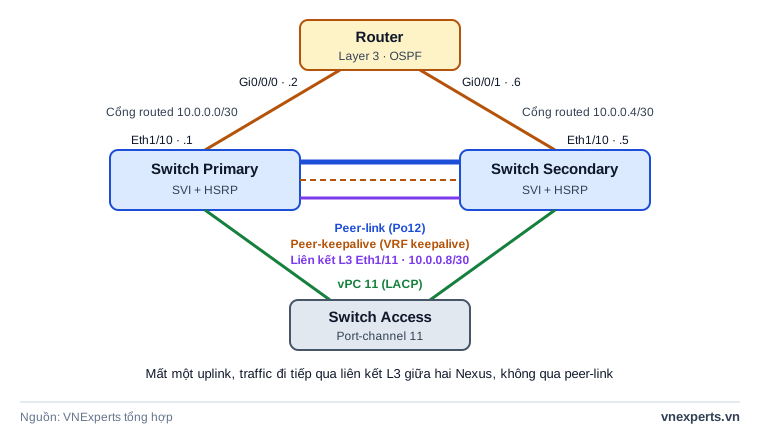
Cặp Nexus làm gateway cho các VLAN người dùng bằng SVI và HSRP. Hai đường lên router là hai liên kết Layer 3 độc lập, nên không cần vPC cho phần này; vPC vẫn giữ nguyên ở phía xuống switch access và server. Giữa hai Nexus có thêm một liên kết Layer 3 riêng (Eth1/11) làm đường định tuyến dự phòng. Cisco khuyến nghị làm như vậy thay vì định tuyến qua peer-link và SVI; nếu thiếu liên kết này thì khi uplink của một Nexus đứt, host đang dùng Nexus đó làm gateway mất đường ra. Liên kết này là cổng routed bình thường (no switchport), không thuộc vPC và không phải peer-keepalive, và adjacency qua nó được hỗ trợ trên mọi nền tảng Nexus.
Cấu hình mặc định trong bài dùng OSPF chạy trên cả ba liên kết (hai uplink và liên kết giữa hai Nexus) để mỗi Nexus tự học đường dự phòng.
| Liên kết | Switch Primary | Switch Secondary | Router |
|---|---|---|---|
| Uplink lên router | Eth1/10, 10.0.0.1/30 | Eth1/10, 10.0.0.5/30 | Gi0/0/0, 10.0.0.2/30 và Gi0/0/1, 10.0.0.6/30 |
| Liên kết giữa hai Nexus | Eth1/11, 10.0.0.9/30 | Eth1/11, 10.0.0.10/30 | không có |
| VLAN 10 (SVI + HSRP) | Vlan10, 192.168.10.2/24 | Vlan10, 192.168.10.3/24 | không có; học mạng 192.168.10.0/24 qua OSPF. Host dùng gateway HSRP ảo 192.168.10.1 |
Switch Primary:
feature interface-vlan
feature hsrp
feature ospf

router ospf 1
  router-id 1.1.1.1

interface Ethernet1/10
  description Uplink-to-Router
  no switchport
  ip address 10.0.0.1/30
  ip router ospf 1 area 0.0.0.0
  ip ospf network point-to-point
  no shutdown

interface Ethernet1/11
  description L3-link-to-Switch-Secondary
  no switchport
  ip address 10.0.0.9/30
  ip router ospf 1 area 0.0.0.0
  ip ospf network point-to-point
  no shutdown

interface Vlan10
  no shutdown
  ip address 192.168.10.2/24
  ip router ospf 1 area 0.0.0.0
  ip ospf passive-interface
  hsrp 10
    preempt
    priority 110
    ip 192.168.10.1
Switch Secondary:
feature interface-vlan
feature hsrp
feature ospf

router ospf 1
  router-id 2.2.2.2

interface Ethernet1/10
  description Uplink-to-Router
  no switchport
  ip address 10.0.0.5/30
  ip router ospf 1 area 0.0.0.0
  ip ospf network point-to-point
  no shutdown

interface Ethernet1/11
  description L3-link-to-Switch-Primary
  no switchport
  ip address 10.0.0.10/30
  ip router ospf 1 area 0.0.0.0
  ip ospf network point-to-point
  no shutdown

interface Vlan10
  no shutdown
  ip address 192.168.10.3/24
  ip router ospf 1 area 0.0.0.0
  ip ospf passive-interface
  hsrp 10
    preempt
    priority 100
    ip 192.168.10.1
Router (ví dụ IOS-XE):
interface GigabitEthernet0/0/0
 ip address 10.0.0.2 255.255.255.252
 ip ospf network point-to-point
 ip ospf 1 area 0
!
interface GigabitEthernet0/0/1
 ip address 10.0.0.6 255.255.255.252
 ip ospf network point-to-point
 ip ospf 1 area 0
!
router ospf 1
 router-id 3.3.3.3
 default-information originate
Router quảng bá default route cho hai Nexus bằng default-information originate. Lệnh này chỉ quảng bá khi router đã có sẵn default route (ví dụ đường ra Internet); nếu chưa có thì thêm default route trên router, hoặc dùng default-information originate always.
Vì sao SVI phải đặt ip ospf passive-interface?
Dòng ip router ospf 1 area 0.0.0.0 trên Vlan10 là để quảng bá subnet của VLAN 10 vào OSPF. Còn ip ospf passive-interface bảo Nexus không gửi OSPF hello trên interface đó, tức là không hình thành neighbor, nhưng subnet vẫn được quảng bá. Đây là cấu hình nên có cho mọi SVI của VLAN người dùng, vì ba lý do:
- Không tạo đường định tuyến qua peer-link: SVI Vlan10 của hai Nexus nằm cùng một VLAN Layer 2, nối với nhau qua peer-link. Nếu để OSPF chạy bình thường, hai Nexus có thể thành neighbor của nhau ngay trên Vlan10 và thêm một đường định tuyến đi qua peer-link và SVI, đúng thứ Cisco khuyến nghị tránh. Đặt passive thì hai Nexus chỉ thấy nhau qua liên kết Layer 3 riêng (Eth1/11).
- Tránh định tuyến nhầm đường: khi có hai đường tới cùng đích (qua VLAN 10 và qua liên kết L3), OSPF so tổng cost và có thể dùng cả hai (ECMP) nếu cost bằng nhau. Passive loại hẳn đường qua VLAN 10 khỏi bảng so sánh, nên hành vi dễ đoán hơn.
- An toàn và gọn: máy trạm hoặc thiết bị lạ trong VLAN 10 không thể gửi OSPF hello để thành neighbor hay đẩy route giả vào mạng, và VLAN người dùng không bị nhiễu bởi gói OSPF.
Nếu quên lệnh này thì cấu hình vẫn chạy, nhưng bạn dễ gặp tình huống show ip ospf neighbor có thêm neighbor trên Vlan10 và đường định tuyến đi qua peer-link. Cổng uplink Eth1/10 và liên kết Eth1/11 thì không đặt passive, vì cần neighbor ở đó.
Kiểm tra:
show ip ospf neighbor
show ip ospf interface brief
show ip route ospf
Mỗi Nexus phải thấy hai neighbor OSPF (router và Nexus còn lại), và không có neighbor nào trên Vlan10. Khi mô phỏng đứt Eth1/10 trên Switch Primary, Switch Primary sẽ học default route qua 10.0.0.10 (Switch Secondary) và host vẫn ra được ngoài.
Lưu ý khi thiết kế:
- Dùng liên kết Layer 3 riêng giữa hai Nexus, không dùng chung với peer-keepalive: peer-keepalive nằm trong VRF
keepalivevà chỉ mang heartbeat, còn liên kết định tuyến dự phòng nằm trong VRF default và mang traffic định tuyến. - Cấu hình SVI và HSRP phải giống nhau trên hai peer (HSRP nằm trong nhóm tham số Type-2 cần nhất quán). Với vPC, Cisco khuyến nghị giữ timer HSRP, VRRP và PIM ở mặc định vì timer ngắn hơn không giúp hội tụ nhanh hơn.
- Nếu có PIM, mỗi Nexus nên có kết nối Layer 3 riêng tới router PIM; PIM qua vPC VLAN không được hỗ trợ.
- Ví dụ trong bài dùng một liên kết giữa hai Nexus vì traffic dự phòng thường nhỏ. Nếu uplink lên router có băng thông lớn, liên kết này cần dung lượng gần bằng uplink vì nó mang toàn bộ traffic ra ngoài của Nexus bị mất uplink. Khi đó có thể bundle thành port-channel Layer 3 (không phải vPC) bằng hai cổng trở lên, hoặc dùng hai liên kết routed riêng chạy ECMP. Đây là gợi ý thiết kế, không phải yêu cầu của Cisco.
Mô hình đơn giản, ít VLAN: có thể dùng static route thay OSPF
Nếu chỉ có một vài VLAN và không cần định tuyến động, bạn bỏ phần feature ospf, router ospf và các dòng ip router ospf, ip ospf ... ở trên, giữ nguyên địa chỉ IP, SVI và HSRP, rồi dùng static route. Default route chính qua router, default route dự phòng (distance cao) qua Nexus còn lại:
! Switch Primary
ip route 0.0.0.0/0 10.0.0.2
ip route 0.0.0.0/0 10.0.0.10 200

! Switch Secondary
ip route 0.0.0.0/0 10.0.0.6
ip route 0.0.0.0/0 10.0.0.9 200
Trên router, trỏ mạng người dùng về cả hai Nexus:
ip route 192.168.10.0 255.255.255.0 10.0.0.1
ip route 192.168.10.0 255.255.255.0 10.0.0.5
Static đơn giản nhưng mặc định chỉ phản ứng khi cổng uplink down, không phát hiện được sự cố phía sau router (router treo, đường ra Internet đứt). Để Nexus tự gỡ default route hỏng, gắn tracking bằng IP SLA vào default route chính: nếu địa chỉ kiểm tra phía sau router không còn ping được thì route chính bị xóa và default dự phòng qua Nexus còn lại có hiệu lực.
! Switch Primary
feature sla sender

ip sla 10
  icmp-echo 8.8.8.8
  frequency 5
ip sla schedule 10 life forever start-time now

ip sla 20
  icmp-echo 1.1.1.1
  frequency 5
ip sla schedule 20 life forever start-time now

track 10 ip sla 10 reachability
track 20 ip sla 20 reachability

! Track tổng hợp: chỉ down khi CẢ HAI đích đều không ping được
track 30 list boolean or
  object 10
  object 20

ip route 8.8.8.8/32 10.0.0.2
ip route 1.1.1.1/32 10.0.0.2
ip route 0.0.0.0/0 10.0.0.2 track 30
ip route 0.0.0.0/0 10.0.0.10 200
Dùng hai đích (ở đây là 8.8.8.8 của Google và 1.1.1.1 của Cloudflare) với logic or giúp tăng độ tin cậy: một đích bị giới hạn ICMP hoặc gặp sự cố riêng sẽ không làm Nexus chuyển đường nhầm, chỉ khi cả hai cùng mất thì default route chính mới bị gỡ. Hai đích nên thuộc hai nhà cung cấp khác nhau.
Trên Switch Secondary cấu hình tương tự, đổi next hop sang 10.0.0.6 cho đường chính và 10.0.0.9 cho đường dự phòng. 8.8.8.8 (Google Public DNS) và 1.1.1.1 (Cloudflare) là ví dụ vì ổn định và dễ nhớ; bạn có thể thay bằng địa chỉ khác đáng tin. Một số lưu ý khi chọn địa chỉ kiểm tra:
- Nên chọn địa chỉ nằm phía sau router đúng đường ra mà default route đang đi. Nếu Nexus chỉ ra mạng nội bộ qua router thì dùng một địa chỉ nội bộ ổn định phía sau router, không dùng địa chỉ Internet.
- Địa chỉ Internet công cộng có thể giới hạn hoặc hạ ưu tiên ICMP, và nếu chính dịch vụ đó gặp sự cố trong khi đường ra vẫn tốt thì Nexus sẽ chuyển đường nhầm. Với hệ thống quan trọng, nên kiểm tra địa chỉ của nhà mạng (gateway hoặc IP đầu bên kia của đường truyền) hoặc giữ cách dùng nhiều đích như ví dụ trên.
Hai điểm cần chú ý về địa chỉ kiểm tra và vòng lặp:
- Các dòng host route
ip route 8.8.8.8/32 10.0.0.2vàip route 1.1.1.1/32 10.0.0.2là bắt buộc, và next hop phải trỏ đúng router trên từng Nexus (10.0.0.2 trên Switch Primary, 10.0.0.6 trên Switch Secondary): nó ép gói kiểm tra luôn đi qua router. Nếu thiếu, khi default route chính bị xóa, gói kiểm tra sẽ đi theo default dự phòng qua Nexus còn lại, ping thành công và route chính bật lên rồi lại tắt liên tục (flap). - Tracking giảm nhưng không loại bỏ hoàn toàn vòng lặp: nếu cả hai Nexus cùng mất đường phía sau router thì cả hai route chính đều bị gỡ, nhưng hai default dự phòng vẫn trỏ vào nhau. Traffic khi đó vốn không có đường ra, nên vòng lặp chủ yếu làm tốn băng thông trên liên kết giữa hai Nexus đến khi TTL hết. Đây là lý do mô hình lớn hơn nên dùng OSPF.
Phía router cũng có thể làm tương tự cho các route về mạng người dùng, ví dụ IOS-XE dùng ip sla, track ... ip sla ... reachability rồi gắn track vào ip route. Lệnh IP SLA và tracking trên NX-OS phụ thuộc dòng Nexus và phiên bản phần mềm, nên kiểm tra tài liệu cấu hình đúng phiên bản trước khi áp dụng.
Cách 2: Router nối Layer 2 vào cặp Nexus qua vPC
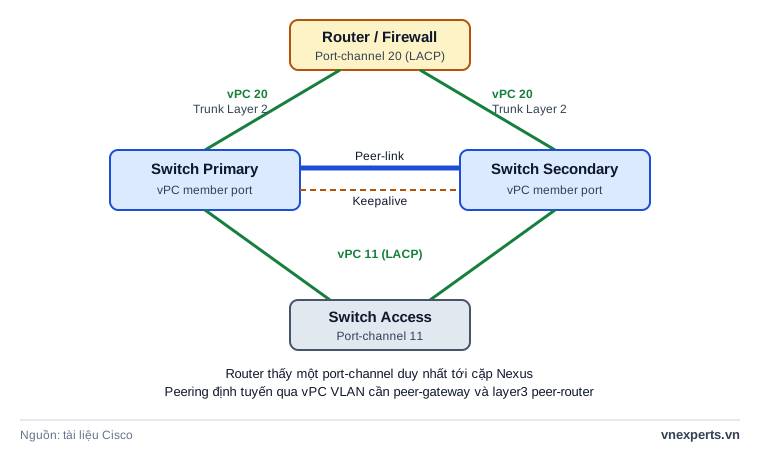
Router hoặc firewall có hai cổng gom thành một port-channel LACP, một cổng lên Switch Primary và một cổng lên Switch Secondary. Với Nexus, đây là một vPC member port Layer 2 thông thường, giống phần switch access ở Bước 6 của bài cấu hình vPC cơ bản (vPC member port đặt spanning-tree port type normal, vì Bridge Assurance không hỗ trợ trên vPC member port). VLAN nào cho phép trên port-channel này cũng phải được phép trên peer-link. Trong ví dụ, router chỉ tạo subinterface cho VLAN 10; thêm subinterface tương tự cho VLAN 20 và 30 nếu router làm gateway cho các VLAN đó.
Cấu hình giống nhau trên hai Nexus:
interface port-channel20
  description vPC-to-Router
  switchport mode trunk
  switchport trunk allowed vlan 10,20,30
  spanning-tree port type normal
  vpc 20

interface Ethernet1/10
  description vPC-to-Router
  switchport mode trunk
  switchport trunk allowed vlan 10,20,30
  channel-group 20 mode active
  no shutdown
Router (ví dụ IOS-XE), làm gateway cho các VLAN bằng subinterface:
interface Port-channel20
 no ip address
!
interface Port-channel20.10
 encapsulation dot1Q 10
 ip address 192.168.10.1 255.255.255.0
!
interface GigabitEthernet0/0/0
 channel-group 20 mode active
interface GigabitEthernet0/0/1
 channel-group 20 mode active
Trong mô hình này có hai biến thể:
- Router là gateway, Nexus chỉ làm Layer 2. Không có adjacency định tuyến nào giữa router và Nexus nên không cần tính năng bổ sung. Đây là biến thể đơn giản nhất.
- Nexus có SVI và định tuyến với router qua một VLAN trung gian. Adjacency giữa thiết bị Layer 3 và Nexus đi qua vPC VLAN chỉ được hỗ trợ khi bật
layer3 peer-router, cùng vớipeer-gateway, trên cả hai peer:
vpc domain 87
  peer-gateway
  layer3 peer-router
Ví dụ cấu hình biến thể 2. Dùng VLAN 100 làm VLAN trung gian, mạng 10.0.100.0/29: router .1, Switch Primary .2, Switch Secondary .3. Router không còn là gateway của VLAN người dùng, nên trunk lên router chỉ cần cho phép VLAN 100 (thay cho allowed vlan 10,20,30 ở cấu hình trên). VLAN 100 cũng phải được phép trên peer-link.
Cấu hình chung trên hai Nexus (khác nhau chỗ địa chỉ SVI và HSRP priority):
feature ospf
feature interface-vlan
feature hsrp

vlan 100
  name Transit-Router

vpc domain 87
  peer-gateway
  layer3 peer-router

interface port-channel20
  switchport mode trunk
  switchport trunk allowed vlan 100
  spanning-tree port type normal
  vpc 20

interface Ethernet1/10
  switchport mode trunk
  switchport trunk allowed vlan 100
  channel-group 20 mode active
  no shutdown
Switch Primary (Switch Secondary đổi router-id thành 2.2.2.2, địa chỉ thành 10.0.100.3 và 192.168.10.3, priority 100):
router ospf 1
  router-id 1.1.1.1

interface Vlan100
  no shutdown
  ip address 10.0.100.2/29
  ip router ospf 1 area 0

interface Vlan10
  no shutdown
  ip address 192.168.10.2/24
  ip router ospf 1 area 0
  ip ospf passive-interface
  hsrp version 2
  hsrp 10
    priority 110
    ip 192.168.10.1
Router (IOS-XE):
interface Port-channel20
 no ip address
!
interface Port-channel20.100
 encapsulation dot1Q 100
 ip address 10.0.100.1 255.255.255.248
 ip ospf 1 area 0
!
interface GigabitEthernet0/0/0
 channel-group 20 mode active
interface GigabitEthernet0/0/1
 channel-group 20 mode active
!
router ospf 1
 router-id 3.3.3.3
 default-information originate
Router, Switch Primary và Switch Secondary cùng nằm trong VLAN 100 nên thành neighbor của nhau; hai Nexus cũng thấy nhau qua VLAN này (đi qua peer-link), còn VLAN người dùng vẫn để passive-interface như Cách 1. Kiểm tra bằng show ip ospf neighbor (kỳ vọng 2 neighbor trên mỗi Nexus) và show vpc (vPC 20 ở trạng thái up). Đây là ví dụ VNExperts tổng hợp từ yêu cầu của Cisco, chưa kiểm tra trên thiết bị thật, bạn nên thử trong lab trước khi triển khai.
Với biến thể 2, Cisco nêu thêm các điểm cần biết: Nexus 9000 cần NX-OS từ 7.0(3)I5(1) trở lên cho tính năng này, và PIM adjacency qua vPC VLAN không được hỗ trợ. Các lưu ý về BFD echo và nâng cấp NX-OS xem ở phần "Các lưu ý chung" bên dưới. Khi cấu hình SVI và OSPF trên VLAN trung gian này, không đặt ip ospf passive-interface trên SVI đó như với VLAN người dùng ở Cách 1, vì cần để Nexus và router thành neighbor của nhau qua VLAN này.
Chọn cách nào?
- Cặp Nexus đã là gateway của các VLAN (SVI + HSRP) và router chỉ là cửa ra WAN hoặc Internet: chọn Cách 1.
- Router hoặc firewall đóng vai trò gateway và Nexus chỉ chuyển mạch: chọn Cách 2, biến thể 1.
- Cần Nexus và router trao đổi route động qua cùng một port-channel: Cách 2, biến thể 2, kèm kiểm tra phiên bản NX-OS của đúng dòng Nexus đang dùng.
Các lưu ý chung khi định tuyến với vPC
- Liên kết Layer 3 giữa hai Nexus để trao đổi route được hỗ trợ trên mọi nền tảng Nexus; đây cũng là cách Cisco khuyến nghị làm đường định tuyến dự phòng thay vì đi qua peer-link và SVI. Cấu hình mẫu nằm trong Cách 1 ở trên.
- Adjacency giữa các thiết bị Layer 3 (không phải Nexus) đi qua vPC VLAN được hỗ trợ trên mọi nền tảng. Adjacency giữa thiết bị Layer 3 và chính Nexus qua vPC VLAN thì cần
layer3 peer-router. - Thiết bị Layer 3 nối vào orphan port luôn được hỗ trợ tới Nexus; nhớ rằng orphan port nối vào peer phụ sẽ bị cô lập khi peer-link down.
- BFD echo không hỗ trợ trên SVI đi qua peer-link, cần
no bfd echotrên SVI đó. - Khi nâng cấp NX-OS lên bản có tính năng này, topology đang chạy có thể bị ảnh hưởng cho đến khi bật
layer3 peer-router, nên đọc release notes trước khi nâng cấp.
Câu hỏi thường gặp (FAQ)
vPC member port có dùng port-channel Layer 3 được không? Không. Cisco chỉ hỗ trợ port-channel Layer 2 (trunk hoặc access) làm vPC member port. Muốn uplink Layer 3 thì dùng cổng routed riêng trên từng Nexus (Cách 1) hoặc để router nối Layer 2 qua vPC (Cách 2).
Khi nào cần layer3 peer-router? Khi router (thiết bị Layer 3) cần tạo adjacency định tuyến trực tiếp với Nexus qua một vPC VLAN. Phải bật peer-gateway trước và cấu hình layer3 peer-router trên cả hai peer. Nếu router chỉ là gateway và Nexus chỉ chuyển mạch Layer 2 thì không cần.
Dùng static route hay OSPF giữa router và cặp Nexus? Bài dùng OSPF làm mặc định cho Cách 1. Với mô hình đơn giản, ít VLAN thì static route vẫn dùng được (cấu hình mẫu ở cuối Cách 1); với nhiều VLAN hoặc cần router tự loại đường khi một Nexus hỏng, nên chạy OSPF.
Có cần liên kết Layer 3 riêng giữa hai Nexus không? Với Cách 1 thì nên có: không bắt buộc để vPC chạy, nhưng Cisco khuyến nghị làm đường định tuyến dự phòng bằng một liên kết Layer 3 riêng giữa hai peer thay vì dùng peer-link và SVI. Nó giúp traffic vẫn có đường ra khi một uplink lên router bị đứt.
Có chạy PIM/multicast qua vPC được không? PIM adjacency qua vPC VLAN hoặc orphan port không được hỗ trợ, và layer3 peer-router không thay đổi điều này. Mỗi Nexus nên có kết nối Layer 3 riêng tới router PIM.
Cấu hình HSRP có cần giống nhau trên hai Nexus không? Có. HSRP nằm trong nhóm tham số Type-2 cần nhất quán. Với vPC, Cisco khuyến nghị giữ timer HSRP, VRRP và PIM ở giá trị mặc định vì timer ngắn hơn không giúp hội tụ nhanh hơn.
Thông tin liên quan
- Hướng dẫn cấu hình vPC (virtual Port Channel) trên Switch Cisco Nexus
- Giá tham khảo và danh mục Cisco Nexus
Cần tư vấn thiết kế vPC hoặc kết nối lên router/firewall, hãy liên hệ VNExperts để được hỗ trợ.
Ghi chú minh bạch
Nội dung bài được tổng hợp và đối chiếu từ ba tài liệu chính hãng của Cisco:
- Create Topologies for Routing over Virtual Port Channel (Document ID 118997, cập nhật 22/01/2024): thiết kế định tuyến được và không được hỗ trợ qua vPC,
layer3 peer-router, phiên bản tối thiểu, PIM, BFD echo. - Understand and Configure Nexus 9000 vPC with Best Practices (Document ID 218333, cập nhật 15/07/2025):
peer-gateway,layer3 peer-routertrên Nexus 9000. - Design and Configuration Guide: Best Practices for Virtual Port Channels (vPC) on Cisco Nexus Series Switches(bản sửa đổi 03/2021): vPC member port chỉ Layer 2, định tuyến dự phòng bằng liên kết Layer 3 riêng, timer HSRP/VRRP/PIM, tham số Type-2.
Cấu hình OSPF, passive-interface, tracking bằng IP SLA, địa chỉ IP ví dụ và các gợi ý thiết kế (bundle liên kết, chọn địa chỉ kiểm tra) là tổng hợp của VNExperts dựa trên cách các giao thức hoạt động, không phải nội dung trích từ tài liệu Cisco và chưa được kiểm tra trên thiết bị thật. Phần "Layer 3 and vPC" của Design Guide chưa được đối chiếu chi tiết, nên các điều kiện triển khai cụ thể nên kiểm tra thêm với tài liệu 118997 và tài liệu cấu hình NX-OS đúng dòng Nexus. Phiên bản tối thiểu của layer3 peer-router khác nhau theo nền tảng. Cấu hình HSRP, địa chỉ IP, VLAN và cấu hình router trong bài là ví dụ lab, cần thay theo thực tế và kiểm tra trước khi áp dụng vào hệ thống đang chạy.