


 Tự học CCNA Online miễn phí – Khóa học CCNA 200-301 từ số 0Bài 62b: Lab Troubleshooting Phần 3 — Xử lý 5 sự cố định tuyến, HSRP và ACL theo ticket
Bài 62b: Lab Troubleshooting Phần 3 — Xử lý 5 sự cố định tuyến, HSRP và ACL theo ticket
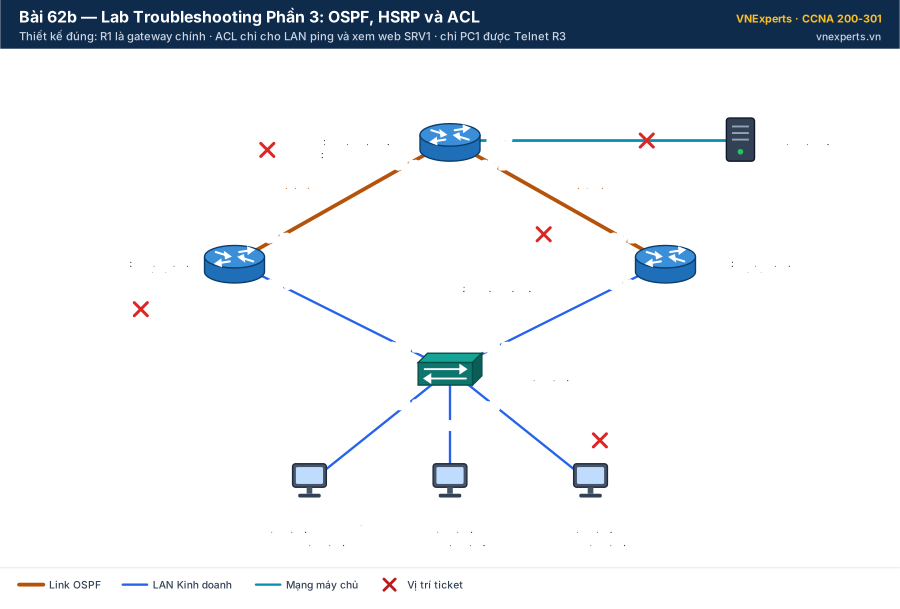
Sơ đồ lab Bài 62b · ⬇️ Tải sơ đồ (SVG) · 🔍 Mở cỡ lớn
💡 Liên hệ thực tế
Mạng của công ty ABC giờ đã đủ "đồ nghề" của Phần 3: OSPF chạy giữa ba router, HSRP dự phòng gateway cho phòng Kinh doanh, ACL bảo vệ máy chủ và giới hạn quyền quản trị. Sau một đợt nâng cấp vội vàng, hộp thư hỗ trợ nhận liền 5 ticket. Mỗi ticket là một lỗi điển hình của Phần 3 — và vài lỗi chỉ lộ ra sau khi lỗi khác đã được sửa.
Quy tắc ghi nhớ: đi theo đường của gói — PC → gateway (HSRP) → định tuyến (OSPF) → bộ lọc (ACL) → đích. Mỗi giả thuyết phải có lệnh show làm bằng chứng.
🎯 Mục tiêu bài lab
- Xử lý sự cố có hệ thống trên mạng nhiều router: định tuyến, gateway dự phòng, lọc gói.
- Dùng bộ đếm của ACL và
show standby brieflàm bằng chứng. - Tìm và sửa 5 lỗi: lệnh
networksai wildcard, HSRP priority/preempt, thứ tự dòng ACL, ACL trên VTY, gateway của PC.
📋 Bảng địa chỉ và đấu nối (theo thiết kế)
| Thiết bị | Interface | Địa chỉ IP | Ghi chú |
|---|---|---|---|
| R1 | G0/0 | 192.168.10.2/24 | HSRP nhóm 1 — gateway chính |
| G0/1 | 10.0.13.1/30 | Tới R3 | |
| R2 | G0/0 | 192.168.10.3/24 | HSRP nhóm 1 — dự phòng |
| G0/1 | 10.0.23.1/30 | Tới R3 | |
| R3 | G0/0 | 10.0.13.2/30 | Tới R1 |
| G0/1 | 10.0.23.2/30 | Tới R2 | |
| G0/2 | 192.168.100.1/24 | Mạng máy chủ — ACL TO-SERVERS chiều out | |
| Gateway ảo | HSRP nhóm 1 | 192.168.10.1 | Gateway của mọi PC |
| PC1 (quản trị) | NIC | 192.168.10.10/24 | Được Telnet vào R3 |
| PC2, PC3 | NIC | 192.168.10.11, .12 /24 | Nhân viên |
| SRV1 | NIC | 192.168.100.10/24 | Máy chủ web, GW 192.168.100.1 |
Chính sách của ACL TO-SERVERS: mạng 192.168.10.0/24 được ping và mở web (TCP 80) máy chủ SRV1; mọi truy cập khác vào mạng máy chủ bị chặn.
| Từ | Cổng | Đến | Cổng | Cáp |
|---|---|---|---|---|
| SW1 | Gi0/1 | R1 | G0/0 | Copper Straight-Through |
| SW1 | Gi0/2 | R2 | G0/0 | Copper Straight-Through |
| SW1 | Fa0/1 – Fa0/3 | PC1 – PC3 | FastEthernet0 | Copper Straight-Through |
| R1 | G0/1 | R3 | G0/0 | Copper Cross-Over |
| R2 | G0/1 | R3 | G0/1 | Copper Cross-Over |
| R3 | G0/2 | SRV1 | FastEthernet0 | Copper Cross-Over |
🧭 Quy trình và lệnh hay dùng
| Câu hỏi cần trả lời | Lệnh hay dùng |
|---|---|
| Gói đi qua router nào, dừng ở đâu? | PC: tracert |
| Router nào đang làm gateway ảo? | show standby brief |
| Có đủ neighbor OSPF chưa? Cổng nào chạy OSPF? | show ip ospf neighbor, show ip ospf interface brief |
| Router có route tới đích không? | show ip route |
| Dòng ACL nào đang chặn? | show access-lists (xem bộ đếm match) |
| Ai được truy cập vào router? | show running-config | section line vty |
⚙️ Chuẩn bị lab
⚙️ Bước 1 — Dựng sơ đồ
Kéo ra 3 router 2911, 1 switch 2960-24TT (để mặc định), 3 PC và 1 Server-PT. Nối cáp theo bảng. Đặt SRV1: 192.168.100.10/24, gateway 192.168.100.1.
⚙️ Bước 2 — Dán cấu hình khởi tạo (đã cài sẵn lỗi)
⚠️ Đừng soi cấu hình khi dán — hãy làm như thể bạn vừa nhận bàn giao một mạng lạ.
📋 Cấu hình khởi tạo R1
hostname R1
no ip domain-lookup
interface gigabitEthernet 0/0
 ip address 192.168.10.2 255.255.255.0
 standby 1 ip 192.168.10.1
 standby 1 priority 90
 no shutdown
interface gigabitEthernet 0/1
 ip address 10.0.13.1 255.255.255.252
 no shutdown
router ospf 1
 router-id 1.1.1.1
 network 192.168.10.0 0.0.0.255 area 0
 network 10.0.13.0 0.0.0.3 area 0
 passive-interface gigabitEthernet 0/0
end
📋 Cấu hình khởi tạo R2
hostname R2
no ip domain-lookup
interface gigabitEthernet 0/0
 ip address 192.168.10.3 255.255.255.0
 standby 1 ip 192.168.10.1
 standby 1 preempt
 no shutdown
interface gigabitEthernet 0/1
 ip address 10.0.23.1 255.255.255.252
 no shutdown
router ospf 1
 router-id 2.2.2.2
 network 192.168.10.0 0.0.0.255 area 0
 network 10.0.23.0 0.0.0.0 area 0
 passive-interface gigabitEthernet 0/0
end
📋 Cấu hình khởi tạo R3
hostname R3
no ip domain-lookup
enable secret class
interface gigabitEthernet 0/0
 ip address 10.0.13.2 255.255.255.252
 no shutdown
interface gigabitEthernet 0/1
 ip address 10.0.23.2 255.255.255.252
 no shutdown
interface gigabitEthernet 0/2
 ip address 192.168.100.1 255.255.255.0
 no shutdown
router ospf 1
 router-id 3.3.3.3
 network 10.0.13.0 0.0.0.3 area 0
 network 10.0.23.0 0.0.0.3 area 0
 network 192.168.100.0 0.0.0.255 area 0
 passive-interface gigabitEthernet 0/2
ip access-list extended TO-SERVERS
 10 permit icmp 192.168.10.0 0.0.0.255 host 192.168.100.10
 20 deny tcp any host 192.168.100.10 eq 80
 30 permit tcp 192.168.10.0 0.0.0.255 host 192.168.100.10 eq 80
interface gigabitEthernet 0/2
 ip access-group TO-SERVERS out
access-list 99 permit host 192.168.10.100
line vty 0 4
 password cisco
 login
 access-class 99 in
end
📋 Cấu hình IP của 3 PC (đặt tay trong Desktop → IP Configuration)
PC1: 192.168.10.10/24, gateway 192.168.10.1 · PC2: 192.168.10.11/24, gateway 192.168.10.1 · PC3: 192.168.10.12/24, gateway 192.168.10.2
📨 Danh sách ticket
| Ticket | Người báo | Nội dung |
|---|---|---|
| #301 | Chị Hoa — Kinh doanh (PC2) | "Máy tôi và máy anh quản trị (PC1) không vào được máy chủ 192.168.100.10, ping cũng không được." |
| #302 | Hệ thống giám sát (NOC) | "Theo thiết kế, R1 là gateway chính của phòng Kinh doanh. Nhưng mọi lưu lượng đang đi qua R2." |
| #303 | Anh Tuấn — Kinh doanh (PC3) | "Ping máy chủ được rồi, nhưng mở trang web http://192.168.100.10 thì không lên." |
| #304 | Quản trị viên (PC1) | "Tôi không Telnet được vào R3 (10.0.13.2) để cấu hình. Mật khẩu chắc chắn đúng." |
| #305 | Đội vận hành | "Diễn tập bảo trì R1 (tắt cổng G0/0 của R1): PC1 và PC2 vẫn dùng bình thường, riêng PC3 mất mạng." |
✍️ Mẫu ghi chép ticket
| Ticket | Triệu chứng đã xác nhận | Lệnh show đã dùng (bằng chứng) | Nguyên nhân | Lệnh sửa | Kiểm tra sau sửa |
|---|---|---|---|---|---|
| #301 | … | … | … | … | … |
| #302 | … | … | … | … | … |
| #303 | … | … | … | … | … |
| #304 | … | … | … | … | … |
| #305 | … | … | … | … | … |
🔍 Gợi ý khoanh vùng (mở từng cái khi cần)
💡 Gợi ý #301
Chạy tracert 192.168.100.10 từ PC2: chặng đầu là router nào? Router đó có route tới 192.168.100.0/24 không, có neighbor OSPF nào không?
💡 Gợi ý #302
So sánh cột Pri và P trong show standby brief của R1 và R2.
💡 Gợi ý #303
Ping qua được mà web không qua — chắc chắn có bộ lọc. Mở web một lần nữa rồi xem dòng nào trong show access-lists trên R3 vừa tăng bộ đếm.
💡 Gợi ý #304
Mật khẩu đúng mà vẫn bị từ chối ngay khi kết nối — R3 có đang giới hạn ai được vào line VTY không? ACL đó cho phép địa chỉ nào?
💡 Gợi ý #305
Chỉ một máy bị, các máy cùng phòng thì không — vấn đề nằm ở chính máy đó. Xem ipconfig trên PC3.
✅ Đáp án từng ticket
👉 Đáp án #301 — R2 không chạy OSPF trên cổng tới R3
Bằng chứng: tracert từ PC2 cho chặng đầu 192.168.10.3 — R2 đang là gateway (xem #302). Trên R2, show ip ospf neighbor trống, show ip route không có 192.168.100.0/24. show ip protocols cho thấy dòng 10.0.23.0 0.0.0.0 area 0: wildcard 0.0.0.0 chỉ khớp đúng địa chỉ 10.0.23.0, không khớp IP 10.0.23.1 của G0/1 — nên G0/1 không có trong show ip ospf interface brief.
R2(config)# router ospf 1
R2(config-router)# no network 10.0.23.0 0.0.0.0 area 0
R2(config-router)# network 10.0.23.0 0.0.0.3 area 0
Kiểm tra: R2 thấy neighbor 3.3.3.3 FULL, có route O 192.168.100.0/24; PC2 ping 192.168.100.10 thành công.
👉 Đáp án #302 — R1 priority thấp và thiếu preempt
Bằng chứng: show standby brief trên R1: Pri 90, cột P trống, trạng thái Standby. Trên R2: Pri 100, có P, Active. R1 có priority thấp hơn nên không thể làm Active.
R1(config)# interface gigabitEthernet 0/0
R1(config-if)# standby 1 priority 110
R1(config-if)# standby 1 preempt
Kiểm tra: R1 chuyển sang Active; tracert từ PC có chặng đầu 192.168.10.2.
📎 Lỗi #301 chỉ gây sự cố vì R2 đang làm Active. Nếu chỉ sửa #302 trước, mạng chạy được nhờ R1 — nhưng R2 vẫn "hỏng ngầm" và cả phòng sẽ mất mạng vào đúng lúc R1 bảo trì. Đây là lý do phải thử chuyển đổi dự phòng sau khi sửa.
👉 Đáp án #303 — Dòng deny đứng trước dòng permit trong ACL
Bằng chứng: mở web từ PC3 rồi chạy show access-lists trên R3: dòng 20 deny tcp any host 192.168.100.10 eq www tăng bộ đếm; dòng 30 (permit) không bao giờ tăng. ACL dừng ở dòng khớp đầu tiên, nên dòng 30 vô dụng.
R3(config)# ip access-list extended TO-SERVERS
R3(config-ext-nacl)# no 20
Kiểm tra: PC3 mở được web; dòng 30 bắt đầu tăng bộ đếm. Các truy cập khác vào mạng máy chủ vẫn bị dòng deny ẩn ở cuối chặn — đúng chính sách.
👉 Đáp án #304 — ACL trên VTY cho phép sai địa chỉ
Bằng chứng: show running-config | section line vty có access-class 99 in; show access-lists 99 chỉ có permit 192.168.10.100 — không phải 192.168.10.10 của PC1. Mọi địa chỉ khác bị dòng deny ẩn chặn nên kết nối bị từ chối trước cả bước hỏi mật khẩu.
R3(config)# access-list 99 permit host 192.168.10.10Kiểm tra: PC1 telnet 10.0.13.2 vào được (mật khẩu cisco); PC2 vẫn bị từ chối. Có thể xoá dòng thừa .100 sau khi đã kiểm tra.
👉 Đáp án #305 — PC3 đặt gateway là IP thật của R1
Bằng chứng: ipconfig trên PC3 cho Default Gateway 192.168.10.2 — IP thật của R1, không phải IP ảo 192.168.10.1. Khi R1 tắt G0/0, địa chỉ 192.168.10.2 biến mất; HSRP chỉ chuyển IP ảo sang R2.
Sửa: đổi gateway của PC3 thành 192.168.10.1.
Kiểm tra: tắt lại R1 G0/0 — cả ba PC vẫn tới được SRV1 (sau vài giây R2 lên Active). Bật lại R1 G0/0, R1 giành lại vai trò nhờ preempt.
🏆 Thử thách mở rộng
- Sau khi sửa xong cả 5 ticket, từ R1 chạy
ping 192.168.100.10. Kết quả thế nào? Có trái với chính sách ACL không? - Thêm vào ACL TO-SERVERS một dòng cho phép riêng PC1 truy cập mọi dịch vụ của SRV1, đặt đúng vị trí.
👉 Gợi ý đáp án
Thử thách 1: Ping từ R1 dùng địa chỉ nguồn 10.0.13.1 (cổng ra của R1), không thuộc 192.168.10.0/24, nên bị dòng deny ẩn của TO-SERVERS chặn khi đi ra G0/2 của R3 — đúng chính sách. Thử lại với ping 192.168.100.10 source 192.168.10.2 sẽ thành công.
! Thử thách 2 — dòng số 5 nằm trên cùng
R3(config)# ip access-list extended TO-SERVERS
R3(config-ext-nacl)# 5 permit ip host 192.168.10.10 host 192.168.100.10
💬 Hỏi & Đáp nhanh
❓ Vì sao không thấy lỗi #301 ngay khi dán cấu hình?
✅ Router không báo lỗi khi lệnh network hợp lệ về cú pháp nhưng không khớp interface nào. Phải kiểm tra bằng show ip ospf interface brief — interface vắng mặt là dấu hiệu.
❓ Nên sửa ticket theo thứ tự nào?
✅ Ưu tiên lỗi ảnh hưởng nhiều người nhất (#301), nhưng luôn kiểm tra lại toàn bộ sau mỗi lần sửa, vì một lỗi có thể che lỗi khác — như #301 và #302 trong bài này.
📝 Bài tập đánh giá
Câu 1: Lệnh nào đưa interface có IP 10.0.23.1/30 vào OSPF area 0?
- A.
network 10.0.23.0 0.0.0.0 area 0 - B.
network 10.0.23.1 0.0.0.0 area 0 - C.
network 10.0.23.0 255.255.255.252 area 0 - D.
network 10.0.24.0 0.0.0.3 area 0
Câu 2: Trong show access-lists, dòng permit cho web có 0 match, trong khi dòng deny ngay phía trên tăng mỗi lần người dùng mở web. Cách sửa đúng?
- A. Áp ACL sang chiều in
- B. Xoá dòng deny hoặc đưa dòng permit lên trước nó
- C. Thêm
permit ip any anyở cuối - D. Khởi động lại router
👉 Đáp án
- Câu 1: B — Wildcard 0.0.0.0 khớp đúng một địa chỉ, nên phải là chính IP của interface (10.0.23.1). Cách thường dùng hơn là
network 10.0.23.0 0.0.0.3 area 0. - Câu 2: B — ACL xét từ trên xuống, dừng ở dòng khớp đầu tiên. Đáp án C mở toang mọi thứ, trái chính sách.
💡 Output trong bài là output mẫu trên Packet Tracer, trên máy bạn có thể khác một chút (ví dụ địa chỉ MAC).
📚 Bài viết thuộc khóa học CCNA của VNExperts
🧭 Điều hướng
| ⬅️ Bài trước | 🏠 Mục lục khóa học | Bài kế tiếp ➡️ |
|---|---|---|
| Bài 62: Lab tổng hợp OSPF + HSRP + ACL | Mục lục khóa học CCNA | Bài 63: Ôn tập Phần 3 + Quiz tổng hợp 12 câu |


