
Danh mục sản phẩm

Cấu hình VPN Site-to-Site IPsec giữa Cisco Router và FortiGate
VPN Site-to-Site IPsec nối hai mạng LAN qua Internet bằng một đường hầm mã hóa. Cisco Router và FortiGate đều theo chuẩn IPsec nên chỉ cần khớp tham số giữa hai bên. Bài này dùng IKEv2 với khóa chia sẻ trước (PSK), phù hợp mô hình trụ sở – chi nhánh.
Đường hầm được thiết lập qua hai pha:
- Phase 1 (IKE SA): hai thiết bị xác thực nhau bằng PSK, thương lượng thuật toán mã hóa, hàm băm và nhóm Diffie-Hellman để tạo kênh điều khiển an toàn.
- Phase 2 (IPsec SA): thương lượng thuật toán ESP và dải mạng cần bảo vệ; dữ liệu người dùng đi qua SA này.
Với phương án policy-based (crypto map), lỗi hay gặp nhất khi nối hai hãng là lệch phạm vi mạng: Cisco khai báo bằng ACL, FortiGate khai báo bằng selector Phase 2, và hai bên phải khớp nhau theo chiều đảo (nguồn của bên này là đích của bên kia). Với route-based (VTI), selector là 0.0.0.0/0 nên lỗi này hầu như không xảy ra.
Chọn route-based hay policy-based
Dùng route-based (VTI) làm phương án mặc định; chỉ chuyển sang policy-based (crypto map) khi đối tác bắt buộc hoặc thiết bị không hỗ trợ VTI. Bài này trình bày phương án 1 (VTI) trước, phương án 2 (crypto map) sau. Chính Cisco cũng xếp crypto map vào nhóm legacy và khuyến nghị chuyển sang tunnel protection trên interface ảo.
| Tiêu chí | Phương án 1: route-based (VTI) | Phương án 2: policy-based (crypto map) |
|---|---|---|
| Cách chọn lưu lượng vào đường hầm | Bảng định tuyến: route trỏ vào Tunnel0 |
ACL trên Cisco, selector Phase 2 trên FortiGate |
| Selector Phase 2 | any any (0.0.0.0/0 hai chiều) |
Dải mạng cụ thể, khớp ngược hai bên |
| Thêm mạng con mới | Thêm một route | Sửa ACL và selector ở cả hai đầu |
| Định tuyến động (OSPF, BGP) | Chạy được qua tunnel | Không |
| Interface và IP tunnel | Có, ping và giám sát được | Không có |
| Khi nên dùng | Triển khai mới, nhiều mạng con, cần dự phòng nhiều đường WAN | Đối tác chỉ hỗ trợ policy-based, một cặp mạng cố định, thiết bị cũ không có VTI |
Ghi chú theo tài liệu Cisco: selector mặc định của VTI là any any; từ IOS XE 16.12.1 có thể gắn ACL vào VTI để giới hạn dải mạng, nhưng khi đó mỗi cặp selector tạo một SA riêng. Dùng route-based ở cả hai đầu ít phát sinh lỗi lệch selector nhất. Không bật đồng thời crypto map và VTI cho cùng một peer.
Xem thêm trên VNExperts: FortiGate: Route-based vs Policy-based IPsec và Site-to-Site IPsec VPN route-based trên FortiGate.
Sơ đồ và thông số quy hoạch
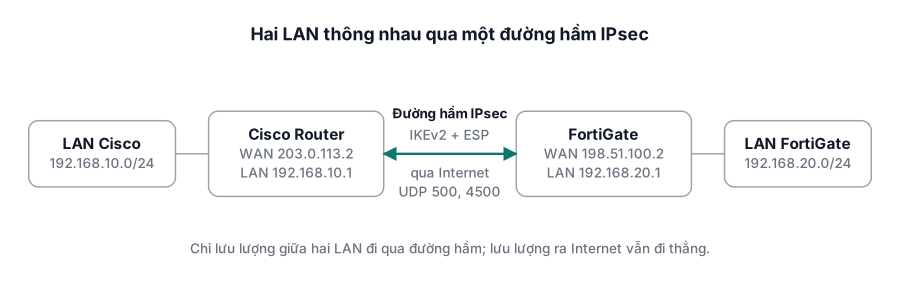
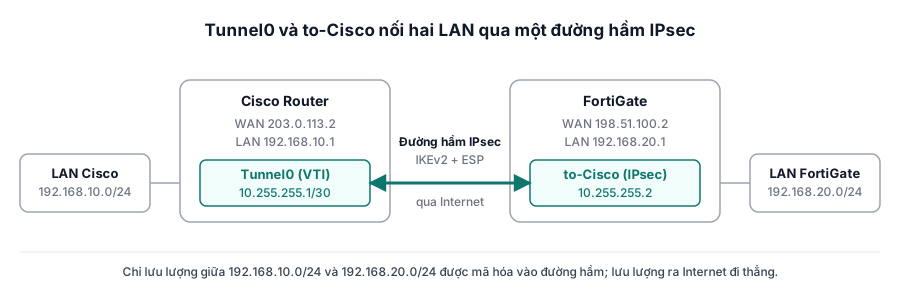
Ví dụ dùng dải IP tài liệu (203.0.113.0/24 và 198.51.100.0/24) cho hai cổng WAN và hai LAN /24; thay bằng địa chỉ thật khi triển khai.
Tunnel0 và to-Cisco nối hai LAN qua một đường hầm IPsec
Chỉ lưu lượng giữa 192.168.10.0/24 và 192.168.20.0/24 được mã hóa vào đường hầm.
Địa chỉ hai site
| Thông số | Cisco Router | FortiGate |
|---|---|---|
| Cổng WAN | Gi0/0/0 – 203.0.113.2 | port1 – 198.51.100.2 |
| Cổng LAN | Gi0/0/1 – 192.168.10.1/24 | port2 – 192.168.20.1/24 |
| Mạng cần mã hóa | 192.168.10.0/24 | 192.168.20.0/24 |
| Interface tunnel (VTI) | Tunnel0 – 10.255.255.1/30 | to-Cisco – 10.255.255.2 |
Thông số mã hóa (phải giống nhau ở cả hai bên)
| Thành phần | Giá trị |
|---|---|
| Phiên bản IKE | IKEv2 |
| Xác thực | Pre-shared key (PSK), ví dụ Str0ngPSK@2026 |
| Phase 1 | AES-256, SHA-256, DH group 14, lifetime 86400 giây |
| Phase 2 | ESP AES-256 + SHA-256, PFS group 14, lifetime 3600 giây |
| Chế độ | Tunnel mode; IKEv2 có sẵn NAT-T (UDP 4500) khi phát hiện NAT |
Cấu hình Cisco Router – Phương án 1: route-based (VTI)
VTI tạo một interface Tunnel thật trên router; route quyết định lưu lượng nào vào đường hầm, nên dễ thêm mạng con và chạy được OSPF hoặc BGP qua tunnel. Các lệnh dưới đây chạy trên IOS/IOS-XE, dùng địa chỉ trong bảng quy hoạch.
Bước 1 – NAT exemption (giữ cho an toàn)
ip access-list extended NAT-INSIDE
 deny   ip 192.168.10.0 0.0.0.255 192.168.20.0 0.0.0.255
 permit ip 192.168.10.0 0.0.0.255 any

ip nat inside source list NAT-INSIDE interface GigabitEthernet0/0/0 overload
Với VTI, gói đi ra Tunnel0 thường không bị NAT nếu Tunnel0 không được đặt ip nat outside. Nếu vẫn muốn loại trừ NAT cho chắc, dòng deny phải nằm trong đúng ACL mà lệnh NAT overload tham chiếu (ở đây là NAT-INSIDE); thêm một ACL deny riêng không tự loại trừ NAT. Nếu router dùng route-map cho NAT, thêm deny vào ACL mà route-map đó match. Đây là thực hành thông dụng, không phải trích từ tài liệu Cisco.
Bước 2 – IKEv2 (Phase 1)
crypto ikev2 proposal FGT-PROP
 encryption aes-cbc-256
 integrity sha256
 group 14

crypto ikev2 policy FGT-POL
 proposal FGT-PROP

crypto ikev2 keyring FGT-KEY
 peer FORTIGATE
  address 198.51.100.2
  pre-shared-key Str0ngPSK@2026

crypto ikev2 profile FGT-PROFILE
 match identity remote address 198.51.100.2 255.255.255.255
 identity local address 203.0.113.2
 authentication remote pre-share
 authentication local pre-share
 keyring local FGT-KEY
 lifetime 86400
Theo tài liệu Cisco, identity local address là tùy chọn: với PSK, identity cục bộ mặc định đã là địa chỉ IP. Lệnh lifetime trong profile để lifetime IKE SA khớp 86400 giây bên FortiGate.
Bước 3 – IPsec profile và interface Tunnel
crypto ipsec security-association lifetime seconds 3600

crypto ipsec transform-set TS-FGT esp-aes 256 esp-sha256-hmac
 mode tunnel

crypto ipsec profile FGT-IPSEC-PROF
 set transform-set TS-FGT
 set pfs group14
 set ikev2-profile FGT-PROFILE

interface Tunnel0
 shutdown
 ip address 10.255.255.1 255.255.255.252
 ip mtu 1400
 ip tcp adjust-mss 1360
 tunnel source GigabitEthernet0/0/0
 tunnel mode ipsec ipv4
 tunnel destination 198.51.100.2
 tunnel protection ipsec profile FGT-IPSEC-PROF
 no shutdown
Cisco yêu cầu shutdown interface tunnel trước khi cấu hình tunnel protection, rồi bật lại sau đó (vì vậy có shutdown và no shutdown ở trên). Dải 10.255.255.0/30 là mạng điểm-điểm của tunnel: Cisco dùng .1, FortiGate dùng .2. Lifetime mặc định của IPsec SA trên Cisco là 3600 giây, khớp với FortiGate.
Bước 4 – Route qua tunnel và mở cổng
ip route 192.168.20.0 255.255.255.0 Tunnel0
- Cần có route mặc định ra Internet qua cổng WAN để
Tunnel0thiết lập được. - Có nhiều mạng con thì thêm route tương ứng, hoặc chạy OSPF/BGP qua
Tunnel0thay cho route tĩnh. - Nếu cổng WAN có ACL chiều vào, cho phép UDP 500, UDP 4500 và giao thức ESP (IP protocol 50) từ
198.51.100.2. - MTU/MSS:
ip mtu 1400vàip tcp adjust-mss 1360chỉ là giá trị khởi đầu, không phải mức bắt buộc. Tài liệu Cisco về PMTUD khuyến nghị MTU 1400 cho GRE + IPsec; VTI native (tunnel mode ipsec ipv4) không có header GRE nên overhead khác (ESP thêm tối đa khoảng 58 byte). Giá trị phù hợp phụ thuộc MTU đường truyền, encapsulation và thuật toán mã hóa. Cisco lưu ý IPsec VTI không hỗ trợ phân mảnh, nên hãy kiểm tra bằng ping có bit DF (ví dụping 192.168.20.1 source GigabitEthernet0/0/1 size 1400 df-bit) rồi chỉnh lại. MSS bằng MTU trừ 40 byte header IP và TCP.
Kiểm tra VTI
show interface Tunnel0
show crypto ikev2 sa
show crypto ipsec sa
ping 10.255.255.2
ping 192.168.20.1 source GigabitEthernet0/0/1
Đọc kết quả theo ba tầng, vì interface Tunnel0 ở trạng thái up không đồng nghĩa dữ liệu đã được mã hóa:
show interface Tunnel0hiệnline protocol is up: chỉ là trạng thái interface.show crypto ikev2 sahiệnREADY: Phase 1 đã thiết lập.show crypto ipsec sacó#pkts encapsvà#pkts decapscùng tăng khi ping qua tunnel: lưu lượng thực sự đang được mã hóa và giải mã. Đây mới là dấu hiệu đạt.
Cấu hình Cisco Router – Phương án 2: policy-based (crypto map)
Dùng phương án này khi đối tác chỉ hỗ trợ policy-based hoặc chỉ cần bảo vệ một cặp mạng cố định. Cisco dùng crypto map với IKEv2 trên IOS/IOS-XE; các lệnh dưới đây dùng địa chỉ trong bảng quy hoạch, thay bằng IP và PSK thực tế của bạn.
Bước 1 – ACL cho lưu lượng cần mã hóa và loại trừ NAT
ip access-list extended VPN-TO-FGT
 permit ip 192.168.10.0 0.0.0.255 192.168.20.0 0.0.0.255

ip access-list extended NAT-INSIDE
 deny   ip 192.168.10.0 0.0.0.255 192.168.20.0 0.0.0.255
 permit ip 192.168.10.0 0.0.0.255 any

ip nat inside source list NAT-INSIDE interface GigabitEthernet0/0/0 overload
Với crypto map, gói đi ra đúng cổng WAN đang bật NAT, nên dòng deny là bắt buộc: thiếu dòng này, gói đi sang FortiGate bị NAT trước khi vào đường hầm và không khớp ACL.
Bước 2 – IKEv2 (Phase 1)
Dùng đúng khối cấu hình crypto ikev2 proposal, policy, keyring, profile như Bước 2 của phương án 1.
Bước 3 – IPsec (Phase 2) và gắn vào cổng WAN
crypto ipsec security-association lifetime seconds 3600

crypto ipsec transform-set TS-FGT esp-aes 256 esp-sha256-hmac
 mode tunnel

crypto map CMAP 10 ipsec-isakmp
 set peer 198.51.100.2
 set transform-set TS-FGT
 set ikev2-profile FGT-PROFILE
 set pfs group14
 match address VPN-TO-FGT

interface GigabitEthernet0/0/0
 crypto map CMAP
Bước 4 – Route và mở cổng
- Cần có route mặc định ra Internet qua cổng WAN; lưu lượng tới
192.168.20.0/24được mã hóa nhờ crypto map nên không cần route riêng. - Nếu cổng WAN có ACL chiều vào, cho phép UDP 500, UDP 4500 và giao thức ESP (IP protocol 50) từ
198.51.100.2. - Không có interface tunnel nên đặt MSS trên interface LAN:
ip tcp adjust-mss 1360.
Lưu ý: với phương án này, FortiGate phải dùng selector Phase 2 là đúng hai dải mạng (192.168.20.0/24 và 192.168.10.0/24) và khớp ngược với ACL, không dùng 0.0.0.0/0. Khi cần thêm mạng con hoặc chạy định tuyến động, chuyển sang phương án 1 (VTI).
Cấu hình FortiGate
FortiGate hỗ trợ cả route-based và policy-based IPsec VPN (trên FortiOS 7.6, giao diện web không tạo hoặc sửa được policy-based, chỉ cấu hình bằng CLI). Bài này dùng route-based để nối với Cisco VTI, thuận tiện khi cần mở rộng nhiều mạng con hoặc chạy định tuyến động: tạo interface tunnel, thêm route và hai firewall policy cho hai chiều. Cấu hình dưới đây khớp với phương án 1 (Cisco dùng VTI, selector Phase 2 là 0.0.0.0/0); nếu Cisco dùng crypto map thì áp dụng ghi chú ở cuối phần này. Làm trên GUI (FortiOS 7.x) hoặc dán CLI, hai cách cho cùng kết quả.
Cấu hình trên GUI
- VPN > IPsec Tunnels > Create New > Custom, đặt tên
to-Cisco. - Network: IP Version IPv4, Remote Gateway Static IP
203.0.113.2, Interfaceport1. Ví dụ của Fortinet tắt NAT Traversal khi hai đầu không đi qua NAT; nếu chưa chắc thì để mặc định. - Authentication: Method Pre-shared Key, IKE Version 2.
- Phase 1 Proposal: Encryption AES256, Authentication SHA256, Diffie-Hellman Group 14, Key Lifetime 86400.
- Phase 2 Selectors: Local Address
0.0.0.0/0, Remote Address0.0.0.0/0; Encryption AES256, Authentication SHA256, bật Perfect Forward Secrecy nhóm 14, Key Lifetime 3600 giây. - Network > Interfaces: sửa interface
to-Cisco, đặt IP10.255.255.2, Remote IP10.255.255.1/30. - Network > Static Routes: đích
192.168.10.0/24, Interfaceto-Cisco. - Policy & Objects > Firewall Policy: tạo hai policy
port2 → to-Ciscovàto-Cisco → port2, Action Accept, NAT tắt.
Cấu hình bằng CLI
config vpn ipsec phase1-interface
    edit "to-Cisco"
        set interface "port1"
        set ike-version 2
        set peertype any
        set proposal aes256-sha256
        set dhgrp 14
        set remote-gw 203.0.113.2
        set psksecret Str0ngPSK@2026
        set keylife 86400
        set dpd on-idle
    next
end

config vpn ipsec phase2-interface
    edit "to-Cisco-p2"
        set phase1name "to-Cisco"
        set proposal aes256-sha256
        set pfs enable
        set dhgrp 14
        set src-addr-type subnet
        set dst-addr-type subnet
        set src-subnet 0.0.0.0 0.0.0.0
        set dst-subnet 0.0.0.0 0.0.0.0
        set keylifeseconds 3600
    next
end

config system interface
    edit "to-Cisco"
        set ip 10.255.255.2 255.255.255.255
        set remote-ip 10.255.255.1 255.255.255.252
    next
end

config firewall address
    edit "LAN-FGT-192.168.20.0"
        set subnet 192.168.20.0 255.255.255.0
    next
    edit "LAN-Cisco-192.168.10.0"
        set subnet 192.168.10.0 255.255.255.0
    next
end

config router static
    edit 0
        set dst 192.168.10.0 255.255.255.0
        set device "to-Cisco"
    next
    edit 0
        set dst 192.168.10.0 255.255.255.0
        set blackhole enable
        set distance 254
    next
end

config firewall policy
    edit 0
        set name "LAN-to-Cisco"
        set srcintf "port2"
        set dstintf "to-Cisco"
        set srcaddr "LAN-FGT-192.168.20.0"
        set dstaddr "LAN-Cisco-192.168.10.0"
        set action accept
        set schedule "always"
        set service "ALL"
    next
    edit 0
        set name "Cisco-to-LAN"
        set srcintf "to-Cisco"
        set dstintf "port2"
        set srcaddr "LAN-Cisco-192.168.10.0"
        set dstaddr "LAN-FGT-192.168.20.0"
        set action accept
        set schedule "always"
        set service "ALL"
    next
end
Route blackhole với distance 254 chỉ hoạt động khi đường hầm down: nó chặn lưu lượng đi lạc ra Internet theo route mặc định và tránh phiên UDP/ICMP cũ bị kẹt sau khi tunnel phục hồi. Fortinet lưu ý prefix của route blackhole phải bằng hoặc ngắn hơn prefix của route tunnel, và không dùng distance 255 vì route có distance 255 không bao giờ được cài đặt. Trong lệnh set psksecret, FortiGate sẽ lưu khóa ở dạng mã hóa sau khi bạn nhập.
Giảm MSS để tránh phân mảnh
Đặt MSS trong firewall policy bằng tcp-mss-sender và tcp-mss-receiver (không có lệnh tcp-mss trong policy); hoặc đặt tcp-mss trên interface tunnel hoặc trong phase1-interface:
config firewall policy
    edit <ID policy>
        set tcp-mss-sender 1360
        set tcp-mss-receiver 1360
    next
end
Lưu ý phiên bản: từ FortiOS 7.6.1 đến 8.0.0, FortiGate không còn tự giảm MSS cho lưu lượng vào IPsec tunnel mà dựa vào PMTUD; trên các nền tảng NP6/NP7, lưu lượng được offload không phát được ICMP "fragmentation needed", nên TCP có thể kết nối được nhưng ứng dụng bị treo. Fortinet khuyến nghị đặt tcp-mss-sender / tcp-mss-receiver trong policy làm cách khắc phục. Hành vi này đã được hoàn nguyên ở 8.0.1 và dự kiến hoàn nguyên ở 7.6.8.
Nếu Cisco dùng policy-based (phương án 2)
Trường hợp này FortiGate vẫn cấu hình route-based (interface IPsec) như trên, chỉ phía Cisco là policy-based. Cấu hình không chỉ đổi mỗi selector; các điểm khác nhau như sau:
| Hạng mục | Cisco dùng VTI (phương án 1) | Cisco dùng crypto map (phương án 2) |
|---|---|---|
| Selector Phase 2 trên FortiGate | 0.0.0.0/0 hai chiều |
Đúng các dải mạng, khớp ngược với ACL Cisco (nguồn của bên này là đích của bên kia) |
| Số Phase 2 | Một | Một Phase 2 cho mỗi cặp dải mạng, tương ứng từng dòng permit trong ACL Cisco |
IP trên interface to-Cisco |
Đặt 10.255.255.2, Remote IP 10.255.255.1 |
Bỏ qua bước này, vì Cisco không có interface tunnel để làm đầu bên kia |
| Static route tới LAN Cisco, route blackhole, hai firewall policy | Có | Giữ nguyên |
| Phase 1 (IKEv2, PSK, proposal, lifetime) | Như nhau | Như nhau |
| Thêm mạng con | Thêm một route | Thêm Phase 2 trên FortiGate và dòng ACL trên Cisco, rồi Bring Down/Up tunnel |
show crypto ipsec sa trên Cisco |
Local/remote ident là any |
Local/remote ident hiện đúng hai dải mạng; nếu lệch là selector chưa khớp |
Trên GUI: ở bước 5 điền hai dải mạng thay vì 0.0.0.0/0, và bỏ bước 6 (đặt IP cho interface). Phần Phase 2 trên CLI đổi như sau:
config vpn ipsec phase2-interface
    edit "to-Cisco-p2"
        set src-subnet 192.168.20.0 255.255.255.0
        set dst-subnet 192.168.10.0 255.255.255.0
    next
end
Sau khi đổi, bấm Bring Down rồi Bring Up tunnel to-Cisco để thương lượng lại Phase 2.
Nếu cả FortiGate cũng dùng policy-based (không có interface tunnel, chọn lưu lượng bằng firewall policy action ipsec), cấu hình khác hẳn phần trên; xem bài FortiGate: Route-based vs Policy-based IPsec trên VNExperts. Bài này không trình bày trường hợp đó.
Kiểm tra kết nối
Đường hầm chỉ lên khi có lưu lượng khớp ACL hoặc selector, nên hãy ping từ máy trong LAN này sang LAN kia để kích hoạt, rồi kiểm tra hai thiết bị.
Trên Cisco Router
ping 192.168.20.1 source GigabitEthernet0/0/1
show crypto ikev2 sa
show crypto ipsec sa
Phase 1 thành công khi show crypto ikev2 sa hiện trạng thái READY. Phase 2 thành công khi show crypto ipsec sa có bộ đếm #pkts encaps và #pkts decaps cùng tăng; nếu chỉ encaps tăng mà decaps bằng 0 thì gói đi được nhưng chưa nhận lại từ FortiGate.
Trên FortiGate
get vpn ike gateway
get vpn ipsec tunnel summary
diagnose vpn tunnel list name to-Cisco
Trên GUI, vào Dashboard > Network > IPsec hoặc Monitor > IPsec Monitor, tunnel to-Cisco hiện trạng thái Up. Có thể bấm Bring Up để kích hoạt thủ công.
Để xem gói IKE/ESP có tới FortiGate hay không, dùng sniffer (mẫu theo Fortinet):
diagnose sniffer packet port1 "host 203.0.113.2 and (udp port 500 or udp port 4500 or esp)" 4 0 a
Gỡ lỗi khi tunnel không lên
Chạy debug trên cả hai đầu cùng lúc rồi so sánh nguyên nhân bị từ chối:
! Cisco
debug crypto ikev2
debug crypto ikev2 error
debug crypto ipsec
debug crypto ipsec error

# FortiGate
diagnose vpn ike log-filter dst-addr4 203.0.113.2
diagnose debug application ike -1
diagnose debug enable
Sau khi xong, tắt debug: undebug all trên Cisco, diagnose debug disable và diagnose debug reset trên FortiGate.
Nếu Cisco VTI thương lượng IKEv2 lỗi với thiết bị khác hãng
Theo tài liệu Cisco, router cấu hình VTI mặc định gửi payload IKEv2 configuration request; nếu peer không xử lý đúng payload này, thương lượng IKEv2 có thể thất bại. Chỉ thêm lệnh dưới đây khi gặp lỗi, không cần đưa vào mọi cấu hình:
crypto ikev2 profile FGT-PROFILE
 no config-exchange request
Lỗi thường gặp và lưu ý
Phần lớn sự cố nằm ở ba chỗ: thuật toán Phase 1 lệch, phạm vi mạng Phase 2 không khớp ngược, hoặc gói bị NAT trước khi vào đường hầm. Tên mã lỗi trong bảng là các notify chuẩn của IKEv2 (RFC 7296).
| Hiện tượng | Nguyên nhân thường gặp | Cách xử lý |
|---|---|---|
| Phase 1 không lên, log báo NO_PROPOSAL_CHOSEN | Mã hóa, hash hoặc nhóm DH hai bên khác nhau | Đối chiếu bảng quy hoạch, sửa proposal cho giống nhau |
| Phase 1 báo AUTHENTICATION_FAILED | Sai PSK hoặc sai identity (IP local/remote) | Nhập lại PSK hai đầu; kiểm tra identity local và match identity remote trên Cisco |
| Phase 1 lên, Phase 2 không lên (TS_UNACCEPTABLE) | Selector Phase 2 không khớp (VTI cần 0.0.0.0/0 ở FortiGate; crypto map cần khớp ngược với ACL), hoặc lệch PFS |
Chỉnh lại ACL hoặc selector; bật PFS cùng nhóm DH 14 ở cả hai bên |
| Tunnel Up nhưng không ping được | Thiếu NAT exemption (crypto map), thiếu route hoặc policy trên FortiGate | Kiểm tra dòng deny trong ACL NAT, route tới to-Cisco và hai firewall policy |
| Tunnel lên rồi tự rớt sau vài phút | Lifetime lệch, DPD không phản hồi, ISP chặn UDP 500/4500 | Đồng bộ lifetime; mở UDP 500, 4500 và ESP; kiểm tra DPD |
| Ping được nhưng truy cập web hoặc file chậm, treo | MTU/MSS quá lớn gây phân mảnh; trên FortiOS 7.6.1–8.0.0 còn do không còn tự giảm MSS | Trên Cisco đặt ip mtu 1400 và ip tcp adjust-mss 1360 trên Tunnel0 (crypto map: đặt MSS trên LAN); trên FortiGate dùng tcp-mss-sender / tcp-mss-receiver trong policy |
Lưu ý khi triển khai thật
- Dùng PSK dài, ngẫu nhiên và khác nhau cho từng tunnel; không để PSK mẫu trong bài này lên thiết bị thật.
- Nếu một đầu nằm sau NAT, bật NAT Traversal (UDP 4500) ở cả hai bên và dùng identity dạng FQDN hoặc key-id thay cho IP.
- Ưu tiên route-based (VTI) cho triển khai mới, nhất là khi có nhiều mạng con hoặc cần định tuyến động (OSPF, BGP); khi đó FortiGate dùng selector
0.0.0.0/0. - Sao lưu cấu hình trước khi thay đổi, và kiểm tra lại sau khi nâng cấp firmware vì giá trị mặc định có thể đổi giữa các phiên bản (ví dụ hành vi MSS ở FortiOS 7.6.1).
Bài liên quan
Nguồn
Cisco:
- IPsec Virtual Tunnel Interfaces, IOS XE 17.x
- Configuring Internet Key Exchange Version 2 (FlexVPN and IKEv2 Configuration Guide, IOS XE 16.10)
- Implementing IKEv2 Route-Based Site-to-Site VPN on Cisco Routers
- Appendix: IKEv2 and Legacy VPNs
- Troubleshoot IOS IKEv2 Debugs for Site-to-Site VPN with PSKs
- Resolve IPv4 Fragmentation, MTU, MSS, and PMTUD Issues with GRE and IPsec
Fortinet (Fortinet Community, bài Technical Tip):
- Configuring and troubleshooting an IKEv2 site-to-site VPN between Cisco FlexVPN and a FortiGate using VTI
- How to setup IPsec VPN between FortiGate and Cisco Routers
- Setting TCP MSS value
- TCP MSS handling changes for IPsec tunnels beginning in FortiOS 7.6.1
- Using blackhole routes in site-to-site IPsec VPN