
Danh mục sản phẩm

Tại sao phải dùng VLAN trong hệ thống mạng doanh nghiệp?
Khi số lượng thiết bị trong mạng LAN tăng lên, để tất cả cùng nằm trong một mạng phẳng (flat network) sẽ sớm gây ra ba vấn đề: broadcast tràn lan, khó kiểm soát truy cập và khó quản trị. VLAN (Virtual LAN) là công nghệ được dùng để giải quyết cả ba vấn đề này trên chính hạ tầng switch hiện có.
Bạn mới làm quen khái niệm VLAN? Xem trước Bài 22: VLAN là gì trong khóa học CCNA. Bài này tập trung vào câu hỏi: khi nào và vì sao doanh nghiệp nên chia VLAN.
⚡ Tóm tắt nhanh
- VLAN là gì: kỹ thuật chia một mạng LAN vật lý thành nhiều mạng logic độc lập (mỗi VLAN là một broadcast domain riêng), phân biệt bằng VLAN ID theo chuẩn IEEE 802.1Q.
- Lợi ích chính: giảm broadcast, tách nhóm thiết bị để dễ kiểm soát truy cập, quản trị theo logic thay vì theo vị trí cắm dây, tiết kiệm switch và cáp.
- Cần thêm gì để các VLAN liên lạc với nhau: thiết bị Layer 3 (router, Layer 3 switch) hoặc firewall, xem cấu hình Inter-VLAN Routing.
- Lưu ý: VLAN tự nó không phải là tường lửa. Muốn kiểm soát thực sự phải kết hợp ACL hoặc firewall giữa các VLAN.
1. VLAN hoạt động như thế nào (tóm gọn)
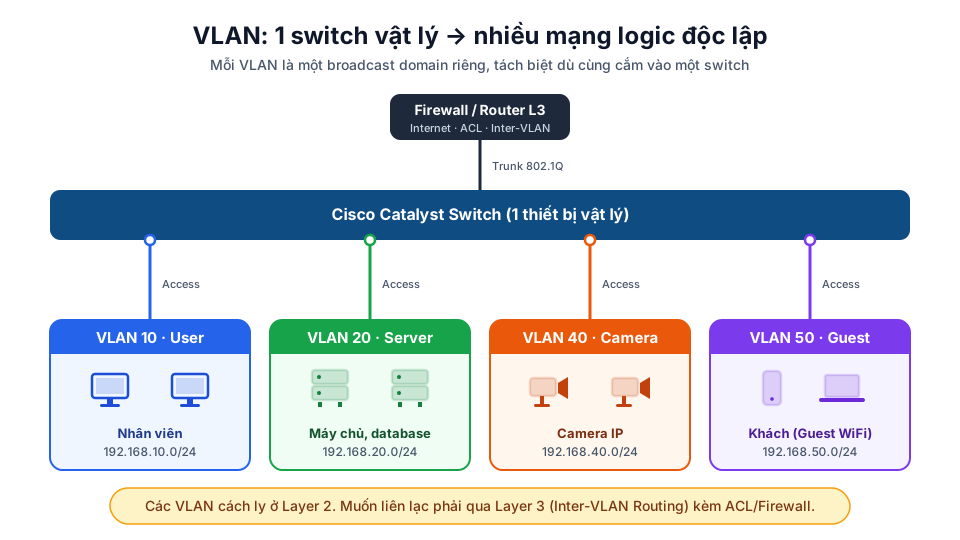
Mỗi cổng switch được gán vào một VLAN. Các thiết bị cùng VLAN giao tiếp với nhau như trong cùng một mạng LAN, kể cả khi chúng cắm ở các switch khác nhau. Giữa các switch, nhiều VLAN đi chung một đường trunk nhờ VLAN tag 802.1Q gắn vào frame Ethernet, nhờ đó lưu lượng từng VLAN vẫn được giữ tách biệt trên cùng một hạ tầng vật lý.
2. Năm lý do nên dùng VLAN
2.1 Giảm broadcast, cải thiện hiệu suất mạng
Các gói broadcast như ARP hay DHCP Discover được gửi đến mọi thiết bị trong cùng broadcast domain. Mạng càng lớn, broadcast càng nhiều, mỗi máy và mỗi switch phải xử lý lượng lưu lượng dư thừa.
VLAN chia mạng thành nhiều broadcast domain nhỏ, broadcast của VLAN nào chỉ lan trong VLAN đó. Cần hiểu đúng: VLAN không làm tăng tốc độ đường truyền, nhưng giảm lưu lượng không cần thiết nên mạng ổn định hơn khi quy mô lớn dần.
2.2 Tách nhóm thiết bị, tăng khả năng kiểm soát bảo mật
Thiết bị ở các VLAN khác nhau không giao tiếp trực tiếp được ở Layer 2. Muốn trao đổi dữ liệu, lưu lượng phải đi qua router, Layer 3 switch hoặc firewall, tức là qua một điểm mà bạn có thể áp dụng ACL hay chính sách bảo mật.
Nhờ đó doanh nghiệp có thể:
- tách mạng khách (guest WiFi) khỏi mạng nội bộ,
- bảo vệ server, database khỏi máy người dùng,
- hạn chế malware lây lan ngang (lateral movement) giữa các nhóm thiết bị,
- cô lập thiết bị IoT, camera IP vốn thường kém an toàn.
⚠️ Lưu ý: VLAN là lớp phân đoạn, không phải lớp bảo vệ hoàn chỉnh. Nếu Inter-VLAN Routing cho phép mọi lưu lượng đi qua tự do thì việc chia VLAN gần như không tăng thêm bảo mật. Thực tế nên kết hợp ACL/firewall giữa các VLAN, không dùng VLAN 1 cho dữ liệu người dùng và tắt các cổng không sử dụng.
2.3 Quản trị theo logic, không phụ thuộc vị trí vật lý
VLAN cho phép gom thiết bị theo phòng ban, chức năng hoặc loại thiết bị, bất kể chúng nằm ở tầng nào hay cắm vào switch nào. Khi nhân viên chuyển phòng ban, bạn chỉ cần đổi VLAN của cổng switch bằng cấu hình, không phải đi lại dây mạng.
2.4 Tiết kiệm chi phí hạ tầng
Nếu không có VLAN, muốn tách mạng thật sự bạn phải dùng switch riêng và đi cáp riêng cho từng nhóm. Với VLAN, nhiều mạng logic cùng chạy trên một hệ thống switch và cáp, giảm đáng kể chi phí thiết bị lẫn công triển khai.
2.5 Dễ áp dụng QoS và chính sách riêng cho từng loại lưu lượng
Khi mỗi loại lưu lượng nằm trong VLAN riêng (ví dụ Voice VLAN cho IP Phone), việc ưu tiên băng thông (QoS), giới hạn truy cập hay giám sát trở nên rõ ràng và đơn giản hơn nhiều so với trộn tất cả vào một mạng.
3. Ví dụ quy hoạch VLAN trong doanh nghiệp
| VLAN | Mục đích | Subnet gợi ý | Chính sách thường áp dụng |
|---|---|---|---|
| 10 | User (nhân viên) | 192.168.10.0/24 | Truy cập Internet, truy cập có chọn lọc tới server |
| 20 | Server | 192.168.20.0/24 | Chỉ mở các cổng dịch vụ cần thiết |
| 30 | Voice (IP Phone) | 192.168.30.0/24 | Ưu tiên QoS, chỉ giao tiếp với tổng đài |
| 40 | Camera IP | 192.168.40.0/24 | Chỉ truy cập tới đầu ghi/NVR |
| 50 | Guest WiFi | 192.168.50.0/24 | Chỉ ra Internet, chặn truy cập mạng nội bộ |
| 99 | Management | 192.168.99.0/24 | Chỉ quản trị viên được truy cập thiết bị mạng |
Với thiết kế này: camera không truy cập được server, khách chỉ ra Internet, và lưu lượng thoại được ưu tiên bằng QoS. (Các chính sách trên chỉ có hiệu lực khi được cấu hình bằng ACL hoặc firewall ở điểm định tuyến giữa các VLAN.)
4. Khi nào nên triển khai VLAN?
Nên dùng VLAN khi:
- mạng có nhiều phòng ban hoặc nhiều nhóm thiết bị khác nhau (user, server, camera, IP Phone…),
- cần tách mạng khách khỏi mạng nội bộ,
- cần bảo vệ server, database hoặc hệ thống quan trọng,
- số lượng thiết bị lớn, broadcast bắt đầu ảnh hưởng hiệu suất,
- muốn mở rộng, thay đổi cơ cấu mạng mà không đi lại dây.
Có thể chưa cần VLAN khi: mạng rất nhỏ (vài chục thiết bị), một nhóm người dùng duy nhất, không có yêu cầu tách biệt. Tuy vậy, tách ít nhất mạng khách khỏi mạng nội bộ vẫn là thực hành nên làm.
5. Câu hỏi thường gặp (FAQ)
VLAN có làm mạng nhanh hơn không? Không trực tiếp. VLAN không tăng tốc độ đường truyền, nhưng giảm broadcast không cần thiết nên mạng ổn định hơn khi quy mô lớn.
Các VLAN khác nhau có liên lạc được với nhau không? Có, nhưng chỉ khi đi qua thiết bị Layer 3 (router, Layer 3 switch) hoặc firewall. Quá trình này gọi là Inter-VLAN Routing.
Dùng VLAN đã đủ bảo mật chưa? Chưa. VLAN giúp phân tách, nhưng để kiểm soát truy cập cần kết hợp ACL hoặc firewall, đồng thời cấu hình đúng trunk và cổng không dùng.
Cần switch loại nào để dùng VLAN? Hầu hết switch managed (Layer 2 trở lên) đều hỗ trợ VLAN, ví dụ dòng Cisco Catalyst 2960, 9200 hay 9300. Muốn định tuyến giữa các VLAN ngay trên switch cần dòng hỗ trợ Layer 3 và license phù hợp.
6. Kết luận
VLAN là nền tảng của thiết kế mạng hiện đại: giảm broadcast, phân đoạn mạng để dễ kiểm soát bảo mật, quản trị linh hoạt và tiết kiệm chi phí. Với mạng doanh nghiệp có nhiều nhóm thiết bị, chia VLAN là thực hành thiết kế gần như mặc định.
Đọc tiếp
- Cấu hình VLAN trên switch Cisco: Trunk, Voice VLAN, Inter-VLAN Routing
- Bài 22: VLAN là gì (CCNA) · Bài 23: Cấu hình VLAN cơ bản
- Switch Cisco Catalyst
- Khái niệm VXLAN và demo cấu hình Cisco VXLAN