
Danh mục sản phẩm
 Kiến thức - Kỹ thuậtPhòng thủ đa lớp chống Network Loop: UDLD, Storm Control, REP và bài học triển khai thực tế
Phòng thủ đa lớp chống Network Loop: UDLD, Storm Control, REP và bài học triển khai thực tế
Khi STP và Loop Detection Guard là chưa đủ. Hai bài viết trước đã đề cập đến hai mảnh ghép quan trọng: cấu hình STP trên switch Cisco, giao thức nền tảng ngăn vòng lặp bằng cách chặn cổng dự phòng, và Loop Detection Guard, lớp bảo vệ bổ sung trên switch Catalyst 9000 giúp phát hiện loop đang diễn ra kể cả trên các cổng chưa chạy STP. Tuy nhiên, trong một hệ thống mạng campus hoặc doanh nghiệp thực tế, hai cơ chế này vẫn để lại những khoảng trống: lỗi cáp quang một chiều, bão quảng bá xảy ra trong lúc STP đang hội tụ, hiện tượng TCN (Topology Change Notification) storm làm rung lắc bảng MAC, hay nhu cầu hội tụ nhanh cho các mạng dạng vòng (ring) trong công nghiệp.
Bài viết này đi sâu vào các lớp phòng thủ bổ sung, cách chúng phối hợp với STP và Loop Detection Guard thành một mô hình phòng thủ đa lớp (defense-in-depth), kèm theo một case study xử lý sự cố loop thực tế trên mạng campus. Nếu bạn mới làm quen với STP, hãy bắt đầu từ Bài 28 khóa CCNA.
1. Vì sao STP và Loop Detection Guard vẫn chưa che phủ hết mọi tình huống?
Trước khi thêm lớp phòng thủ mới, cần hiểu rõ giới hạn của những gì đã có:
- STP chỉ hoạt động nếu cả hai đầu liên kết đều trao đổi BPDU. Một switch unmanaged, một switch từ hãng thứ ba cấu hình sai, hoặc một liên kết bị lỗi ở tầng vật lý theo kiểu chỉ đứt một chiều (unidirectional) đều có thể đánh lừa STP.
- Loop Detection Guard phản ứng sau khi loop đã hình thành, dựa trên việc gửi và nhận lại khung loopback. Nó không ngăn được nguyên nhân gốc gây loop ở tầng vật lý, ví dụ sợi quang bị đứt một sợi (TX còn, RX mất).
- Thời gian hội tụ của STP/RSTP, dù đã cải thiện đáng kể so với chuẩn 802.1D gốc, vẫn tồn tại một khoảng trễ nhất định. Trong khoảng trễ đó, một bão quảng bá vẫn có thể gây quá tải CPU switch nếu không có lớp chặn tốc độ khung tin (rate-limiting) đi kèm.
- Thay đổi cấu trúc mạng (topology change) liên tục, do một cổng access "nhấp nháy" lên xuống, có thể kích hoạt hàng loạt TCN, khiến switch xóa và học lại bảng MAC liên tục, gây hiệu ứng tương tự loop dù không có vòng lặp vật lý nào.
Những khoảng trống này chính là lý do các tính năng dưới đây tồn tại song song với STP, chứ không thay thế nó.
2. UDLD: phát hiện lỗi liên kết một chiều mà STP không thấy được
UDLD (UniDirectional Link Detection) giải quyết một tình huống mà STP gần như bất lực: liên kết cáp quang chỉ hỏng một chiều. Ví dụ sợi TX của switch A vẫn gửi tín hiệu tốt đến switch B, nhưng sợi RX của A không nhận được gì từ B. Về mặt Layer 1, cổng vẫn "up/up", STP vẫn thấy cổng hoạt động và có thể chuyển cổng dự phòng sang trạng thái forwarding sai thời điểm, tạo ra loop.
UDLD hoạt động bằng cách trao đổi các gói tin định danh giữa hai switch láng giềng qua liên kết trực tiếp, tương tự cơ chế "bắt tay" hai chiều:
- Normal mode: Khi không nhận được gói phản hồi hợp lệ trong khoảng thời gian phát hiện, liên kết có thể được coi là "undetermined" và không nhất thiết bị tắt.
- Aggressive mode: Khi hết khoảng thời gian phát hiện mà không có phản hồi hợp lệ, liên kết được coi là một chiều và cổng được đưa vào trạng thái err-disable, chủ động cắt liên kết lỗi trước khi nó gây loop.
Cấu hình cơ bản trên switch Cisco:
! Bật UDLD toàn cục ở chế độ aggressive (chỉ áp dụng cho cổng quang)
Switch(config)# udld aggressive

! Bật riêng cho một cổng cụ thể (cần dùng cách này với cổng đồng)
Switch(config-if)# udld port aggressive

! Kiểm tra trạng thái UDLD
Switch# show udld neighbors

! Tự động khôi phục cổng bị err-disable do UDLD (tùy chọn)
Switch(config)# errdisable recovery cause udld
udld aggressivebật UDLD ở chế độ aggressive cho toàn bộ cổng quang trên switch. Lệnh toàn cục không áp dụng cho cổng đồng.udld port aggressivebật UDLD aggressive cho riêng một cổng, dùng cho cổng đồng hoặc khi chỉ muốn áp dụng cho một số cổng.show udld neighborshiển thị trạng thái UDLD và các thiết bị láng giềng.errdisable recovery cause udldcho phép cổng bị err-disable do UDLD tự khôi phục sau một khoảng thời gian. Khoảng thời gian này đặt bằngerrdisable recovery interval.
Khuyến nghị triển khai: bật UDLD aggressive trên các liên kết uplink cáp quang giữa các switch, đặc biệt tại các điểm có khoảng cách xa hoặc dùng nhiều mối hàn quang.
3. Storm Control: chặn bão quảng bá ngay tại cổng vật lý
Nếu Loop Detection Guard là lớp "phát hiện và cắt nguồn gây loop", thì Storm Control là lớp "giới hạn thiệt hại" ngay tại từng cổng, hoạt động độc lập với việc loop có tồn tại hay không. Storm Control giám sát tỷ lệ phần trăm băng thông bị chiếm bởi lưu lượng broadcast, multicast hoặc unicast không xác định (unknown unicast) trong một khoảng thời gian ngắn, và hành động khi vượt ngưỡng.
! Giới hạn broadcast ở mức 20% băng thông cổng, chặn khi vượt ngưỡng
Switch(config-if)# storm-control broadcast level 20.00
Switch(config-if)# storm-control action shutdown

! Có thể chọn action trap thay vì shutdown để chỉ cảnh báo
Switch(config-if)# storm-control action trap
storm-control broadcast level 20.00đặt ngưỡng broadcast bằng 20% băng thông cổng.storm-control action shutdownđưa cổng vào err-disable khi vượt ngưỡng.storm-control action trapchỉ gửi cảnh báo (trap), không tắt cổng.
Điểm khác biệt cốt lõi so với Loop Detection Guard: Storm Control không quan tâm nguyên nhân là loop, tấn công DoS Layer 2, hay thiết bị lỗi phát tán quảng bá liên tục. Nó chỉ đo lưu lượng và hành động theo ngưỡng đã cấu hình. Đây là lớp phòng thủ nên bật mặc định trên mọi cổng access, kể cả khi mạng không có dấu hiệu loop nào. Ngưỡng 20% ở trên chỉ là ví dụ, bạn cần điều chỉnh theo đặc điểm lưu lượng thực tế của mạng.
4. TCN Storm: khi thay đổi cấu trúc mạng bị hiểu nhầm là loop
Một hiện tượng thường bị bỏ qua khi phân tích sự cố mạng là TCN (Topology Change Notification) storm. Khi một cổng access chuyển trạng thái lên/xuống liên tục (ví dụ do NIC máy trạm lỗi, cáp lỏng), mỗi lần thay đổi có thể sinh ra thông báo thay đổi topology gửi về Root Bridge. Khi nhận thông báo này, các switch rút ngắn thời gian aging của bảng MAC (theo tài liệu Cisco, bằng giá trị forward-delay), buộc mạng học lại địa chỉ MAC liên tục.
Hậu quả quan sát được rất giống một vòng lặp: CPU switch tăng cao, độ trễ tăng, người dùng mất kết nối gián đoạn, nhưng nguyên nhân gốc lại không phải là loop vật lý.
Cách giảm thiểu:
- Bật PortFast trên toàn bộ cổng access thuần túy (đã đề cập ở bài STP, nhưng cần nhấn mạnh lại lý do kỹ thuật): cổng PortFast không sinh TCN khi lên/xuống, vì STP coi đây là cổng đầu cuối, không phải liên kết giữa các switch.
- Xác định cổng nào đang gây TCN liên tục bằng lệnh
show spanning-tree detail | include occurr|from, từ đó khoanh vùng thiết bị lỗi vật lý. - Với các cổng uplink giữa switch với switch, đảm bảo không bật PortFast nhầm. Đây là lỗi cấu hình phổ biến gây loop tạm thời, kể cả khi kết hợp với EtherChannel cấu hình sai hai đầu.
5. REP và Flex Links: phương án thay thế STP cho mạng dạng vòng
Với các mạng có cấu trúc vòng vật lý cố định, phổ biến trong mạng công nghiệp, mạng metro, hoặc kết nối các tủ rack theo dạng ring để tiết kiệm cáp, chạy STP/RSTP truyền thống đôi khi không tối ưu vì thời gian hội tụ và độ phức tạp trong việc dự đoán đường đi.
REP (Resilient Ethernet Protocol) là giải pháp của Cisco cho mạng dạng vòng. Cổng thuộc một REP segment được đưa ra khỏi sự kiểm soát của Spanning Tree: STP BPDU không được gửi hay nhận trên cổng segment, và vì vậy STP không chạy được trên segment. REP dùng cơ chế riêng để xác định một cổng thay thế (Alternate Port) bị chặn nhằm phá vỡ vòng, tương tự nguyên lý của STP nhưng hội tụ nhanh hơn.
! Cấu hình REP segment trên các cổng tham gia vòng
Switch(config-if)# rep segment 10

! Cổng biên (edge) của segment, có thể chỉ định primary
Switch(config-if)# rep segment 10 edge primary

! Kiểm tra topology REP
Switch# show rep topology segment 10
rep segment 10bật REP trên cổng và gán cổng vào segment số 10 (dải segment ID từ 1 đến 1024).rep segment 10 edge primarykhai báo cổng là cổng biên chính của segment. Mỗi segment cần hai cổng biên, trong đó một cổng là primary.show rep topology segment 10hiển thị topology và trạng thái các cổng trong segment.
Flex Links là giải pháp đơn giản hơn: cấu hình một cặp cổng dự phòng cho nhau ở cấp Layer 2 mà không cần chạy STP trên đoạn đó, phù hợp cho các kết nối dual-homed giữa switch truy cập và hai switch phân phối.
! Cổng Gi1/0/1 là active, tự động chuyển sang Gi1/0/2 khi lỗi
Switch(config-if)# switchport backup interface gigabitethernet1/0/2
- Lệnh này đặt trên cổng chính (Gi1/0/1) và chỉ định Gi1/0/2 là cổng dự phòng. Khi cổng chính lỗi, lưu lượng chuyển sang cổng dự phòng.
Lưu ý quan trọng: REP và Flex Links không thay thế STP trên toàn mạng, mà chỉ áp dụng cho các đoạn mạng dạng vòng hoặc dual-homed cụ thể. Trong thực tế, một mạng campus lớn thường kết hợp: lõi chạy MSTP/RPVST+, còn các nhánh ring kết nối tới thiết bị công nghiệp hoặc camera chạy REP riêng.
6. Mô hình phòng thủ đa lớp: kết hợp toàn bộ các cơ chế
Không có một tính năng đơn lẻ nào, kể cả STP hay Loop Detection Guard, đủ để bảo vệ mạng khỏi mọi kịch bản loop. Cách tiếp cận đúng là xếp chồng nhiều lớp phòng thủ, mỗi lớp xử lý một nguyên nhân gốc khác nhau. Sơ đồ dưới đây cho thấy vị trí đặt từng lớp trong một mạng campus điển hình, bảng ngay sau đó tóm tắt chi tiết:
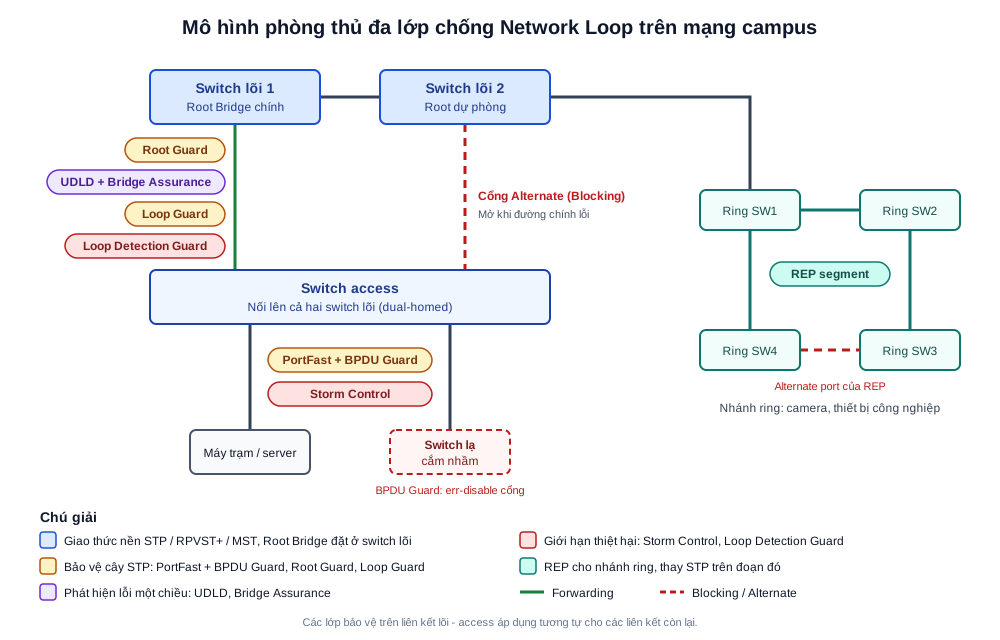
Vị trí các lớp phòng thủ chống loop trong mạng campus: switch lõi, switch access, cổng access và nhánh ring REP.
| Lớp phòng thủ | Xử lý nguyên nhân | Vị trí áp dụng | Tốc độ phản ứng |
|---|---|---|---|
| STP/RSTP/MST | Vòng lặp logic do liên kết dự phòng | Toàn mạng | Vài giây (RSTP), chậm hơn với STP gốc |
| PortFast + BPDU Guard | Thiết bị lạ gửi BPDU trên cổng access. PortFast đưa cổng access vào Forwarding ngay và không sinh TCN khi cổng lên/xuống | Cổng access | Tức thời |
| Root Guard | Switch giả mạo tuyên bố làm Root | Cổng uplink xuống switch cấp thấp hơn | Tức thời |
| Loop Guard (STP) | Cổng Root/Alternate ngừng nhận BPDU | Cổng uplink không có PortFast | Sau thời gian max age |
| UDLD Aggressive | Liên kết quang lỗi một chiều | Cổng uplink cáp quang | Sau khi hết khoảng thời gian phát hiện UDLD |
| Bridge Assurance | Switch ngừng gửi BPDU nhưng vẫn forward, liên kết một chiều | Cổng network point-to-point giữa các switch (Rapid PVST+, MST) | Khi mất BPDU trên cổng network |
| Storm Control | Bão broadcast/multicast bất kể nguyên nhân | Mọi cổng access và uplink | Gần tức thời |
| Loop Detection Guard | Loop đang diễn ra trên cổng chưa/đã chạy STP | Cổng uplink, cổng quan trọng | Sau khi phát hiện khung loopback |
| REP / Flex Links | Vòng lặp vật lý cố định dạng ring | Đoạn mạng ring, dual-homed | Nhanh hơn STP/RSTP |
PortFast và BPDU Guard luôn đi cùng nhau trên cổng access: PortFast giúp máy trạm lên mạng ngay, còn BPDU Guard tắt cổng nếu có người cắm nhầm switch vào đó. Sơ đồ ở trên chỉ minh họa REP cho nhánh ring; Flex Links dùng cho kết nối dual-homed và không được vẽ riêng.
Bridge Assurance không có trên mọi dòng switch và mọi phiên bản phần mềm. Cách hoạt động, điều kiện và cấu hình xem tại Spanning Tree Bridge Assurance là gì.
Nguyên tắc thiết kế: các lớp phía trên (STP, BPDU/Root/Loop Guard) xử lý vòng lặp ở mức logic và kiểm soát hành vi giao thức; các lớp phía dưới (Storm Control, UDLD, Loop Detection Guard) xử lý ở mức vật lý và lưu lượng thực tế, hoạt động như lưới an toàn cuối cùng khi lớp logic thất bại.
7. Case study: Xử lý sự cố loop trên mạng campus thực tế
Tình huống: một văn phòng báo cáo mất kết nối mạng diện rộng vào giờ cao điểm, CPU switch lõi tăng vọt lên 90%+, người dùng ping timeout ngắt quãng.
Quy trình xử lý theo thứ tự ưu tiên:
1. Xác nhận có loop hay không bằng lệnh kiểm tra tải CPU và lưu lượng broadcast:
Switch# show processes cpu sorted
Switch# show interfaces | include rate
Broadcast/multicast rate tăng bất thường trên nhiều cổng cùng lúc là dấu hiệu rõ nhất của loop, khác với TCN storm chỉ ảnh hưởng đến bảng MAC.
2. Kiểm tra bảng MAC để tìm hiện tượng "MAC flapping": cùng một địa chỉ MAC được học liên tục trên hai cổng khác nhau, dấu hiệu kinh điển của vòng lặp. Switch thường ghi log dạng %SW_MATM-4-MACFLAP_NOTIF khi gặp hiện tượng này.
Switch# show logging | include MACFLAP
Switch# show mac address-table address <mac-nghi-ngờ>
show logging | include MACFLAPlọc các log báo MAC flapping.show mac address-table address <mac-nghi-ngờ>cho biết MAC đó đang được học trên cổng nào, chạy lặp lại vài lần để xem có đổi cổng liên tục không.
3. Xác định switch/cổng gây loop dựa trên trạng thái Loop Detection Guard hoặc STP đã err-disable cổng nào:
Switch# show errdisable recovery
Switch# show interfaces status err-disabled
Switch# show spanning-tree detail | include Port |occurr
4. Cô lập cổng nghi vấn. Thường đó là cổng downlink dẫn đến switch unmanaged hoặc cáp bị đấu nhầm hai đầu vào cùng một switch access. Shutdown thủ công cổng đó, quan sát CPU switch lõi giảm ngay lập tức để xác nhận nguyên nhân.
5. Khắc phục gốc rễ: gỡ switch unmanaged gây loop, hoặc sửa cáp đấu sai; sau đó bật lại cổng và xác nhận Loop Detection Guard / Storm Control đã được cấu hình trên cổng đó trước khi đưa vào khai thác lại.
6. Rà soát lại toàn bộ các lớp phòng thủ trên switch liên quan. Nếu cổng đó chưa bật BPDU Guard hoặc Storm Control, đây chính là khoảng trống cần vá để sự cố tương tự không lặp lại.
8. Checklist triển khai cho quản trị viên mạng
- Bật RPVST+ hoặc MST làm chế độ STP chính, xác định rõ Root Bridge chính và dự phòng.
- Bật BPDU Guard và PortFast trên toàn bộ cổng access thuần túy, tuyệt đối không bật PortFast trên cổng nối giữa các switch.
- Bật Root Guard trên các cổng uplink dẫn xuống switch cấp thấp hơn trong mô hình phân tầng.
- Bật UDLD aggressive mode trên toàn bộ liên kết cáp quang giữa các switch.
- Nếu thiết bị và phần mềm hỗ trợ, đánh giá bật Bridge Assurance trên các cổng network nối giữa các switch chạy Rapid PVST+ hoặc MST.
- Bật Storm Control cho broadcast, multicast và unknown unicast trên mọi cổng, kể cả khi chưa từng gặp sự cố loop.
- Bật Loop Detection Guard trên các cổng uplink hoặc cổng quan trọng, đặt hành động err-disable cổng đích để giảm rủi ro cho switch lõi.
- Với các đoạn mạng dạng ring hoặc dual-homed, đánh giá triển khai REP hoặc Flex Links thay vì phụ thuộc hoàn toàn vào STP.
- Định kỳ rà soát bằng
show spanning-tree summary,show udld neighbors,show errdisable recoveryđể phát hiện sớm các dấu hiệu bất thường trước khi chúng trở thành sự cố diện rộng.
Kết luận
STP và Loop Detection Guard là hai nền tảng bắt buộc, nhưng một mạng campus vận hành ổn định lâu dài cần thêm các lớp phòng thủ xử lý đúng nguyên nhân gốc: UDLD và Bridge Assurance cho lỗi liên kết một chiều, Storm Control cho bão lưu lượng bất kể nguồn gốc, kiểm soát TCN để tránh nhầm lẫn với loop thật, và REP/Flex Links cho các cấu trúc mạng dạng vòng cần hội tụ nhanh. Cách tiếp cận đúng không phải là chọn một công cụ "tốt nhất", mà là xếp chồng nhiều lớp phòng thủ để mỗi lớp bù đắp điểm yếu của lớp còn lại, đúng theo nguyên lý defense-in-depth vốn đã được áp dụng phổ biến trong bảo mật, nay áp dụng cho tính ổn định của hạ tầng Layer 2.
Thông tin liên quan
- Cấu hình STP trên Cisco: Root Bridge, Rapid PVST+, PortFast, BPDU Guard
- Spanning Tree Bridge Assurance là gì
- Ngăn chặn vòng lặp mạng với Loop Detection Guard
- Bài 28: STP, vì sao cần và vòng lặp Layer 2 là gì (khóa CCNA)
Ghi chú nguồn
Lệnh và hành vi của UDLD, REP, PortFast và Loop Guard được đối chiếu với tài liệu Cisco IOS XE 17.14 cho Catalyst 9300: Configuring UniDirectional Link Detection, Configuring Resilient Ethernet Protocol và Configuring Spanning Tree Protocol. Cú pháp và tính năng khác nhau giữa các dòng switch và phiên bản phần mềm, vì vậy hãy kiểm tra trên đúng thiết bị trước khi áp dụng.