
Danh mục sản phẩm
 Kiến thức - Kỹ thuậtMô hình OSI là gì? 7 tầng OSI, chức năng từng tầng và cách khoanh vùng lỗi mạng
Mô hình OSI là gì? 7 tầng OSI, chức năng từng tầng và cách khoanh vùng lỗi mạng
Mô hình OSI là gì?
Mô hình OSI (Open Systems Interconnection) là mô hình tham chiếu chia việc truyền dữ liệu giữa hai hệ thống thành 7 tầng độc lập. Mỗi tầng chỉ đảm nhận một nhóm chức năng và chỉ làm việc trực tiếp với tầng ngay trên và ngay dưới nó. Mô hình được chuẩn hóa trong ISO/IEC 7498-1, bản đầu tiên công bố năm 1984, bản hiện hành là 1994.
Hình dung việc gửi một bưu kiện: người gửi đóng gói hàng, dán nhãn, giao cho bưu cục, bưu cục chuyển qua các trung tâm trung chuyển, rồi giao đến tay người nhận. Mỗi bước có người phụ trách riêng và không cần biết bước khác làm thế nào. OSI áp dụng đúng nguyên tắc đó cho dữ liệu mạng.
Cần nhớ ngay từ đầu: OSI là mô hình để học, phân tích và trao đổi giữa các kỹ sư, không phải bộ giao thức chạy thật trên Internet. Thứ chạy thật là bộ giao thức TCP/IP, xem bài Mô hình TCP/IP là gì.
⚡ Điểm nhanh về mô hình OSI
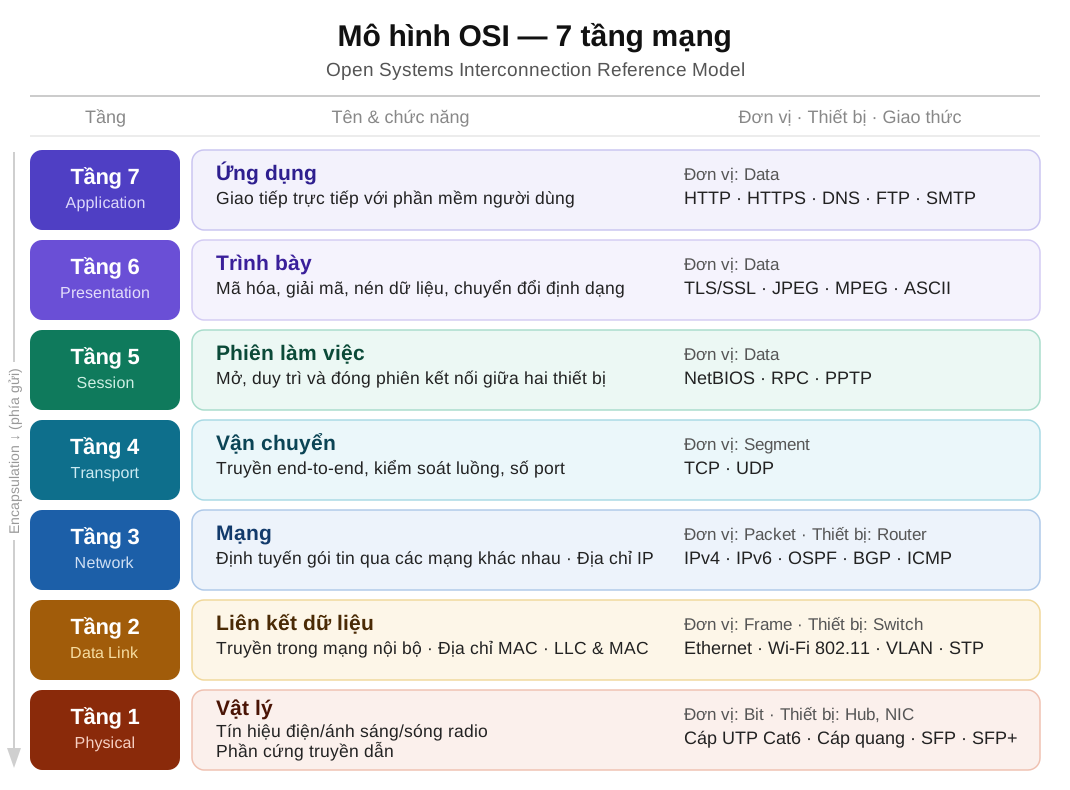
- Số tầng: 7, đánh số từ dưới lên: 1 Physical, 2 Data Link, 3 Network, 4 Transport, 5 Session, 6 Presentation, 7 Application.
- Bản chất: mô hình tham chiếu theo chuẩn ISO/IEC 7498-1, không phải giao thức triển khai.
- Đơn vị dữ liệu (PDU): dữ liệu ở tầng 5-7, segment (TCP) hoặc datagram (UDP) ở tầng 4, packet ở tầng 3, frame ở tầng 2, bit ở tầng 1.
- Địa chỉ dùng ở mỗi tầng: cổng (port) ở tầng 4, địa chỉ IP ở tầng 3, địa chỉ MAC ở tầng 2.
- Thiết bị tiêu biểu: cáp, module quang, hub ở tầng 1; switch ở tầng 2; router và switch Layer 3 ở tầng 3; firewall làm việc từ tầng 3 đến tầng 7.
- Cách nhớ thứ tự (7 → 1): "All People Seem To Need Data Processing".
- Giá trị thực tế lớn nhất: khoanh vùng lỗi theo tầng, thường đi từ tầng 1 lên.
7 tầng OSI: bảng tổng hợp
| Tầng | Tên | Đơn vị dữ liệu | Chức năng chính | Ví dụ giao thức / chuẩn | Thiết bị tiêu biểu |
|---|---|---|---|---|---|
| 7 | Application (Ứng dụng) | Dữ liệu | Cung cấp dịch vụ mạng cho ứng dụng | HTTP, HTTPS, DNS, SMTP, FTP, SSH, SNMP | Firewall thế hệ mới, load balancer ứng dụng |
| 6 | Presentation (Trình bày) | Dữ liệu | Định dạng, mã hóa, nén dữ liệu | TLS, JPEG, ASCII | Không có thiết bị riêng |
| 5 | Session (Phiên) | Dữ liệu | Mở, duy trì, đóng phiên giao tiếp | NetBIOS, RPC | Không có thiết bị riêng |
| 4 | Transport (Vận chuyển) | Segment / Datagram | Truyền đầu-cuối, cổng, kiểm soát luồng, độ tin cậy | TCP, UDP | Firewall, load balancer tầng 4 |
| 3 | Network (Mạng) | Packet | Địa chỉ IP, định tuyến giữa các mạng | IPv4, IPv6, ICMP, OSPF | Router, switch Layer 3 |
| 2 | Data Link (Liên kết dữ liệu) | Frame | Truyền trong cùng một mạng, địa chỉ MAC, phát hiện lỗi | Ethernet, Wi-Fi 802.11, 802.1Q VLAN, STP | Switch, access point |
| 1 | Physical (Vật lý) | Bit | Truyền tín hiệu điện, quang, vô tuyến | Cáp UTP, cáp quang, SFP/SFP+, RJ45 | Cáp, module quang, hub, repeater |
Chức năng từng tầng
Tầng 7: Application
Tầng gần phần mềm người dùng nhất. Đây không phải bản thân ứng dụng như Chrome hay Outlook, mà là giao diện để ứng dụng dùng dịch vụ mạng: HTTP/HTTPS để duyệt web, SMTP/IMAP/POP3 cho email, DNS để phân giải tên miền, SSH để quản trị từ xa, SNMP để giám sát thiết bị.
Tầng 6: Presentation
Đảm bảo hai bên hiểu cùng một định dạng dữ liệu: chuyển đổi bảng mã, nén dữ liệu và mã hóa. TLS thường được xếp vào tầng này khi học OSI, nhưng trong thực tế TLS nằm giữa tầng Transport và tầng Application nên không khớp hoàn toàn với mô hình.
Tầng 5: Session
Quản lý phiên làm việc giữa hai thiết bị: thiết lập, duy trì, đồng bộ và kết thúc. Ví dụ tiêu biểu là NetBIOS và RPC. Trên thực tế, chức năng của tầng 5 và tầng 6 thường do chính ứng dụng hoặc thư viện của nó đảm nhiệm, nên rất ít khi thấy một "sản phẩm tầng 5" riêng lẻ.
Tầng 4: Transport
Chịu trách nhiệm truyền dữ liệu đầu-cuối giữa hai tiến trình. Hai giao thức chính:
- TCP: có kết nối (bắt tay 3 bước), đánh số thứ tự, xác nhận và truyền lại khi mất gói. Dùng cho web, email, truyền file.
- UDP: không kết nối, không xác nhận, độ trễ thấp. Dùng cho DNS, VoIP, video trực tiếp, game.
Tầng 4 dùng số cổng để phân biệt ứng dụng trên cùng một máy: HTTP 80, HTTPS 443, SSH 22, SMTP 25, DNS 53.
Tầng 3: Network
Gán địa chỉ logic (IP) và chọn đường đi cho gói tin giữa các mạng khác nhau. Router đọc địa chỉ IP đích, tra bảng định tuyến rồi chuyển tiếp. ICMP (lệnh ping, traceroute) cũng thuộc nhóm này. Các giao thức định tuyến như OSPF, EIGRP quyết định nội dung bảng định tuyến, còn việc chuyển tiếp từng gói do tầng Network thực hiện.
Tầng 2: Data Link
Truyền khung dữ liệu (frame) trong cùng một mạng nội bộ bằng địa chỉ MAC, kèm trường kiểm tra lỗi FCS. Switch học địa chỉ MAC vào bảng MAC và chỉ chuyển frame ra đúng cổng cần thiết. Các cơ chế như VLAN 802.1Q và STP cũng làm việc ở tầng này. Muốn hiểu sâu cách chống vòng lặp ở Layer 2, xem Bài 28: STP và vòng lặp Layer 2.
Tầng 1: Physical
Truyền chuỗi bit dưới dạng tín hiệu điện, ánh sáng hoặc sóng vô tuyến. Tầng này gồm cáp đồng, cáp quang, đầu nối, module quang SFP/SFP+/QSFP, chuẩn tín hiệu và tốc độ. Lỗi tầng 1 thường là cáp đứt, đầu nối hỏng, module quang lỗi hoặc công suất quang quá yếu.
Dữ liệu đi qua 7 tầng như thế nào?
Khi gửi, dữ liệu đi từ tầng 7 xuống tầng 1. Mỗi tầng thêm phần thông tin điều khiển của mình (header, đôi khi có trailer) gọi là đóng gói (encapsulation). Phía nhận làm ngược lại từ tầng 1 lên tầng 7 gọi là mở gói (decapsulation).
Ví dụ khi máy tính trong văn phòng truy cập một website ở server ngoài Internet:
- Tầng 7: trình duyệt tạo yêu cầu HTTPS. Trước đó, tên miền đã được phân giải thành IP qua DNS.
- Tầng 6-5: dữ liệu được mã hóa bằng TLS và gắn với phiên làm việc.
- Tầng 4: TCP chia dữ liệu thành các segment, ghi cổng nguồn (ngẫu nhiên) và cổng đích 443.
- Tầng 3: IP thêm địa chỉ IP nguồn và IP đích thành packet.
- Tầng 2: thêm địa chỉ MAC thành frame. Lưu ý: vì server nằm ở mạng khác, MAC đích của frame là MAC của default gateway (router), không phải MAC của server. Địa chỉ IP đích giữ nguyên suốt đường đi, còn MAC được thay mới ở mỗi chặng.
- Tầng 1: frame được chuyển thành tín hiệu và truyền đi.
Mỗi router trên đường đi sẽ mở frame đến tầng 3, tra bảng định tuyến, rồi đóng frame mới với MAC của chặng kế tiếp. Phía server nhận bóc lần lượt các lớp từ dưới lên cho đến khi dữ liệu HTTP về đến ứng dụng web.
Dùng mô hình OSI để khoanh vùng lỗi mạng
Giá trị thực tế nhất của OSI là giúp kiểm tra có hệ thống thay vì đoán mò. Cách phổ biến là đi từ tầng 1 lên.
| Tầng | Triệu chứng thường gặp | Cách kiểm tra |
|---|---|---|
| 1 | Đèn link không sáng, cổng down, lỗi CRC/giảm tốc độ liên tục | Kiểm tra cáp, đầu nối, module quang; trên Cisco dùng show interfaces status, show interfaces <cổng> transceiver detail(module hỗ trợ DOM) |
| 2 | Cổng up nhưng không liên lạc được trong cùng VLAN, loop, MAC flapping | show mac address-table, show vlan brief, show spanning-tree |
| 3 | Ping gateway được nhưng không ra mạng khác, sai IP/subnet/route | show ip interface brief, show ip route, ping, traceroute |
| 4 | Ping được nhưng không vào được dịch vụ, bị chặn cổng | Kiểm tra ACL/firewall; thử kết nối cổng bằng Test-NetConnection -ComputerName <host> -Port <cổng> (Windows) hoặc nc -vz <host> <cổng> (Linux) |
| 5-7 | Kết nối thông nhưng ứng dụng lỗi: sai chứng chỉ TLS, DNS trả sai, ứng dụng không phản hồi | Kiểm tra chứng chỉ, bản ghi DNS, log ứng dụng |
Lưu ý: lệnh ping dùng ICMP (tầng 3), nên ping thành công chỉ chứng minh được đường đi IP, không chứng minh dịch vụ ở tầng 4 trở lên đang hoạt động.
Những điểm hay bị hiểu sai về mô hình OSI
- OSI không phải giao thức đang chạy. Internet vận hành bằng TCP/IP. OSI là khung tham chiếu để học và phân tích.
- Tầng 5 và 6 ít khi tách riêng trong thực tế. TCP/IP gộp chức năng của chúng vào tầng Application.
- Switch không chỉ ở tầng 2. Switch Layer 3 vừa chuyển mạch ở tầng 2 vừa định tuyến ở tầng 3.
- Firewall không thuộc một tầng duy nhất. Firewall lọc gói truyền thống làm việc ở tầng 3-4, firewall thế hệ mới còn kiểm tra đến tầng 7.
- Một số giao thức không khớp hoàn toàn với 7 tầng. Ví dụ ARP nằm giữa tầng 2 và tầng 3, TLS nằm giữa tầng 4 và tầng 7. Khi thi, hãy theo cách phân loại của tài liệu đang học.
Mô hình OSI và mô hình TCP/IP
| Mô hình OSI | Mô hình TCP/IP |
|---|---|
| 7 Application, 6 Presentation, 5 Session | Application |
| 4 Transport | Transport |
| 3 Network | Internet |
| 2 Data Link, 1 Physical | Link (Network Access) |
Cách gộp tầng được trình bày theo giáo trình CCNA. Chi tiết, giao thức từng tầng và lý do TCP/IP thắng thế có trong bài Mô hình TCP/IP là gì? So sánh với mô hình OSI.
Câu hỏi thường gặp
Mô hình OSI có mấy tầng, gồm những tầng nào?
OSI có 7 tầng. Từ trên xuống: Application, Presentation, Session, Transport, Network, Data Link, Physical.
Switch và router hoạt động ở tầng nào của OSI?
Switch thông thường làm việc ở tầng 2 (Data Link), chuyển frame theo địa chỉ MAC. Router làm việc ở tầng 3 (Network), chuyển packet theo địa chỉ IP. Switch Layer 3 làm được cả hai.
Lệnh ping hoạt động ở tầng nào?
Ping dùng ICMP, thường xếp ở tầng 3 (Network). Ping thành công cho biết đường đi IP thông, nhưng chưa đảm bảo dịch vụ ở tầng 4 trở lên chạy được.
TCP và UDP thuộc tầng nào, khác nhau thế nào?
Cả hai thuộc tầng 4 (Transport). TCP có kết nối, xác nhận và truyền lại, phù hợp web, email, truyền file. UDP không kết nối, nhanh và nhẹ hơn, phù hợp DNS, VoIP, video trực tiếp.
TLS/SSL thuộc tầng nào của OSI?
Thường được xếp vào tầng 6 (Presentation) khi học OSI, nhưng thực tế TLS chạy trên TCP và dưới giao thức ứng dụng như HTTP, nên không khớp hoàn toàn với mô hình 7 tầng.
Học CCNA có cần thuộc mô hình OSI không?
Có. Đề thi thường hỏi theo tầng OSI, và khi troubleshoot bạn cần khoanh vùng lỗi theo tầng. Nếu muốn học bài bản từng bước, xem Bài 2: Mô hình OSI 7 tầng trong khóa CCNA online của VNExperts.
Thông tin liên quan
- Mô hình TCP/IP là gì? So sánh với mô hình OSI
- Khóa học CCNA online
- Bài 2: Mô hình OSI 7 tầng (CCNA)
- Bài 3: Mô hình TCP/IP (CCNA)
- Bài 28: STP và vòng lặp Layer 2 (CCNA)
- Packet Tracer là gì? Hướng dẫn tải và cài đặt
- Switch Cisco, Router Cisco, Module quang
Ghi chú minh bạch
Nội dung được đối chiếu với tiêu chuẩn ISO/IEC 7498-1:1994 (Mô hình tham chiếu cơ bản OSI, thay thế bản 1984) và RFC 1122 (kiến trúc bộ giao thức Internet). Các ví dụ giao thức, thiết bị và lệnh kiểm tra mang tính minh họa phổ biến; cách xếp một số giao thức vào tầng (ARP, TLS) có thể khác nhau giữa các giáo trình.