
Danh mục sản phẩm

Microsegmentation là gì? Cách hoạt động, lợi ích và lộ trình triển khai
Phân đoạn Microsegmentation là gì?
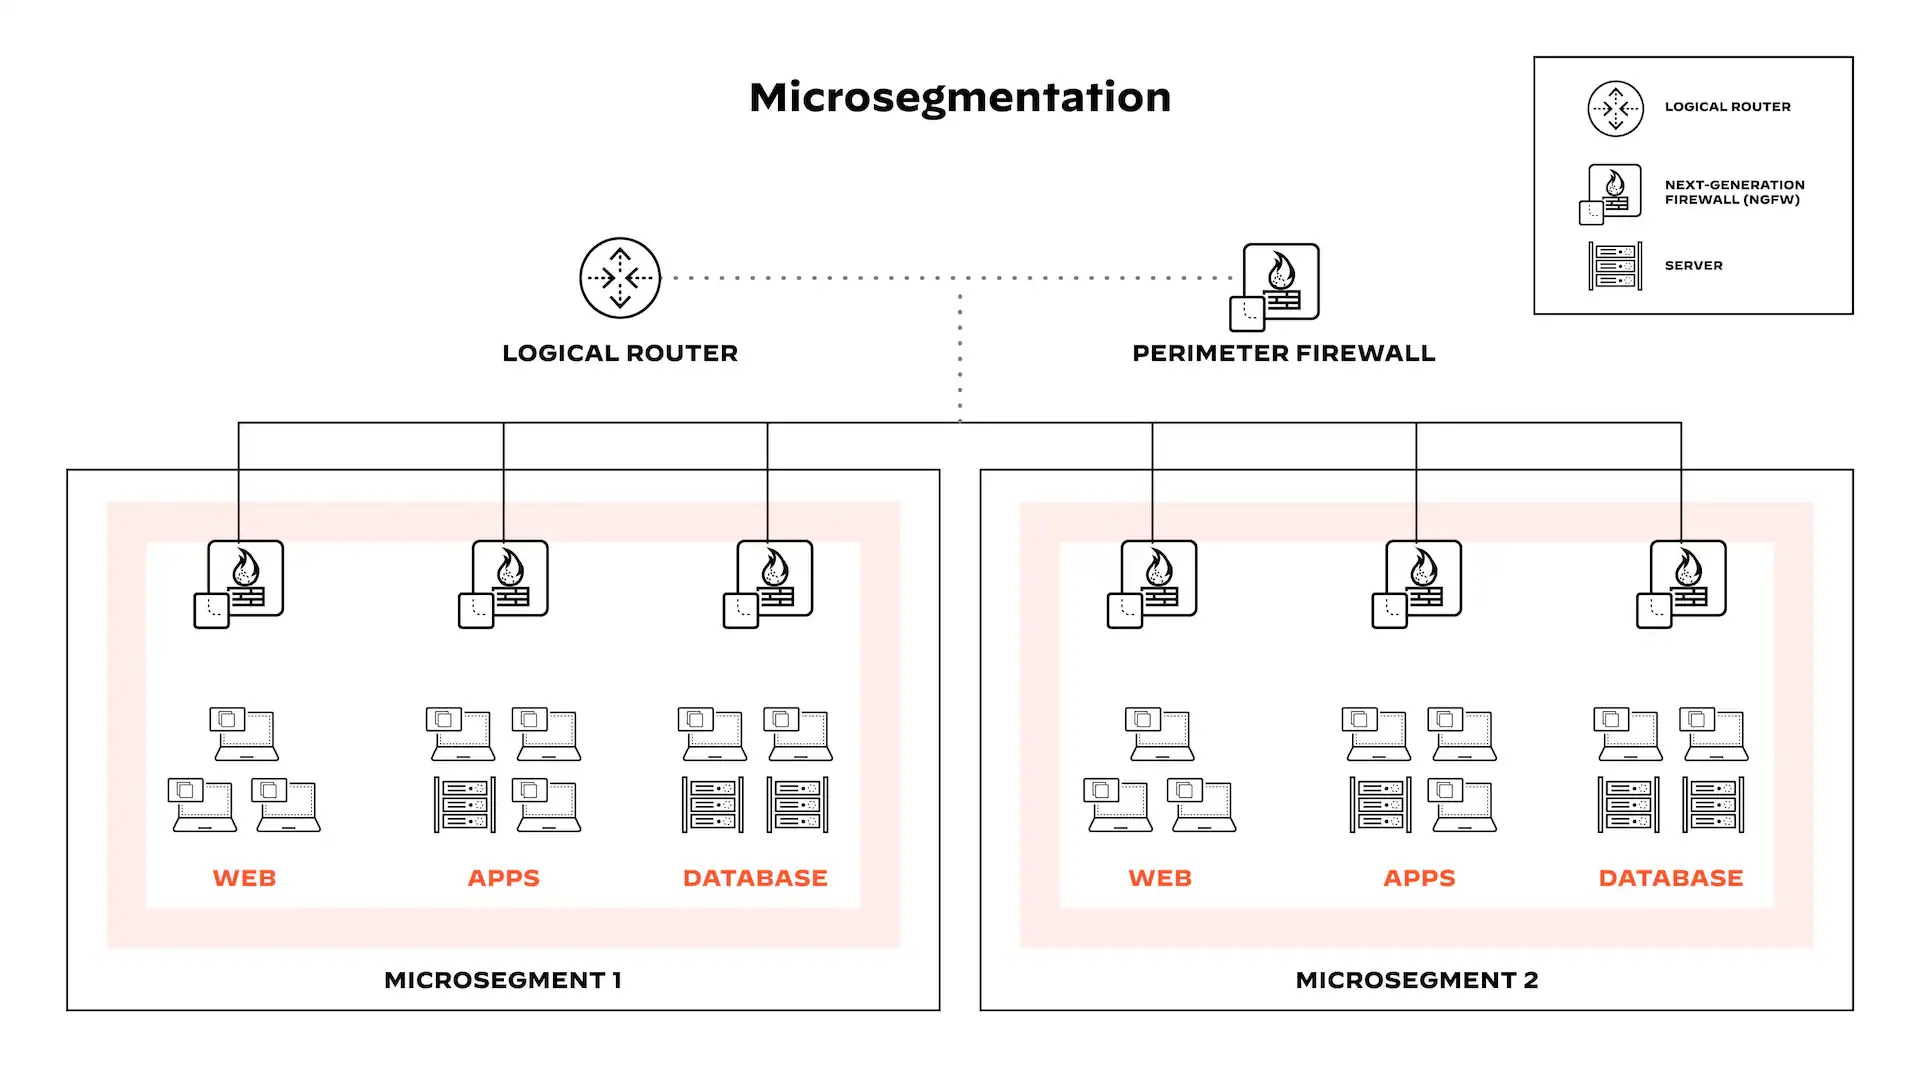
Microsegmentation (phân đoạn nhỏ) là phương pháp bảo mật mạng, trong đó mạng được chia thành các phân đoạn rất nhỏ, thậm chí đến từng workload, để tạo ra những khu vực riêng biệt và cách ly nhau. Mục tiêu là hạn chế khả năng lây lan của các cuộc tấn công và giảm thiểu thiệt hại khi một hệ thống bị xâm nhập.
Mỗi phân đoạn có quy tắc và chính sách riêng, quy định ai và cái gì được phép truy cập. Tài nguyên trong phân đoạn chỉ được truy cập bởi các thiết bị và người dùng được ủy quyền, dựa trên nguyên tắc "chỉ cần biết" (need-to-know) và đặc quyền tối thiểu (least privilege). Thay vì một mạng phẳng truyền thống, microsegmentation tạo ra các khối mạng nhỏ, giúp ngăn kẻ tấn công di chuyển ngang giữa máy chủ, ứng dụng và người dùng.
Nội dung bài viết:
- Microsegmentation Explained
- Vượt ra ngoài bảo mật vùng biên (Beyond Perimeter Security)
- Microsegmentation hoạt động như thế nào?
- So sánh với phân đoạn mạng truyền thống (VLAN, ACL)
- Các cách triển khai phổ biến
- Lộ trình triển khai theo 5 bước
- Lợi ích và thách thức
- Kết luận
1, Microsegmentation Explained
Microsegmentation là phương pháp bảo mật chia mạng thành các phân đoạn và áp dụng điều khiển bảo mật cho từng phân đoạn dựa trên yêu cầu riêng của nó.
Phần mềm microsegmentation kết hợp công nghệ ảo hóa mạng để tạo ra các vùng an toàn trong môi trường đám mây. Các vùng này cô lập từng khối công việc (workload) và bảo vệ chúng bằng chính sách tùy chỉnh. Mỗi máy ảo (VM) cũng có thể được bảo vệ đến cấp độ ứng dụng với các điều khiển chính xác.
Mức chi tiết này rất quan trọng với hạ tầng hiện đại, nơi nhiều ứng dụng chạy trên cùng một máy chủ hoặc máy ảo. Tổ chức có thể áp dụng điều khiển bảo mật cho từng workload và ứng dụng, thay vì chỉ có một chính sách duy nhất cho cả máy chủ.
2, Beyond Perimeter Security: vượt ra ngoài bảo mật vùng biên
Bảo mật vùng biên chiếm vị trí quan trọng trong hầu hết hệ thống mạng. Firewall kiểm tra lưu lượng "Bắc-Nam" (North-South, từ client vào server) khi đi qua vùng biên và chặn lưu lượng xấu. Tuy nhiên, các tài sản bên trong vùng biên mặc định được tin tưởng, nên lưu lượng "Đông-Tây" (East-West, từ workload sang workload) thường không bị kiểm tra.
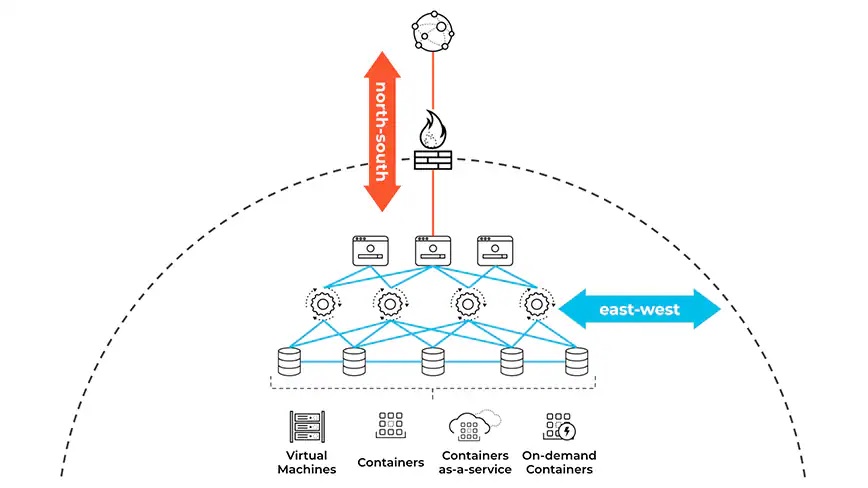
Với phần lớn tổ chức, giao tiếp Đông-Tây chiếm đa số lưu lượng trong trung tâm dữ liệu và đám mây, nhưng các phòng vệ tập trung ở vùng biên gần như không nhìn thấy nó. Kẻ tấn công lợi dụng điều này để di chuyển ngang qua các workload sau khi đã vào được bên trong.
Microsegmentation quản lý quyền truy cập mạng giữa các workload. Quản trị viên đặt chính sách giới hạn lưu lượng theo nguyên tắc đặc quyền tối thiểu và Zero Trust. Nhờ đó tổ chức giảm bề mặt tấn công, kiểm soát tốt hơn các vụ xâm nhập và đáp ứng yêu cầu tuân thủ dễ hơn.
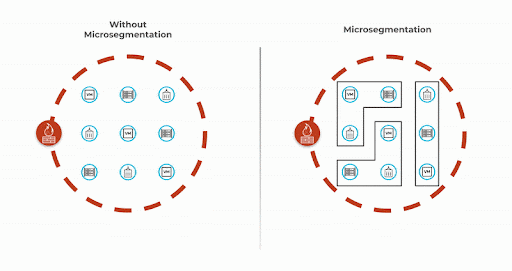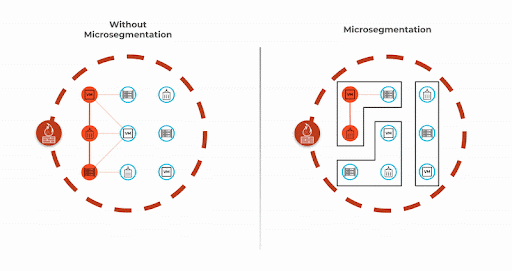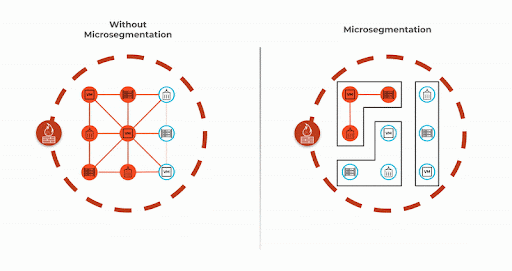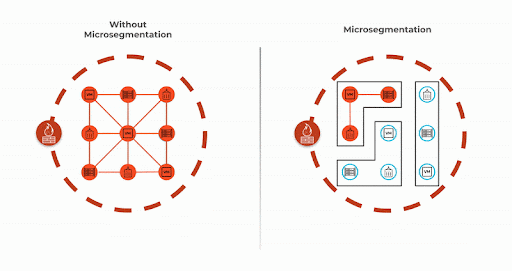
Microsegmentation cũng kế thừa và mở rộng ý tưởng phân đoạn mạng (network segmentation). Phân đoạn mạng chia mạng thành các mạng nhỏ hơn, giúp giảm phạm vi broadcast, cải thiện hiệu suất và bảo mật; đội bảo mật có thể áp ACL lên VLAN và subnet để cô lập các máy ở những phân đoạn khác nhau. Microsegmentation đi xa hơn bằng cách kiểm soát đến từng workload, và có thể triển khai trong cả mạng vật lý lẫn môi trường ảo hóa.
3, Microsegmentation hoạt động như thế nào?
Trong mạng phẳng truyền thống, khi kẻ tấn công chiếm được một máy chủ, chúng có thể quét và di chuyển ngang (lateral movement) sang gần như mọi máy khác vì lưu lượng đông-tây không bị kiểm soát. Microsegmentation đặt một "bức tường" chính sách quanh từng workload: chỉ những kết nối được khai báo rõ ràng mới được phép đi qua, mọi thứ còn lại bị chặn theo mặc định (default deny).
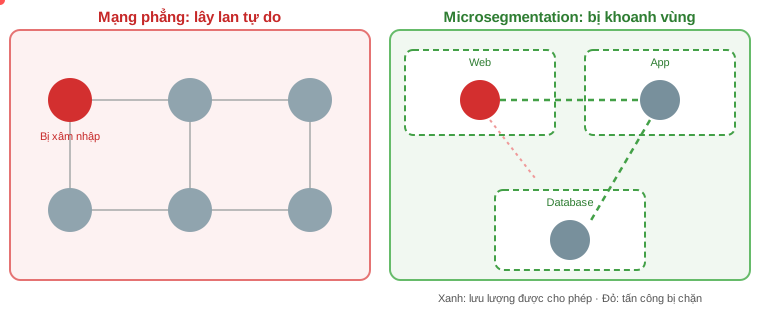
Về mặt kỹ thuật, chính sách microsegmentation không gắn với địa chỉ IP hay VLAN cố định mà gắn với danh tính và thuộc tính của workload (nhãn ứng dụng, môi trường, vai trò, tiến trình). Nhờ vậy, khi một máy ảo hoặc container di chuyển, chính sách đi theo nó.
4, Microsegmentation khác gì phân đoạn mạng truyền thống (VLAN, ACL)?
| Tiêu chí | Phân đoạn truyền thống (VLAN/ACL) | Microsegmentation |
|---|---|---|
| Mức độ chi tiết | Theo subnet/VLAN, hàng chục đến hàng trăm máy | Từng workload, VM, container hoặc ứng dụng |
| Hướng lưu lượng kiểm soát | Chủ yếu Bắc-Nam (qua firewall biên) | Cả Đông-Tây (workload với workload) |
| Cơ sở chính sách | Địa chỉ IP, cổng, VLAN ID | Nhãn, danh tính, vai trò, ngữ cảnh ứng dụng |
| Khi workload di chuyển | Phải sửa lại ACL/cấu hình mạng | Chính sách tự đi theo workload |
| Vận hành | Thủ công, ACL phình to khó quản lý | Tập trung, tự động hoá, có hiển thị luồng traffic |
5, Các cách triển khai Microsegmentation phổ biến
- Dựa trên agent (host-based): cài agent trên từng máy chủ hoặc workload để thực thi chính sách ngay tại host, dựa trên firewall của hệ điều hành. Ưu điểm là chi tiết và độc lập với hạ tầng mạng; nhược điểm là phải quản lý agent trên toàn bộ máy.
- Dựa trên hypervisor / lớp ảo hoá mạng: thực thi chính sách ở tầng ảo hoá (ví dụ distributed firewall của VMware NSX), không cần cài gì vào guest OS, phù hợp trung tâm dữ liệu ảo hoá.
- Dựa trên hạ tầng mạng: dùng switch, firewall và hệ thống nhận dạng để gắn nhãn và thực thi. Ví dụ Cisco TrustSec dùng Security Group Tag (SGT) kết hợp Cisco ISE để phân quyền theo nhóm, hoặc firewall nội bộ (Internal Segmentation Firewall) như FortiGate đặt sâu trong mạng LAN/Data Center.
- Dựa trên đám mây: dùng security group, network policy của nhà cung cấp cloud hoặc của Kubernetes để cô lập workload và container.
Trên thực tế nhiều tổ chức kết hợp các cách trên: nhận dạng người dùng/thiết bị bằng ISE ở lớp truy cập, phân đoạn lớp Data Center bằng firewall nội bộ hoặc giải pháp workload security.
6, Lộ trình triển khai Microsegmentation theo 5 bước
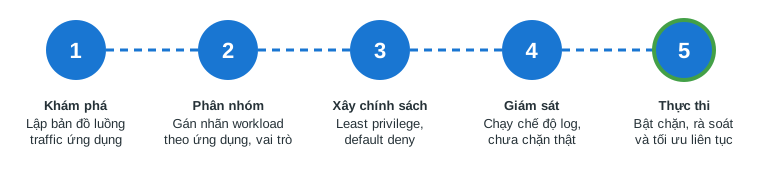
- Khám phá và lập bản đồ: xác định các ứng dụng, workload và luồng giao tiếp thực tế. Không có bước này, chính sách dễ chặn nhầm dịch vụ đang chạy.
- Phân nhóm workload: gom theo ứng dụng, môi trường (Prod/Dev/Test), mức độ nhạy cảm của dữ liệu.
- Xây dựng chính sách: chỉ cho phép các kết nối cần thiết, ưu tiên bảo vệ các "tài sản quan trọng" trước (database, hệ thống thanh toán, AD).
- Giám sát ở chế độ chỉ ghi log: kiểm tra xem chính sách sẽ chặn gì, sửa các ngoại lệ trước khi thực thi thật.
- Thực thi và tối ưu: bật chế độ chặn theo từng giai đoạn, rà soát định kỳ khi ứng dụng thay đổi.
7, Lợi ích và thách thức
| Lợi ích | Thách thức |
|---|---|
|
|
8, Kết luận
Firewall biên vẫn cần thiết nhưng không còn đủ khi phần lớn lưu lượng nằm bên trong trung tâm dữ liệu và đám mây. Microsegmentation bổ sung lớp bảo vệ ở chính nơi kẻ tấn công thường di chuyển sau khi vượt qua vùng biên, giúp một sự cố đơn lẻ không biến thành sự cố toàn hệ thống. Cách làm hiệu quả là bắt đầu nhỏ: chọn vài ứng dụng quan trọng, quan sát traffic, xây chính sách theo nguyên tắc least privilege rồi mở rộng dần.
Nếu bạn đang cân nhắc triển khai phân đoạn mạng với Cisco (ISE, TrustSec), Fortinet FortiGate hoặc các giải pháp bảo mật khác, hãy liên hệ VNExperts để được tư vấn giải pháp phù hợp.