
Danh mục sản phẩm

LAB Cisco TrustSec với ISE: SGT, SGACL và 802.1X
Cisco TrustSec cho phép phân quyền theo nhóm thay vì theo VLAN hay địa chỉ IP: mỗi user, thiết bị được gán một Security Group Tag (SGT) sau khi xác thực, và switch dựa vào tag đó để cho phép hoặc chặn lưu lượng bằng SGACL.
Vì sao cần Cisco TrustSec?
Cách phân quyền truyền thống dựa vào VLAN và ACL theo địa chỉ IP. Cách này chạy được ở mạng nhỏ, nhưng khi số lượng user, thiết bị và ứng dụng tăng lên thì bắt đầu bộc lộ nhiều hạn chế:
- Chính sách gắn với IP và VLAN: user đổi chỗ ngồi, chuyển từ LAN sang Wi-Fi hoặc VPN thì địa chỉ IP đổi, ACL phải sửa theo.
- ACL phình to, khó quản lý: mỗi subnet hoặc ứng dụng mới lại thêm dòng vào ACL trên nhiều thiết bị, dễ sai sót và khó kiểm toán.
- Phân đoạn mạng phụ thuộc thiết kế VLAN: muốn tách nhóm phải tạo thêm VLAN, subnet và định tuyến, trong khi hai nhóm khác quyền vẫn có thể nằm cùng VLAN như trong bài lab này.
- Dễ bị tấn công di chuyển ngang: mạng phẳng khiến một máy bị nhiễm mã độc có thể tiếp cận nhiều máy khác trong cùng VLAN.
Cisco TrustSec giải quyết bằng cách tách chính sách khỏi địa chỉ IP và cấu trúc mạng. Cơ chế gồm ba bước:
- Phân loại (classification): sau khi user hoặc thiết bị xác thực (802.1X, MAB…), Cisco ISE gán một Security Group Tag (SGT) theo danh tính và ngữ cảnh.
- Truyền tag (propagation): SGT được mang theo lưu lượng trên đường đi (inline tagging) hoặc chia sẻ giữa các thiết bị bằng SXP.
- Thực thi (enforcement): switch, firewall hoặc thiết bị đích áp SGACL theo cặp nhóm nguồn - đích đã khai báo trong Egress Policy Matrix trên ISE.
| Tiêu chí | VLAN + ACL truyền thống | Cisco TrustSec |
|---|---|---|
| Đơn vị áp chính sách | Địa chỉ IP, subnet, VLAN | Nhóm (SGT) theo danh tính |
| Khi user di chuyển | IP đổi, phải sửa ACL | SGT đi theo user, chính sách giữ nguyên |
| Thêm user, subnet mới | Sửa ACL trên nhiều thiết bị | Chỉ cần gán đúng nhóm trên ISE |
| Nơi quản lý chính sách | Cấu hình từng thiết bị | Tập trung trên ISE, tự tải xuống thiết bị |
| Phân đoạn trong cùng VLAN | Khó thực hiện | Thực hiện được (micro-segmentation) |
Nhờ vậy TrustSec giúp doanh nghiệp đơn giản hóa việc quản lý chính sách, giữ chính sách nhất quán giữa mạng có dây, không dây và VPN, hạn chế lây lan ngang khi có sự cố, đồng thời là nền tảng phân đoạn trong kiến trúc Zero Trust. Cisco ISE cũng tích hợp TrustSec với Catalyst Center (SD-Access), ACI và Meraki để dùng chung một mô hình nhóm trên nhiều môi trường. Bài lab dưới đây minh họa đúng tình huống này: hai user cùng VLAN 10 nhưng quyền truy cập khác nhau theo nhóm.
Mục tiêu
- Tạo Security Group và SGACL trên Cisco ISE.
- Xác thực user bằng 802.1X và trả về SGT tương ứng.
- Áp chính sách giữa các nhóm bằng Egress Policy Matrix và kiểm tra kết quả trên switch.
Mô hình
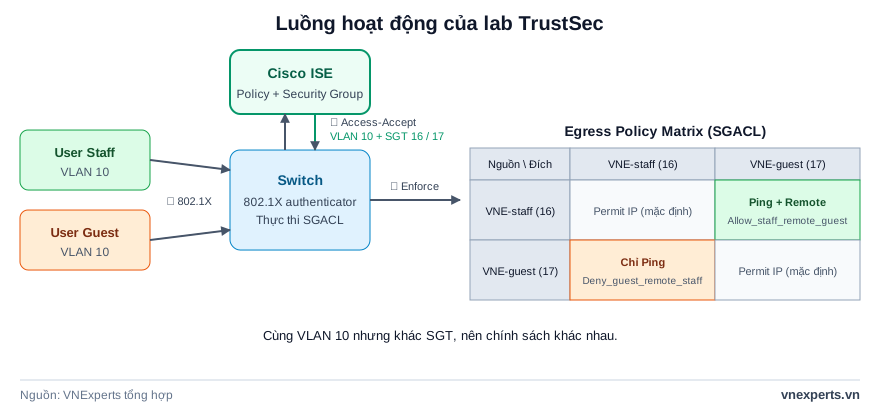
Lab gồm một Cisco ISE, một switch Catalyst 3560-X và máy Windows làm client. Hai user thuộc hai group VNE-staff và VNE-guest; sau khi xác thực 802.1X, cả hai cùng vào VLAN 10 nhưng mang SGT khác nhau.
| Nguồn → Đích | Chính sách |
|---|---|
| VNE-staff → VNE-guest | Cho phép Ping và Remote |
| VNE-guest → VNE-staff | Chỉ cho Ping |
Cấu hình và kết quả
Trên Cisco ISE
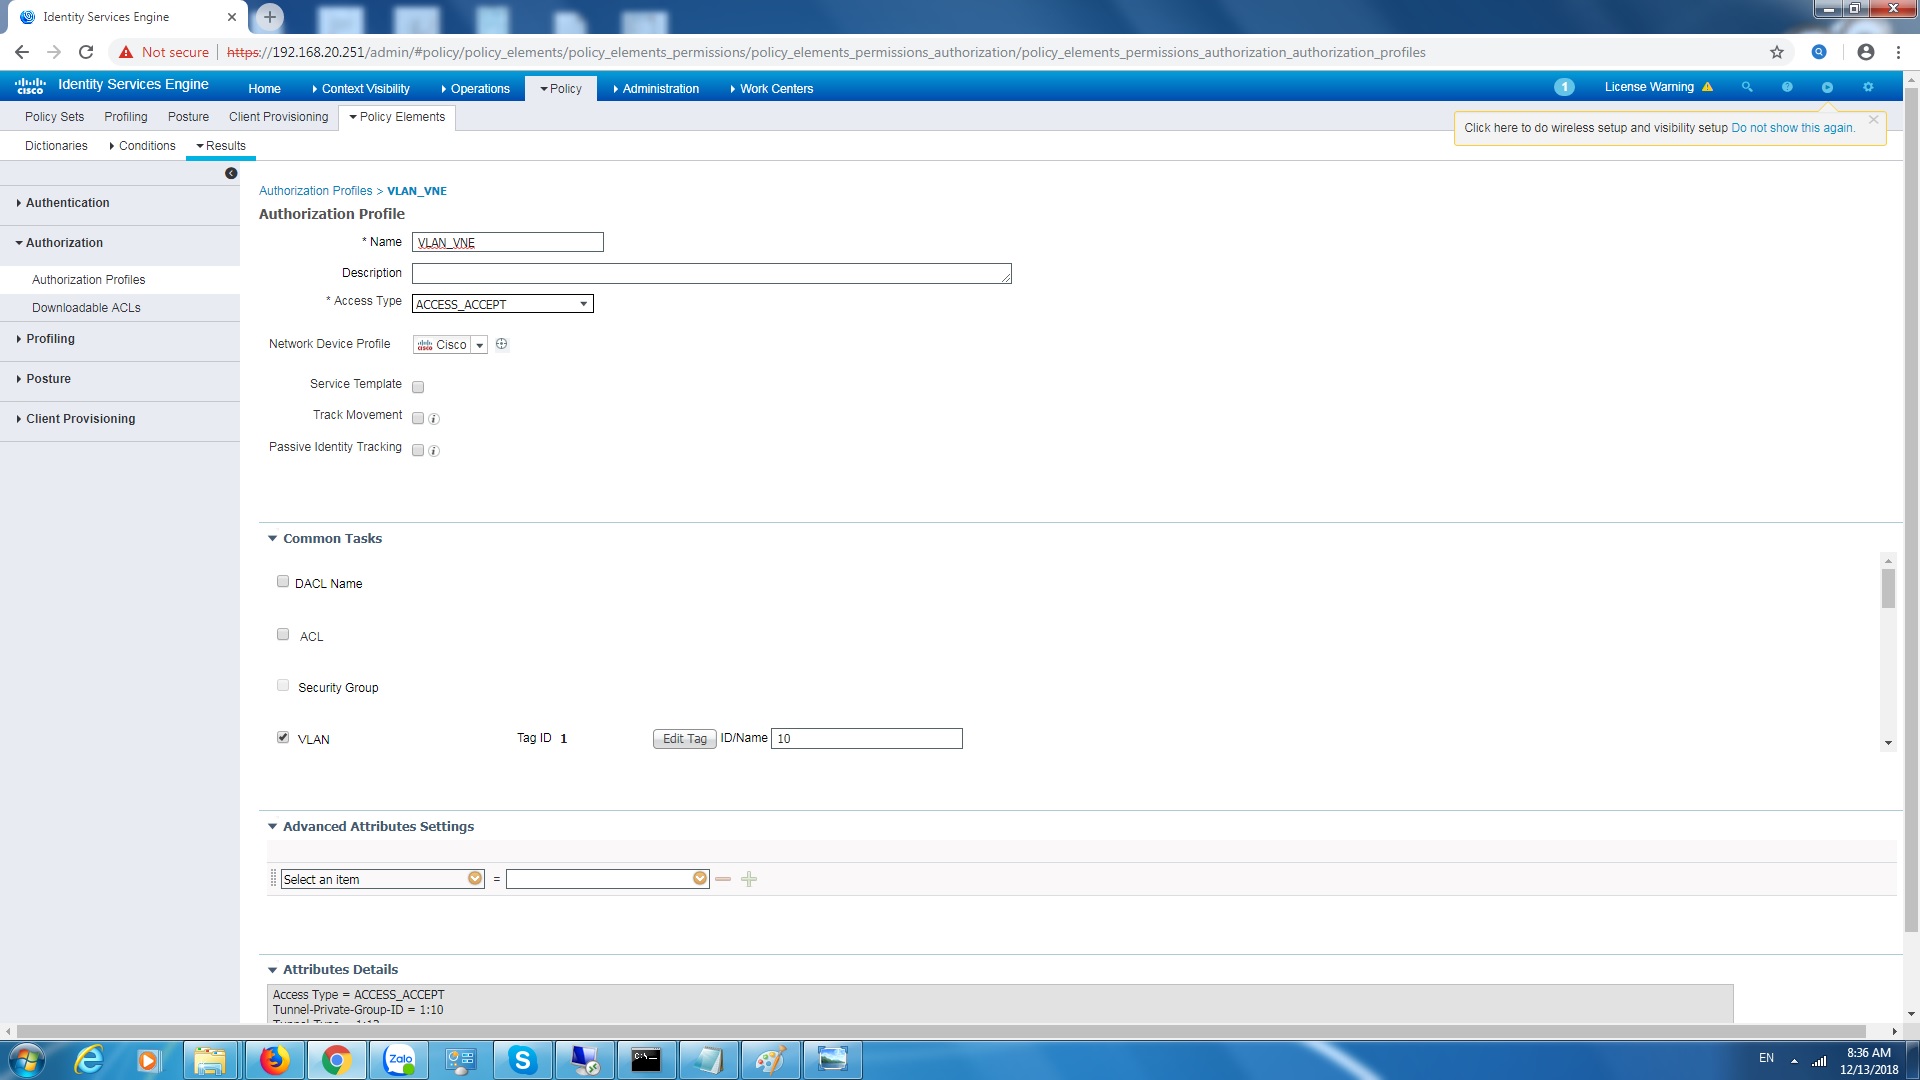
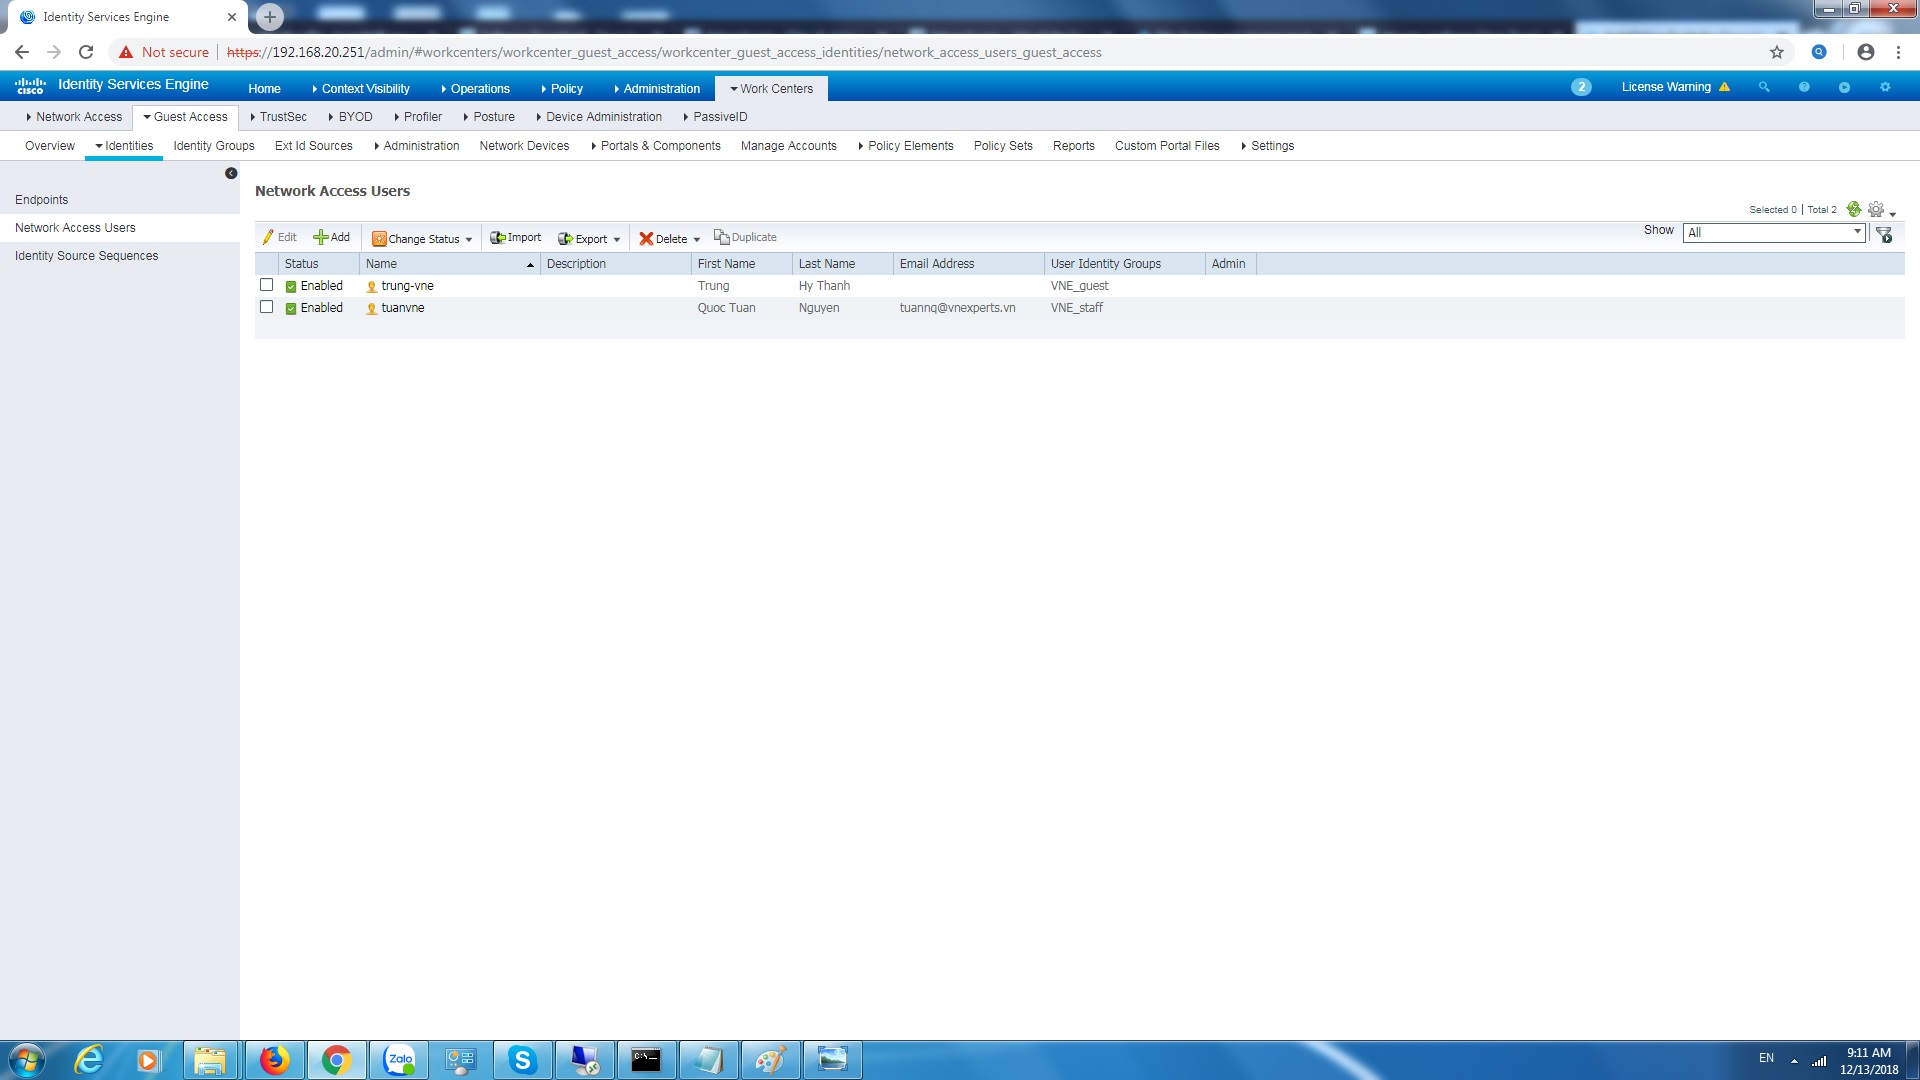
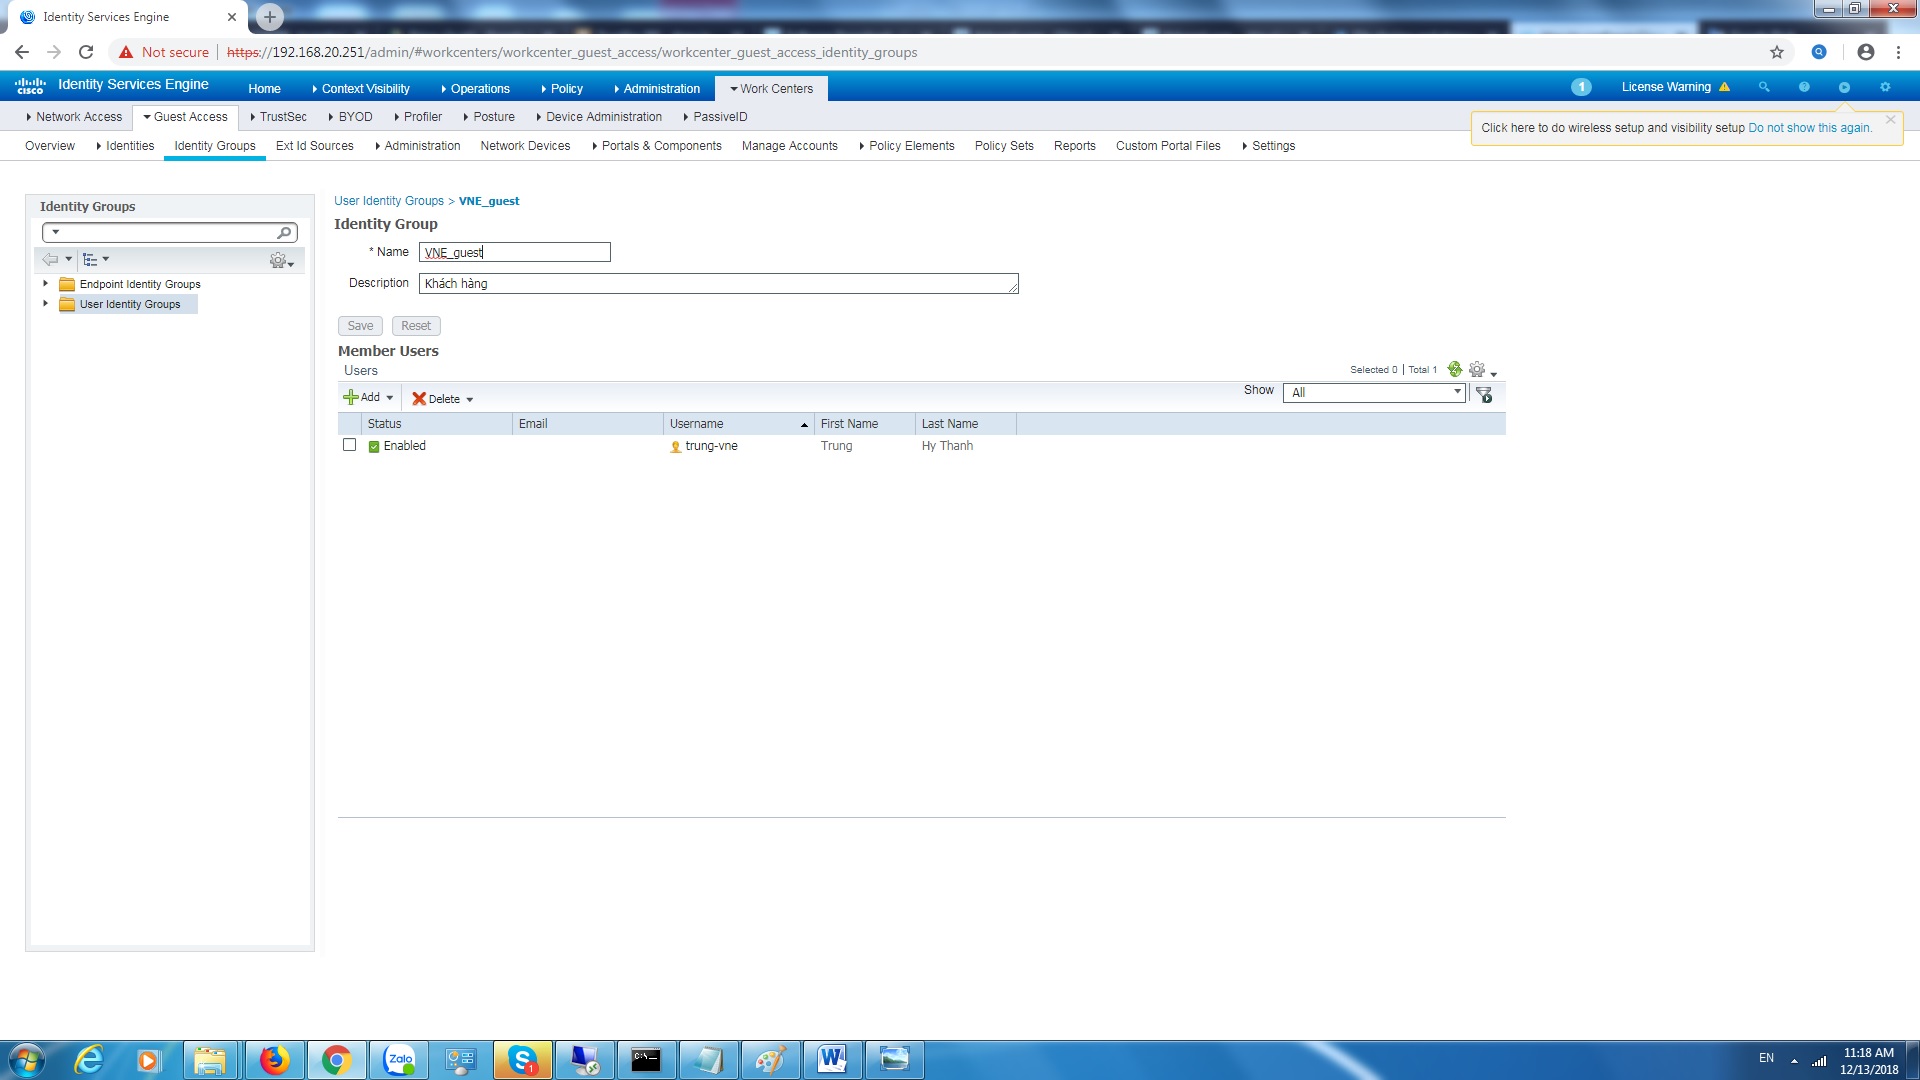
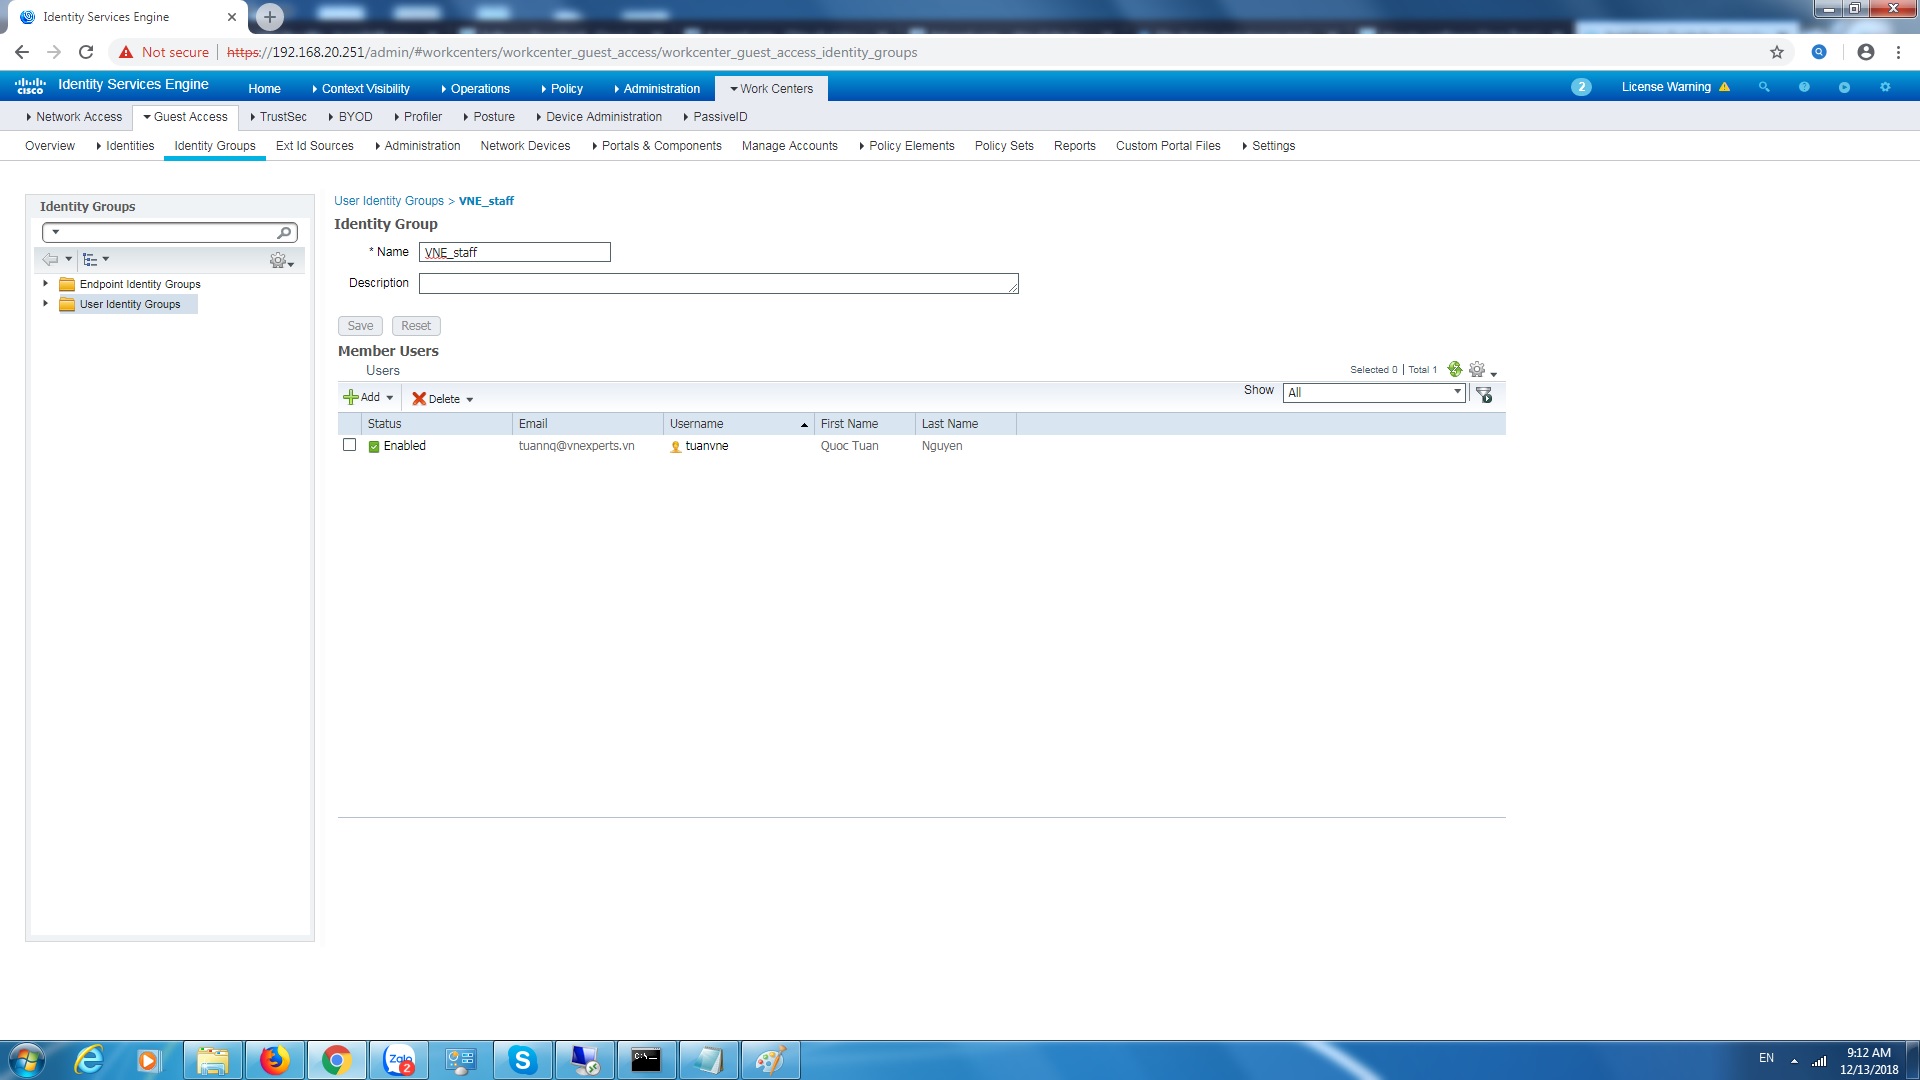
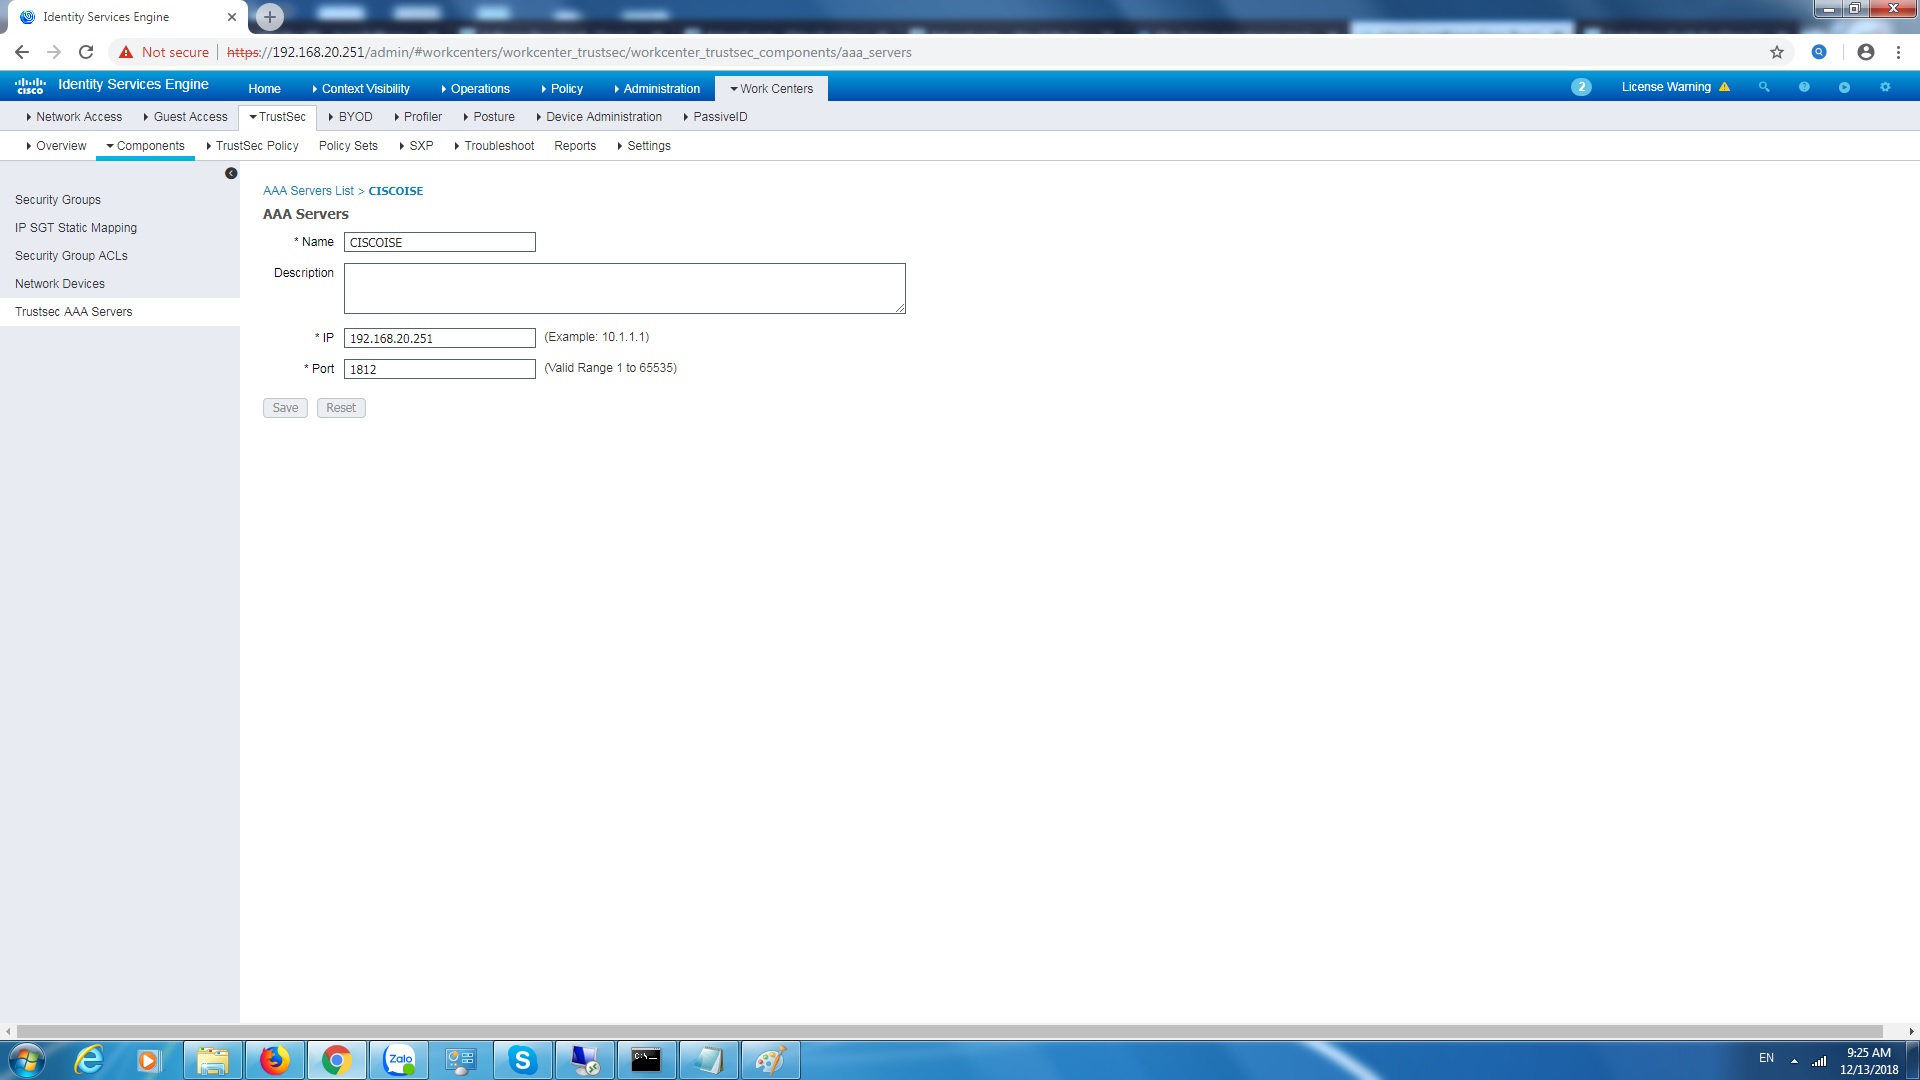
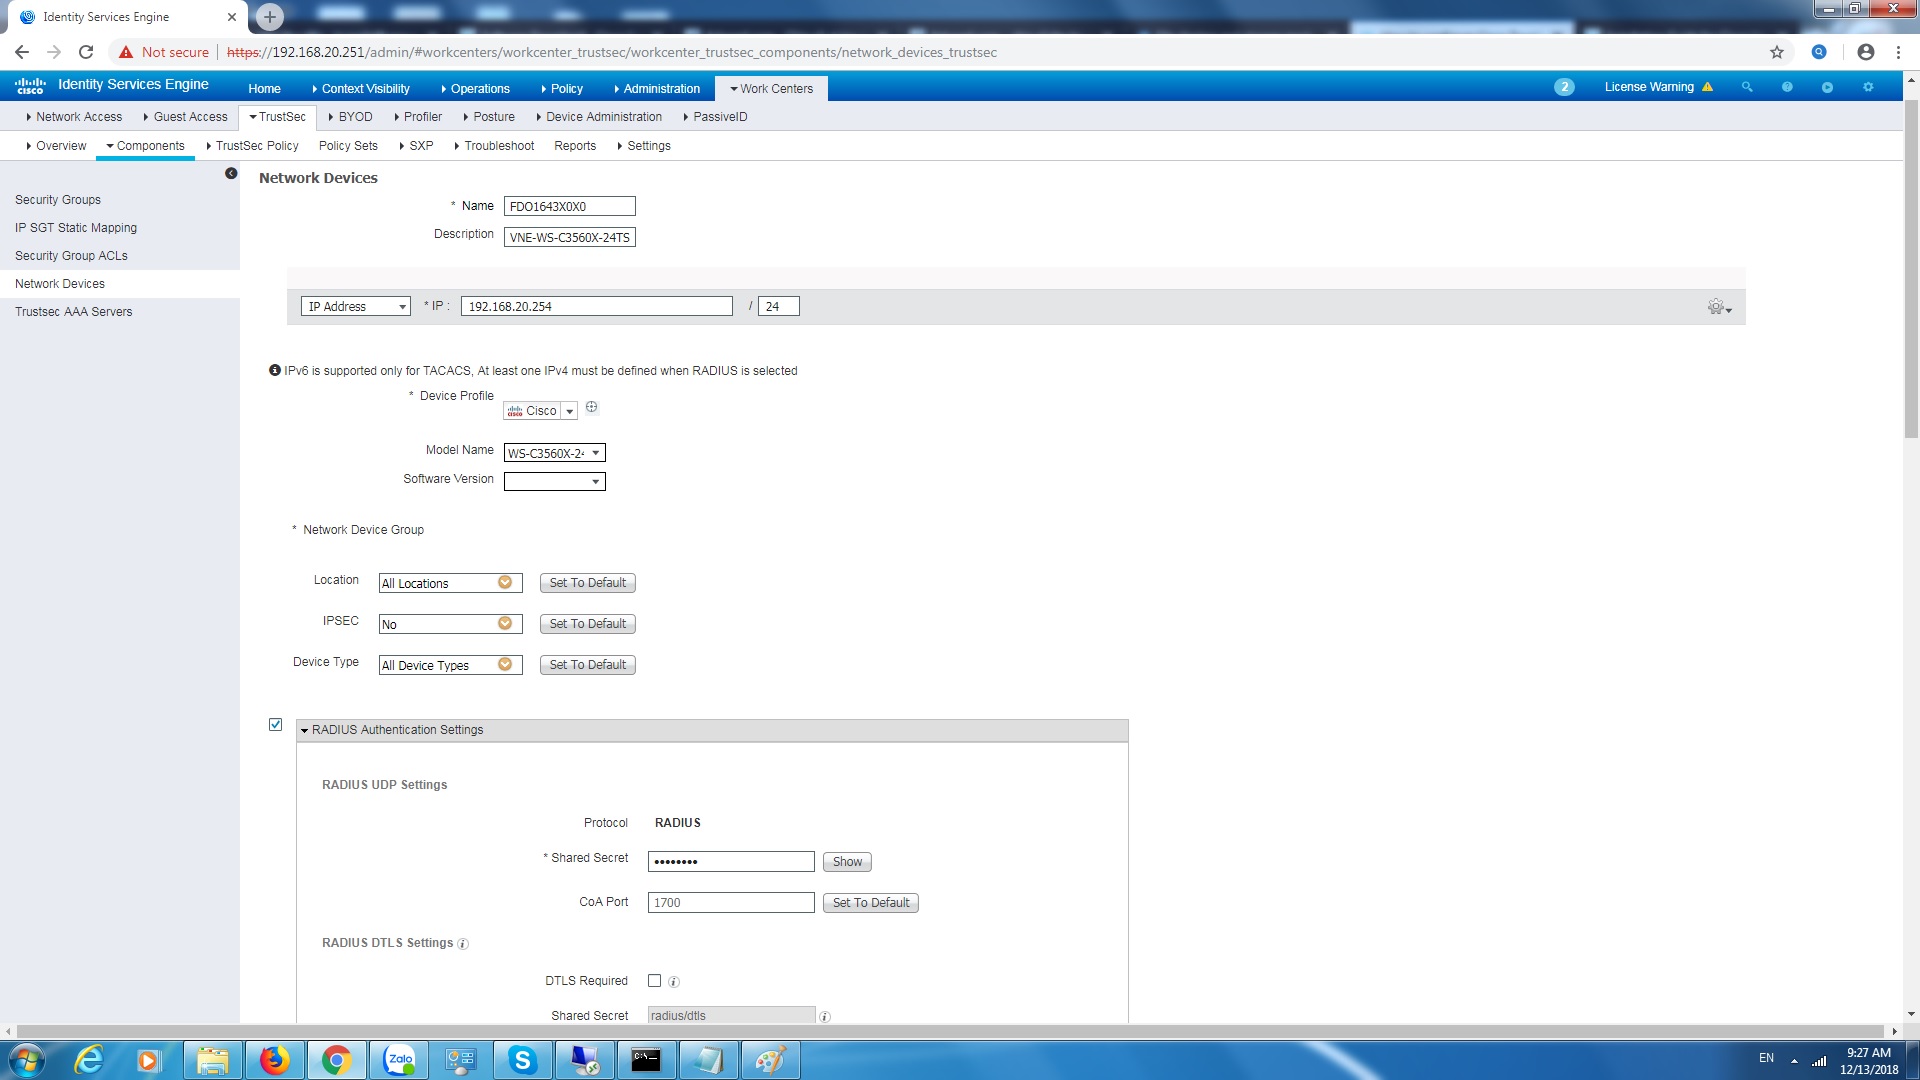
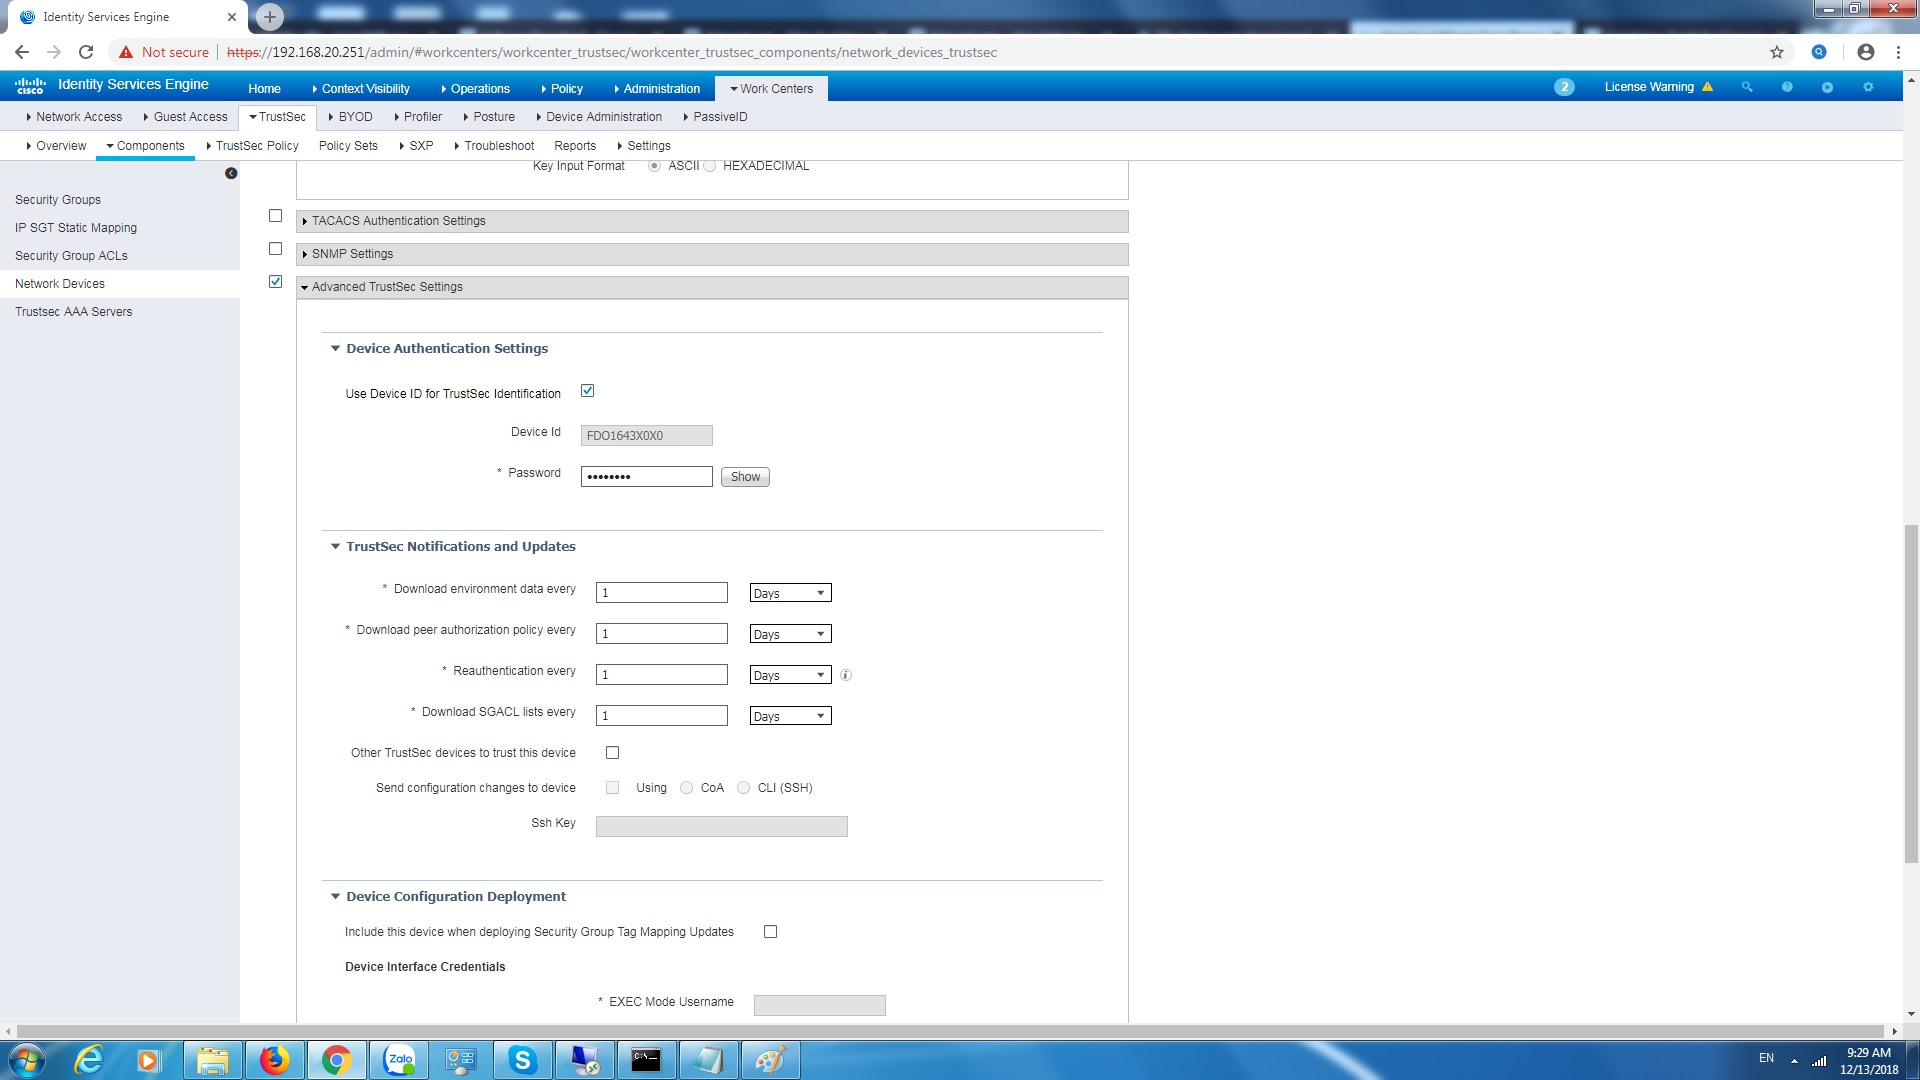
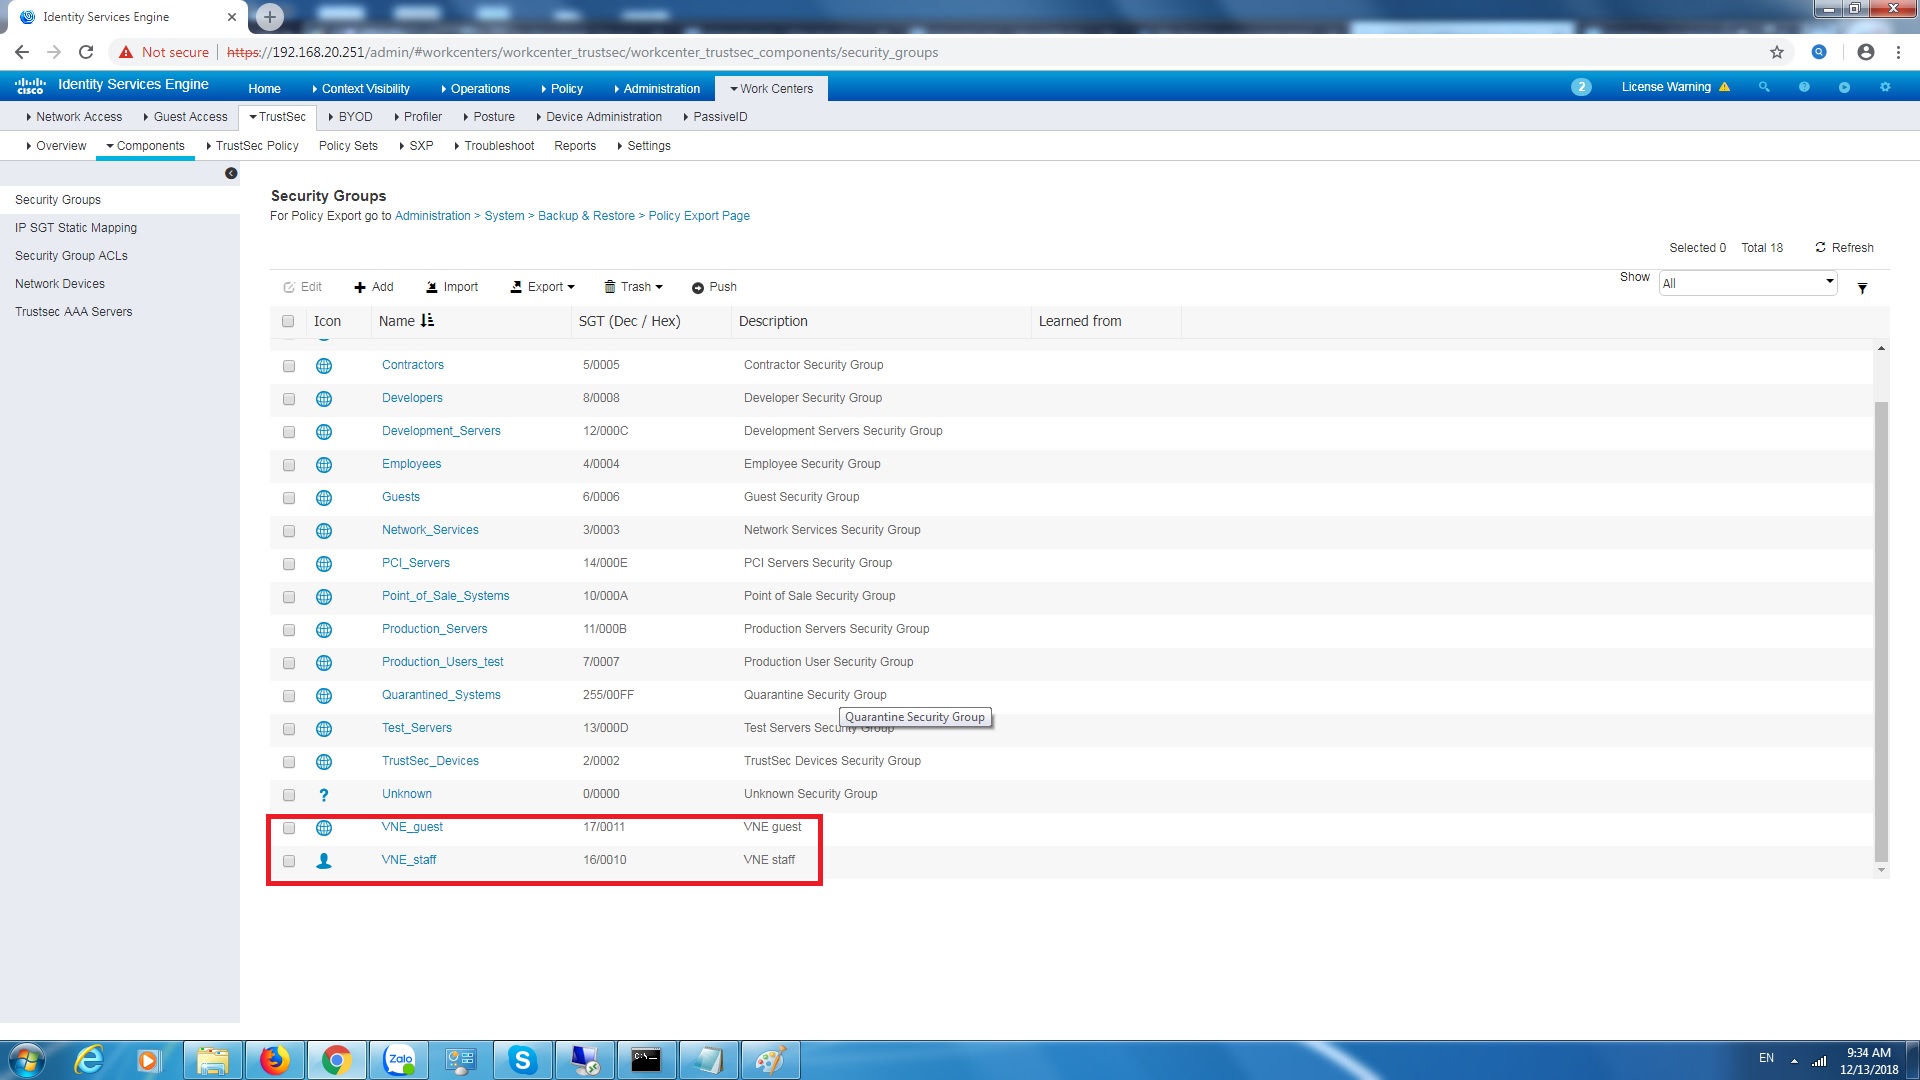
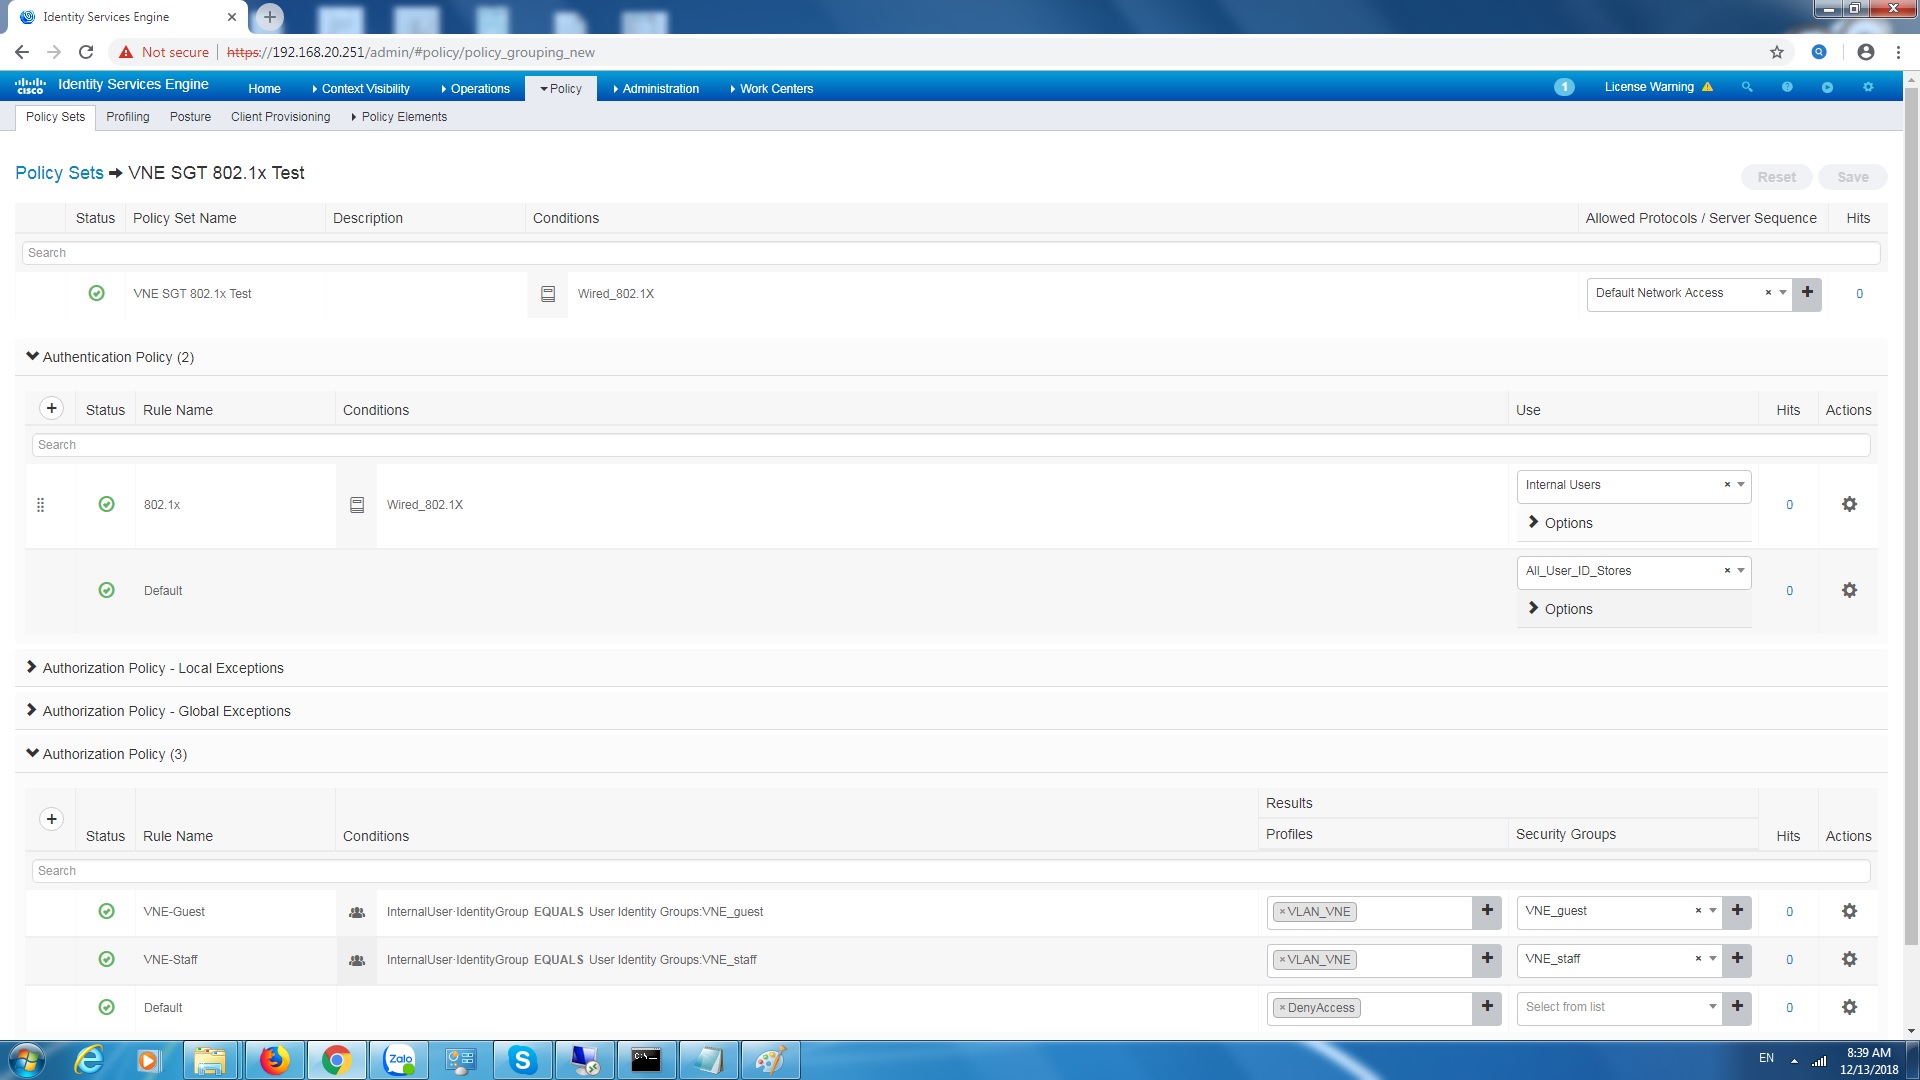
Thứ tự thực hiện: thêm switch vào Network Devices, tạo user và user group, tạo Security Group, tạo authorization policy trả về SGT, tạo SGACL rồi gán SGACL vào Egress Policy Matrix.
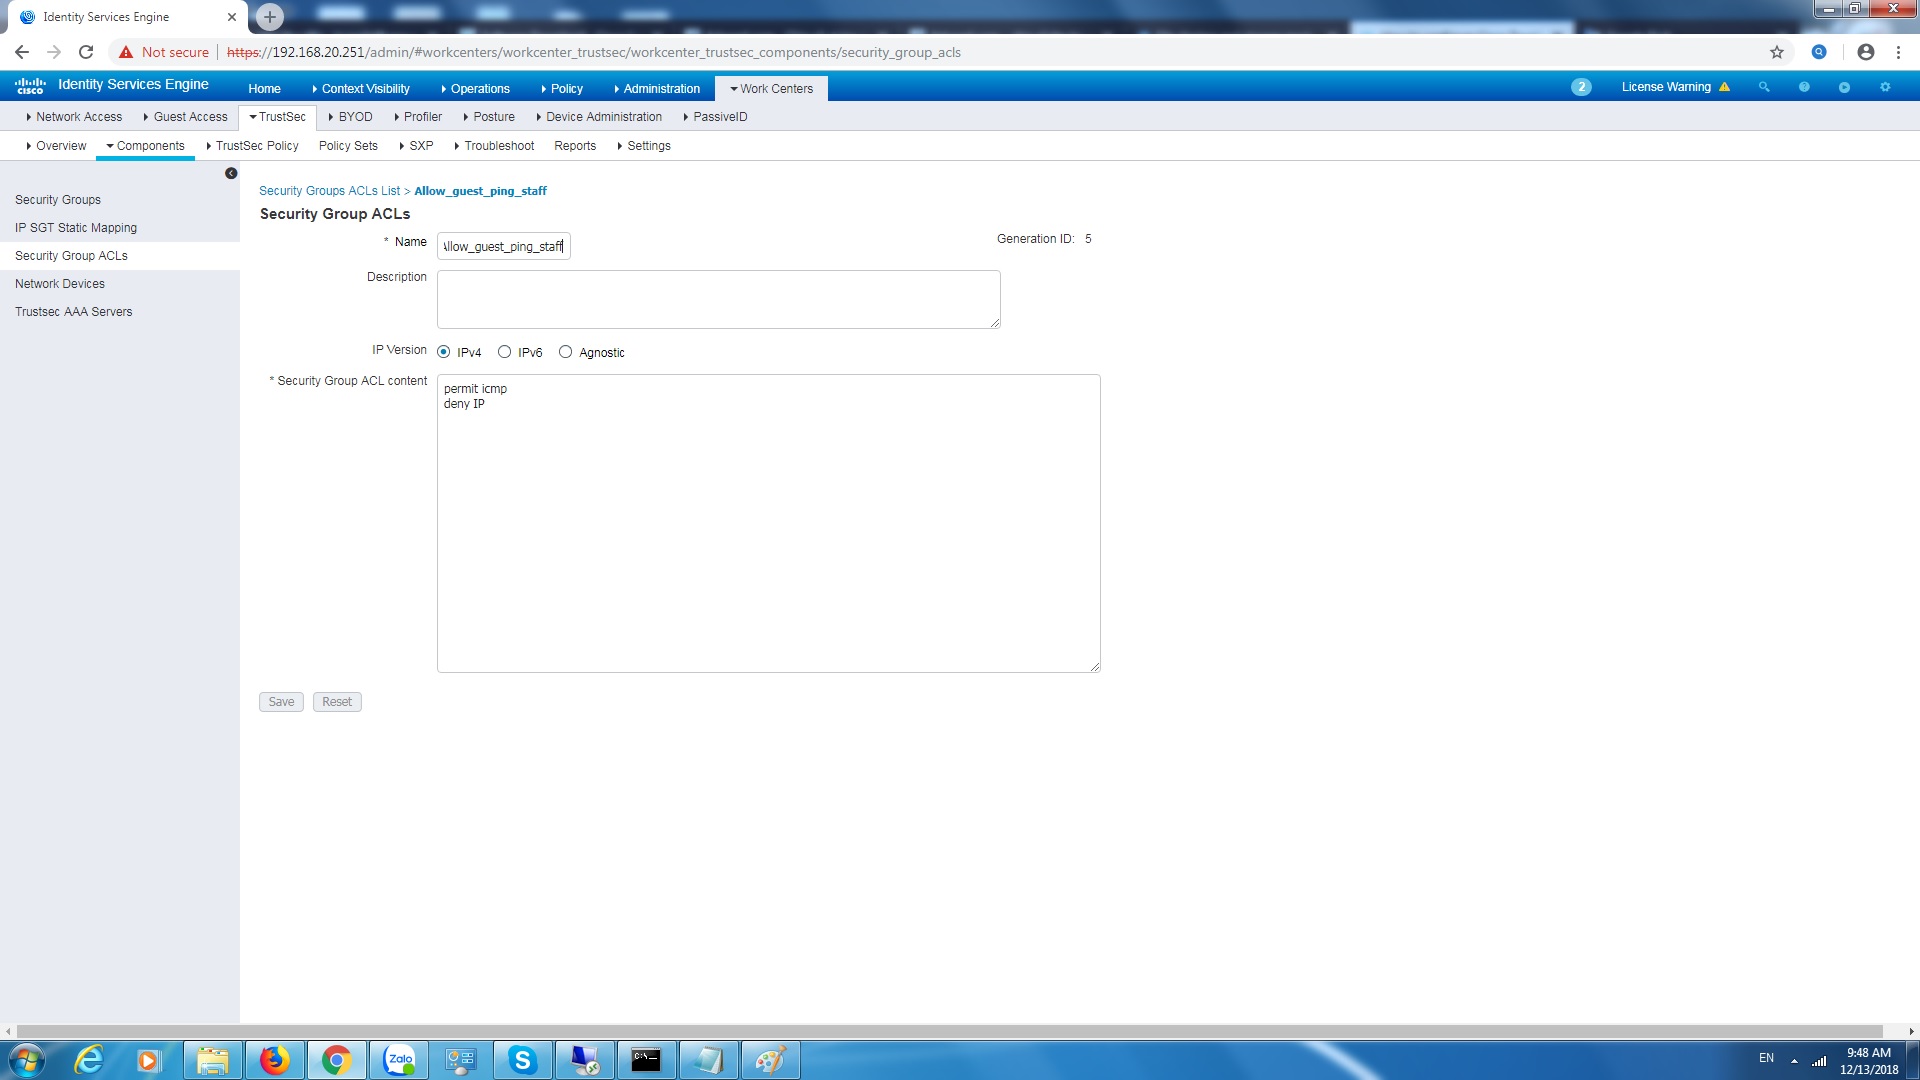
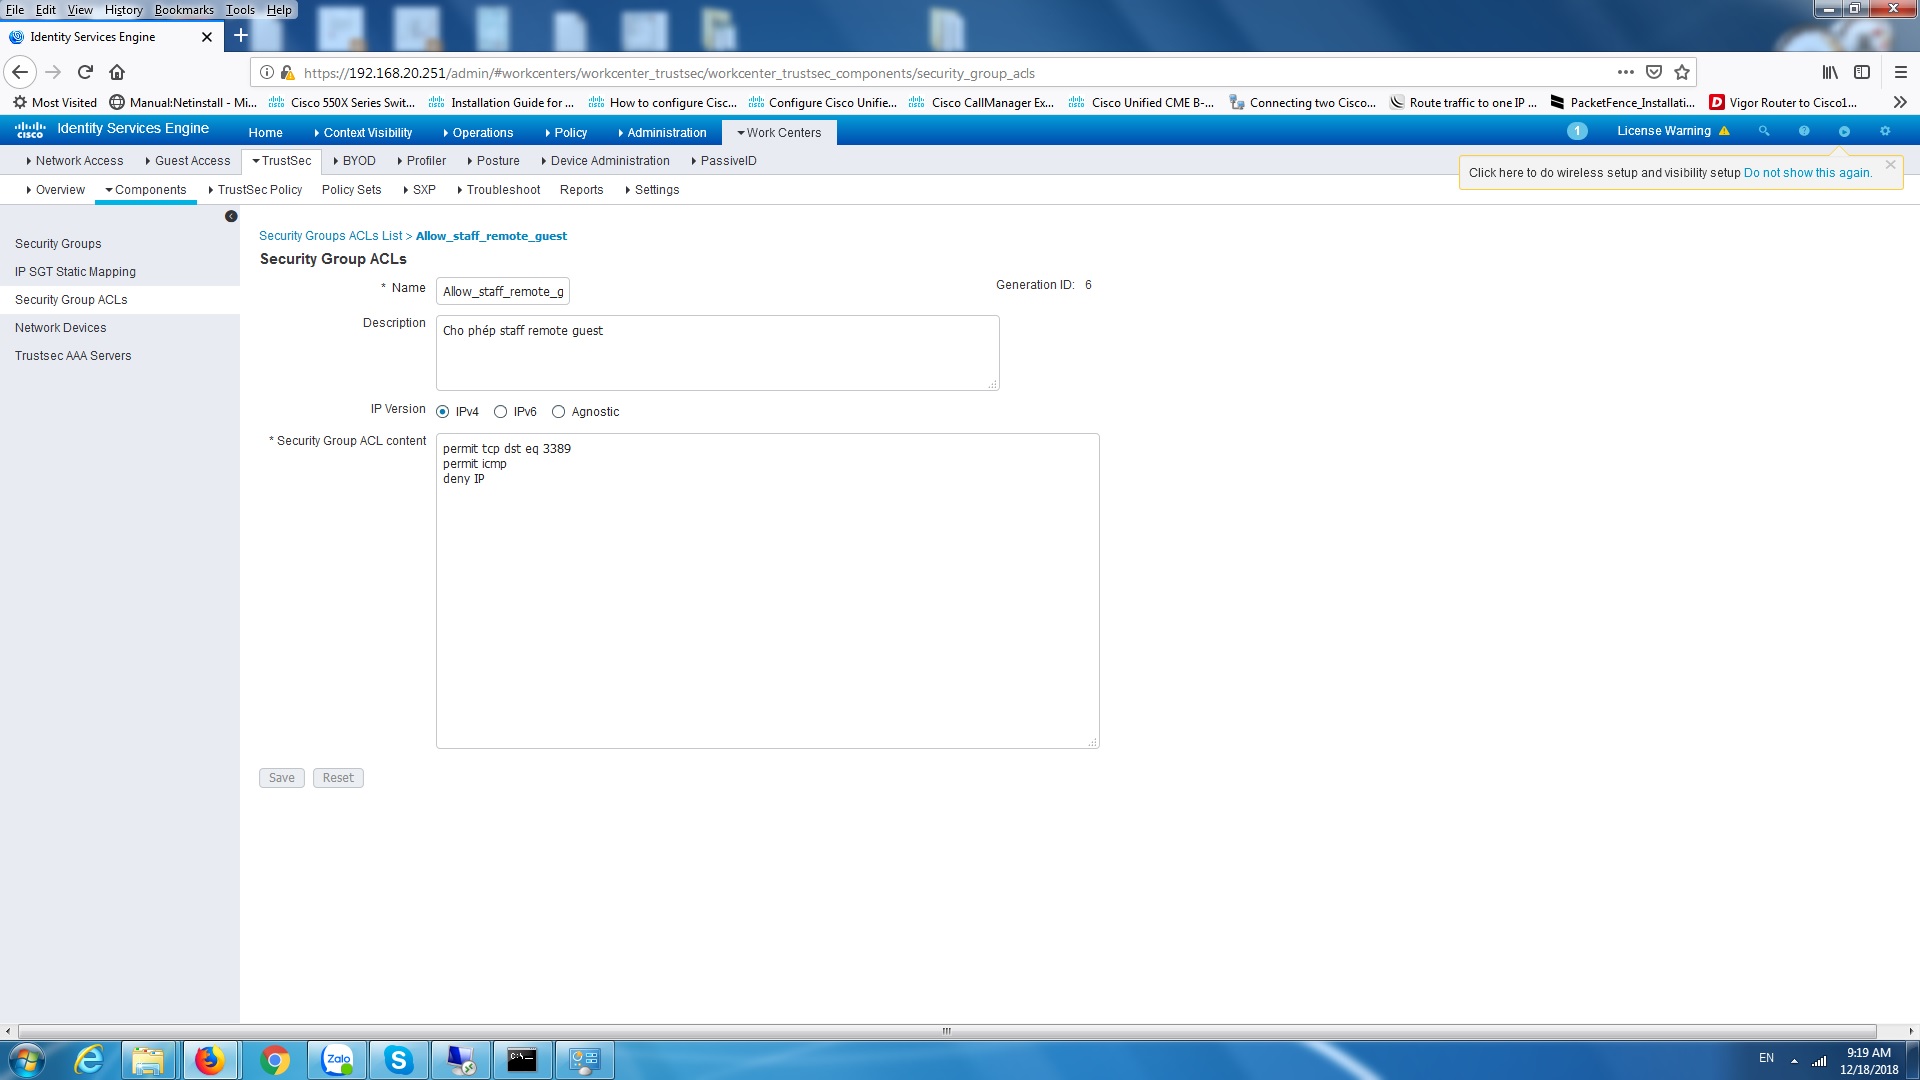
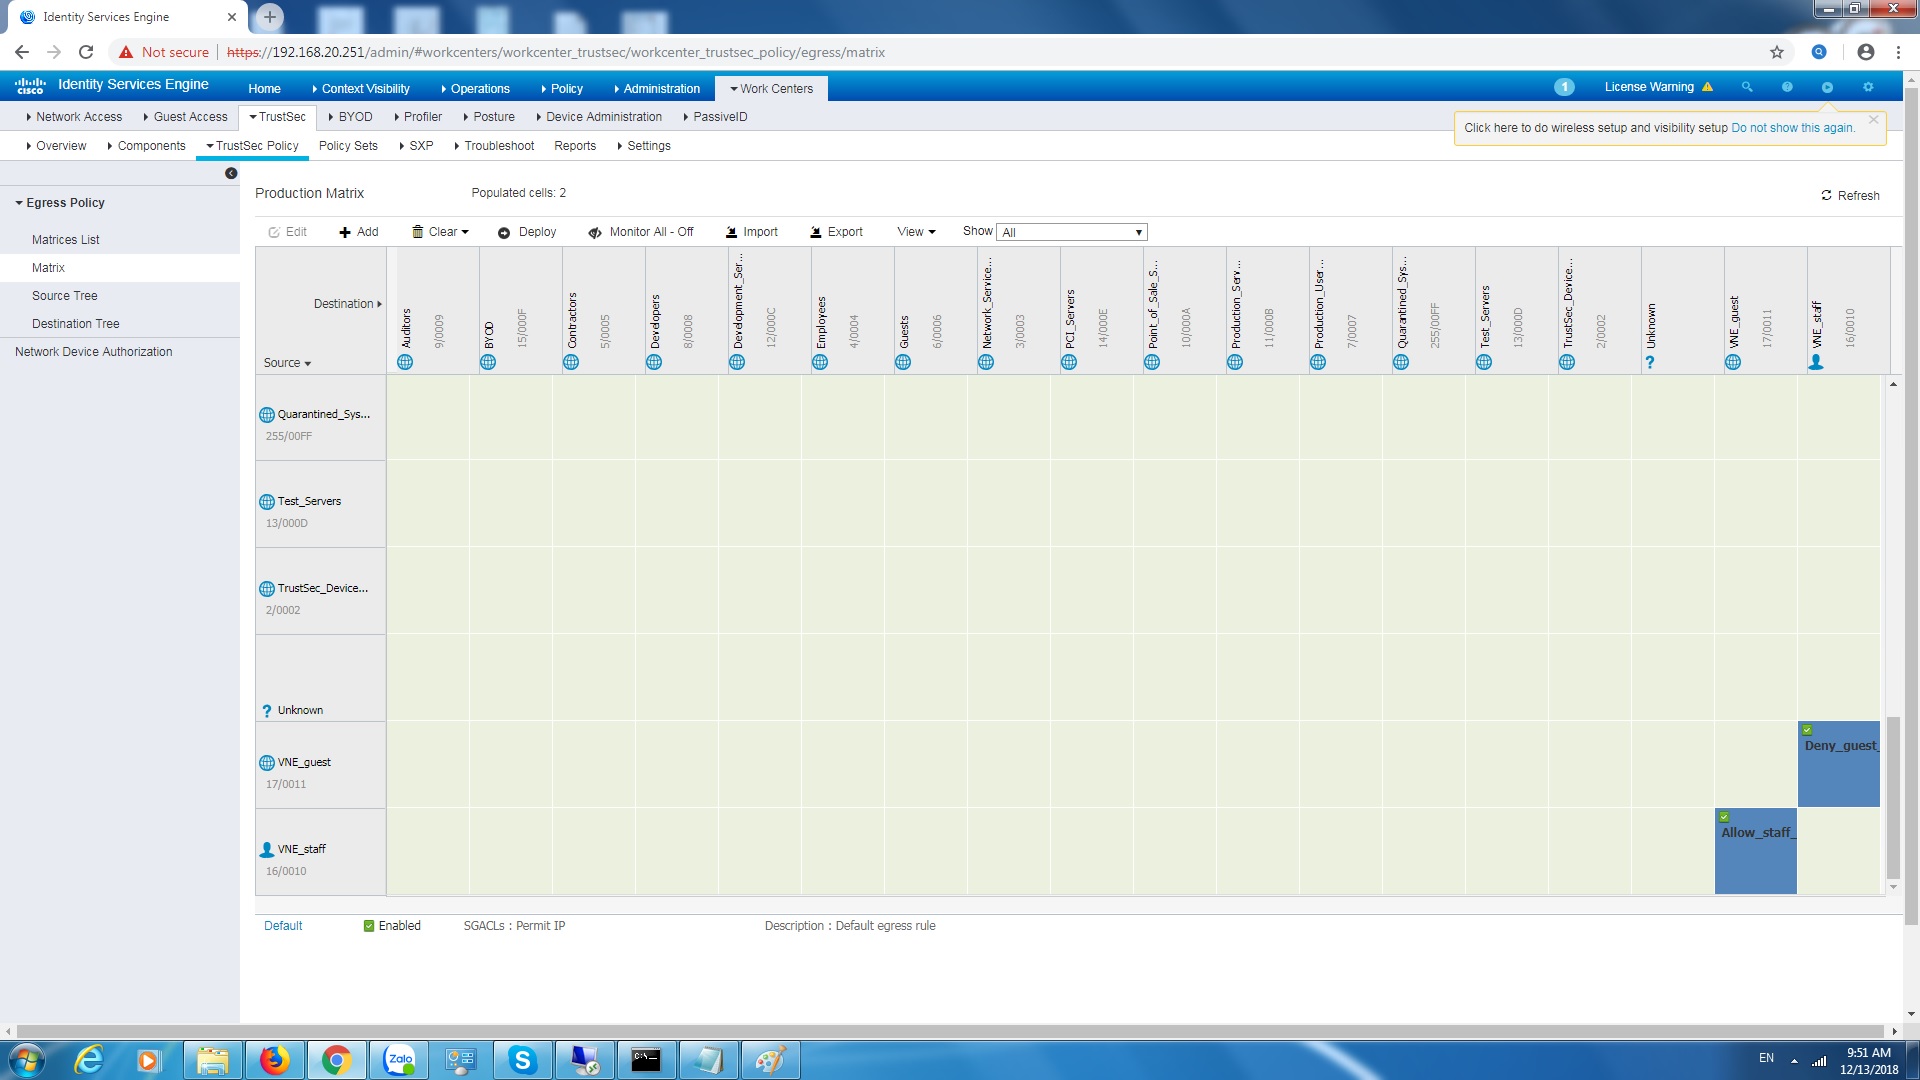
Cấu hình trên switch 3560x
aaa new-model
aaa group server radius AAASERVER
 server name CISCOISE
aaa authentication login default local
aaa authentication dot1x default group radius
aaa authorization network default group AAASERVER
aaa authorization network SGLIST group radius
aaa authorization auth-proxy default group AAASERVER
aaa accounting dot1x default start-stop group AAASERVER
aaa server radius policy-device
aaa server radius dynamic-author
 client 192.168.20.251 server-key Admin123
dot1x system-auth-control

interface GigabitEthernet0/3
 switchport mode access
 authentication port-control auto
 dot1x pae authenticator
! Gi0/4, Gi0/5 cấu hình tương tự

radius-server attribute 6 on-for-login-auth
radius-server attribute 6 support-multiple
radius-server attribute 8 include-in-access-req
radius-server attribute 25 access-request include
radius server CISCOISE
 address ipv4 192.168.20.251 auth-port 1812 acct-port 1813
 pac key Admin123
Để switch tải policy từ ISE và thực thi SGACL, cần thêm các lệnh sau (cú pháp có thể khác đôi chút tùy dòng switch và phiên bản IOS):
radius-server vsa send authentication
cts authorization list SGLIST
cts role-based enforcement
cts role-based enforcement vlan-list 10
Kết quả
Sau khi hai user xác thực, kiểm tra policy mà switch nhận từ ISE:
Switch# show cts role-based permissions
IPv4 Role-based permissions default:
        Permit IP-00
IPv4 Role-based permissions from group 17:VNE_guest to group 16:VNE_staff:
        Deny_guest_remote_staff-10
IPv4 Role-based permissions from group 16:VNE_staff to group 17:VNE_guest:
        Allow_staff_remote_guest-40
RBACL Monitor All for Dynamic Policies : FALSE
RBACL Monitor All for Configured Policies : FALSE
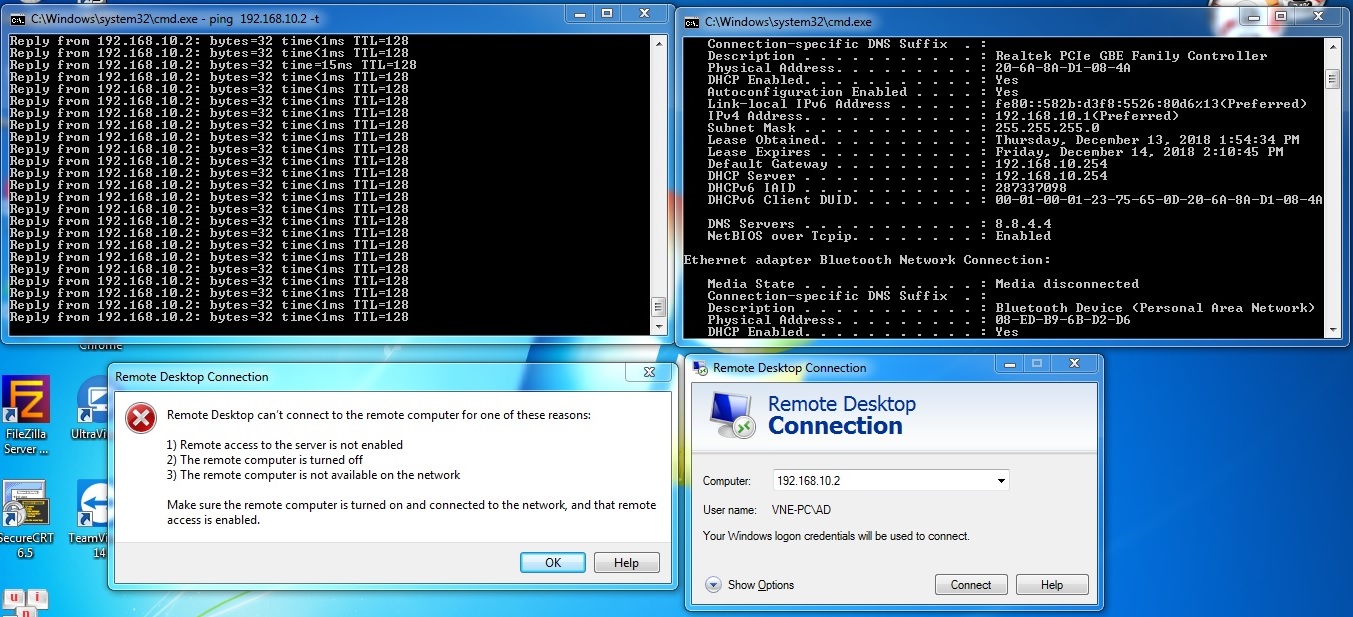
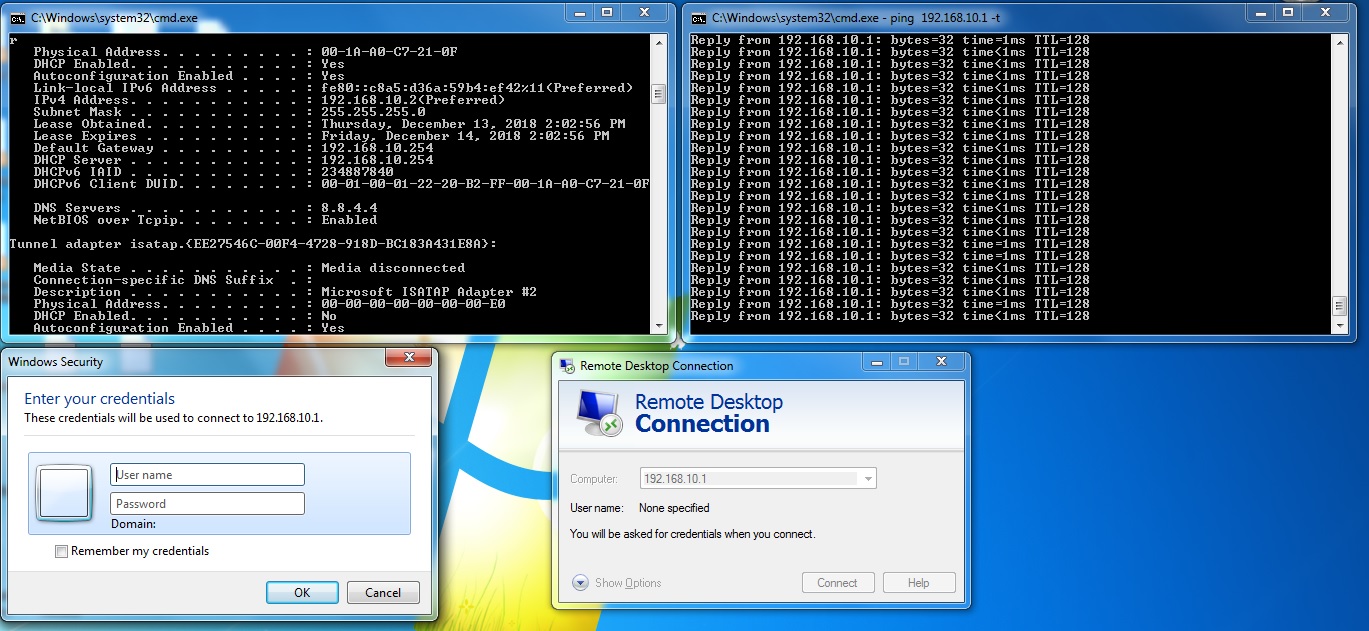
Dù cùng VLAN 10, user Guest chỉ ping được sang Staff, còn user Staff vừa ping vừa remote được sang Guest.
User Guest: ping thông, remote không được.
User Staff: ping thông, remote thông.
Lưu ý khi triển khai thực tế
- Phiên bản: ISE 2.3 và Catalyst 3560-X đã hết hỗ trợ (lần lượt từ 06/2020 và 10/2021). Nên dùng ISE 3.x (hiện là 3.5) và Catalyst 9200/9300. TrustSec yêu cầu license ISE từ tier Advantage.
- Menu trên ISE 3.x: Security Group và SGACL nằm ở Work Centers > TrustSec > Components; ma trận ở Work Centers > TrustSec > TrustSec Policy > Egress Policy > Matrix. Có thể bật Monitor Mode cho từng ô để thử chính sách trước khi cưỡng chế.
- Catalyst 9000: từ IOS XE 17.1.1, SGACL và environment data mặc định tải qua REST (cổng 9063); có thể chuyển về RADIUS bằng
cts authorization list. CoA vẫn dùng RADIUS. - Bảo mật: key
Admin123trong bài chỉ dùng cho lab; môi trường thật nên dùng shared secret mạnh và khác nhau cho từng thiết bị.
Lệnh kiểm tra và xử lý lỗi thường gặp
show cts environment-data
show cts role-based permissions
show cts role-based sgt-map all
show cts role-based counters
show authentication sessions interface Gi1/0/3 details
- Switch không tải được policy: kiểm tra PAC/shared secret, khai báo thiết bị trong ISE và lệnh
aaa server radius dynamic-author. - Có SGT nhưng không chặn được: thiếu
cts role-based enforcement, ô ma trận chưa gán SGACL hoặc đang ở Monitor Mode. - Đổi SGACL trên ISE nhưng switch chưa cập nhật: dùng
cts refresh policytrên switch hoặc gửi CoA từ ISE. - Trên ISE, xem Operations > RADIUS > Live Logs để biết SGT nào đã được trả về cho từng phiên.
Xem thêm: Cisco ISE là gì. Cần tư vấn triển khai TrustSec/ISE, liên hệ VNExperts.