
Danh mục sản phẩm

Hướng dẫn chống ransomware cho NAS: 8 biện pháp bảo vệ dữ liệu
NAS giúp doanh nghiệp tập trung dữ liệu, chia sẻ nhanh và sao lưu tại chỗ. Cũng chính vì vậy, NAS trở thành mục tiêu hấp dẫn của tội phạm mạng: chỉ cần xâm nhập một thiết bị là có thể khóa cả kho dữ liệu của công ty. Bài viết này giải thích ransomware hoạt động ra sao, vì sao NAS dễ bị nhắm tới và cách phòng thủ nhiều lớp. Nếu bạn dùng NAS Synology, các bước cấu hình cụ thể trên DSM 7 (2FA, firewall, Snapshot bất biến, sao lưu 3-2-1) có trong Hướng dẫn bảo mật NAS Synology: checklist hardening DSM 7 chống ransomware
- Rủi ro chính: dữ liệu tập trung, thiết bị luôn online, cấu hình mặc định và firmware chưa cập nhật.
- Đường vào thường gặp: email lừa đảo, mật khẩu yếu hoặc mặc định, lỗ hổng chưa vá.
- 8 biện pháp cốt lõi: cập nhật, mật khẩu mạnh, tắt tài khoản mặc định, phân quyền tối thiểu, tách cấp truy cập, chặn IP đáng ngờ, tường lửa + IDS, sao lưu 3-2-1 kèm Object Lock.
- Lớp phòng thủ cuối cùng: bản sao lưu bất biến nằm ngoài NAS. NAS không thay thế được sao lưu.
- Con người: đào tạo nhận diện email độc hại phải lặp lại định kỳ, không làm một lần.
Ransomware là gì?
Ransomware là phần mềm độc hại xâm nhập hệ thống, mã hóa tệp tin và chặn người dùng truy cập. Tên gọi xuất phát từ mục đích đòi "tiền chuộc" để trả lại quyền truy cập. Kẻ tấn công thường kèm đe dọa xóa, bán hoặc làm lộ dữ liệu, đôi khi giả danh cơ quan thực thi pháp luật để tạo áp lực và sự khẩn cấp.
| Hậu quả | Mô tả |
|---|---|
| Mất dữ liệu | Tác động tức thì, nghiêm trọng nhất khi tệp bị mã hóa chứa thông tin nhạy cảm hoặc quan trọng. |
| Tiền chuộc | Có thể từ vài trăm đến hàng triệu USD, và việc trả tiền không đảm bảo lấy lại được dữ liệu. |
| Ngừng hoạt động | Hệ thống không khả dụng trong lúc xử lý mã độc và khôi phục, gây mất doanh thu. |
| Thiệt hại uy tín | Khách hàng và đối tác mất niềm tin, nhất là khi dữ liệu bị xâm phạm. |
Các loại ransomware phổ biến
| Loại | Cách hoạt động | Phạm vi ảnh hưởng | Điểm nguy hiểm |
|---|---|---|---|
| Locker | Khóa người dùng khỏi toàn bộ hệ thống, chỉ hiển thị thông báo đòi tiền. | Toàn bộ hệ thống | Không mở được tệp, ứng dụng, thậm chí hệ điều hành. |
| Crypto | Mã hóa các loại tệp cụ thể như tài liệu, bảng tính, đa phương tiện. | Tệp dữ liệu, hệ thống vẫn chạy | Đúng loại dữ liệu mà NAS lưu trữ nhiều nhất. |
| RaaS (Ransomware as a Service) | Nhà phát triển cho thuê mã độc, chia phần tiền chuộc với bên phát tán. | Tùy chiến dịch | Hạ thấp rào cản, nhiều đối tượng có thể tấn công. |
| Leakware | Đánh cắp dữ liệu nhạy cảm và dọa công khai nếu không trả tiền. | Dữ liệu bí mật | Trả tiền xong vẫn có hệ lụy pháp lý và uy tín; sao lưu không cứu được phần dữ liệu đã bị lấy cắp. |
| Scareware | Lừa người dùng tin rằng máy đã nhiễm virus để dụ vào trang giả hoặc cài mã độc. | Người dùng | Thường là cổng vào cho cuộc tấn công phức tạp hơn, không đứng độc lập. |
Lưu ý: RaaS là mô hình kinh doanh, còn Locker, Crypto, Leakware mô tả cách gây hại, nên một chiến dịch RaaS có thể mang đặc điểm của các loại còn lại.
Ransomware có tấn công được NAS không?
Có. NAS thường bị tấn công qua một máy tính trong mạng đang truy cập thư mục chia sẻ, hoặc trực tiếp qua lỗ hổng và mật khẩu yếu của thiết bị.
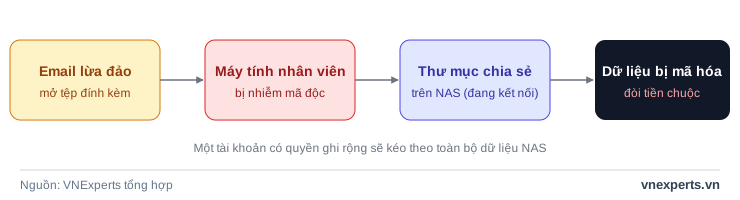 Hình 1: Một kịch bản lây lan điển hình qua email lừa đảo.
| Nhóm | Yếu tố | Vì sao rủi ro | Cách giảm |
|---|---|---|---|
| Kỹ thuật | Lưu trữ tập trung | Xâm nhập một thiết bị là chạm tới lượng lớn dữ liệu, tối đa hóa tiền chuộc. | Phân quyền, sao lưu ngoài NAS |
| Lỗ hổng bảo mật | NAS thường ít lớp bảo vệ hơn máy tính hay máy chủ truyền thống; nhiều thiết bị không chạy phần mềm diệt virus. Firmware cũ làm yếu thêm. | Cập nhật firmware, bật cảnh báo bản vá | |
| Luôn kết nối mạng | Hoạt động 24/7 nên luôn có thể bị dò quét, nhất là khi lộ ra Internet. | Tường lửa, VPN, không mở cổng trực tiếp | |
| Cài đặt mặc định | Ưu tiên tiện dụng: mật khẩu dễ đoán, quyền truy cập mở. | Đổi hoặc tắt tài khoản mặc định, siết quyền | |
| Con người | Thiếu nhận thức | Người dùng không thấy tầm quan trọng của cập nhật và bảo mật. | Đào tạo định kỳ |
| Sao lưu không đủ | NAS không phải giải pháp sao lưu 3-2-1; không có bản ngoài site thì có thể mất tất cả hoặc phải trả tiền chuộc. | Sao lưu 3-2-1 kèm Object Lock | |
| Thiếu kiểm tra định kỳ | Lỗ hổng tồn tại mà không ai phát hiện. | Lịch rà soát bảo mật cố định | |
| Truy cập không kiểm soát | Nhiều nhân viên cùng truy cập, người chưa được đào tạo dễ dính email lừa đảo. | Phân quyền theo vai trò | |
| Bỏ qua cập nhật | Bản vá của nhà sản xuất không được áp dụng, lỗ hổng cũ vẫn bị khai thác. | Cập nhật đều đặn |
8 biện pháp bảo vệ NAS khỏi ransomware
| # | Biện pháp | Cần làm cụ thể | Chống lại |
|---|---|---|---|
| 1 | Cập nhật đều đặn | Áp dụng bản vá, firmware, hệ điều hành và ứng dụng ngay khi nhà sản xuất phát hành. | Khai thác lỗ hổng đã biết |
| 2 | Thông tin đăng nhập mạnh | Mật khẩu mạnh, duy nhất cho mọi tài khoản, đặc biệt quản trị. Bật xác thực hai lớp nếu thiết bị hỗ trợ. | Dò mật khẩu |
| 3 | Vô hiệu tài khoản quản trị mặc định | Tắt hoặc đổi cả tên lẫn mật khẩu của tài khoản mặc định. | Đăng nhập bằng thông tin ai cũng biết |
| 4 | Hạn chế quyền truy cập | Mỗi người chỉ truy cập thư mục cần cho vai trò của mình. | Mở rộng phạm vi thiệt hại |
| 5 | Tách cấp độ truy cập | Tách tài khoản quản trị khỏi tài khoản dùng hằng ngày; chia nhóm quyền theo cấp. | Lây lan từ tài khoản quyền thấp |
| 6 | Chặn IP đáng ngờ | Tự động chặn IP đăng nhập sai nhiều lần hoặc có dấu hiệu bất thường. | Tấn công thử và sai |
| 7 | Tường lửa và hệ thống phát hiện xâm nhập | Tường lửa chặn truy cập trái phép, IDS cảnh báo vi phạm. Truy cập từ xa nên qua VPN. | Truy cập trái phép |
| 8 | Sao lưu 3-2-1 kèm Object Lock | Xem bảng so sánh bên dưới. | Mất dữ liệu sau khi bị mã hóa |
Sao lưu: NAS đơn lẻ, 3-2-1 và 3-2-1 có Object Lock
Quy tắc 3-2-1 là giữ 3 bản sao dữ liệu, trên 2 loại phương tiện lưu trữ khác nhau, trong đó 1 bản nằm ngoài site. Object Lock, có ở một số nhà cung cấp lưu trữ đám mây như Backblaze, ngăn bản sao bị sửa hoặc xóa trong thời gian khóa, nên bản sao vẫn nguyên vẹn dù kẻ tấn công chiếm được thông tin đăng nhập.
Ba khái niệm dưới đây hay bị nhầm với nhau:
| Khái niệm | Nghĩa | Bảo vệ trước | Hạn chế |
|---|---|---|---|
| Ngoài site (offsite) | Bản sao nằm ở địa điểm khác, ví dụ lưu trữ đám mây hoặc chi nhánh. | Cháy, trộm, thiên tai, hỏng thiết bị tại chỗ. | Vẫn có thể đang online, nên bị mã hóa hoặc xóa theo nếu lộ thông tin đăng nhập. |
| Offline (air-gap) | Bản sao không kết nối mạng, ví dụ ổ cứng rút ra cất riêng. | Tấn công từ xa. | Phải thao tác thủ công, dữ liệu chỉ cập nhật theo chu kỳ. |
| Bất biến (Object Lock) | Bản sao vẫn online nhưng không sửa, không xóa được trong thời gian khóa. | Ransomware và xóa nhầm, kể cả khi lộ thông tin đăng nhập (tùy chế độ khóa, xem bên dưới). | Tốn phí lưu trữ đến hết thời hạn khóa; dữ liệu ghi nhầm cũng không gỡ được. |
| Tiêu chí | Chỉ dùng NAS | Sao lưu 3-2-1 | 3-2-1 + Object Lock |
|---|---|---|---|
| Số bản sao | 1 | 3 | 3 |
| Bản sao ngoài site | Không | Có | Có |
| Chịu hỏng phần cứng, mất trộm, thiên tai | Không | Có | Có |
| Chịu ransomware | Không | Một phần: bản sao có thể bị mã hóa theo nếu cùng mạng hoặc cùng thông tin đăng nhập | Cao: bản sao không thể sửa hoặc xóa trong thời gian khóa |
| Bản sao offline hoặc bất biến | Không | Không bắt buộc | Có: bất biến, vẫn online |
| Độ phức tạp triển khai | Thấp | Trung bình | Trung bình đến cao |
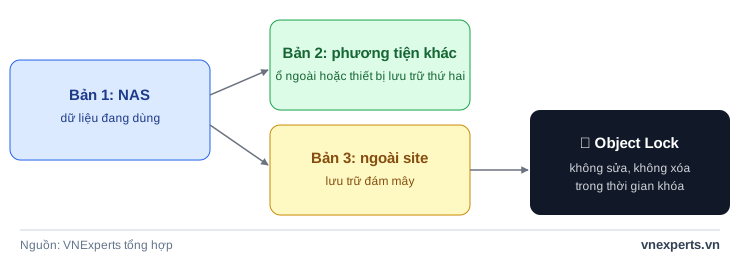
Hình 2: 3 bản sao, 2 loại phương tiện, 1 bản ngoài site có khóa bất biến.
Object Lock: ai mở khóa được, và nếu lộ thông tin đăng nhập thì sao?
Trên thực tế không có nút "mở khóa" thông thường: dữ liệu được bảo vệ cho đến khi hết thời hạn giữ. Mức bảo vệ phụ thuộc vào chế độ khóa bạn chọn (theo mô hình Object Lock của S3*, các nhà cung cấp tương thích như Backblaze B2 áp dụng tương tự).
* S3 (Simple Storage Service) là dịch vụ lưu trữ đối tượng của Amazon Web Services. Dữ liệu được lưu dưới dạng đối tượng trong các "bucket" và truy cập qua API. Cách giao tiếp của S3 đã thành chuẩn chung, nên nhiều dịch vụ khác được gọi là "tương thích S3" và phần mềm sao lưu trên NAS thường hỗ trợ kết nối theo chuẩn này.
| Chế độ | Ai gỡ được khóa | Nếu lộ thông tin đăng nhập |
|---|---|---|
| Governance | Tài khoản có quyền đặc biệt (bỏ qua thời hạn giữ), và phải yêu cầu bỏ qua khóa một cách chủ động. | Rủi ro cao: nếu kẻ tấn công có khóa API hoặc tài khoản mang quyền này, chúng xóa được bản sao. |
| Compliance | Không ai, kể cả tài khoản chủ, cho đến khi hết thời hạn giữ. | An toàn hơn nhiều: có thông tin đăng nhập vẫn không xóa hay rút ngắn thời hạn được. |
| Legal hold | Người có quyền gỡ riêng, không gắn với thời hạn giữ. | Phụ thuộc quyền của khóa bị lộ; thường dùng cho mục đích pháp lý hơn là chống ransomware. |
Khuyến nghị cấu hình:
- Dùng chế độ Compliance cho bản sao chống ransomware; Governance chỉ phù hợp khi cần linh hoạt và quyền bypass được kiểm soát chặt.
- Cấp cho khóa API của NAS quyền tối thiểu: chỉ ghi và đọc, không cấp quyền xóa hay bypass. Bật MFA cho tài khoản chủ và không lưu tài khoản này trên NAS.
- Đặt thời hạn giữ dài hơn thời gian bạn thường mất để phát hiện sự cố, vì kẻ tấn công có thể nằm trong mạng nhiều ngày trước khi phát tác.
- Nếu nghi ngờ lộ khóa, thu hồi và tạo khóa mới; các bản đã khóa vẫn nguyên để khôi phục.
- Thử với một bucket nhỏ trước, vì ở chế độ Compliance dữ liệu ghi nhầm cũng không xóa được.
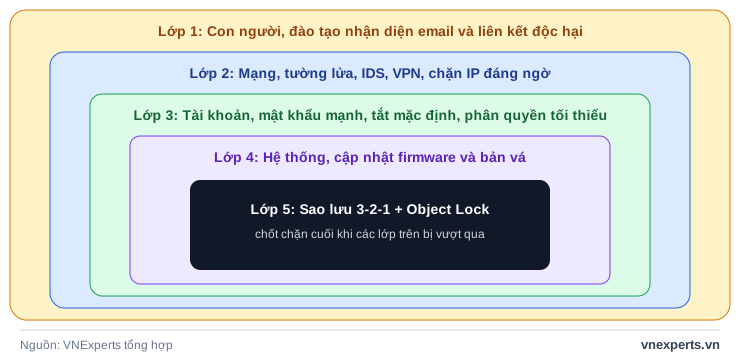 Hình 3: Phòng thủ nhiều lớp, không phụ thuộc vào một biện pháp duy nhất.
Vai trò của đào tạo an ninh mạng
Biện pháp kỹ thuật chỉ hiệu quả khi người dùng biết sử dụng đúng. Lỗi con người là nguyên nhân thường gặp của các cuộc tấn công thành công, vì vậy đào tạo cần bao gồm ba nội dung:
| Nội dung | Người dùng cần biết |
|---|---|
| Nhận diện mối đe dọa | Phát hiện email, trang web, phần mềm đáng ngờ; không bấm liên kết chưa xác minh hay mở tệp đính kèm lạ; biết báo cáo khi nghi ngờ. |
| Hiểu cách tấn công nhắm vào con người | Kẻ tấn công lợi dụng sự thiếu nhận thức, tò mò hoặc áp lực thời gian. |
| Ngăn chặn tấn công | Phản ứng đúng và sớm để giảm nguy cơ bị ransomware, bảo vệ dữ liệu, danh tiếng và tài chính. |
Mối đe dọa liên tục thay đổi, nên đào tạo phải lặp lại định kỳ để nhân viên cập nhật kiến thức mới nhất.
Câu hỏi thường gặp
NAS đã có RAID thì còn cần sao lưu không?
Cần. RAID chịu được hỏng ổ đĩa nhưng không giúp gì khi dữ liệu bị mã hóa hoặc xóa, vì ransomware xử lý các tệp đó như dữ liệu hợp lệ. Cần có bản sao lưu độc lập, tốt nhất ngoài site.
Trả tiền chuộc có lấy lại được dữ liệu không?
Không có gì đảm bảo. Kẻ tấn công có thể không cung cấp khóa giải mã, hoặc vẫn giữ và rò rỉ dữ liệu đã đánh cắp. Cách đáng tin cậy nhất là khôi phục từ bản sao lưu sạch.
Có nên mở cổng NAS ra Internet để truy cập từ xa?
Nên hạn chế. Thiết bị lộ trực tiếp ra Internet bị dò quét liên tục. Hãy truy cập từ xa qua VPN và đặt NAS sau tường lửa.
Bao lâu nên kiểm tra bảo mật NAS một lần?
Nên có lịch cố định, ví dụ hằng quý, để rà soát tài khoản, phân quyền, bản cập nhật và thử khôi phục bản sao lưu. Tần suất cụ thể tùy quy mô và mức độ quan trọng của dữ liệu.
Kết luận
Không có biện pháp đơn lẻ nào ngăn được mọi cuộc tấn công. Cách hiệu quả là kết hợp cập nhật, tài khoản mạnh, phân quyền chặt, tường lửa, đào tạo người dùng và một bản sao lưu bất biến ngoài site. Bảo mật là quá trình liên tục: kiểm tra định kỳ, cập nhật hiểu biết về các chiến thuật mới và cải thiện cấu hình thường xuyên.