
Danh mục sản phẩm
 Kiến thức - Kỹ thuậtCisco ISE là gì? Tính năng, kiến trúc, license và giải pháp triển khai (cập nhật ISE 3.5)
Cisco ISE là gì? Tính năng, kiến trúc, license và giải pháp triển khai (cập nhật ISE 3.5)
Cisco ISE (Identity Services Engine) là nền tảng kiểm soát truy cập mạng (NAC) theo chính sách của Cisco. ISE xác thực và phân quyền người dùng, thiết bị (có dây, không dây, VPN), áp dụng chính sách theo ngữ cảnh (ai, thiết bị gì, ở đâu, tình trạng an toàn ra sao) và thực thi phân đoạn mạng bằng VLAN, dACL hoặc Security Group Tag (TrustSec). ISE là thành phần cốt lõi của kiến trúc Zero Trust cho mạng campus và chi nhánh.
1. Kiến trúc và các node (persona) của Cisco ISE
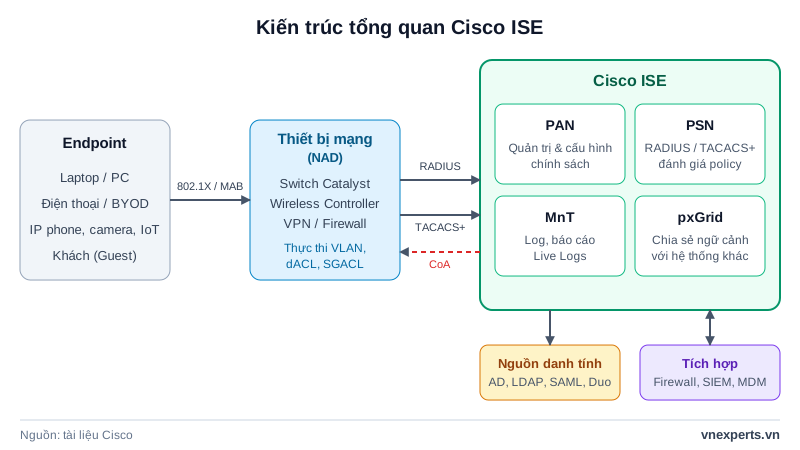
- PAN (Policy Administration Node): quản trị, cấu hình và đồng bộ chính sách toàn hệ thống.
- PSN (Policy Service Node): xử lý RADIUS/TACACS+, đánh giá policy, cấp quyền cho từng phiên.
- MnT (Monitoring and Troubleshooting Node): thu log, báo cáo, Live Logs.
- pxGrid: chia sẻ ngữ cảnh người dùng/thiết bị với hệ thống bảo mật khác.
ISE chạy trên appliance Secure Network Server (SNS) hoặc máy ảo (VMware, KVM, Hyper-V…). Riêng ISE 3.5 bổ sung hỗ trợ triển khai VM trên nền tảng Red Hat OpenShift Virtualization.
2. Tính năng chính
2.1 Xác thực và phân quyền (AAA)
- RADIUS: 802.1X (PEAP, EAP-TLS, EAP-FAST, TEAP, EAP-TTLS), MAB, Web Authentication, EasyConnect.
- Nguồn danh tính: Active Directory, LDAP, ODBC, RADIUS token (RSA), SAML IdP; tích hợp Cisco Duo cho đa yếu tố (MFA).
- Policy Set: gom authentication policy, authorization policy và exception theo từng ngữ cảnh (có dây, không dây, guest, quản trị thiết bị).
- Kết quả phân quyền: VLAN, dACL, ACL (Filter-ID), redirect web, và Security Group Tag (SGT).
2.2 Quản trị thiết bị bằng TACACS+ (Device Administration)
ISE thay thế Cisco ACS cho TACACS+: phân quyền lệnh theo Command Set và Shell Profile, ghi log mọi lệnh quản trị trên router, switch, firewall.
2.3 Guest, BYOD và Secure Wi-Fi
- Guest Access: cổng hotspot, sponsor, self-registration; tài khoản khách có giới hạn thời gian.
- BYOD: onboarding thiết bị cá nhân, cấp chứng chỉ (Native Supplicant Provisioning), phân quyền khác thiết bị công ty.
2.4 Profiling và Asset Visibility
Tự động nhận diện loại thiết bị (máy in, camera, IP phone, IoT…) qua DHCP, SNMP, HTTP, NetFlow…; tích hợp Cisco AI Endpoint Analytics (qua Catalyst Center) để phân loại chính xác hơn bằng hãng, model, hệ điều hành, loại endpoint.
2.5 Posture và tuân thủ
Kiểm tra tình trạng thiết bị (bản vá OS, antivirus, firewall…) trước và trong khi kết nối; thiết bị không đạt chuẩn bị cách ly hoặc redirect để khắc phục. Tích hợp MDM (ví dụ Microsoft Intune, Jamf) và Threat-Centric NAC.
2.6 Phân đoạn Zero Trust với Cisco TrustSec
Gán SGT cho người dùng/thiết bị lúc xác thực, rồi thực thi chính sách giữa các nhóm bằng SGACL trong Egress Policy Matrix, không phụ thuộc VLAN hay IP. ISE phân phối SGT/SGACL xuống thiết bị, hỗ trợ SXP, tích hợp Catalyst Center, SD-Access, ACI, Meraki và các workload connector (AWS, Azure, GCP, vCenter). Xem bài thực hành: LAB Cisco TrustSec với ISE.
2.7 Giám sát, báo cáo và tích hợp (pxGrid)
- RADIUS/TACACS+ Live Logs, báo cáo xác thực, dashboard TrustSec.
- pxGrid chia sẻ ngữ cảnh với Cisco Secure Firewall, Secure Network Analytics (trước đây là Stealthwatch), Secure Workload, SIEM (Splunk, QRadar…), cùng hơn 70 tích hợp bên thứ ba theo Cisco.
- Tích hợp VPN: ISE xác thực/ủy quyền người dùng VPN (ví dụ ASA/Secure Firewall) và gán group policy.
3. Cisco ISE license (từ ISE 3.0)
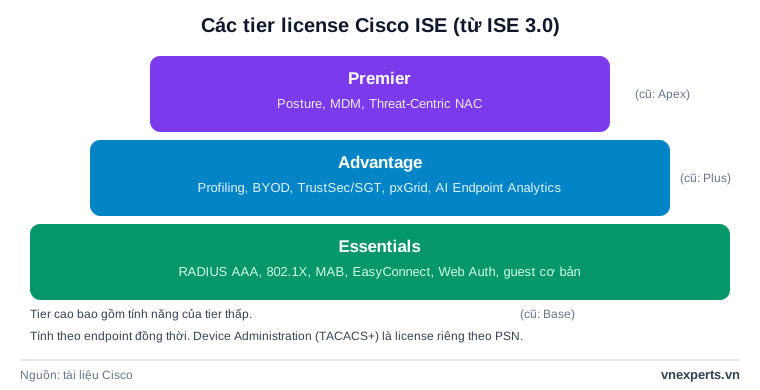
Từ ISE 3.0, các license Base/Plus/Apex được thay bằng 3 tier dạng subscription, tính theo số endpoint hoạt động đồng thời. Tier cao bao gồm toàn bộ tính năng của tier thấp.
| Tier | Tính năng tiêu biểu | Tương đương cũ |
|---|---|---|
| Essentials | RADIUS AAA, 802.1X, MAB, EasyConnect, Web Auth, guest cơ bản | Base |
| Advantage | Essentials + profiling, BYOD, TrustSec/SGT, pxGrid, AI Endpoint Analytics, ACI | Plus |
| Premier | Advantage + posture, MDM, Threat-Centric NAC | Apex |
Ngoài ra có license Device Administration (TACACS+) theo PSN và license VM (Small/Medium/Large). Bản Evaluation mặc định hỗ trợ tối đa 100 endpoint trong 90 ngày. Theo Cisco, ISE 3.5 giữ nguyên mô hình tier, chỉ cập nhật cách tính mức tiêu thụ (pxGrid, pxGrid Direct, profiling, TrustSec), kèm báo cáo Licensing Audit; ISE 3.5 không chặn khi vượt license mà chỉ hiển thị Consumption Alert.
4. Phiên bản và vòng đời
- ISE 3.5 (GA tháng 9/2025) là bản mới nhất, bổ sung hỗ trợ IPv6 mở rộng, cải thiện khả năng chịu tải và nâng cấp bảo mật mật khẩu/chứng chỉ. Các bản vá lũy tiến (patch) đã phát hành, nên cài patch mới nhất.
- ISE 3.1 và 3.2 đã có thông báo End-of-Life (3.2 hết hỗ trợ ngày 30/11/2027 theo trang sản phẩm Cisco). ISE 3.0 hết hỗ trợ 13/07/2025. ISE 2.3 đã hết hỗ trợ từ 17/06/2020.
- Cisco phát hành phiên bản ISE mới khoảng 8 tháng một lần và hỗ trợ mỗi bản khoảng 4 năm. Khi nâng cấp nên chọn bản Cisco đang khuyến nghị (Recommended) kèm patch mới nhất, đồng thời kiểm tra tương thích appliance (ví dụ SNS-3595 không hỗ trợ từ ISE 3.3 trở lên).
5. Các giải pháp triển khai phổ biến
- NAC cho mạng LAN/Wi-Fi: 802.1X + MAB trên Catalyst/Wireless Controller, gán VLAN/dACL/SGT theo danh tính.
- Phân đoạn nội bộ (TrustSec/SD-Access): chính sách theo nhóm thay vì theo IP/VLAN.
- Guest và BYOD: cổng khách, onboarding thiết bị cá nhân.
- Quản trị thiết bị TACACS+: kiểm soát và kiểm toán quản trị mạng.
- VPN: xác thực/ủy quyền truy cập từ xa, kết hợp posture.
- Tích hợp SIEM/XDR và MDM: qua pxGrid, tự động cách ly endpoint khi có cảnh báo.
Câu hỏi thường gặp
Cisco ISE tính license theo user hay theo thiết bị? Theo số endpoint (địa chỉ MAC) hoạt động đồng thời, không theo số user.
Dùng TrustSec cần license nào? Tối thiểu Advantage.
Cisco ISE có thay thế được ACS không? Có, ISE hỗ trợ TACACS+ qua Device Administration.
Thực hành cấu hình: LAB Cisco TrustSec, ISE. Cần tư vấn bản quyền, sizing hoặc triển khai ISE, vui lòng liên hệ VNExperts.