
Danh mục sản phẩm

Cấu hình Protected Port (switchport protected) cho switch Cisco
1. Protected Port (switchport protected) là gì?
Protected Port là tính năng trên switch Cisco Catalyst dùng để cô lập lớp 2 giữa các cổng với nhau ngay trên cùng một switch, dù các cổng đó nằm chung một VLAN. Tính năng này còn được gọi là PVLAN Edge, và được bật bằng lệnh switchport protected trên từng cổng.
Bình thường, mọi thiết bị trong cùng một VLAN đều liên lạc trực tiếp với nhau ở lớp 2. Khi bật protected port, switch áp dụng quy tắc sau:
Bảng quy tắc giao tiếp (Traffic Matrix)
| Nguồn \ Đích | Protected Port | Unprotected Port (cổng thường) |
|---|---|---|
| Protected Port | ❌ Bị chặn | ✅ Cho phép |
| Unprotected Port | ✅ Cho phép | ✅ Cho phép |
Lưu ý: Chỉ lưu lượng giữa hai cổng protected bị chặn. Lưu lượng giữa cổng protected và cổng thường được chuyển tiếp bình thường ở cả hai chiều, nên các cổng protected vẫn nhận được phản hồi từ gateway, DHCP và máy chủ dùng chung.

Ý nghĩa và mục đích sử dụng
Mục tiêu chính là ngăn các thiết bị đầu cuối liên lạc ngang hàng với nhau, trong khi vẫn cho phép mỗi thiết bị đi ra gateway, DHCP, DNS hoặc máy chủ dùng chung. Các tình huống thường gặp:
- Khách sạn, ký túc xá, khu văn phòng cho thuê: mỗi phòng hoặc mỗi khách hàng cắm vào một cổng, cùng VLAN nhưng không được truy cập máy của nhau.
- Mạng Wi-Fi khách, camera, IoT: các thiết bị chỉ cần đi ra internet hoặc lên máy chủ, không cần nói chuyện với nhau.
- Máy chủ dùng chung VLAN nhưng độc lập nhau (hosting, DMZ): giảm nguy cơ một máy bị xâm nhập rồi tấn công sang máy khác cùng VLAN (lateral movement), hạn chế mã độc lây lan trong mạng nội bộ.
- Giảm rò rỉ broadcast giữa các host: broadcast từ cổng protected không đi sang cổng protected khác.
Lưu ý quan trọng khi triển khai
- Phạm vi áp dụng: một switch hoặc một stack. Protected port không tạo cô lập giữa các switch độc lập; hai máy cắm vào hai switch riêng vẫn liên lạc được nếu đường uplink giữa chúng là cổng thường. Riêng với hệ thống stack (xếp chồng), cả stack được coi là một switch logic duy nhất, nên lưu lượng lớp 2 không được chuyển tiếp giữa bất kỳ cổng protected nào trong stack, dù các cổng đó nằm trên cùng một thành viên hay trên các thành viên khác nhau của stack.
- Chỉ chặn ở lớp 2. Nếu hai máy cần trao đổi dữ liệu, lưu lượng phải đi qua thiết bị lớp 3 (router, switch L3, firewall). Với các host cùng một subnet, việc này phụ thuộc thiết bị lớp 3 có hỗ trợ hay không, nên cần thiết kế và kiểm tra trước khi triển khai.
- Cổng uplink phải là cổng thường. Nếu vô tình đặt uplink thành protected, các cổng protected sẽ mất đường ra gateway.
- Có thể áp dụng cho cổng vật lý và EtherChannel. Khi bật trên port-channel, tính năng có hiệu lực với tất cả cổng trong nhóm.
So sánh với các tính năng bảo mật lớp 2 khác
| Tính năng | Mục đích chính | Mức độ phức tạp |
|---|---|---|
| Protected Port | Cô lập các cổng với nhau trên cùng switch, cùng VLAN | Rất đơn giản, một lệnh trên mỗi cổng |
| Private VLAN (PVLAN) | Cô lập theo nhóm (isolated, community), áp dụng xuyên nhiều switch | Phức tạp hơn, cần cấu hình VLAN chính và VLAN phụ |
| Port Security | Giới hạn địa chỉ MAC được phép hoặc số MAC trên cổng | Trung bình |
| ACL / VACL | Lọc lưu lượng theo IP, port, giao thức | Linh hoạt nhưng cấu hình nhiều |
2. Cấu hình Protected Ports:
Cấu hình mẫu trên Cisco IOS / IOS-XE
Để cấu hình một port thành Protected Port, truy cập vào interface tương ứng và bật lệnh switchport protected:
Switch# configure terminal
Switch(config)# interface range GigabitEthernet1/0/1 - 3
Switch(config-if-range)# switchport mode access
Switch(config-if-range)# switchport access vlan 10
Switch(config-if-range)# switchport protected
Switch(config-if-range)# end
Switch# write memory
Kểm tra trạng thái:
Switch# show interfaces GigabitEthernet1/0/1 switchport
Tìm dòng Protected: True để xác nhận cổng đã được bật tính năng này.
Test LAB cụ thể
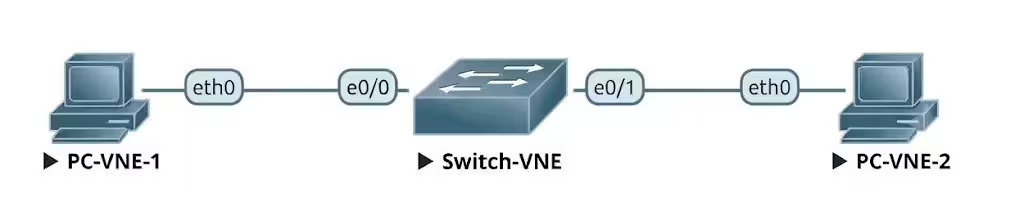
Cấu hình cho 2 cổng e0/0 và e0/1 là mode access và được gán cùng vlan 10, Protected cho 2 port này.

Kết quả 2 PC được nối với 2 port này ko thể trao đổi dữ liệu với nhau.