
Danh mục sản phẩm

L2 VXLAN và L3 VXLAN là gì? Hiểu đúng sự khác biệt cốt lõi và cách ứng dụng
L2 VXLAN và L3 VXLAN: Khác nhau thế nào? (L2VNI, L3VNI)
Trả lời nhanh: L2 VXLAN dùng VXLAN để bridge – kéo giãn một segment Layer 2 (cùng subnet, cùng broadcast domain) qua hạ tầng IP, gắn với L2VNI. L3 VXLAN dùng VXLAN để route – định tuyến giữa các subnet trong cùng VRF/tenant, gắn với L3VNI. Hai mô hình không thay thế nhau mà chạy song song trong cùng một EVPN-VXLAN fabric.
Lưu ý thuật ngữ: "L2 VXLAN" và "L3 VXLAN" là cách gọi thông dụng. Trong tài liệu kỹ thuật và cấu hình, bạn sẽ gặp tên chuẩn là L2VNI (bridging) và L3VNI (routing, gắn với VRF). Tài liệu Cisco Nexus 9000 cũng mô tả control plane EVPN hoạt động với distributed anycast gateway cùng các mạng overlay "Layer 2 và Layer 3 VXLAN".
Điểm nhanh
- L2VNI: ánh xạ 1 VLAN ↔ 1 VNI, bridge frame Ethernet giữa các VTEP.
- L3VNI: ánh xạ 1 VRF ↔ 1 VNI, mang traffic đã được route giữa các subnet.
- Gateway: thường là distributed anycast gateway đặt ngay tại leaf.
- Control plane: BGP EVPN – Type-2 (MAC/IP) cho L2, Type-5 (IP prefix) cho L3.
- Đóng gói: VXLAN chạy trên UDP (cổng đích 4789), thêm khoảng 50 byte overhead nên underlay cần MTU lớn hơn.
1. Nhắc nhanh: VXLAN, VNI và VTEP
VXLAN (Virtual Extensible LAN) đóng gói frame Ethernet vào gói UDP/IP để truyền qua mạng Layer 3. Nhờ VNI 24 bit, VXLAN hỗ trợ khoảng 16 triệu segment, so với giới hạn khoảng 4.000 VLAN của VLAN truyền thống.
- VNI (VXLAN Network Identifier): mã định danh segment VXLAN.
- VTEP (VXLAN Tunnel Endpoint): thiết bị đóng gói/giải đóng gói VXLAN, thường là leaf switch.
Nếu bạn chưa quen với VXLAN, hãy đọc trước VXLAN là gì? Nguyên lý hoạt động và cấu hình trên Cisco Nexus.
2. L2 VXLAN (L2VNI) là gì?
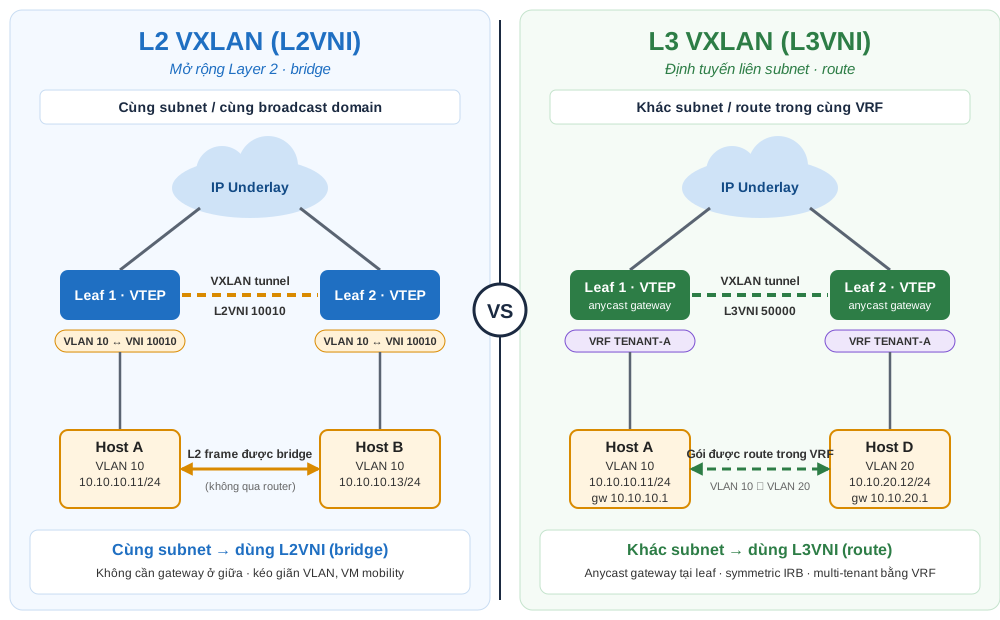
L2 VXLAN mở rộng một segment Layer 2 qua hạ tầng Layer 3. Các host ở những leaf khác nhau vẫn nằm trong cùng subnet và cùng broadcast domain, dù giữa các leaf chỉ là mạng IP routed.
Ví dụ: Host A (Leaf 1, VLAN 10, 10.10.10.11/24) và Host B (Leaf 2, VLAN 10, 10.10.10.13/24). VLAN 10 được map vào VNI 10010.
- Leaf 1 nhận frame Ethernet từ Host A.
- Leaf 1 tra VLAN 10 → VNI 10010 và đóng gói VXLAN, đích là VTEP của Leaf 2.
- Gói VXLAN đi qua underlay IP tới Leaf 2.
- Leaf 2 giải đóng gói và chuyển frame tới Host B.
Nên dùng L2 VXLAN khi:
- Các host ở nhiều rack/leaf cần giữ cùng subnet (ví dụ cụm cluster, ứng dụng legacy phụ thuộc Layer 2).
- Cần di chuyển máy ảo (VM mobility) mà không đổi IP.
- Cần mở rộng một VLAN giữa nhiều leaf trong mô hình spine-leaf.
Cần cân nhắc: kéo giãn Layer 2 đồng nghĩa với việc kéo giãn broadcast domain. Chỉ mở rộng VLAN nào thực sự cần, tránh biến fabric thành một "VLAN khổng lồ".
3. L3 VXLAN (L3VNI) là gì?
L3 VXLAN dùng VXLAN để định tuyến giữa các subnet trong fabric. Mỗi tenant được đại diện bởi một VRF, và mỗi VRF có một L3VNI riêng để mang traffic đã được route giữa các leaf.
Ví dụ: Host A (VLAN 10, 10.10.10.11/24) muốn tới Host D (VLAN 20, 10.10.20.12/24), cả hai cùng thuộc VRF TENANT-A nhưng nằm trên hai leaf khác nhau.
- Host A gửi gói tới default gateway – chính là anycast gateway trên Leaf 1.
- Leaf 1 route gói vào VRF TENANT-A, đóng gói VXLAN với L3VNI của VRF này, gửi tới VTEP của Leaf 2.
- Leaf 2 giải đóng gói, route trong VRF tới subnet 10.10.20.0/24 và chuyển tới Host D.
Mô hình này gọi là symmetric IRB (Integrated Routing and Bridging): cả leaf nguồn và leaf đích đều thực hiện routing, nên leaf không cần chứa mọi VLAN/VNI của fabric. Đây là cách triển khai phổ biến trong EVPN-VXLAN.
Nên dùng L3 VXLAN khi:
- Cần liên lạc giữa nhiều subnet trong cùng tenant.
- Cần tối ưu traffic east-west bằng routing phân tán tại leaf, thay vì đẩy về core.
- Cần phân tách multi-tenant bằng VRF.
4. Bảng so sánh L2 VXLAN và L3 VXLAN
| Tiêu chí | L2 VXLAN (L2VNI) | L3 VXLAN (L3VNI) |
|---|---|---|
| Mục đích | Mở rộng Layer 2 | Định tuyến giữa các subnet |
| Ánh xạ | 1 VLAN ↔ 1 VNI | 1 VRF ↔ 1 VNI |
| Kiểu giao tiếp | Cùng subnet | Khác subnet |
| Broadcast domain | Được kéo giãn | Tách biệt theo subnet |
| Hoạt động của VTEP | Bridge + đóng gói | Route + đóng gói |
| Thông tin EVPN chính | Type-2 (MAC/IP), Type-3 (BUM) | Type-5 (IP prefix), Type-2 (MAC/IP) |
| Ứng dụng điển hình | Mở rộng VLAN, VM mobility | Inter-subnet routing, multi-tenant |
Cách nhớ nhanh: cùng subnet → L2VNI (bridge); khác subnet → L3VNI (route).
5. L2 và L3 VXLAN phối hợp trong một fabric
Trong thực tế, hai mô hình luôn đi cùng nhau:
- Mỗi VLAN ở edge được map vào một L2VNI để tạo segment overlay.
- Mỗi tenant có một VRF với một L3VNI để route giữa các segment.
- Gateway của mỗi subnet là anycast gateway (cùng IP, cùng MAC) trên mọi leaf, nên VM di chuyển giữa các leaf mà không cần đổi gateway.
6. Vai trò của EVPN
VXLAN chỉ là cơ chế đóng gói. Để fabric tự học và quảng bá thông tin, người ta dùng BGP EVPN làm control plane:
- Với L2VNI: quảng bá MAC/IP (Type-2) thay vì phụ thuộc flood-and-learn; hỗ trợ ARP suppression để giảm broadcast.
- Với L3VNI: quảng bá IP host và prefix (Type-2, Type-5) để routing giữa các subnet và ra ngoài fabric.
7. Ví dụ cấu hình tham khảo trên Cisco Nexus (NX-OS)
Đoạn dưới minh họa cách khai báo L2VNI cho VLAN 10 và L3VNI cho VRF TENANT-A, đối chiếu theo Cisco Nexus 9000 NX-OS VXLAN Configuration Guide, Release 10.6(x). Đây là cấu hình mẫu, cần điều chỉnh theo thiết kế (RD/RT, BGP, underlay) và theo model/phiên bản NX-OS đang dùng.
nv overlay evpn
feature bgp
feature interface-vlan
feature vn-segment-vlan-based
feature nv overlay
fabric forwarding anycast-gateway-mac 0000.2222.3333

! --- L2VNI: VLAN 10 <-> VNI 10010
vlan 10
  vn-segment 10010

! --- L3VNI: VRF TENANT-A <-> VNI 50000 (qua VLAN transit 3000)
vlan 3000
  vn-segment 50000

vrf context TENANT-A
  vni 50000
  rd auto
  address-family ipv4 unicast
    route-target both auto
    route-target both auto evpn

interface Vlan3000
  no shutdown
  vrf member TENANT-A
  ip forward

! --- Anycast gateway cho subnet VLAN 10
interface Vlan10
  no shutdown
  vrf member TENANT-A
  ip address 10.10.10.1/24
  fabric forwarding mode anycast-gateway

interface nve1
  no shutdown
  host-reachability protocol bgp
  source-interface loopback1   ! loopback riêng cho VTEP, không dùng chung với router-id/BGP
  member vni 10010
    suppress-arp
    ingress-replication protocol bgp
  member vni 50000 associate-vrf

evpn
  vni 10010 l2
    rd auto
    route-target import auto
    route-target export auto
Trong đó member vni 10010 là L2VNI, còn member vni 50000 associate-vrf là L3VNI gắn với VRF. Phần underlay và BGP EVPN neighbor (thường peer với spine) cần được cấu hình riêng.
Một số lưu ý theo tài liệu Cisco:
- Interface NVE phải bind vào loopback riêng; dùng chung với loopback của giao thức Layer 3 (router-id, BGP peering…) là cấu hình không được hỗ trợ.
- Cách khai báo L3VNI bằng VLAN transit (
vlan 3000+vn-segment) như trên là kiểu truyền thống. Từ NX-OS 10.2(3)F có kiểu mớivni 50000 l3ngay trongvrf context; các dòng Silicon One (ví dụ 9364E-SG2, 9300-SE1, N9300 Smart) chỉ hỗ trợ kiểu mới này. - Với EVPN, mọi SVI của VLAN được kéo giãn qua VXLAN phải cấu hình anycast gateway; ARP suppression chỉ hoạt động trên VNI mà VTEP là first-hop gateway và phải đồng nhất trên toàn fabric.
- Khi triển khai quy mô lớn trên Nexus 9300, nên dành riêng VLAN ID cho L3VNI bằng lệnh
system vlan nve-overlay id.
8. Câu hỏi thường gặp (FAQ)
L2 VXLAN và L3 VXLAN khác nhau cơ bản ở đâu? L2 VXLAN bridge traffic trong cùng subnet qua L2VNI. L3 VXLAN route traffic giữa các subnet trong VRF qua L3VNI.
Có thể dùng chỉ L2 VXLAN không? Được, nhưng khi đó routing giữa các subnet phải thực hiện ở thiết bị khác (core, firewall…). Fabric hiện đại thường dùng cả hai để routing phân tán tại leaf.
VXLAN có bắt buộc phải dùng EVPN không? Không. VXLAN có thể chạy flood-and-learn dùng multicast, nhưng môi trường production hiện đại thường dùng BGP EVPN vì scale tốt hơn và giảm flooding.
Vì sao underlay cần MTU lớn hơn? Theo Cisco, VXLAN thêm 50 byte overhead cho mỗi frame, nên MTU của mạng transport phải tăng thêm tối thiểu 50 byte (overlay 1500 byte thì underlay tối thiểu 1550 byte). Thực tế thường đặt jumbo frame, ví dụ 9216 trên switch Nexus.
L3VNI có thay thế VRF không? Không. L3VNI là mã định danh VXLAN để mang traffic của một VRF giữa các VTEP; VRF vẫn là đơn vị phân tách bảng định tuyến.
9. Kết luận
L2 VXLAN giải bài toán "kéo giãn cùng subnet", L3 VXLAN giải bài toán "các subnet nói chuyện với nhau". Trong EVPN-VXLAN fabric, chúng bổ trợ cho nhau: L2VNI cho từng segment, L3VNI cho từng tenant, EVPN làm control plane và anycast gateway ở leaf.
Tìm hiểu thêm
- VXLAN là gì? Nguyên lý hoạt động, cấu hình Cisco Nexus và LAB thực tế
- Switch Cisco Nexus
- Switch Cisco Catalyst 9300 Series