



Bảo mật mạng WiFi: 9 bước cấu hình an toàn cho gia đình và doanh nghiệp
Bảo mật mạng WiFi là gì?
Bảo mật mạng WiFi là việc cấu hình và giám sát hệ thống không dây để chỉ thiết bị, người dùng được phép mới truy cập được mạng, đồng thời dữ liệu truyền qua sóng vô tuyến được mã hóa. Khác với mạng có dây, tín hiệu WiFi lan ra ngoài phạm vi phòng làm việc, nên người ở ngoài tòa nhà vẫn có thể dò thấy mạng, thử mật khẩu hoặc khai thác lỗ hổng của router, access point (AP) chưa được vá.
Router và AP là cửa ngõ vào toàn bộ mạng nội bộ. Nếu thiết bị này bị chiếm quyền, kẻ tấn công có thể đổi DNS, theo dõi lưu lượng hoặc đi tiếp sang máy tính, NAS, camera trong cùng mạng.
⚡ Điểm nhanh
- Mã hóa: ưu tiên WPA3, thiết bị cũ dùng WPA2-AES. Không dùng WEP, WPA/TKIP hay mạng WiFi mở.
- WPA3 bắt buộc PMF (802.11w): giảm nguy cơ tấn công deauthentication, disassociation.
- Mật khẩu WiFi: cụm từ gồm 5 đến 7 từ không liên quan, tổng tối thiểu 16 ký tự, khác hoàn toàn mật khẩu quản trị.
- Tắt các tính năng không cần: WPS, quản trị từ xa, UPnP.
- Cập nhật firmware thường xuyên, bật tự động cập nhật nếu thiết bị hỗ trợ.
- Tách mạng: khách và thiết bị IoT dùng SSID/VLAN riêng.
- Doanh nghiệp: dùng 802.1X (WPA3-Enterprise, ưu tiên EAP-TLS) với RADIUS hoặc Cisco ISE, kết hợp giám sát rogue AP.
- Băng tần 6 GHz (Wi-Fi 6E, Wi-Fi 7): chỉ chạy WPA3 hoặc Enhanced Open (OWE), không còn WPA2 hay mạng mở.
Rủi ro phổ biến khi WiFi bảo mật kém
Bị truy cập trái phép
Mật khẩu yếu, tài khoản quản trị mặc định hoặc chuẩn mã hóa cũ cho phép người lạ dùng chung đường Internet và tiếp cận thiết bị khác trong mạng nội bộ. Thông tin đăng nhập mặc định của nhiều dòng router có thể tra cứu công khai, vì vậy CISA xếp việc đổi tài khoản quản trị vào nhóm bước đầu tiên.
Bị nghe lén lưu lượng
Chuẩn cũ hoặc cấu hình sai làm tăng nguy cơ bị bắt gói tin, nhất là trên mạng chia sẻ nhiều người. WPA3-Personal dùng cơ chế SAE nên hạn chế được kiểu dò mật khẩu offline từ gói tin bắt được.
Bị chiếm quyền router hoặc AP
Khi truy cập được giao diện quản trị, kẻ xấu có thể đổi DNS, bật truy cập từ xa hoặc cài cấu hình độc hại. Giao diện quản trị mở ra Internet và firmware lỗi thời là hai nguyên nhân thường gặp.
Rogue AP và evil twin
Trong môi trường doanh nghiệp, rogue AP là AP lạ cắm vào mạng có dây hoặc phát sóng trong tòa nhà. Evil twin là AP giả mạo dùng cùng tên SSID với mạng thật để dụ người dùng kết nối. Với mạng 802.1X, nếu máy trạm không kiểm tra chứng chỉ máy chủ RADIUS, AP giả có thể thu thập thông tin xác thực.
So sánh các chuẩn bảo mật WiFi
| Chuẩn | Xác thực | Mức an toàn | Khuyến nghị |
|---|---|---|---|
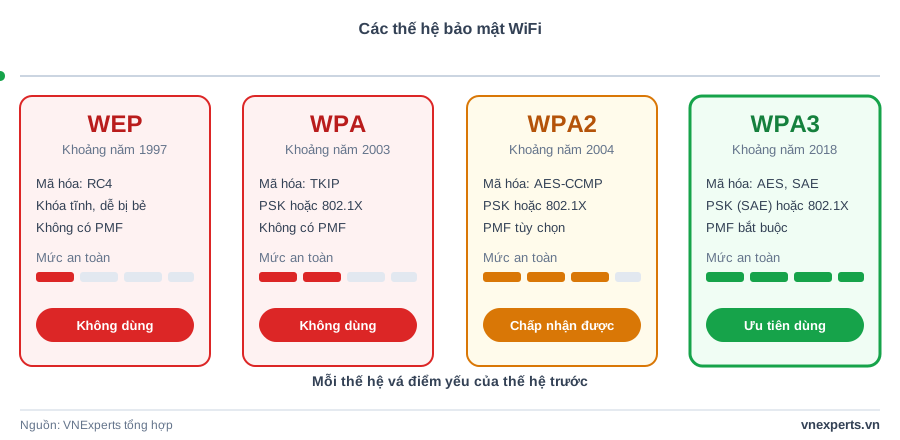
| WEP | Khóa tĩnh | Rất thấp, đã lỗi thời | Không dùng |
| WPA (TKIP) | PSK | Thấp | Không dùng |
| WPA2-Personal (AES/CCMP) | PSK | Chấp nhận được nếu mật khẩu mạnh | Dùng khi thiết bị chưa hỗ trợ WPA3 |
| WPA3-Personal | SAE | Cao hơn WPA2-PSK, PMF bắt buộc | Ưu tiên cho nhà, văn phòng nhỏ |
| WPA2-Enterprise / WPA3-Enterprise | 802.1X + RADIUS | Cao, xác thực theo từng người dùng, thiết bị | Doanh nghiệp |
| WPA3-Enterprise 192-bit | 802.1X + bộ mã hóa CNSA | Rất cao | Môi trường quy định nghiêm ngặt |
| Enhanced Open (OWE) | Không xác thực | Mã hóa nhưng không chống giả mạo AP | Mạng khách công cộng |
CISA coi WPA3-Personal và WPA2-AES là hai lựa chọn an toàn cho mạng gia đình. Với WPA3, Cisco mô tả PMF phải được thương lượng trên mọi kết nối, và bộ mã hóa 192-bit bám theo khuyến nghị CNSA dùng trong chính phủ, tài chính, công nghiệp.
Lưu ý khi triển khai Wi-Fi 6E và Wi-Fi 7: băng 6 GHz không tương thích ngược với WPA2 và mạng mở. Muốn dùng 6 GHz, SSID phải là WPA3 hoặc Enhanced Open.
9 bước bảo mật mạng WiFi
Đổi tài khoản và mật khẩu quản trị mặc định
Đặt mật khẩu quản trị dài, duy nhất, không trùng mật khẩu WiFi. Nếu thiết bị cho phép, đổi luôn tên đăng nhập quản trị. Đây là bước CISA đặt đầu tiên trong danh sách bảo vệ router.
Chọn WPA3, hoặc WPA2-AES khi chưa thể nâng cấp
Với mạng mới, đặt WPA3-Personal. Nếu có thiết bị cũ chưa hỗ trợ, dùng chế độ WPA2/WPA3 chuyển tiếp (transition) trong thời gian đầu, sau đó chuyển hẳn sang WPA3 khi các thiết bị đã được thay thế. Luôn chọn mã hóa AES, không bật TKIP.
Đặt mật khẩu WiFi dài và khó đoán
CISA khuyên dùng cụm từ gồm 5 đến 7 từ không liên quan, tổng tối thiểu 16 ký tự. Cách này vừa khó dò, vừa dễ nhớ hơn chuỗi ký tự ngẫu nhiên. Tránh số điện thoại, tên công ty, ngày sinh.
Tắt WPS
WPS ghép nối bằng mã PIN ngắn nên có thể bị dò bằng brute-force. CISA khuyến nghị tắt WPS. Nhập mật khẩu trực tiếp trên thiết bị mới thay vì dùng nút WPS.
Tắt quản trị từ xa và UPnP
Giao diện quản trị chỉ nên truy cập từ mạng nội bộ hoặc qua VPN. CISA cũng khuyến nghị tắt UPnP sau khi đã thêm xong thiết bị cần dùng. Đặt router ở nơi có kiểm soát vật lý, vì ai chạm được vào thiết bị đều có thể reset về mặc định.
Cập nhật firmware định kỳ
Firmware mới vá lỗ hổng bảo mật. Bật tự động cập nhật nếu thiết bị hỗ trợ, và thay thiết bị đã hết hỗ trợ từ nhà sản xuất, vì chúng sẽ không còn được vá.
Tách mạng khách và thiết bị IoT
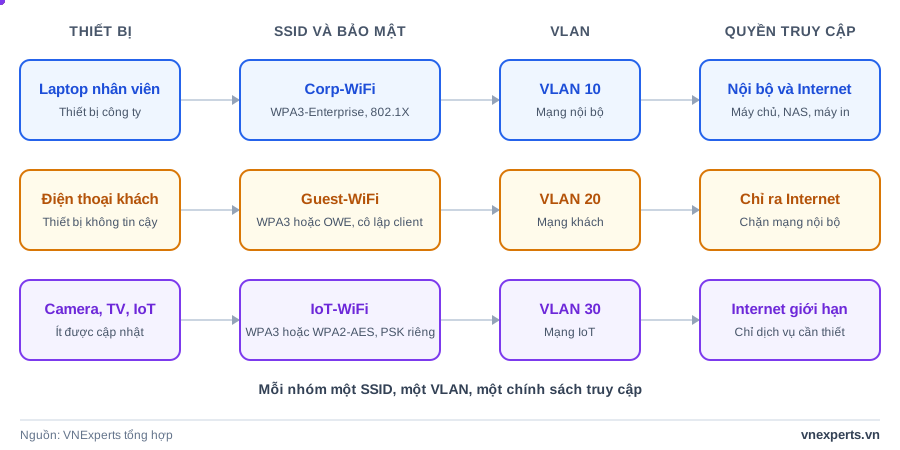
Cho khách, đối tác dùng SSID Guest riêng, tách VLAN và giới hạn quyền truy cập về Internet. Camera, TV, thiết bị IoT cũng nên nằm ở VLAN riêng để nếu một thiết bị bị khai thác, kẻ tấn công không đi tiếp sang máy tính, NAS hoặc hệ thống nội bộ.
Kiểm tra thiết bị đang kết nối
Xem danh sách client trong trang quản trị định kỳ. Thấy thiết bị lạ thì đổi mật khẩu WiFi, ngắt kết nối thiết bị đó và rà lại cấu hình. Với doanh nghiệp, nên có hệ thống phát hiện rogue AP và theo dõi client tập trung. Controller Cisco hỗ trợ phát hiện, phân loại và xử lý rogue. Các giải pháp WIPS được phân tích thêm ở bài Phân biệt NIPS, HIPS, WIPS.
Dùng 802.1X cho mạng doanh nghiệp
Thay vì cả công ty dùng chung một mật khẩu PSK, 802.1X xác thực theo từng người dùng hoặc thiết bị qua máy chủ RADIUS. Khi nhân viên nghỉ việc hoặc mất thiết bị, chỉ cần thu hồi tài khoản hoặc chứng chỉ của người đó, không phải đổi mật khẩu của cả mạng. Cisco khuyến nghị triển khai 802.1X với EAP-TLS (xác thực bằng chứng chỉ) và WPA3-Enterprise. Khi kết hợp WLC với Cisco ISE, có thể gán VLAN động, áp ACL tải xuống và phân đoạn theo nhóm bảo mật cho từng người dùng.
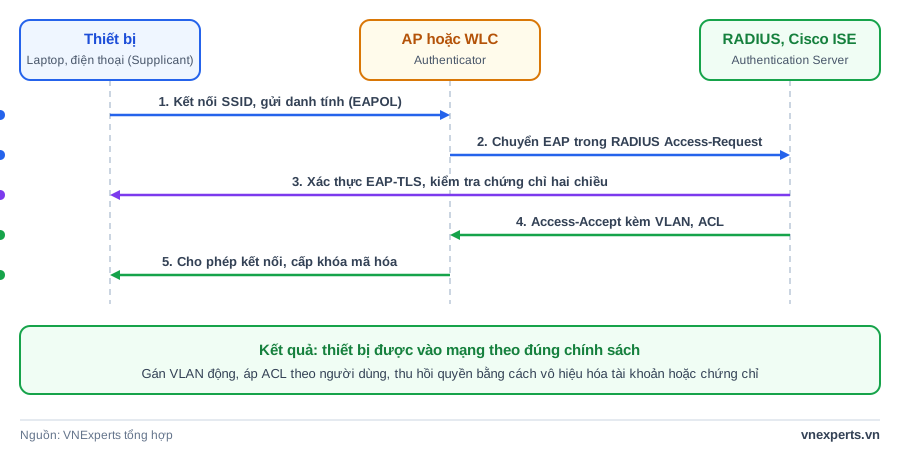
Hai lưu ý khi triển khai: cấu hình để thiết bị đầu cuối kiểm tra chứng chỉ của máy chủ RADIUS (tránh evil twin), và bật PMF trên mọi SSID doanh nghiệp.
Có nên ẩn SSID hoặc lọc địa chỉ MAC?
Hai cách này chỉ là lớp phụ. Tên mạng ẩn vẫn bị lộ khi thiết bị kết nối, địa chỉ MAC có thể bị giả mạo. Có thể dùng thêm nhưng không thay thế được mã hóa mạnh, mật khẩu tốt, firmware mới và kiểm soát truy cập. Đây là đánh giá kỹ thuật của VNExperts, phù hợp với các khuyến nghị chính thống vốn tập trung vào xác thực, mã hóa, cập nhật và giám sát.
Cấu hình tối thiểu theo quy mô
| Hạng mục | Gia đình | Văn phòng nhỏ | Doanh nghiệp |
|---|---|---|---|
| Mã hóa | WPA3-Personal hoặc WPA2-AES | WPA3-Personal hoặc WPA2-AES | WPA3-Enterprise (802.1X) |
| Xác thực | Mật khẩu WiFi 16 ký tự trở lên | Mật khẩu mạnh, đổi khi có người nghỉ việc | RADIUS/ISE, EAP-TLS |
| Quản trị | Đổi mật khẩu, tắt WPS, tắt remote | Thêm tài khoản quản trị riêng | Quản lý tập trung, phân quyền |
| Tách mạng | Guest WiFi | Guest và IoT riêng | VLAN theo nhóm, chính sách theo người dùng |
| Giám sát | Xem danh sách client | Xem client, cảnh báo thiết bị lạ | Phát hiện rogue AP, WIPS |
| Firmware | Bật tự động cập nhật | Kiểm tra hằng tháng | Lên lịch cập nhật, thay thiết bị hết hỗ trợ |
Kết luận
Bảo mật mạng WiFi không cần phức tạp. Chỉ cần đổi mật khẩu quản trị, dùng WPA3 hoặc WPA2-AES, đặt mật khẩu WiFi đủ dài, tắt WPS và quản trị từ xa, cập nhật firmware, tách mạng khách và kiểm tra thiết bị lạ là đã giảm được phần lớn rủi ro phổ biến. Với doanh nghiệp, nên đi tiếp tới 802.1X, quản lý tập trung và giám sát rogue AP.
Câu hỏi thường gặp về bảo mật mạng WiFi
WPA2 còn dùng được không?
Còn, với điều kiện dùng mã hóa AES và mật khẩu mạnh. Nếu thiết bị đã hỗ trợ WPA3, nên chuyển sang WPA3. Riêng băng tần 6 GHz không chạy WPA2.
Mật khẩu WiFi nên dài bao nhiêu?
CISA khuyên dùng cụm từ 5 đến 7 từ không liên quan, tổng tối thiểu 16 ký tự. Đặt khác với mật khẩu quản trị router.
Có nên bật WPS để kết nối cho nhanh không?
Không nên. WPS bằng mã PIN có thể bị dò, và CISA khuyến nghị tắt tính năng này.
Mạng gia đình có cần Guest WiFi không?
Nên có, nhất là khi thường xuyên có khách hoặc nhà có nhiều thiết bị IoT. Guest WiFi giúp khách và thiết bị kém tin cậy không chạm được vào máy tính, NAS, camera trong mạng chính.
Doanh nghiệp nhỏ có cần 802.1X không?
Cần khi có nhiều người dùng, nhân sự thay đổi thường xuyên hoặc muốn biết ai đã truy cập mạng. Chia sẻ chung một mật khẩu thì không thu hồi được quyền của riêng một người.
WPA3 có chống được hoàn toàn việc bị tấn công không?
Không. WPA3 làm khó việc dò mật khẩu và bắt buộc PMF, nhưng không thay thế được mật khẩu mạnh, firmware mới, tắt quản trị từ xa và giám sát thiết bị lạ.
Mạng khách công cộng có cần mã hóa không?
Nên có. Enhanced Open (OWE) mã hóa lưu lượng giữa từng thiết bị và AP mà không cần mật khẩu, nhưng không xác thực AP, nên không chống được AP giả mạo.
Thông tin liên quan
- Wifi Meraki
- Họ sản phẩm Meraki MR
- Giấy phép Meraki MR
- Mạng không dây Cisco
- Cisco Identity Services Engine (ISE)
- Phân biệt NIPS, HIPS, WIPS
Nguồn tham khảo
- CISA, Module 5: Securing Your Home Wi-Fi
- Cisco Blogs, Greater Wi-Fi adoption brings the need of higher security
- Cisco Blogs, Guardians of the Wi-Fi: Cisco field manual for securing wireless
- Cisco, Configure and Verify Wi-Fi 6E WLAN Layer 2 Security
- Cisco, WPA3 Deployment Guide
- Cisco, Handling Rogue Devices on Cisco Wireless Networks


